
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE não autenticado no núcleo do WordPress
 deathshotxd/comment2shell
Cadeia de exploração zero-click pré-autenticação do WordPress CVE-2026-93485: XSS armazenado em wpautop() escalona para upload de plugin na sessão de…
 jas502n/oa-tongda-rce
Office Anywhere Sistema de Escritório Inteligente em Rede
 dxask88ma/weblogic-cve-2023-21839
Exploit baseado em Java para CVE-2023-21839 visando Oracle WebLogic Server versões 12.2.1.3.0 e 12.2.1.4.0 via injeção LDAP para execução remota de…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
Coleção de exploits PoC para CVE-2018-7600 Drupal RCE com múltiplos scripts direcionados ao Drupal 7 e 8, incluindo variantes de exploração em massa.
 dhmosfunk/7-zip-cve-2025-0411-poc
Este repositório contém cenários de POC como parte do bypass de CVE-2025-0411 MotW.
 hktalent/cve-2020-2551
como detectar CVE-2020-2551 poc exploit python Weblogic RCE com IIOP
 traceforce/mcp-xray
Scanner de segurança unificado para servidores MCP com modos de configuração, pentest e varredura de repositórios. Gera relatórios SARIF para…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - vulnerabilidades reportadas por Maciej Pulikowski | Recompensa total do bug bounty: US$ 5.000 |…
 jas502n/cve-2019-11581
Vulnerabilidade de injeção de template no Atlassian JIRA RCE
 h4x0r-dz/cve-2024-21762
Escrita fora dos limites no Fortinet FortiOS vulnerabilidade CVE-2024-21762
 duc-nt/cve-2020-6287-exploit
PoC para CVE-2020-6287 O PoC em python apenas para adicionar usuário, sem definição de permissão de administrador. Inspirado por @zeroSteiner do…
 cyberxml/log4j-poc
Uma demonstração de exploit RCE LDAP baseada em Docker para CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
Exploit para Vulnerabilidade de WebSocket no Apache Tomcat
 nxenon/h2spacex
Biblioteca/Ferramenta de baixo nível para Sincronização do Último Frame HTTP/2 (também conhecida como Ataque de Pacote Único) baseada em Scapy +…
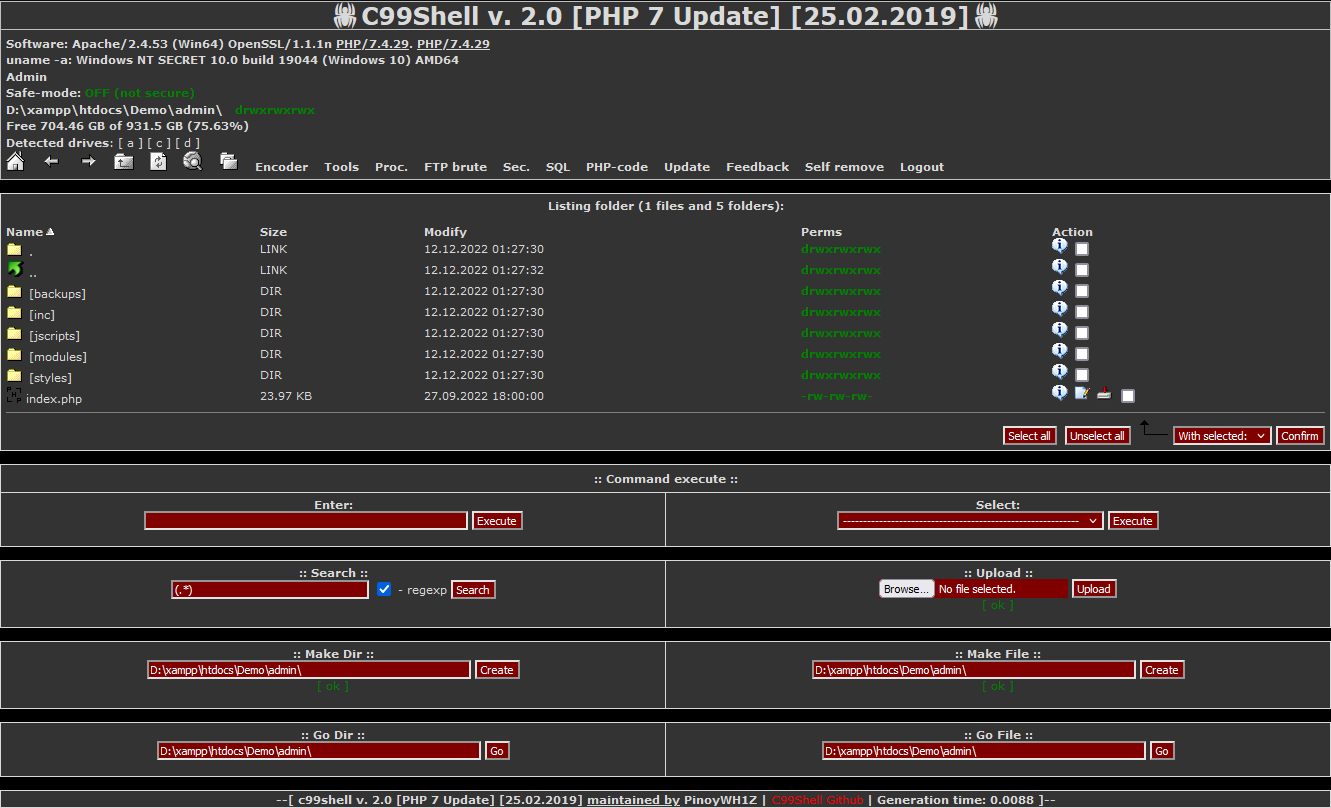 pinoywh1z/c99shell-php7
PHP 7 e atualização safe-build da popular variante C99 do PHP Shell.
 alienwithin/owasp-mth3l3m3nt-framework
O OWASP Mth3l3m3nt Framework é uma ferramenta de auxílio a testes de penetração e um framework de exploração. Ele promove o princípio de atacar a web…








