
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
7-Zip-CVE-2025-0411-POC — Este repositório contém cenários de POC como parte do bypass de CVE-2025-0411 MotW. | Kitploit

Ferramentas/GitHubGitHub/dhmosfunk/7-zip-cve-2025-0411-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPhishingAnálise de Malware
GitHubdhmosfunk/7-zip-cve-2025-0411-poc

7-Zip-CVE-2025-0411-POC

Este repositório contém cenários de POC como parte do bypass de CVE-2025-0411 MotW.

Ver Repositório
1553843há 1 anoRevisado pelo Kitploit
Compartilhar

Vulnerabilidade de Bypass do Mark-of-the-Web no 7-Zip [CVE-2025-0411] - POC

Detalhes do CVE-2025-0411

"Esta vulnerabilidade (pontuação CVSS 7.0) permite que atacantes remotos contornem o mecanismo de proteção Mark-of-the-Web em instalações afetadas do 7-Zip. É necessária interação do usuário para explorar esta vulnerabilidade, pois o alvo deve visitar uma página maliciosa ou abrir um arquivo malicioso. A falha específica existe no tratamento de arquivos compactados. Ao extrair arquivos de um arquivo compactado criado para esse fim que contenha o Mark-of-the-Web, o 7-Zip não propaga o Mark-of-the-Web para os arquivos extraídos. Um atacante pode aproveitar esta vulnerabilidade para executar código arbitrário no contexto do usuário atual."

Versões Vulneráveis

  • Todas as versões anteriores à 24.09 são consideradas vulneráveis.

Mitigações

  • "Atualize o 7-Zip: Baixe e instale a versão 24.09 ou posterior no site oficial do 7-Zip."
  • "Tenha Cautela com Arquivos Não Confiáveis: Evite abrir arquivos de fontes desconhecidas ou suspeitas, especialmente arquivos compactados."
  • "Utilize Recursos de Segurança: Garanta que seu sistema operacional e software de segurança estejam configurados para detectar e bloquear arquivos maliciosos."

Prova de Conceito

Como parte da POC, um loader simples de calc.exe é implementado.

Weaponização

A metodologia consiste em compactar duas vezes o executável, o que aciona a vulnerabilidade.
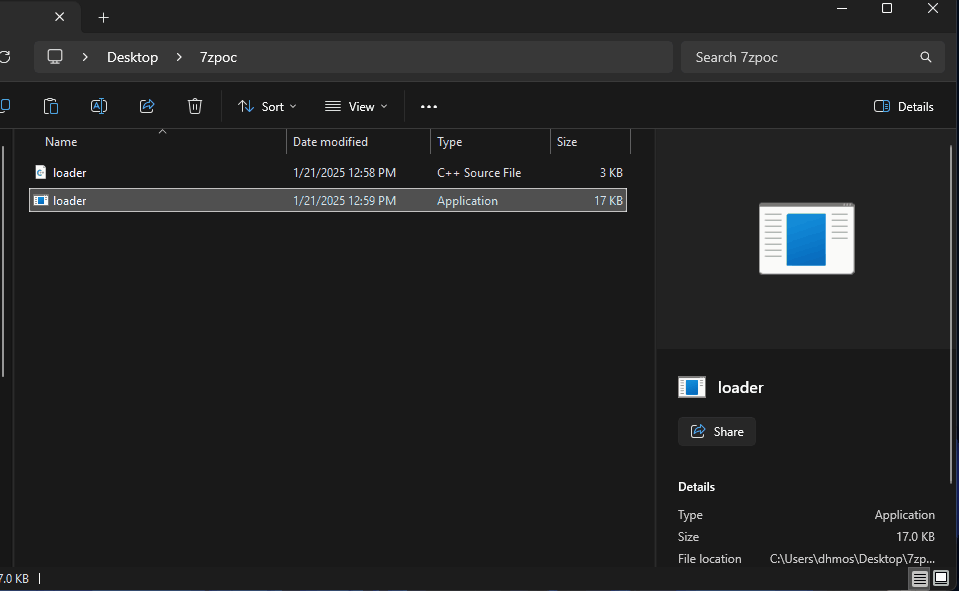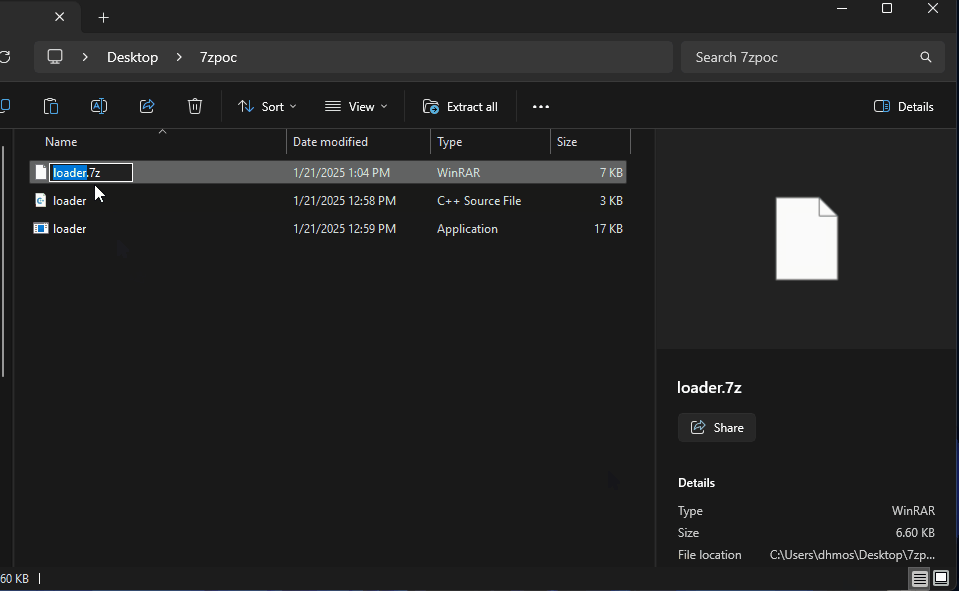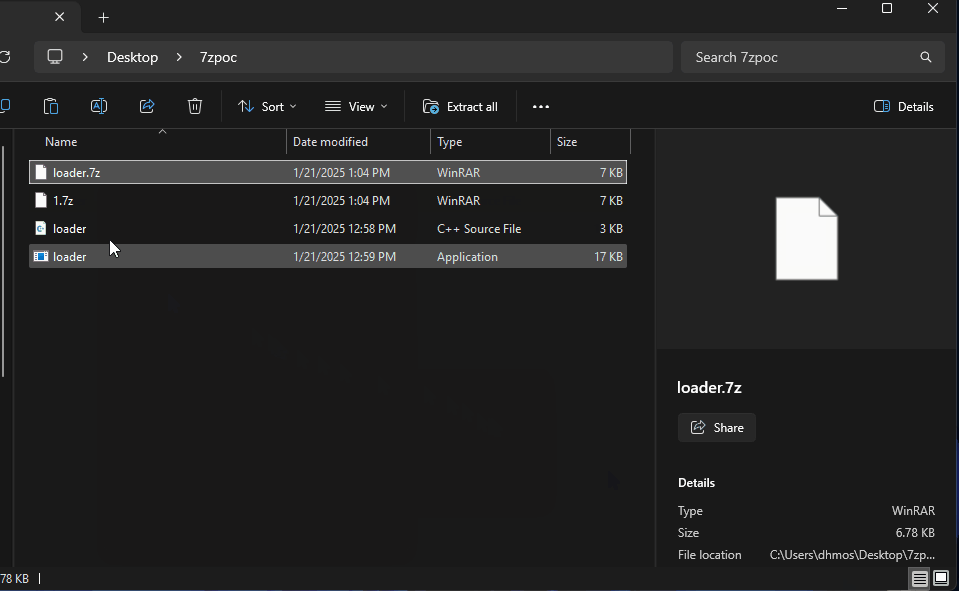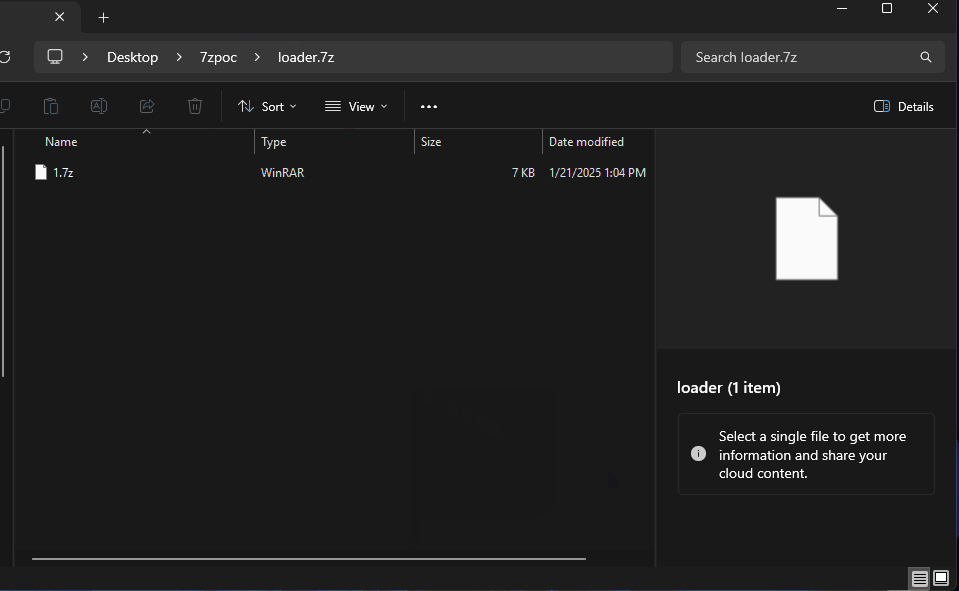
weaponization

Entrega

Em seguida, o arquivo 7Zip duplamente compactado é enviado para um servidor de entrega de payload (neste cenário, o MediaFire) e entregue à vítima, ou seja, por meio de e-mails de phishing que servem a URL maliciosa. Ao baixar o arquivo, o "MotW" (Zone.Identifier - A origem do download) pode ser visto:
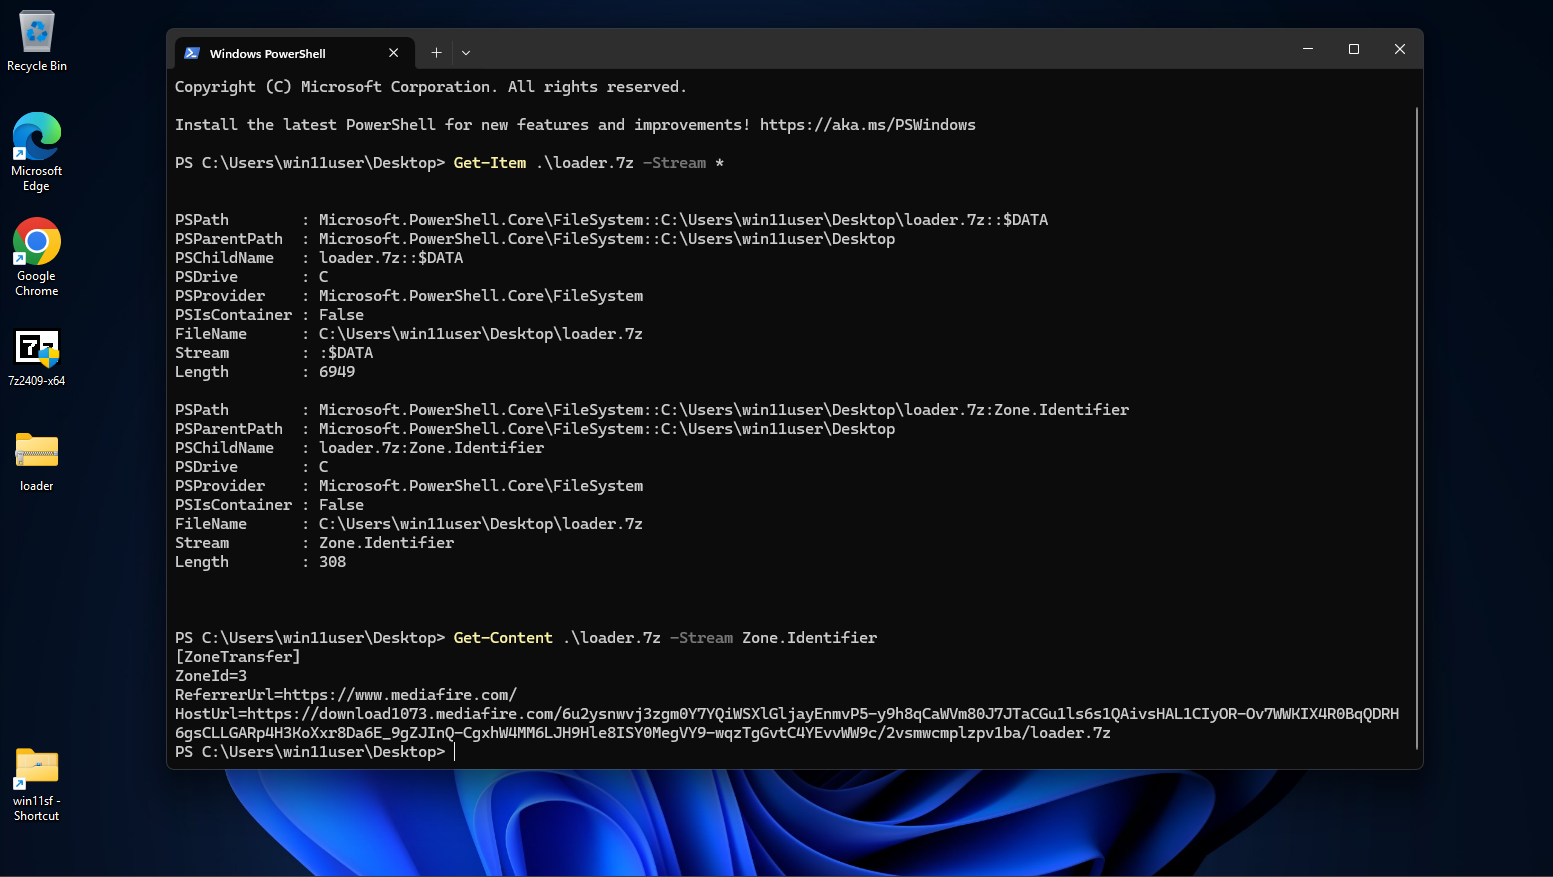
motw

Execução

Como parte da execução, a vítima precisa navegar pelos arquivos compactados e executar o executável.

Versão Corrigida

Neste cenário, a versão 24.09 do 7Zip (corrigida) é usada, que exibe o aviso do Windows SmartScreen de que este arquivo vem de uma fonte não confiável (já que contém o MotW).
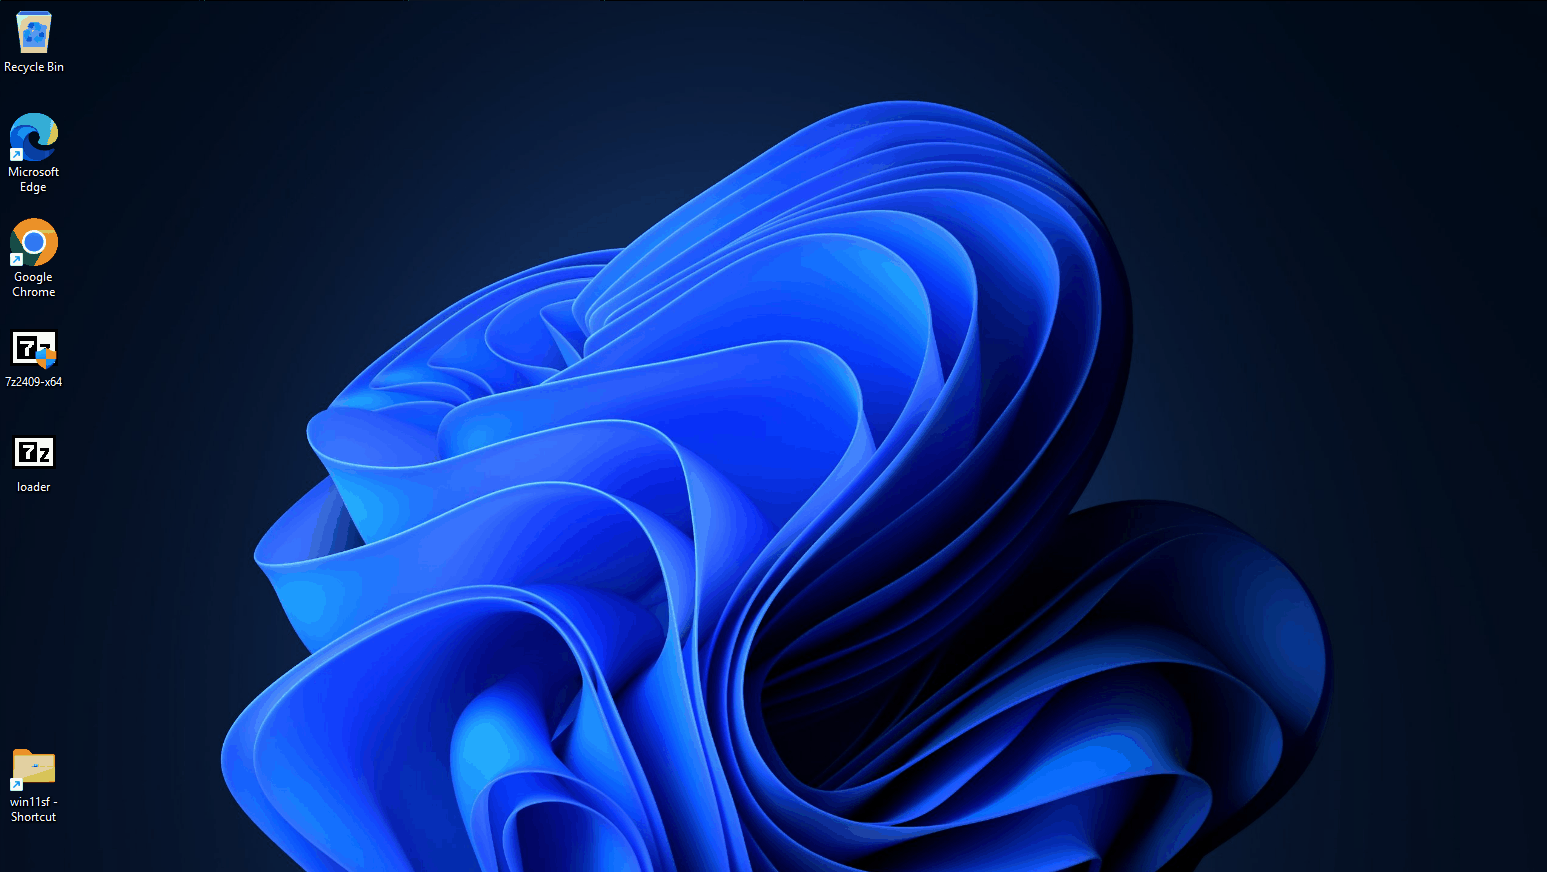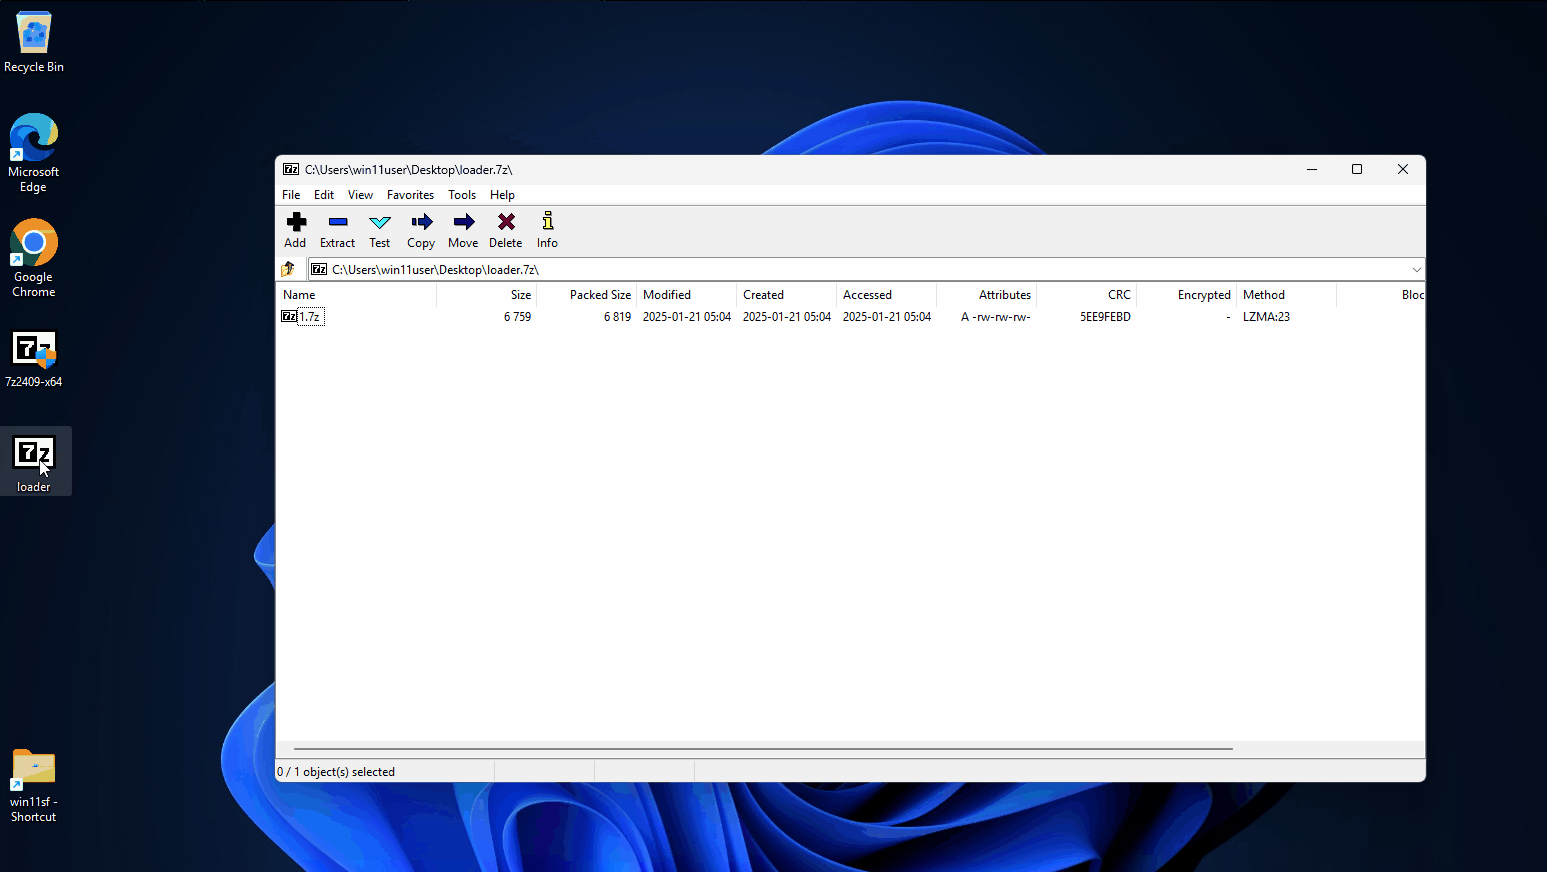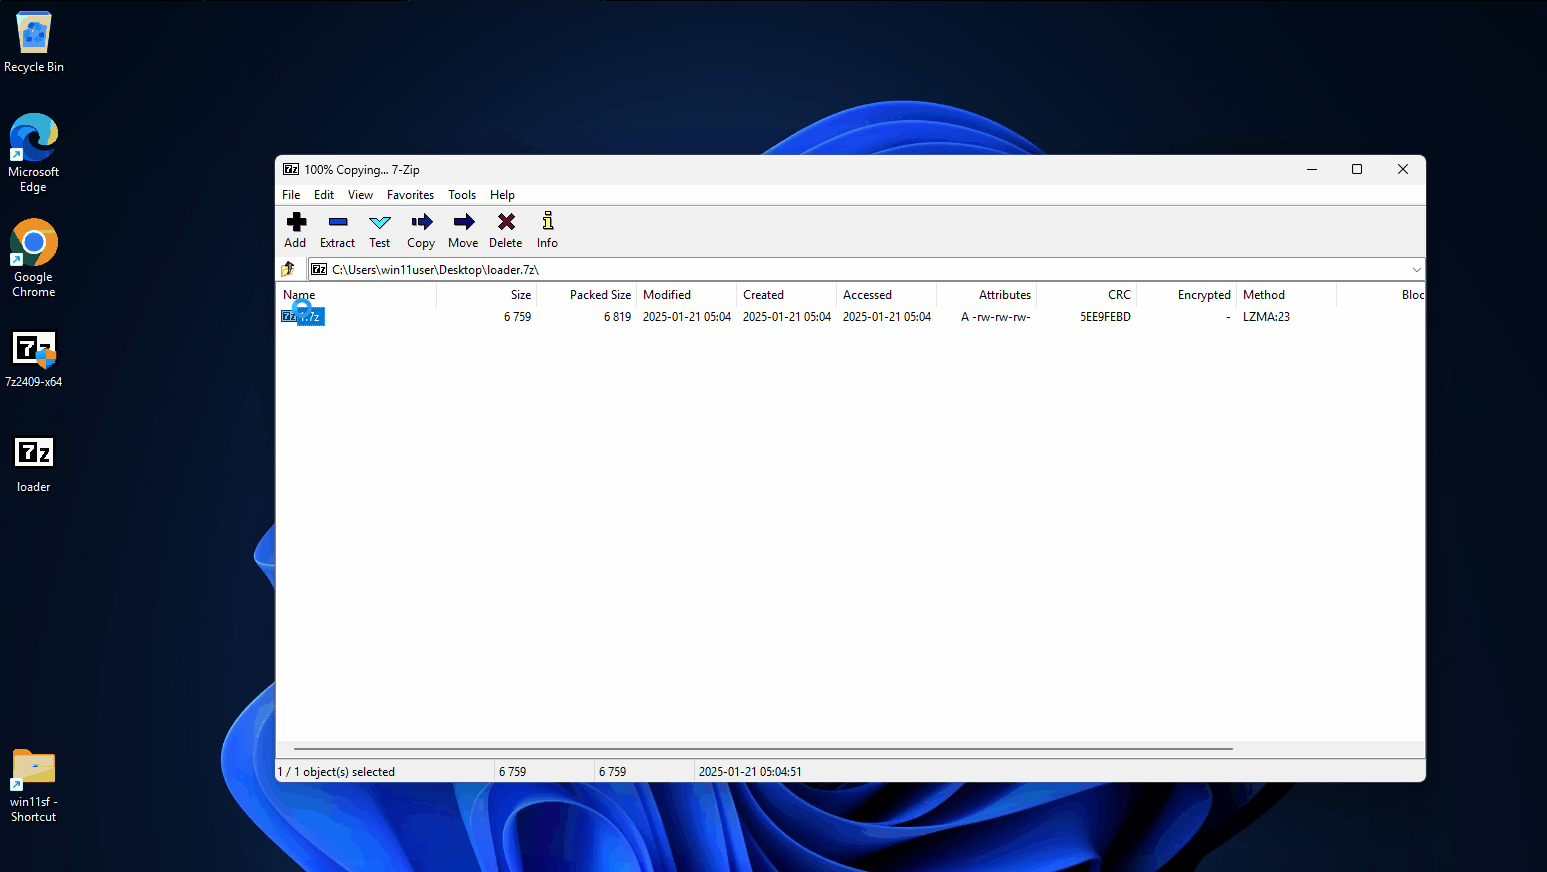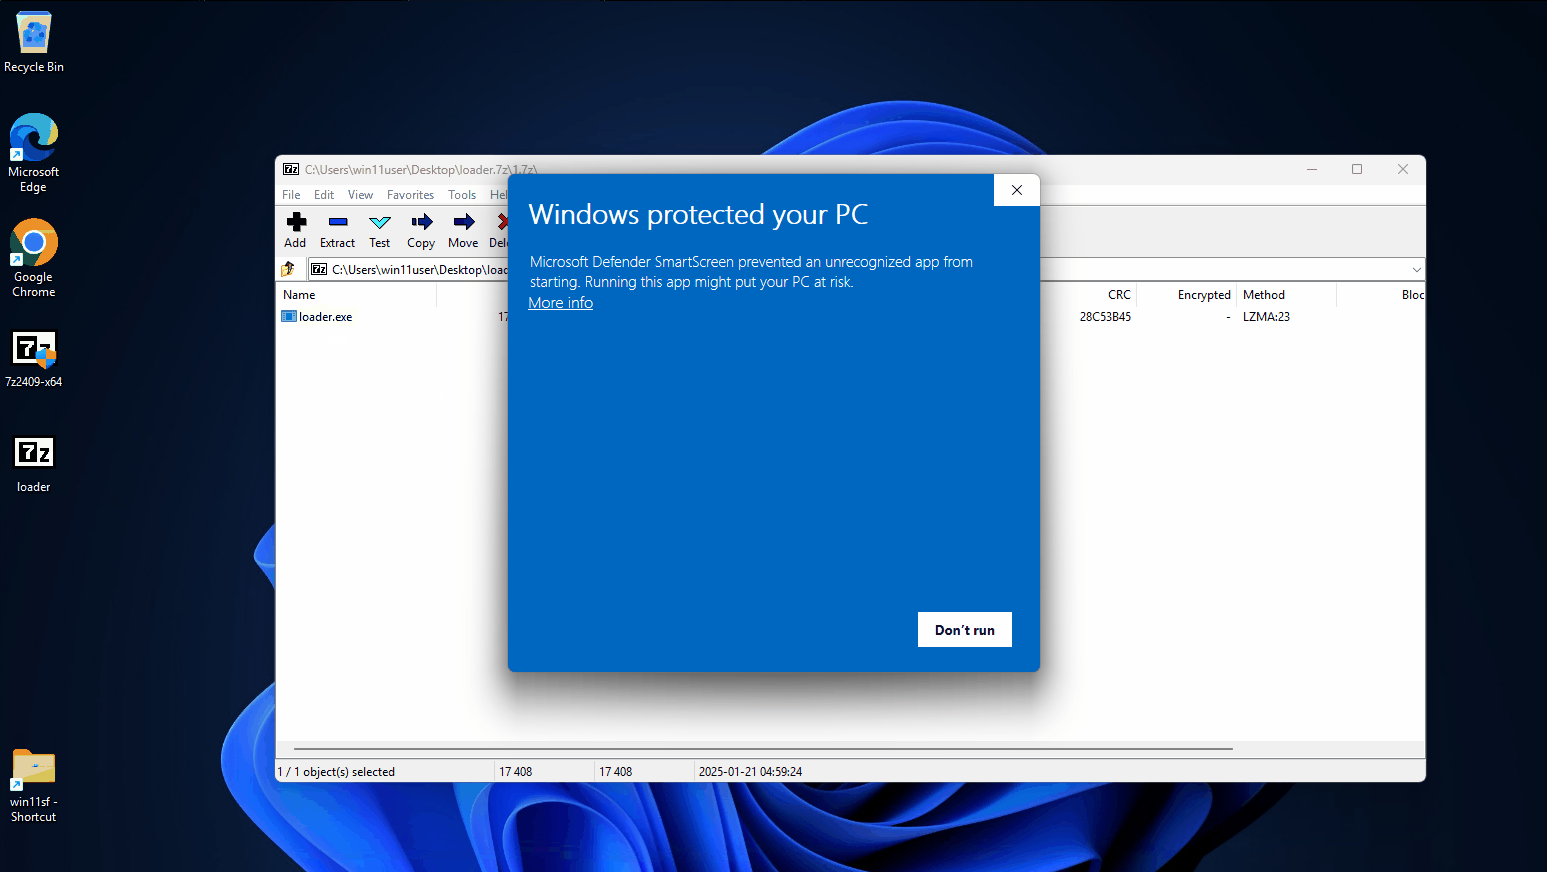
patched

Versão Vulnerável

Neste cenário, a versão 24.07 do 7Zip (vulnerável) é usada, que permite a execução direta do executável sem exibir nenhum aviso (já que não contém o MotW).
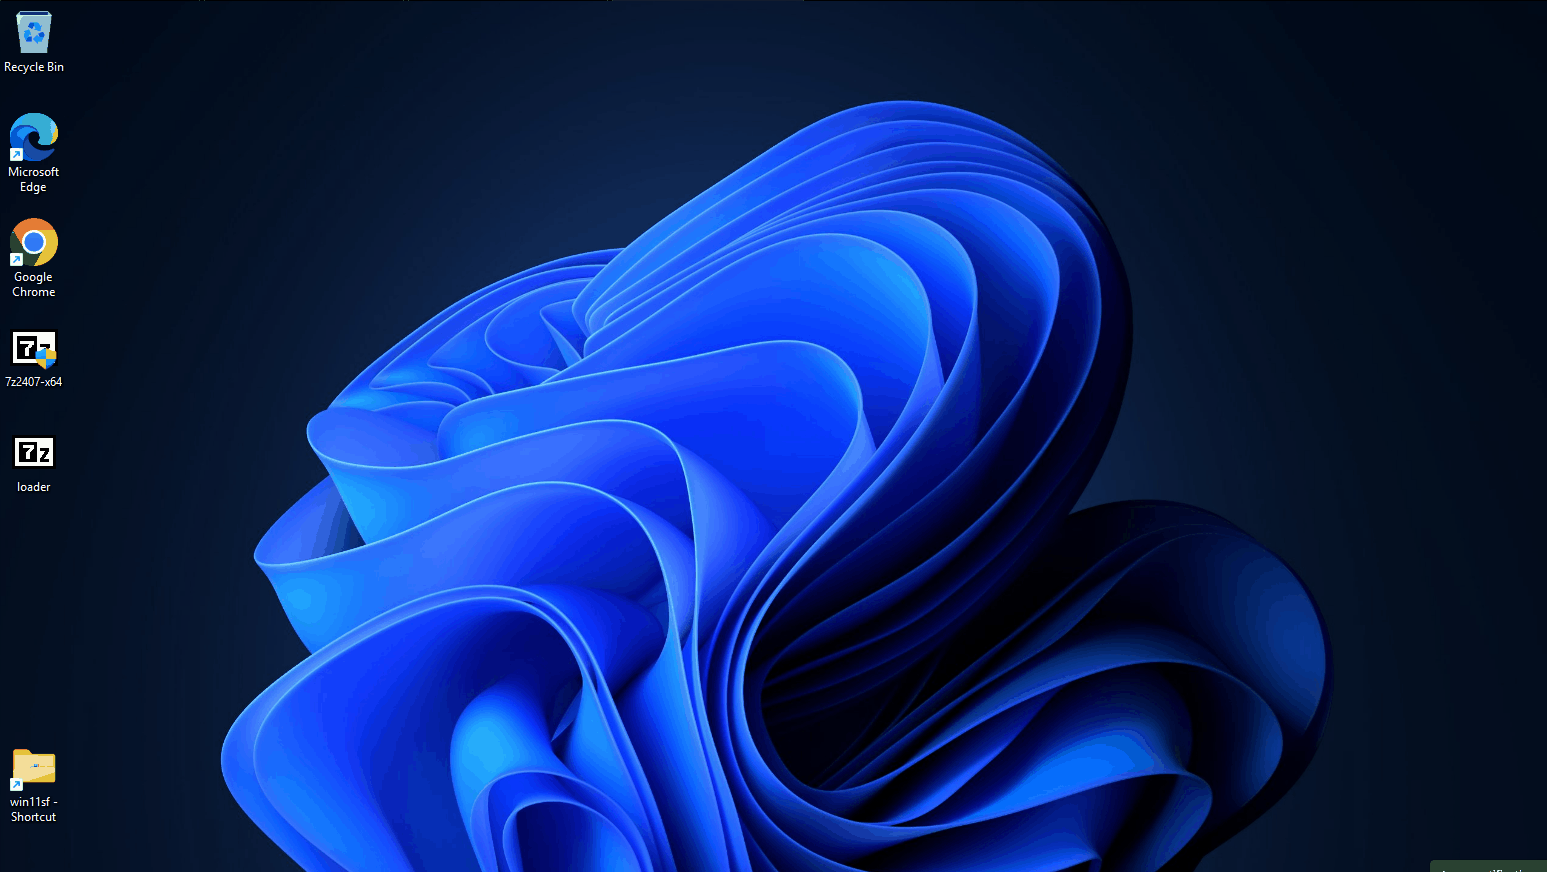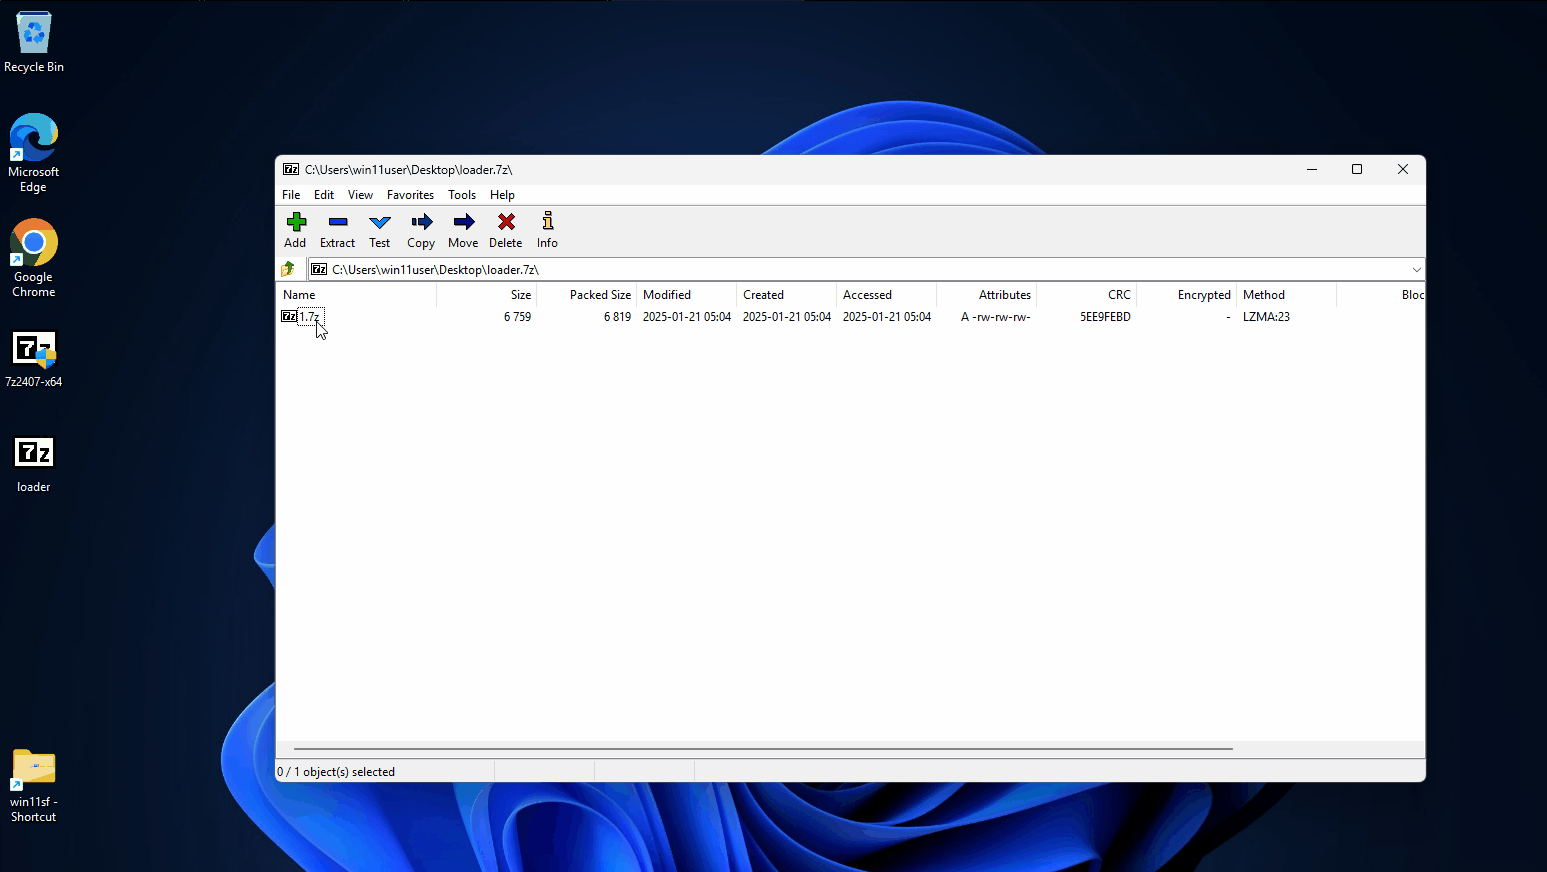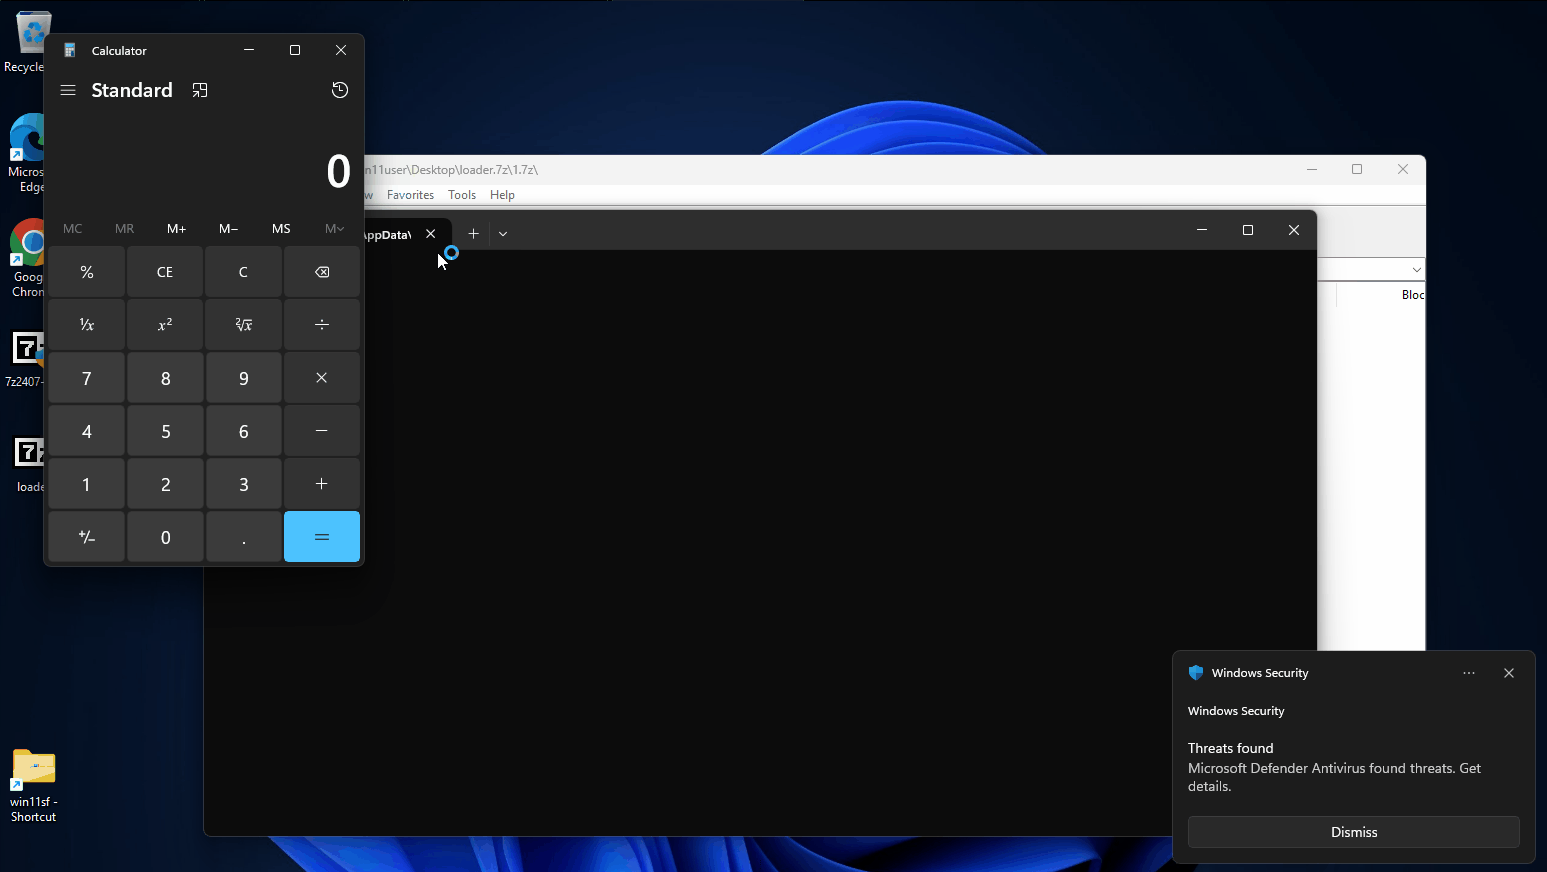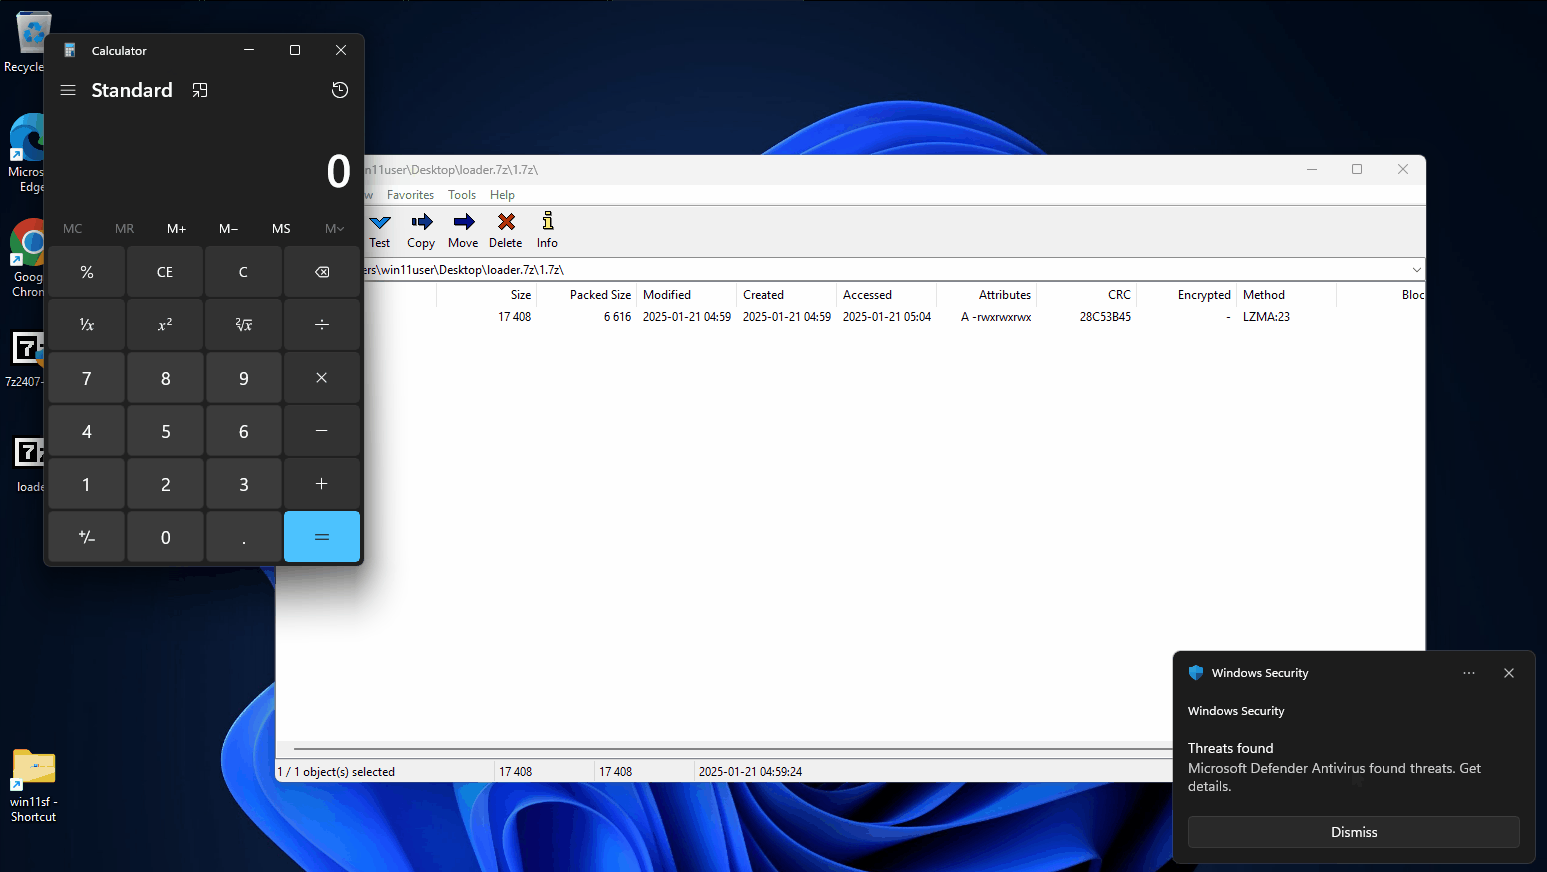

vulnerable

Referências

  • https://www.zerodayinitiative.com/advisories/ZDI-25-045/
  • https://nvd.nist.gov/vuln/detail/CVE-2025-0411
  • https://securityonline.info/cve-2025-0411-7-zip-security-vulnerability-enables-code-execution-update-now/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





