
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 sysdream/pysqli
Framework de injeção SQL em Python
 linhlhq/cve-2019-0604
Exploit de prova de conceito para CVE-2019-0604, uma vulnerabilidade de execução remota de código no Microsoft SharePoint. Fornece uma implementação…
 c0mmand3ropsec/cve-2017-10271
Exploit de execução remota de código não autenticado para Oracle WebLogic CVE-2017-10271. Fornece payload XML e lista de endpoints para teste de…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
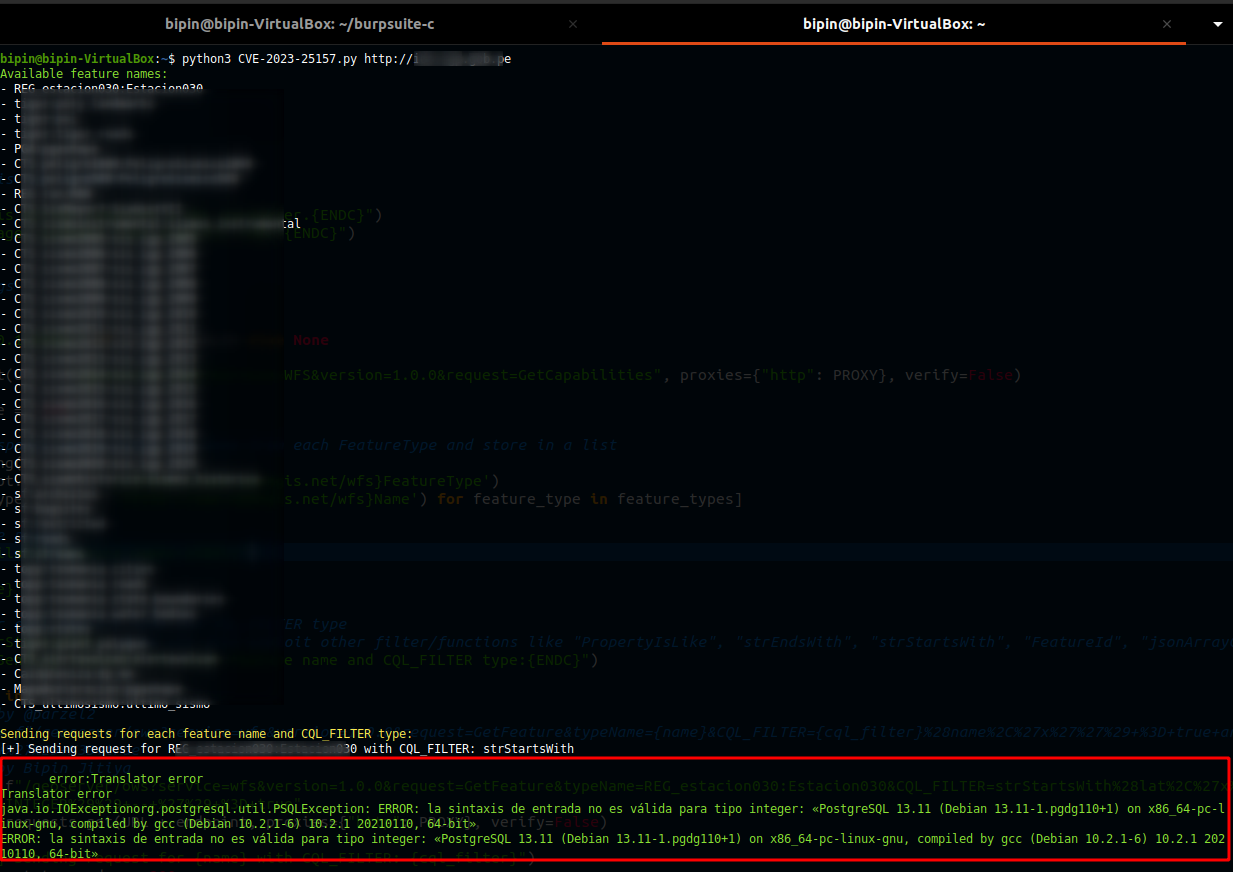 win3zz/cve-2023-25157
CVE-2023-25157 - Injeção SQL no GeoServer - PoC
 zcgonvh/cve-2017-7269
módulo msf corrigido para cve-2017-7269
 d00movenok/htmlsmuggler
✉️ Gerador&ofuscador de HTML Smuggling para suas operações de Red Team
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
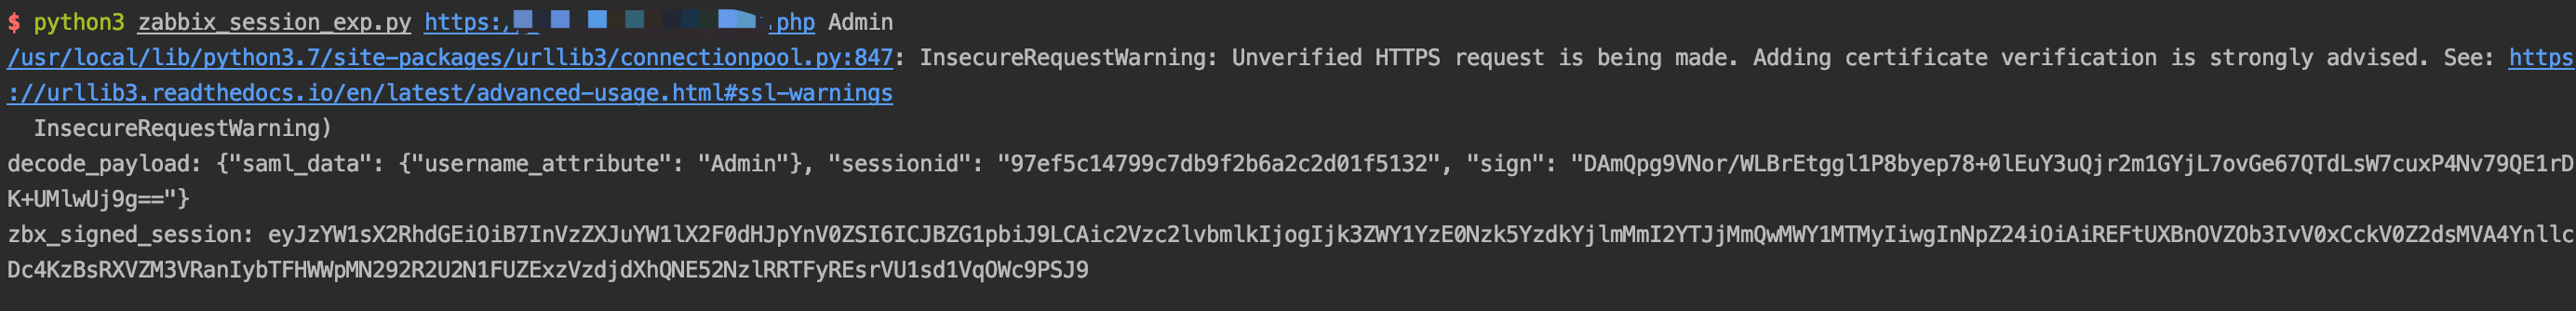 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
Script de verificação do CVE-2018-2894 WebLogic Upload de arquivo irrestrito que leva a RCE
 a-d-team/grafanaexp
Uma ferramenta de exploit para a vulnerabilidade de leitura arbitrária de arquivos não autorizada do Grafana (CVE-2021-43798), pode explodir plugins…
 pyroxenites/nextjs_rce_exploit_tool
Exploit para CVE-2025-55182 e CVE-2025-66478
 spiderlabs/airachnid-burp-extension
Uma extensão do Burp para testar aplicações quanto à vulnerabilidade ao ataque Web Cache Deception
 cuerz/cve-2021-36260
Ferramenta de detecção e exploração em lote da vulnerabilidade RCE da Hikvision
 bishopfox/imperva_gzip_waf_bypass
Exploit para contornar o Imperva Cloud WAF usando o cabeçalho gzip Content-Encoding para evadir as regras de WAF em requisições HTTP POST. Inclui…
 aaronsvk/cve-2020-3956
Exploit PoC para VMware Cloud Director RCE (CVE-2020-3956)
 tarihub/blackjump
Exploração abrangente de vulnerabilidades não autorizadas no JumpServer (bastião), Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
Exploit em Python e Metasploit para a vulnerabilidade de desserialização WLS-WSAT do Oracle WebLogic (CVE-2017-10271) com capacidades de varredura de…








