
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
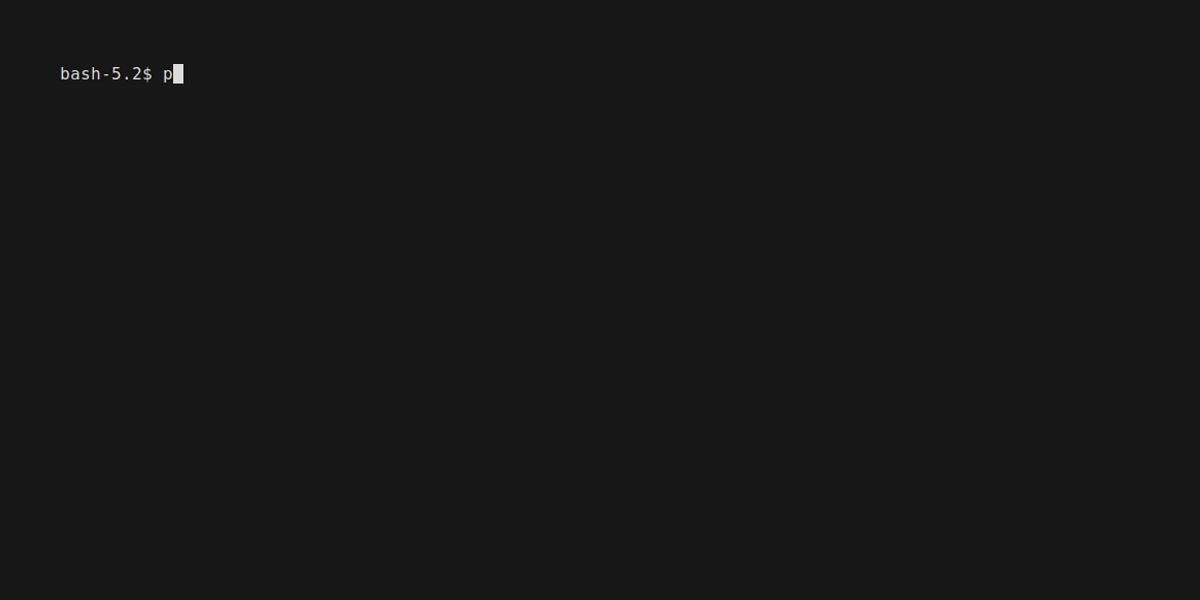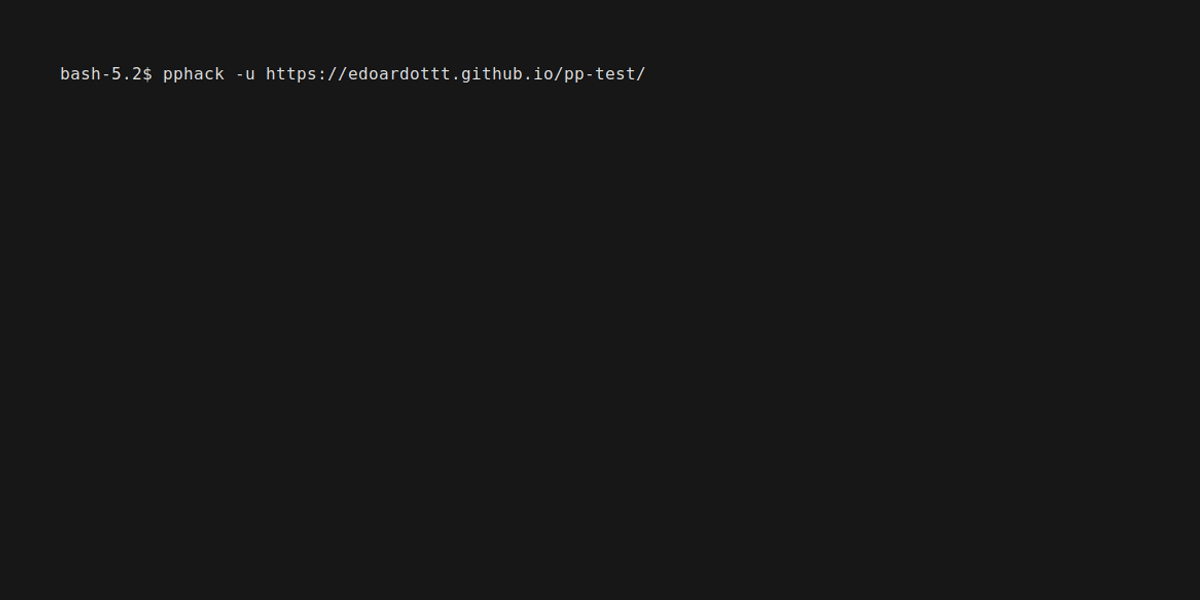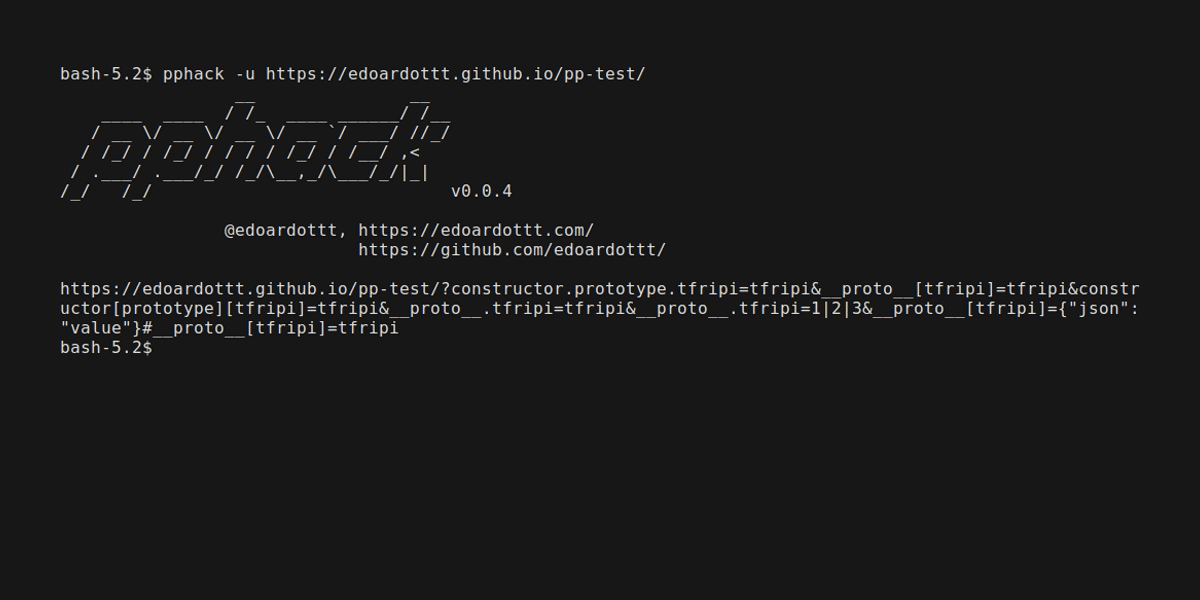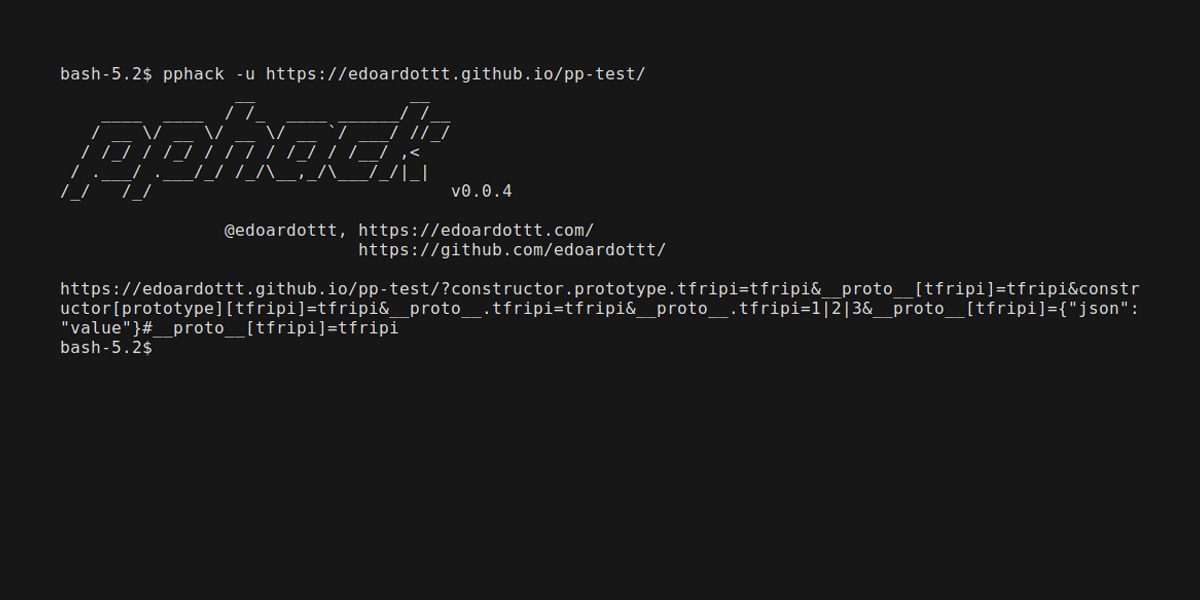
 edoardottt/pphack
Scanner Avançado de Poluição de Protótipo do Lado do Cliente
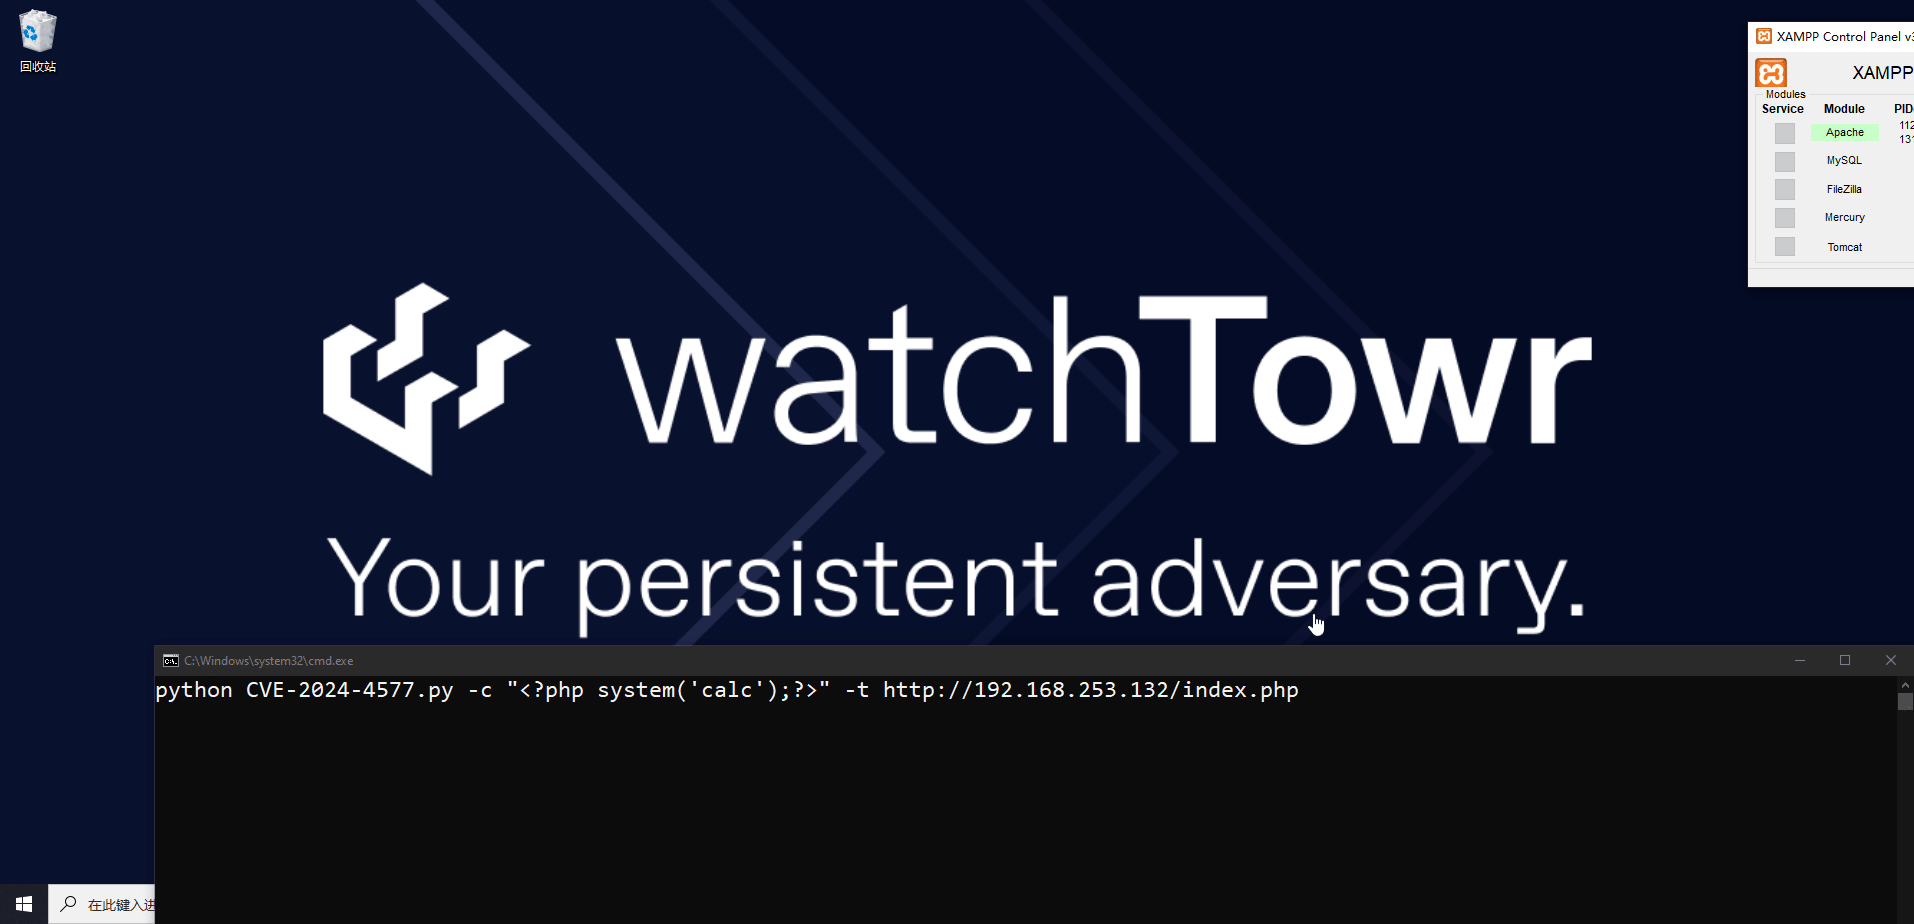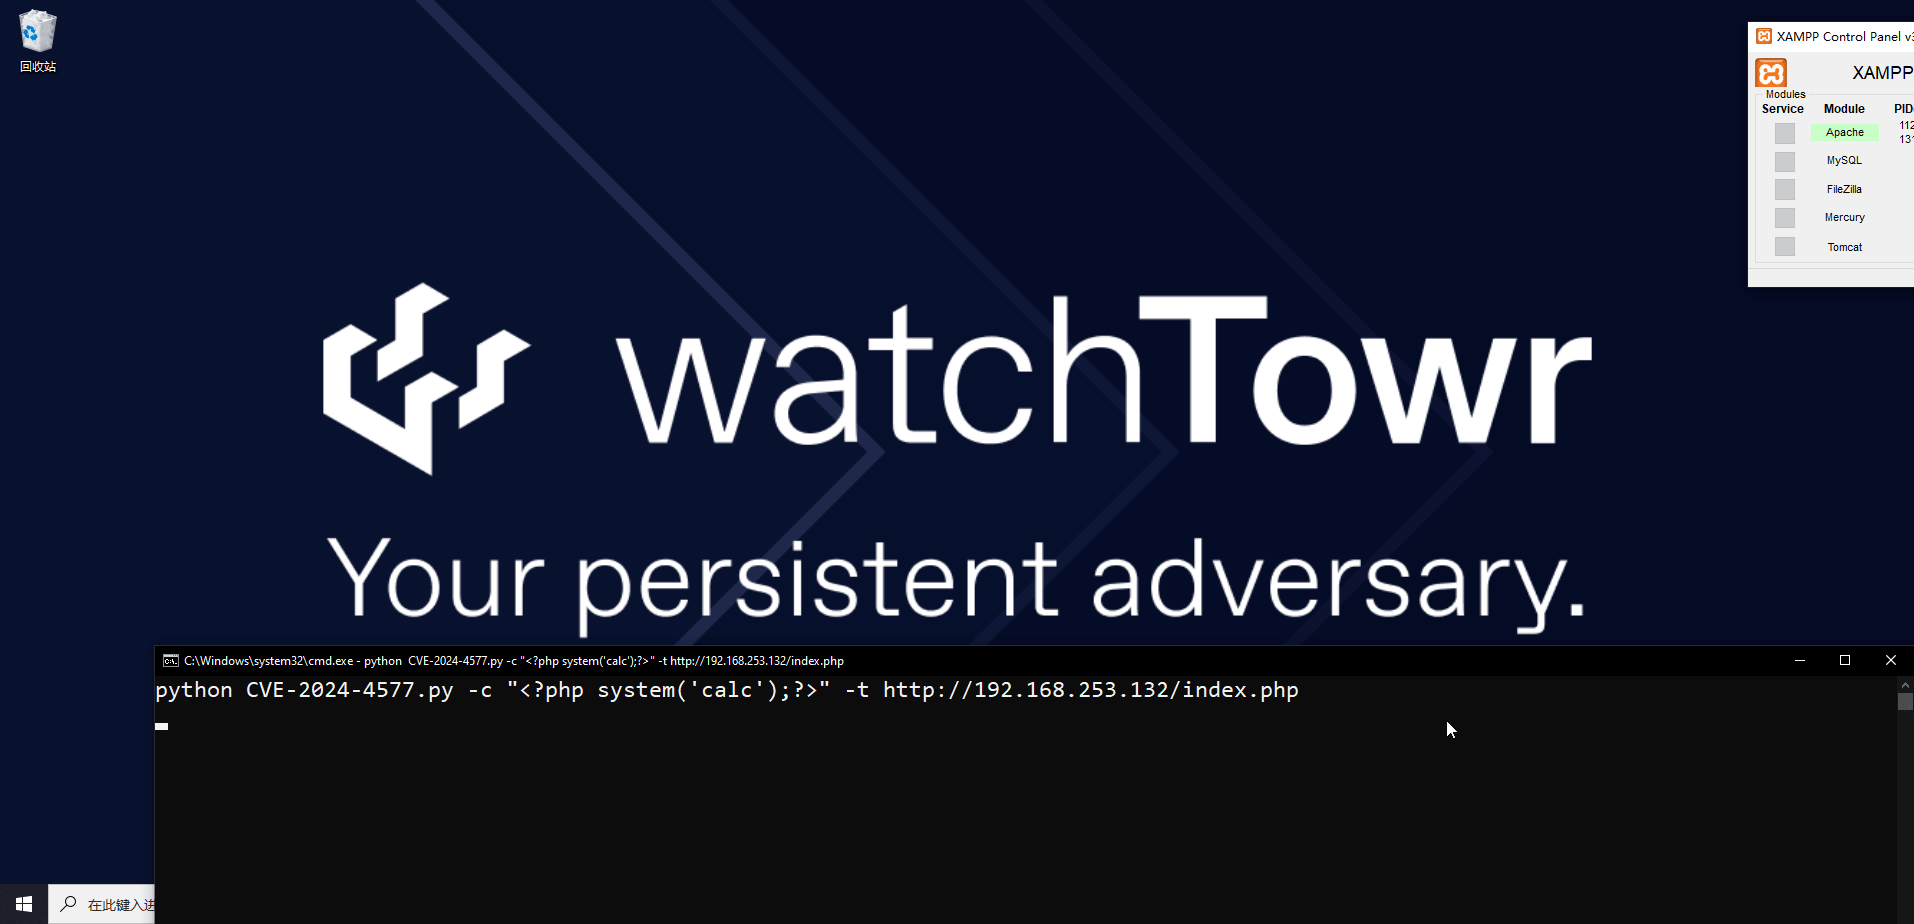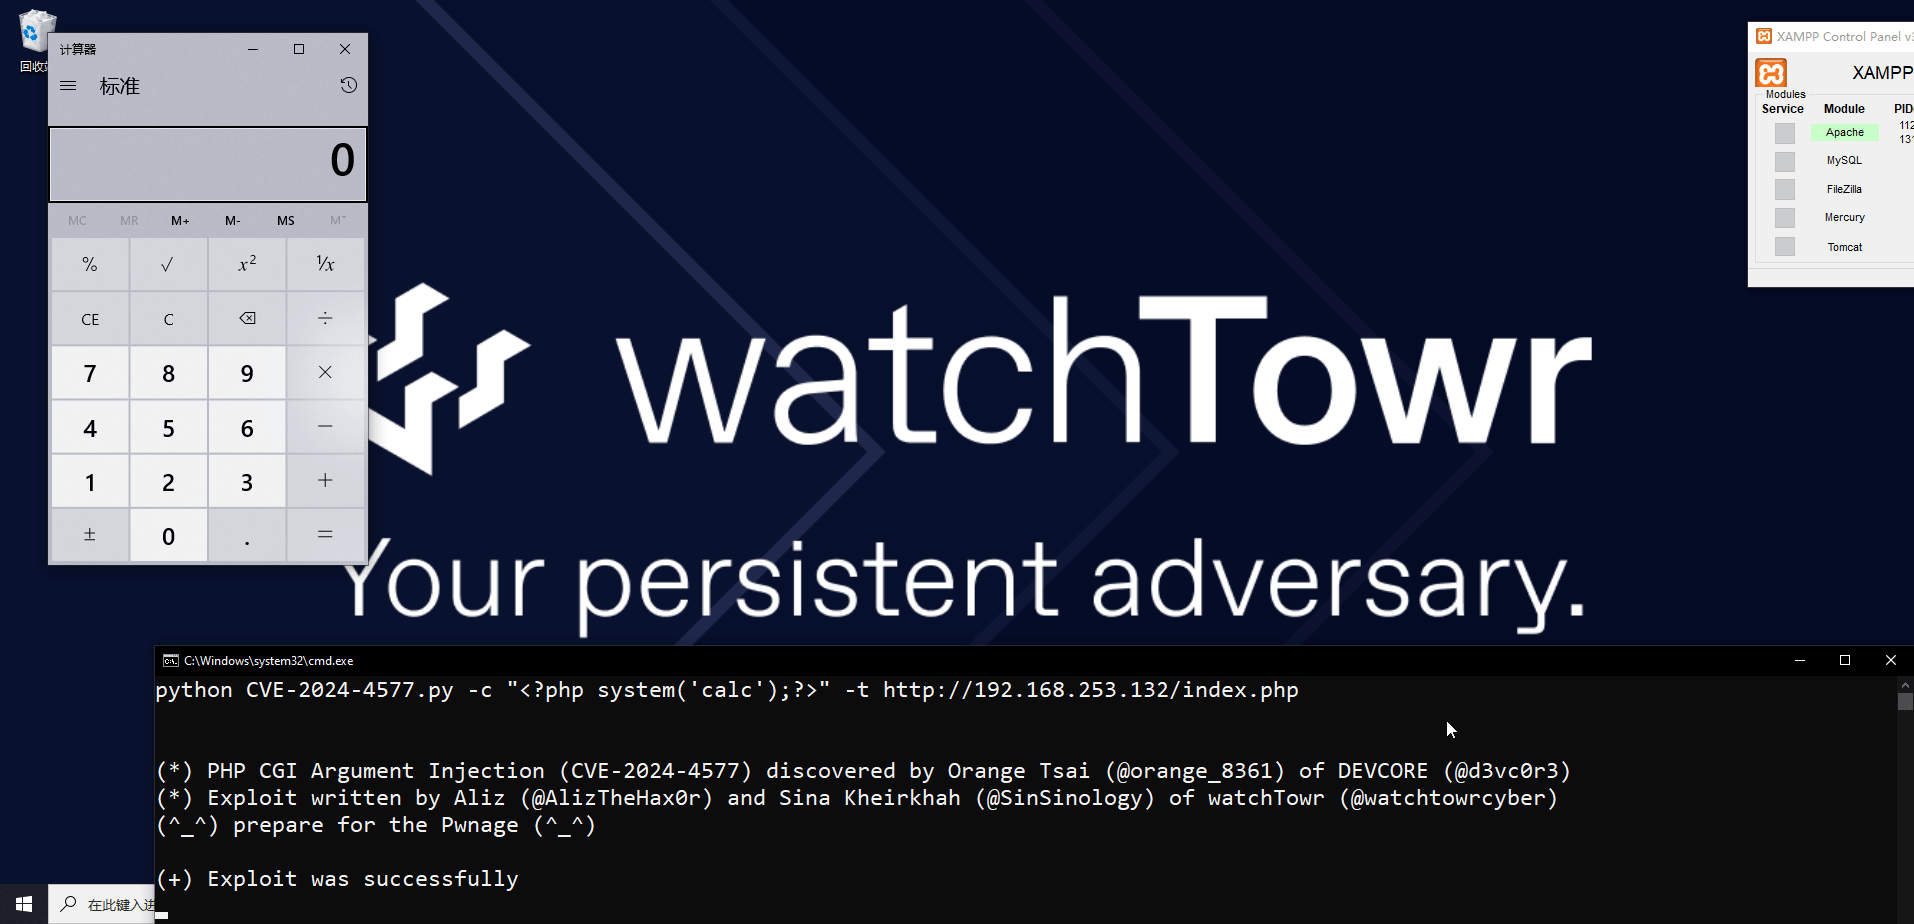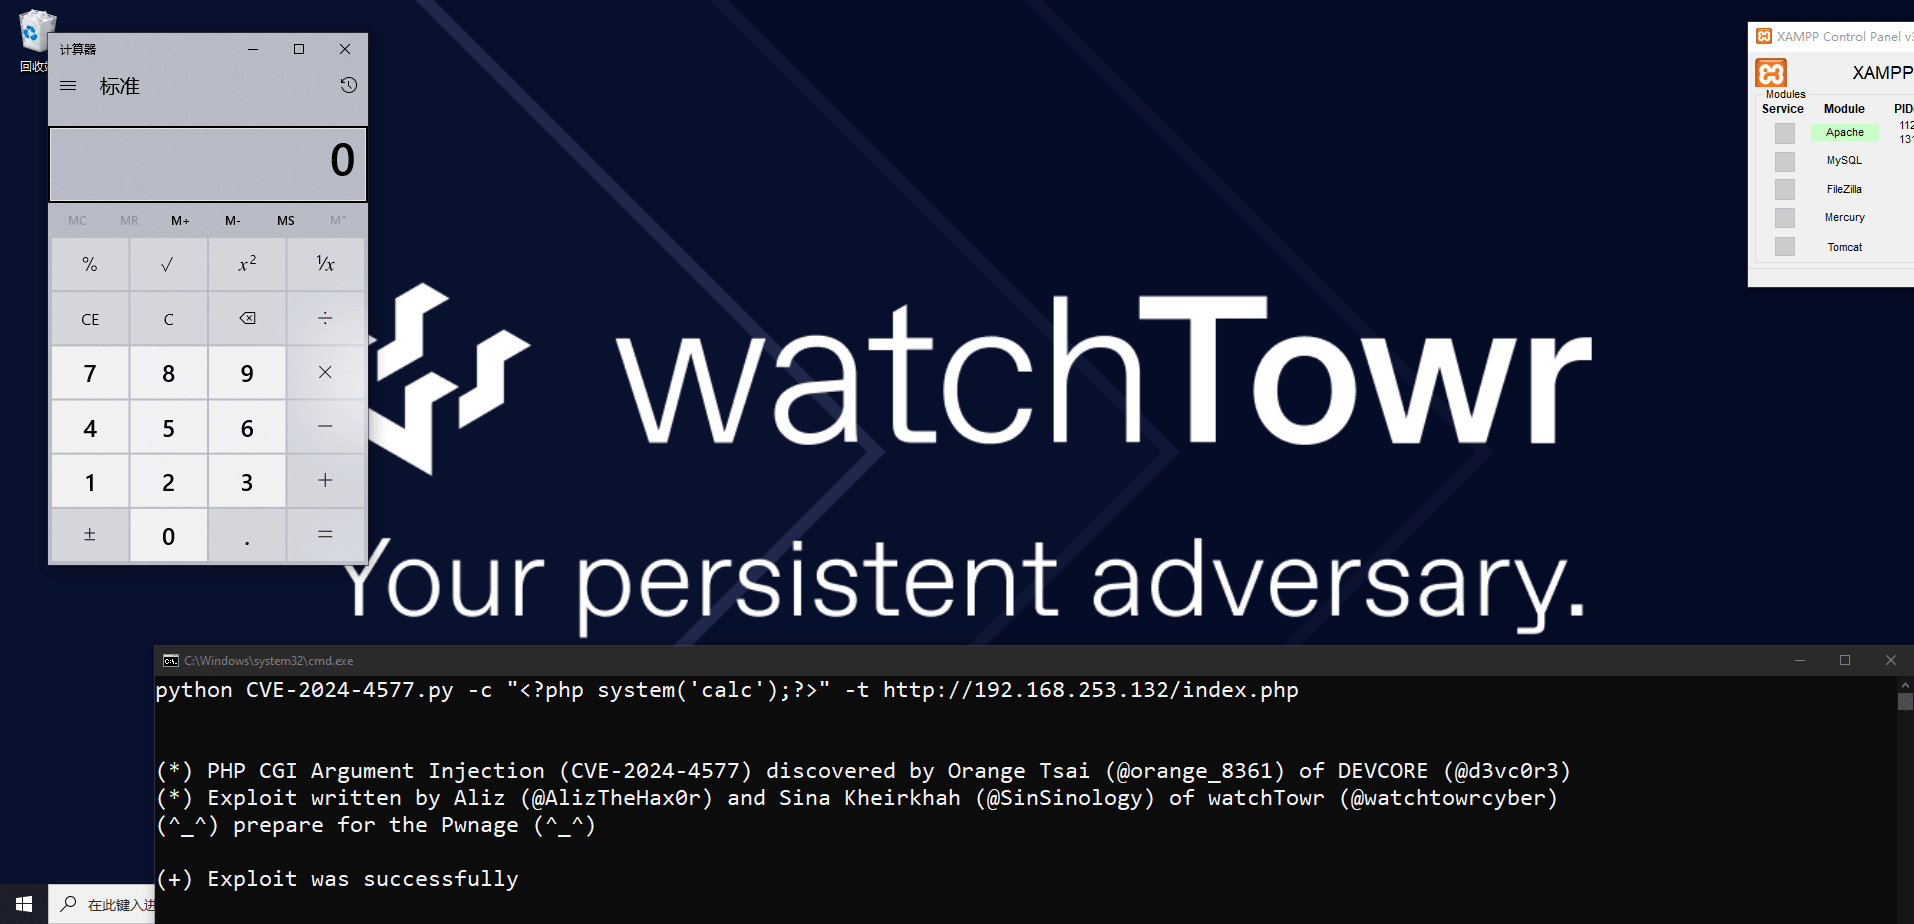 watchtowrlabs/cve-2024-4577
PoC de Execução Remota de Código para Injeção de Argumentos no CGI do PHP (CVE-2024-4577)
 proviesec/xss-payload-list
Coleção curada de payloads de cross-site scripting, polyglots e regras de teste de injeção para testes de penetração em aplicações web e caça a…
 hausec/proxylogon
Exploit em Python para ProxyLogon (CVE-2021-26855) direcionado a servidores Microsoft Exchange. Instala uma webshell para execução remota de comandos…
 ambionics/laravel-exploits
Exploit para CVE-2021-3129
 ridter/rtf_11882_0802
PoC para CVE-2018-0802 e CVE-2017-11882
 varbaek/xsser
De XSS a RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
Extensão do Chrome e scanner Shodan para detectar e demonstrar vulnerabilidades RCE em React Server Components (RSC) e aplicações Next.js, com um…
 hev0x/cve-2021-26084_confluence
Exploit em Python para CVE-2021-26084, uma vulnerabilidade de injeção OGNL no Confluence Server/Data Center que permite execução remota de código…
 chocapikk/cve-2026-21858
n8n Ni8mare - Cadeia de Leitura Arbitrária de Arquivos Sem Autenticação para RCE (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
Executando amostra de exploit do CVE-2017-8759.
 osandamalith/lfifreak
Um LFi Exploiter automatizado único com Bind/Reverse Shells
 paradoxis/flask-unsign
Ferramenta de linha de comando para buscar, decodificar, forçar por força bruta e criar cookies de sessão de uma aplicação Flask adivinhando chaves…
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 exodusintel/cve-2019-5786
Exploit de FileReader
 bobtheshoplifter/spring4shell-poc
Spring4Shell Prova de Conceito e aplicação vulnerável CVE-2022-22965
 orf/xcat
Ferramenta de injeção XPath








