Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
crackerjack — CrackerJack / Interface Web do Hashcat / Context Information Security | Kitploit
Ferramentas/GitHubGitHub/ctxis/crackerjack
Quebra de SenhasExploração de Aplicações WebTestes de PenetraçãoUtilitários e Frameworks
GitHubctxis/crackerjack

crackerjack

CrackerJack / Interface Web do Hashcat / Context Information Security

Ver Repositório
3789343há 2 anosRevisado pelo Kitploit
Compartilhar
Site

[!CAUTION] Este repositório não é mantido, visite https://github.com/sadreck/crackerjack para a versão mais recente.

CrackerJack

Interface Web para Hashcat por Context Information Security

Conteúdo

  • Introdução
  • Arquitetura
  • Funcionalidades
  • Limitações
  • Instalação
  • Resolução de Problemas
  • Capturas de Tela
  • Licença

Introdução

CrackerJack é uma GUI Web para Hashcat desenvolvida em Python.

Arquitetura

Este projeto visa manter a GUI e o Hashcat independentes. Em resumo, é assim que funciona:

  • O usuário carrega hashes, seleciona wordlist/regras/máscara etc, e clica em 'iniciar'.
  • O servidor web inicia uma nova screen.
    • Gera o comando hashcat com base nas configurações.
    • Executa o comando na screen.
    • Monitora a saída da screen, analisa-a e exibe na GUI.

Isso permite que o CrackerJack seja à prova de futuro, pois está vinculado à entrada/saída do Hashcat. Além disso, se a GUI não estiver funcionando por algum motivo, o hashcat continuará em execução.

Funcionalidades

  • Dependências mínimas
    • Usa sqlite3, screen e hashcat.
  • Gerenciamento completo de sessões do hashcat.
    • Iniciar/parar/pausar/restaurar sessões em execução.
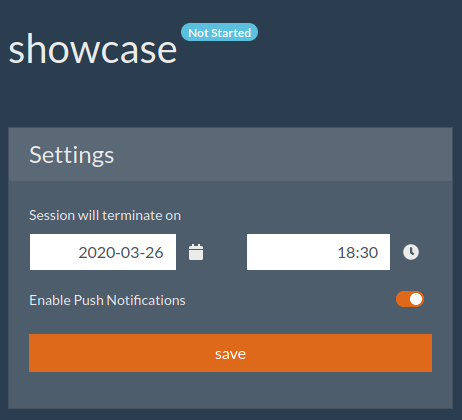
    • Encerrar trabalhos de cracking após uma data/hora específica.
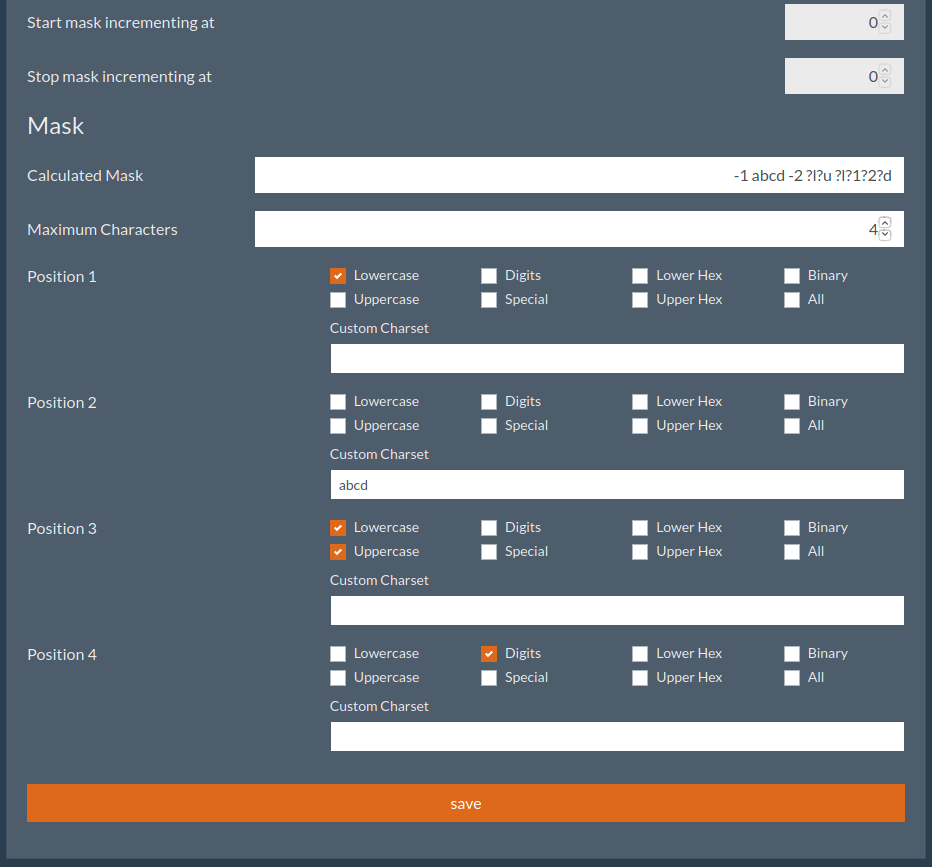
  • Interface web para geração de máscaras (?a?l?u).
  • Notificações Push Web quando uma senha é quebrada.
  • API Swagger 2.0.
  • Criar wordlists a partir de senhas já quebradas e realimentar a sessão de cracking.
  • Histórico de sessão para rastrear quais ataques você já realizou.
  • Suporte a vários usuários (local e/ou LDAP).
  • Suporte a Wordlist/Máscara/Regra.
  • Suporte a múltiplos temas (Bootswatch).
  • Configuração direta.
    • Toda a configuração é feita através da GUI. Não é necessário editar manualmente os arquivos de configuração.
    • Executar localmente em Linux e Windows (WSL).
    • Instalar em um servidor usando scripts ansible (Ubuntu 14/16/18 e CentOS 7/8).
    • Backups fáceis - todos os dados do usuário estão no diretório ./data.
  • Solucionar problemas de sessões via SSH.

Limitações

  • Não é uma solução para fila de trabalhos - é apenas para cracking de senhas sob demanda.
  • Não tem a intenção de substituir o uso da linha de comando. É complementar e suporta apenas tarefas básicas e mais comuns de cracking.
  • Não instalará drivers de GPU. A principal suposição é que você já possui uma máquina de cracking configurada e está procurando uma GUI Web.
  • Wordlists e regras já devem estar presentes no sistema.

Contribuição

Como também mantemos um rastreador interno, antes de contribuir, crie um issue para discutir antes de implementar quaisquer funcionalidades/alterações.

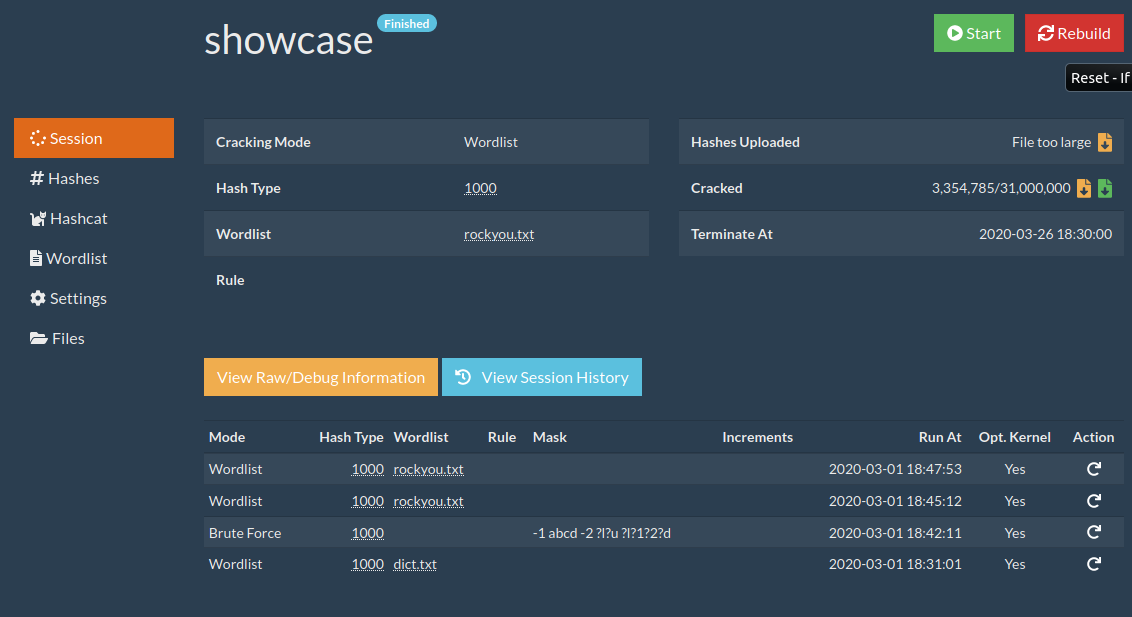
Capturas de Tela

Sessão em Execução

Painel

Sessão
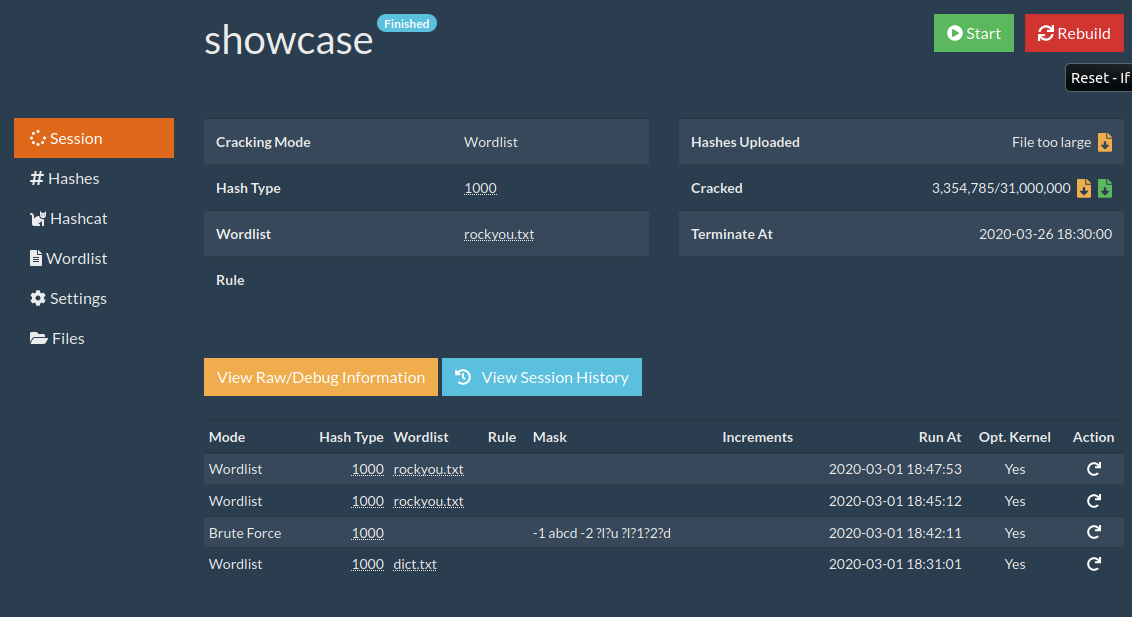
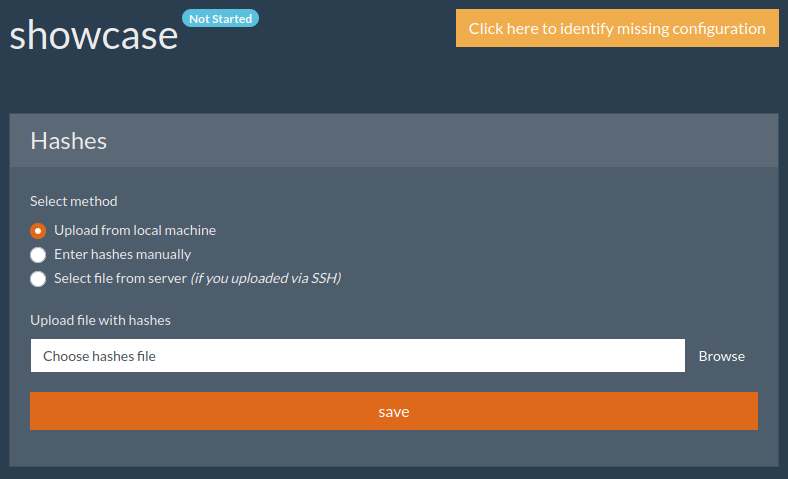
Selecionando Hashes
Opções de HashType

Seleção de Wordlist

Geração de Máscara
Configurações Gerais da Sessão
Licença

CrackerJack é distribuído sob a Licença MIT.

Além disso, os seguintes componentes de terceiros também são usados:
  • office2hashcat.py - modified BSD - https://github.com/stricture/hashstack-server-plugin-hashcat/
  • keepass2john.py - GNU General Public License - https://gist.github.com/HarmJ0y/116fa1b559372804877e604d7d367bbc
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








