Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
awswaf — AWS WAF Solver, reverse completo implementado em 100% Python e Golang. | Kitploit

Ferramentas/GitHubGitHub/xkiian/awswaf
Evasão de IDS/IPSExploração de Aplicações WebBypass de WAFSegurança WebAnti-BotBypass de CAPTCHA
GitHubxkiian/awswaf

awswaf

AWS WAF Solver, reverse completo implementado em 100% Python e Golang.

Ver Repositório
3516697há 1 anoRevisado pelo Kitploit
Compartilhar

Solucionador AWS WAF (Amazon Web Services Web Application Firewall)

wakatime

Visão Geral

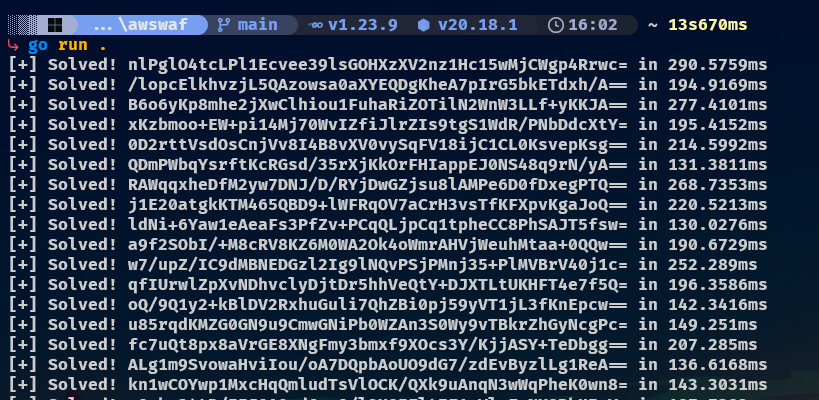
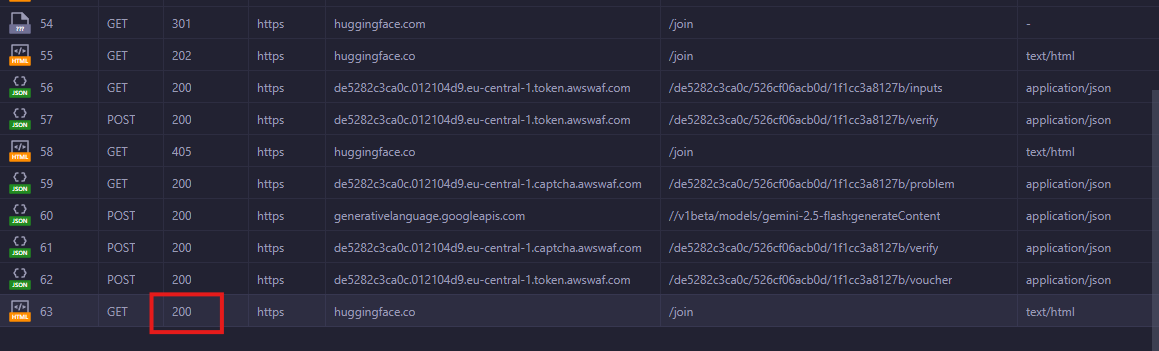
Este projeto fornece um solucionador baseado em Golang e Python para o desafio AWS WAF. Suporta tanto o tipo "token" / "Invisível" quanto o tipo "Captcha" usando gemini


⭐️ Mostre Seu Apoio

Por favor, dê uma estrela no repositório se achá-lo útil! Seu apoio ajuda a melhorar o projeto. ❤️


Uso

Golang

package main

import (
	"awswaf/internal/aws"
	"log"
)

func main() {
	// host & gokuProps are obtained from the initial response 
	// and can be extracted using aws.Extract(body)
	// proxy can be "" to use no proxy at all
	waf, err := aws.NewAwsWaf(
		host,
		"www.binance.com",
		"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/137.0.0.0 Safari/537.36",
		gokuProps, proxy,
	)
	if err != nil {
		log.Println(err)
		return
	}
	
	token, err := waf.Run()
	if err != nil {
		log.Println(err)
		return
	}
	// the token is the aws-waf-token cookie
}

Veja main.go para um exemplo completo


Python

from awswaf.aws import AwsWaf

token = AwsWaf(goku, endpoint, "www.binance.com")()

# the token is the aws-waf-token cookie

Veja main.py para um exemplo completo


Licença

Este projeto está licenciado sob a Licença MIT - veja o arquivo LICENSE para detalhes.


Histórico de Estrelas

Star History Chart

Aviso Legal

Este pacote é não oficial e não está afiliado à Amazon ou AWS. Use-o de forma responsável e de acordo com os termos de serviço da AWS.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →