
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit

 hahwul/smugglex
Scanner de Contrabando de Requisições HTTP desenvolvido em Rust.
 rub-softsec/onelogon
Código e dados do nosso artigo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).
 moopinger/smugglefuzz
Um scanner rápido de contrabando de downgrade HTTP escrito em Go.
 akabe1/oauthscan
Extensão do Burp Suite útil para verificar a segurança de OAUTHv2 e OpenID
 maldevel/intelspy
Realizar varreduras automatizadas de reconhecimento de rede
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
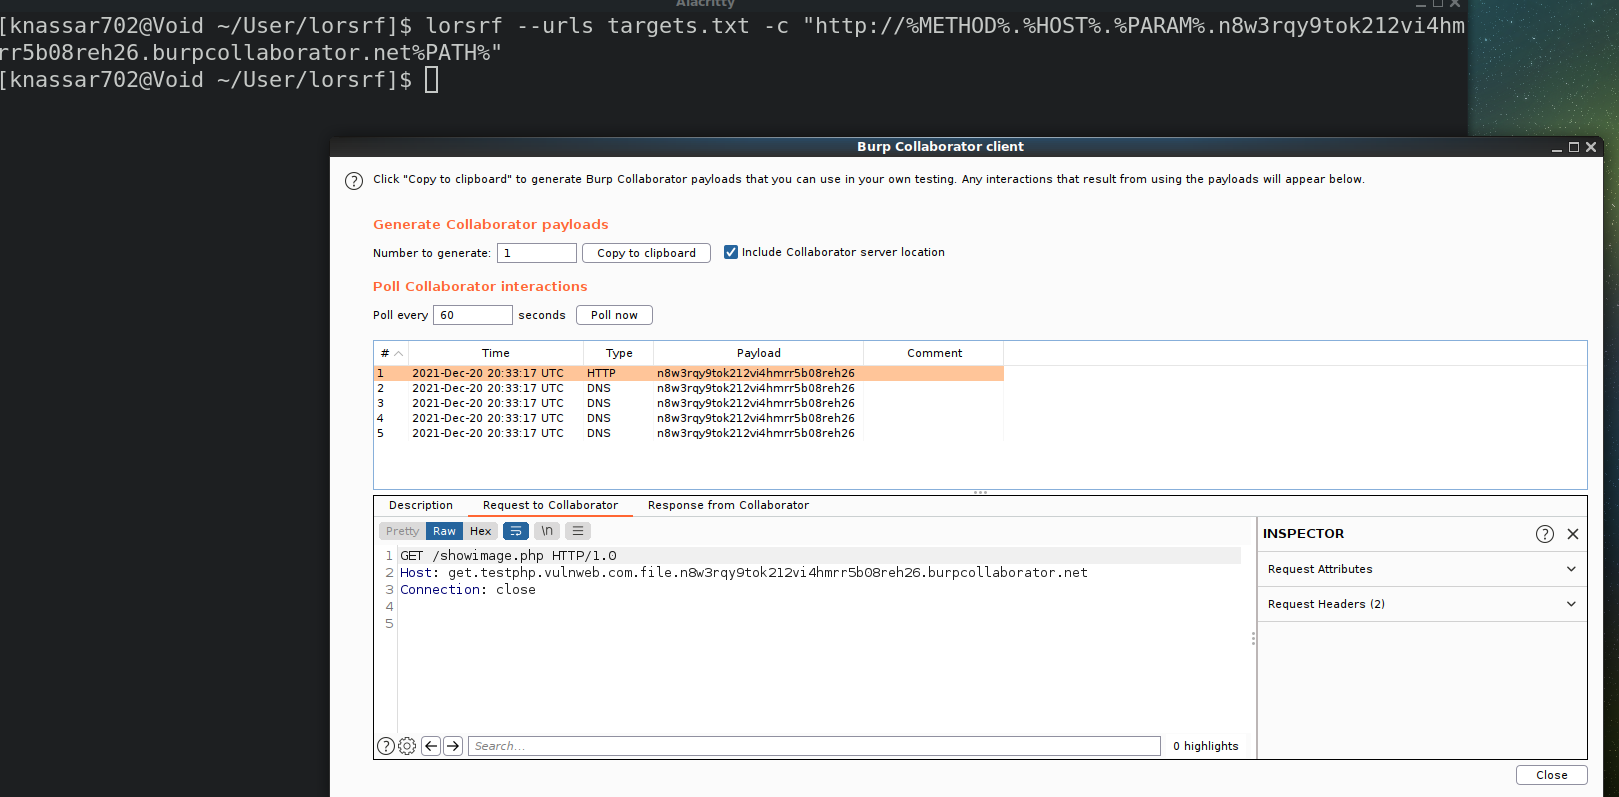 mindpatch/lorsrf
Ferramenta CLI rápida para encontrar os parâmetros que podem ser usados para encontrar SSRF ou Out-of-band resource load :artificial_satellite: :crab:
 androguide/dsploit
dSploit - O kit de ferramentas de segurança de TI profissional mais completo e avançado no Android.
 luke-goddard/enumy
Enumeração de escalonamento de privilégios pós-exploração no Linux
 sma11new/poclist
Coleção de POCs e EXPs de vulnerabilidades, constantemente atualizada. Apache Druid – leitura arbitrária de arquivos (CVE-2021-36749), ConfluenceRCE…
 ivan-sincek/forbidden
Contorne códigos de status de resposta HTTP 4xx e muito mais. A ferramenta é baseada em Python Requests, PycURL e HTTP Client.
 9rnt/poro
Digitalize ativos publicamente acessíveis no seu ambiente de nuvem AWS.
 commonexploits/port-scan-automation
Automatize varreduras NMAP e Gere Políticas Personalizadas do Nessus Automaticamente
 assetnote/node2shell-scanner
Mecanismo de detecção de alta fidelidade para node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - Uma ferramenta de injeção de JavaScript do lado do servidor capaz de detectar e explorar vulnerabilidades Node.js
 offxec/thedoc
Automatiza a exploração de injeção SQL com SQLMAP, rastreia vulnerabilidades, extrai credenciais de banco de dados, encontra páginas de login de…
 gr1mmie/autoenum
Script de Enumeração Automática de Serviços
 ngalongc/openapi_security_scanner
Scanner de segurança de autorização automatizado para APIs baseadas em OpenAPI. Testa endpoints GET com múltiplos conjuntos de credenciais para…








