Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
enumy — Enumeração de escalonamento de privilégios pós-exploração no Linux | Kitploit

Ferramentas/GitHubGitHub/luke-goddard/enumy
Escalada de PrivilégiosScanners de VulnerabilidadesPós-ExploraçãoTestes de Penetração
GitHubluke-goddard/enumy

enumy

Enumeração de escalonamento de privilégios pós-exploração no Linux

Ver Repositório
2563081há 6 anosRevisado pelo Kitploit
Compartilhar

Coverity Scan Build Status Maintenance GitHub license Total alerts Help Wanted Language grade: C/C++

Enumy

Enumy é um executável portátil ultra rápido que você coloca na máquina Linux alvo durante um pentest ou CTF na fase de pós-exploração. Executar o enumy irá enumerar a máquina em busca de vulnerabilidades de segurança comuns.

Instalação

Você pode baixar o binário final da aba de release x86 ou x64. Estaticamente linkado ao musl Transfira o binário final do enumy para a máquina alvo.

  • último lançamento
./enumy

Quem Deve Usar o Enumy

  • Pentesters podem executar na máquina alvo para levantar questões para seus relatórios.
  • Jogadores de CTF podem usá-lo para identificar coisas que podem ter perdido.
  • Pessoas curiosas para saber quantos problemas o enumy encontra em sua máquina local?

Opções

$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____                                  
 ▀█████████████▀ |   __|___ _ _ _____ _ _ 
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - Used to enumerate the target the target environment & look for
 common security vulnerabilities and hostspots
 ----------------------------------------------------------------------

 Output
  -o <loc>     OUTPUT results to location (default enumy.json)

 Walking Filesystem
  -i <loc>     IGNORE files in this directory (usefull for network shares)
  -w <loc>     Only WALK files in this directory (usefull for devlopment)

 Scan Options
  -f           run FULL scans (CPU intensive scan's enabled)
  -t <num>     THREADS (default 4)

 Printing Options
  -a           Print all security AUDIT issues to screen (probably won't help duing a CTF)
               Issues are ALWAYS logged in result files regardless of this flag being set.
  -d <1|2>     Print DEBUG mode (1 low, 2 high) to enable error being printed to screen.
  -g <H|M|L>   print to screen values GREATER than or equal to high, medium & low
  -p <H|M|L|I> do not PRINT to screen high, medium, low & info issues (see below for example)
  -m 1-100     MAXIMUM number of issues with same name to print to screen default (unlimited)

Compilação

Para compilar durante o desenvolvimento, apenas o make e a biblioteca libcap são necessários.

sudo apt-get install libcap-dev
make

Para remover a dependência glibc e linkar estaticamente todas as bibliotecas/compilar com musl, faça o seguinte. Nota: para fazer isso, você precisará ter o docker instalado para criar o ambiente de build alpine.

./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
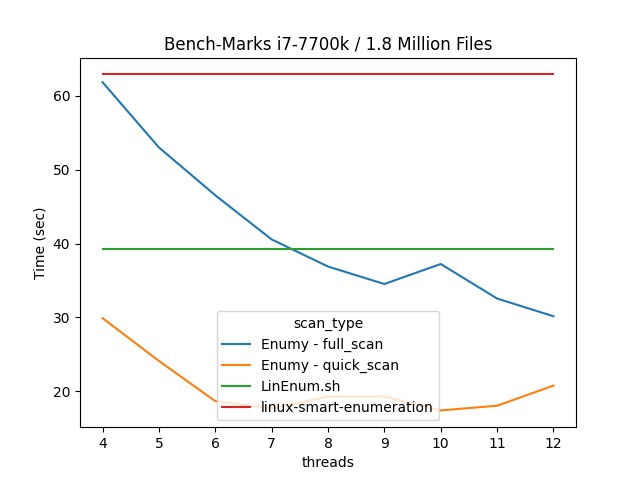
Tempos de Escaneamento

benchmarks do enumy

Escaneamentos que Foram Implementados

Abaixo está a lista sempre crescente de escaneamentos que foram implementados.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →