
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 0ggp4r1s/osint-pattern-analyzer
Ferramenta OSINT automatizada para descoberta de números de telefone, detecção de padrões e correlação entre plataformas.
 paspke/scavenger_scanner
Detetar IOCs do ataque à cadeia de abastecimento do eslint-config-prettier CVE-2025-54313 no Windows
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
Repositório de pesquisa defensiva para CVE-2025-55182 (RCE pré-autenticação em React Server Components/Next.js). Inclui análise técnica, regras de…
 bytedance/elkeid
Elkeid é uma solução de código aberto que pode atender aos requisitos de segurança de várias cargas de trabalho, como hosts, contêineres, K8s e…
 mithileshan/soc-investigation-lab
Investigação SOC ponta a ponta: kill chain CVE-2011-2523, correlação de logs de múltiplas fontes, relatório de incidente — MITRE ATT&CK T1190
 certtools/intelmq
IntelMQ é uma solução para equipes de segurança de TI para coletar e processar feeds de segurança usando um protocolo de fila de mensagens.
 ashrafzaryouh/cve-2026-21962
Aviso para CVE-2026-21962, uma falha crítica de bypass de autenticação não autenticado no Oracle HTTP Server e nos plug-ins de proxy do WebLogic, com…
 securepeacock/presentations
Slides e materiais de apresentações de conferências
 pinaraltinok/log4shell-attack
Modelagem e Detecção de Ataques em Múltiplos Estágios do Log4Shell para CVE-2021-44228
 joaoreis13/flight-risk
Conjunto de ferramentas de segurança para CVE-2025-55182 (React2Shell) — escaneie, detecte, correlacione e teste a vulnerabilidade RCE do React…
 opensourcemalware/vercel-april2026-incident-response
Este é um playbook de resposta a incidentes que criamos para o comprometimento da Vercel em abril de 2026
 rootly-ai-labs/rootly-graphify-importer
Transforme incidentes, alertas e equipes do Rootly em um grafo de conhecimento consultável. Visualize dependências de serviço, lacunas de cobertura…
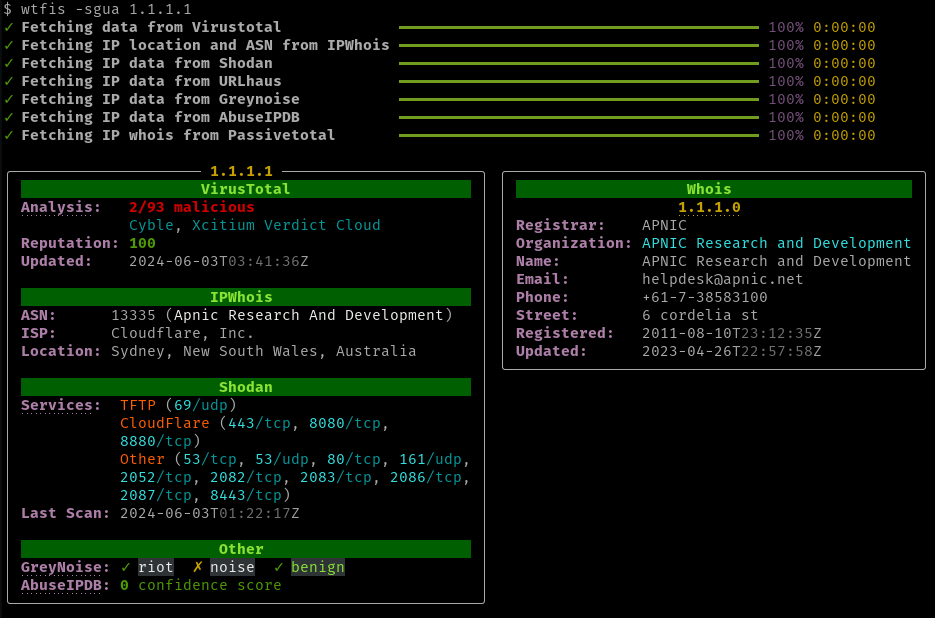 pirxthepilot/wtfis
Ferramenta de consulta passiva de hostnames, domínios e IPs para não robôs.
 bilal3755/detecting_blue_hammer_vuln
Consulta de caça a ameaças para a janela de CVE do bluehammer CVE-2026-33825
 trerb/ai-ide-config-guard
Procura em um repositório por arquivos de configuração de AI-IDE que podem desencadear RCE via hooks do Claude Code, regras do Cursor, auto-registro…
 pathakabhi24/llm-mcp-security-field-guide
O guia de segurança mais abrangente para LLM + MCP, i.e., alinhado com OWASP, CVEs reais, listas de verificação acionáveis
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Investigação de uma tentativa de injeção de comando PAN-OS CVE-2024-3400, analisando a entrega do payload, o processamento interno e a validação da…
 buter-chkalova/rvbbitsafe
Uma fortaleza antiransomware multinível de próxima geração para Windows, combinando hipervisor, eBPF, decepção por IA e segurança imposta por…







