
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wtfis — Ferramenta de consulta passiva de hostnames, domínios e IPs para não robôs. | Kitploit

Ferramentas/GitHubGitHub/pirxthepilot/wtfis
OSINT (Inteligência de Fontes Abertas)ReconhecimentoFeeds e Agregadores de AmeaçasColeta de InformaçõesInteligência de AmeaçasAnálise de DNS
GitHubpirxthepilot/wtfis

wtfis

Ferramenta de consulta passiva de hostnames, domínios e IPs para não robôs.

Ver Repositório
1.8k8452há 7 mesesRevisado pelo Kitploit
Compartilhar

wtfis

Tests PyPI

Ferramenta passiva de consulta de hostname, domínio e IP para não-robôs
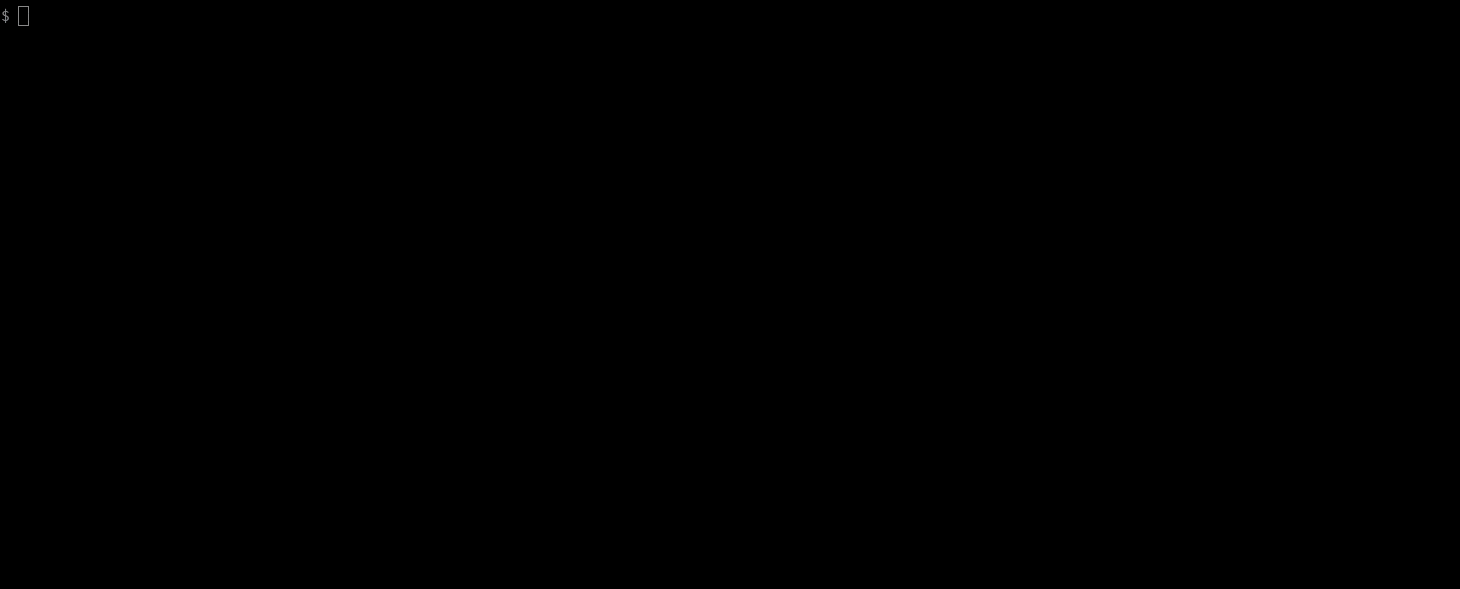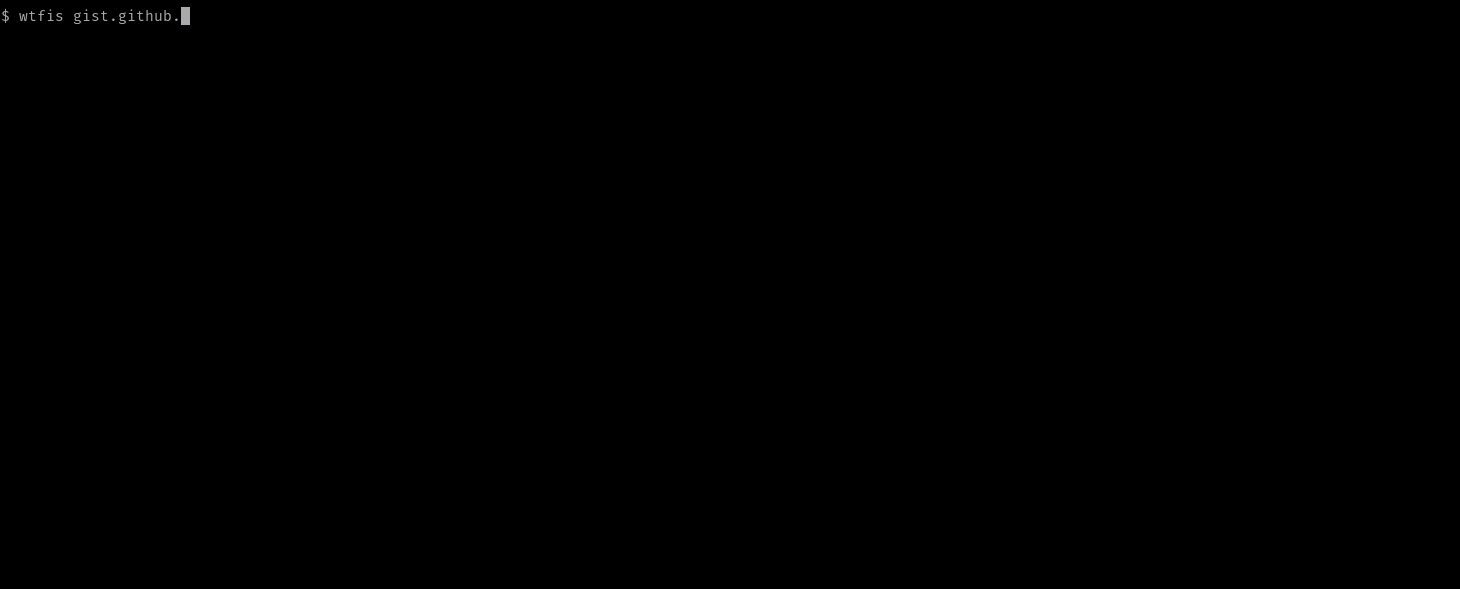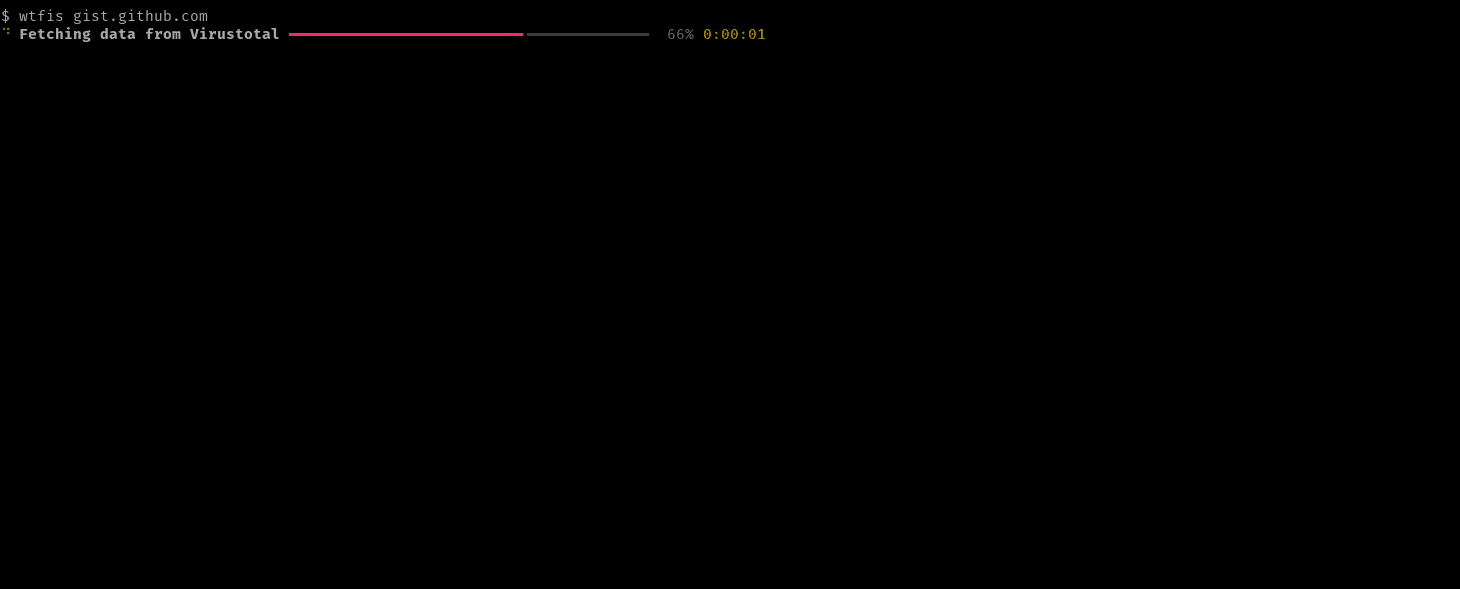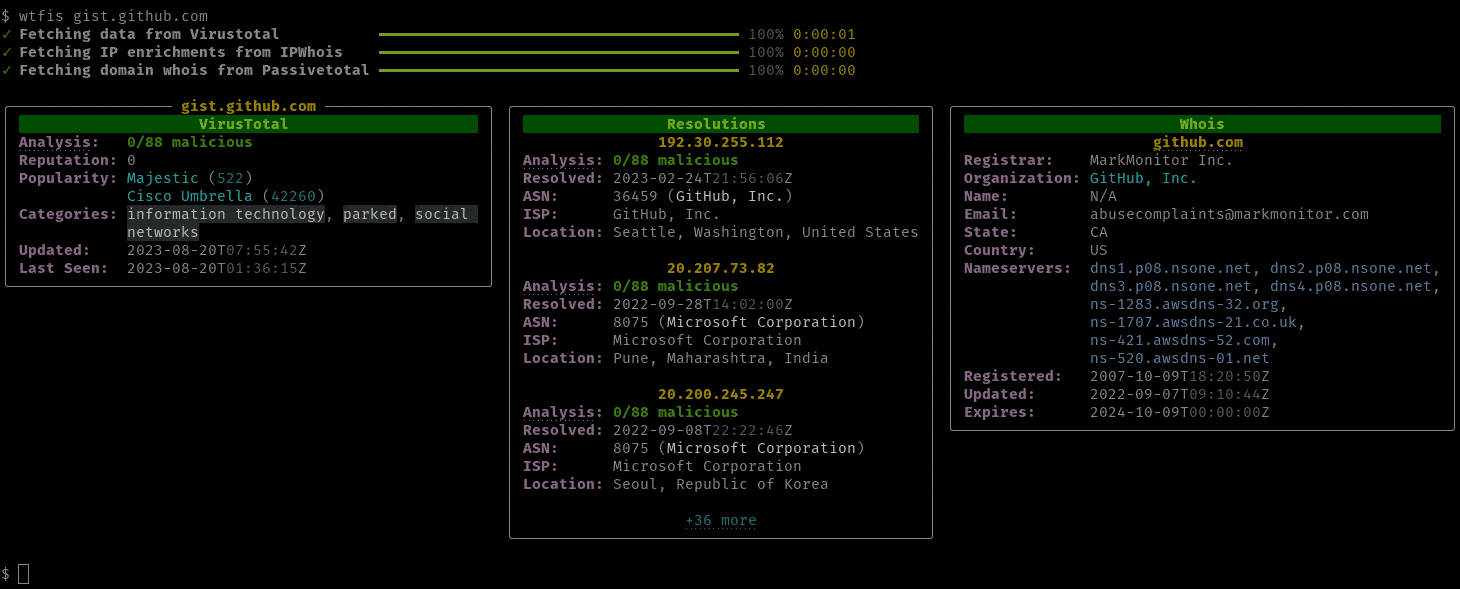
O que é isso?

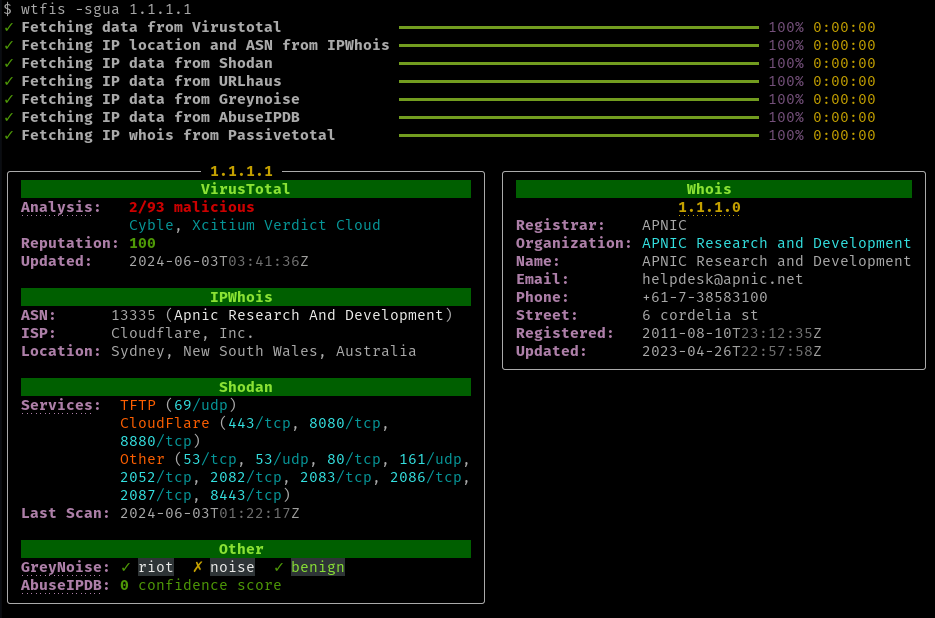
wtfis é uma ferramenta de linha de comando que reúne informações sobre um domínio, FQDN ou endereço IP usando vários serviços de OSINT. Diferente de outras ferramentas do tipo, ela é construída especificamente para consumo humano, fornecendo resultados bonitos (os resultados podem variar) e fáceis de ler e entender.

Esta ferramenta pressupõe que você está usando contas de nível gratuito / comunitário e, por isso, faz o menor número possível de chamadas de API para minimizar o risco de atingir cotas e limites de taxa.

O nome do projeto é um trocadilho com "whois".

Fontes de Dados

ServiçoUsado na consultaObrigatórioPlano Gratuito
VirustotalTodosNãoSim
AbuseIPDBEndereço IPNãoSim
GreynoiseEndereço IPNãoSim
IP2LocationEndereço IPNãoSim
IP2WhoisDomínio/FQDNNãoSim
IPinfoEndereço IPNãoSim (sem cadastro)
IPWhoisEndereço IPNãoSim (sem cadastro)
ShodanEndereço IPNãoNão
URLhausTodosNãoSim

Virustotal

A principal fonte de informações. Obtém:

  • Hostname (FQDN), domínio ou IP
    • Estatísticas de análise mais recentes com detalhes por fornecedor
    • Pontuação de reputação (baseada em votos da comunidade VT)
    • Rankings de popularidade (Alexa, Cisco Umbrella, etc.) (somente FQDN e domínio)
    • Categorias (atribuídas por diferentes fornecedores)
  • Resoluções (somente FQDN e domínio)
    • Últimos n endereços IP (padrão: 3, máximo: 10)
    • Estatísticas de análise mais recentes de cada IP acima
  • Whois
    • Somente como fallback: se as credenciais do IP2Whois não estiverem disponíveis
    • Vários dados whois sobre o próprio domínio

AbuseIPDB

O AbuseIPDB é um banco de dados colaborativo de endereços IP maliciosos denunciados. Por meio de sua API, o wtfis mostra:

  • Índice de confiança de abuso (0-100)
  • Número de denúncias

IP2Location

Fonte alternativa de consulta de geolocalização e ASN para endereços IP (o padrão é IPWhois). Obtém:

  • Geolocalização
  • ASN e Org
  • Proxy (Verdadeiro ou Falso)

IP2Whois e IP2Location são recursos diferentes do mesmo serviço, então você só precisa se cadastrar uma vez. A chave de API pode então ser usada para ambas as consultas.

IP2Whois

Usado opcionalmente se as credenciais forem fornecidas. Obtém:

  • Whois
    • Vários dados whois sobre o próprio domínio

O IP2Whois é recomendado em vez do Virustotal para dados whois por alguns motivos:

  • O formato dos dados whois da VT é menos consistente
  • Os dados whois do IP2Whois tendem a ter melhor qualidade que os da VT. Além disso, os dados do titular da VT são aparentemente anonimizados.
  • Você economiza uma chamada de API da VT ao delegar ao IP2Whois.

IPinfo

Outra fonte alternativa de consulta de geolocalização e ASN para endereços IP. Obtém:

  • Geolocalização
  • ASN e Org
  • Hostname
  • Anycast (verdadeiro ou falso)

IPWhois

Fonte padrão de consulta de geolocalização e ASN para endereços IP. Obtém:

  • Geolocalização
  • ASN, Org e ISP
  • Domínio

O IPWhois não deve ser confundido com o IP2Whois, que fornece dados Whois de domínio.

Greynoise

Por meio da API comunitária do Greynoise, o wtfis mostrará se um IP está em um dos conjuntos de dados do Greynoise:

  • Noise: o IP é visto regularmente escaneando a Internet
  • RIOT: o IP pertence a um aplicativo empresarial comum (ex.: Microsoft O365, Google Workspace, Slack)

Mais informações sobre os conjuntos de dados aqui.

Além disso, a API também retorna a classificação do Greynoise para um IP (se disponível). Os valores possíveis são benigno, malicioso e desconhecido.

Shodan

Obtém dados do endpoint /shodan/host/{ip} (veja a documentação). Para cada IP, obtém:

  • Lista de portas e serviços abertos
  • Sistema operacional (se disponível)
  • Tags (atribuídas pela Shodan)

URLhaus

O URLhaus é um banco de dados colaborativo de URLs maliciosas denunciadas. Esse enriquecimento fornece informações sobre se o hostname ou IP consultado está sendo ou foi usado para distribuição de malware via HTTP ou HTTPS. Os dados fornecidos incluem:

  • Número de URLs de malware atualmente ativas e total de URLs de malware
  • Se o hostname ou IP está atualmente nas listas de bloqueio públicas DNSBL e SURBL
  • Todas as tags que foram atribuídas à URL ao longo de seu histórico no banco de dados do URLhaus

Instalação

$ pip install wtfis

Para instalar via conda (a partir do conda-forge), veja wtfis-feedstock.

Para instalar via brew:

brew install wtfis

Configuração

O wtfis usa estas variáveis de ambiente (todas opcionais):

  • VT_API_KEY - Chave de API do Virustotal
  • ABUSEIPDB_API_KEY - Chave de API do AbuseIPDB
  • IP2LOCATION_API_KEY - Chave de API do IP2Location
  • IP2WHOIS_API_KEY - Chave de API do IP2Whois
  • GREYNOISE_API_KEY - Chave de API do Greynoise
  • SHODAN_API_KEY - Chave de API do Shodan
  • URLHAUS_API_KEY - Chave de API do URLhaus
  • WTFIS_DEFAULTS - Argumentos booleanos padrão
  • GEOLOCATION_SERVICE - Serviço de consulta de geolocalização / ASN a ser usado

Defina essas variáveis usando o método de sua preferência.

Alternativamente, crie um arquivo no seu diretório pessoal ~/.env.wtfis com as opções acima. Veja .env.wtfis.example para um modelo. NOTA: Não se esqueça de aplicar chmod 400 ao arquivo!

Uso

usage: wtfis [-h] [-A] [-s] [-g] [-a] [-u] [-m N] [-n] [-1] [-V] [--geolocation-service {ip2location,ipinfo,ipwhois}] entity

positional arguments:
  entity                Hostname, domain or IP

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →