
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 toluwanimi7/cyb401-cve-2026-58249-analysis
Análise escrita da CVE-2026-58249, uma corrupção de memória por underflow de inteiro não autenticada no SAP NetWeaver e no Web Dispatcher ICM,…
 emrekybs/osintcase
Uma ferramenta de mapeamento de casos de investigação OSINT para organizar entidades, relacionamentos, evidências e inteligência.
 raj3shp/malscore
Pontuação de maliciosidade para comandos Linux
 owasp/fiasse
Um Framework para Integrar Segurança de Aplicações na Engenharia de Software (FIASSE) usando o Modelo de Engenharia de Software Segurável (SSEM)
 gl-inet/cve-issues
Repositório para rastreamento e reporte de Common Vulnerabilities and Exposures (CVEs) específicas do hardware e firmware GL.iNet.
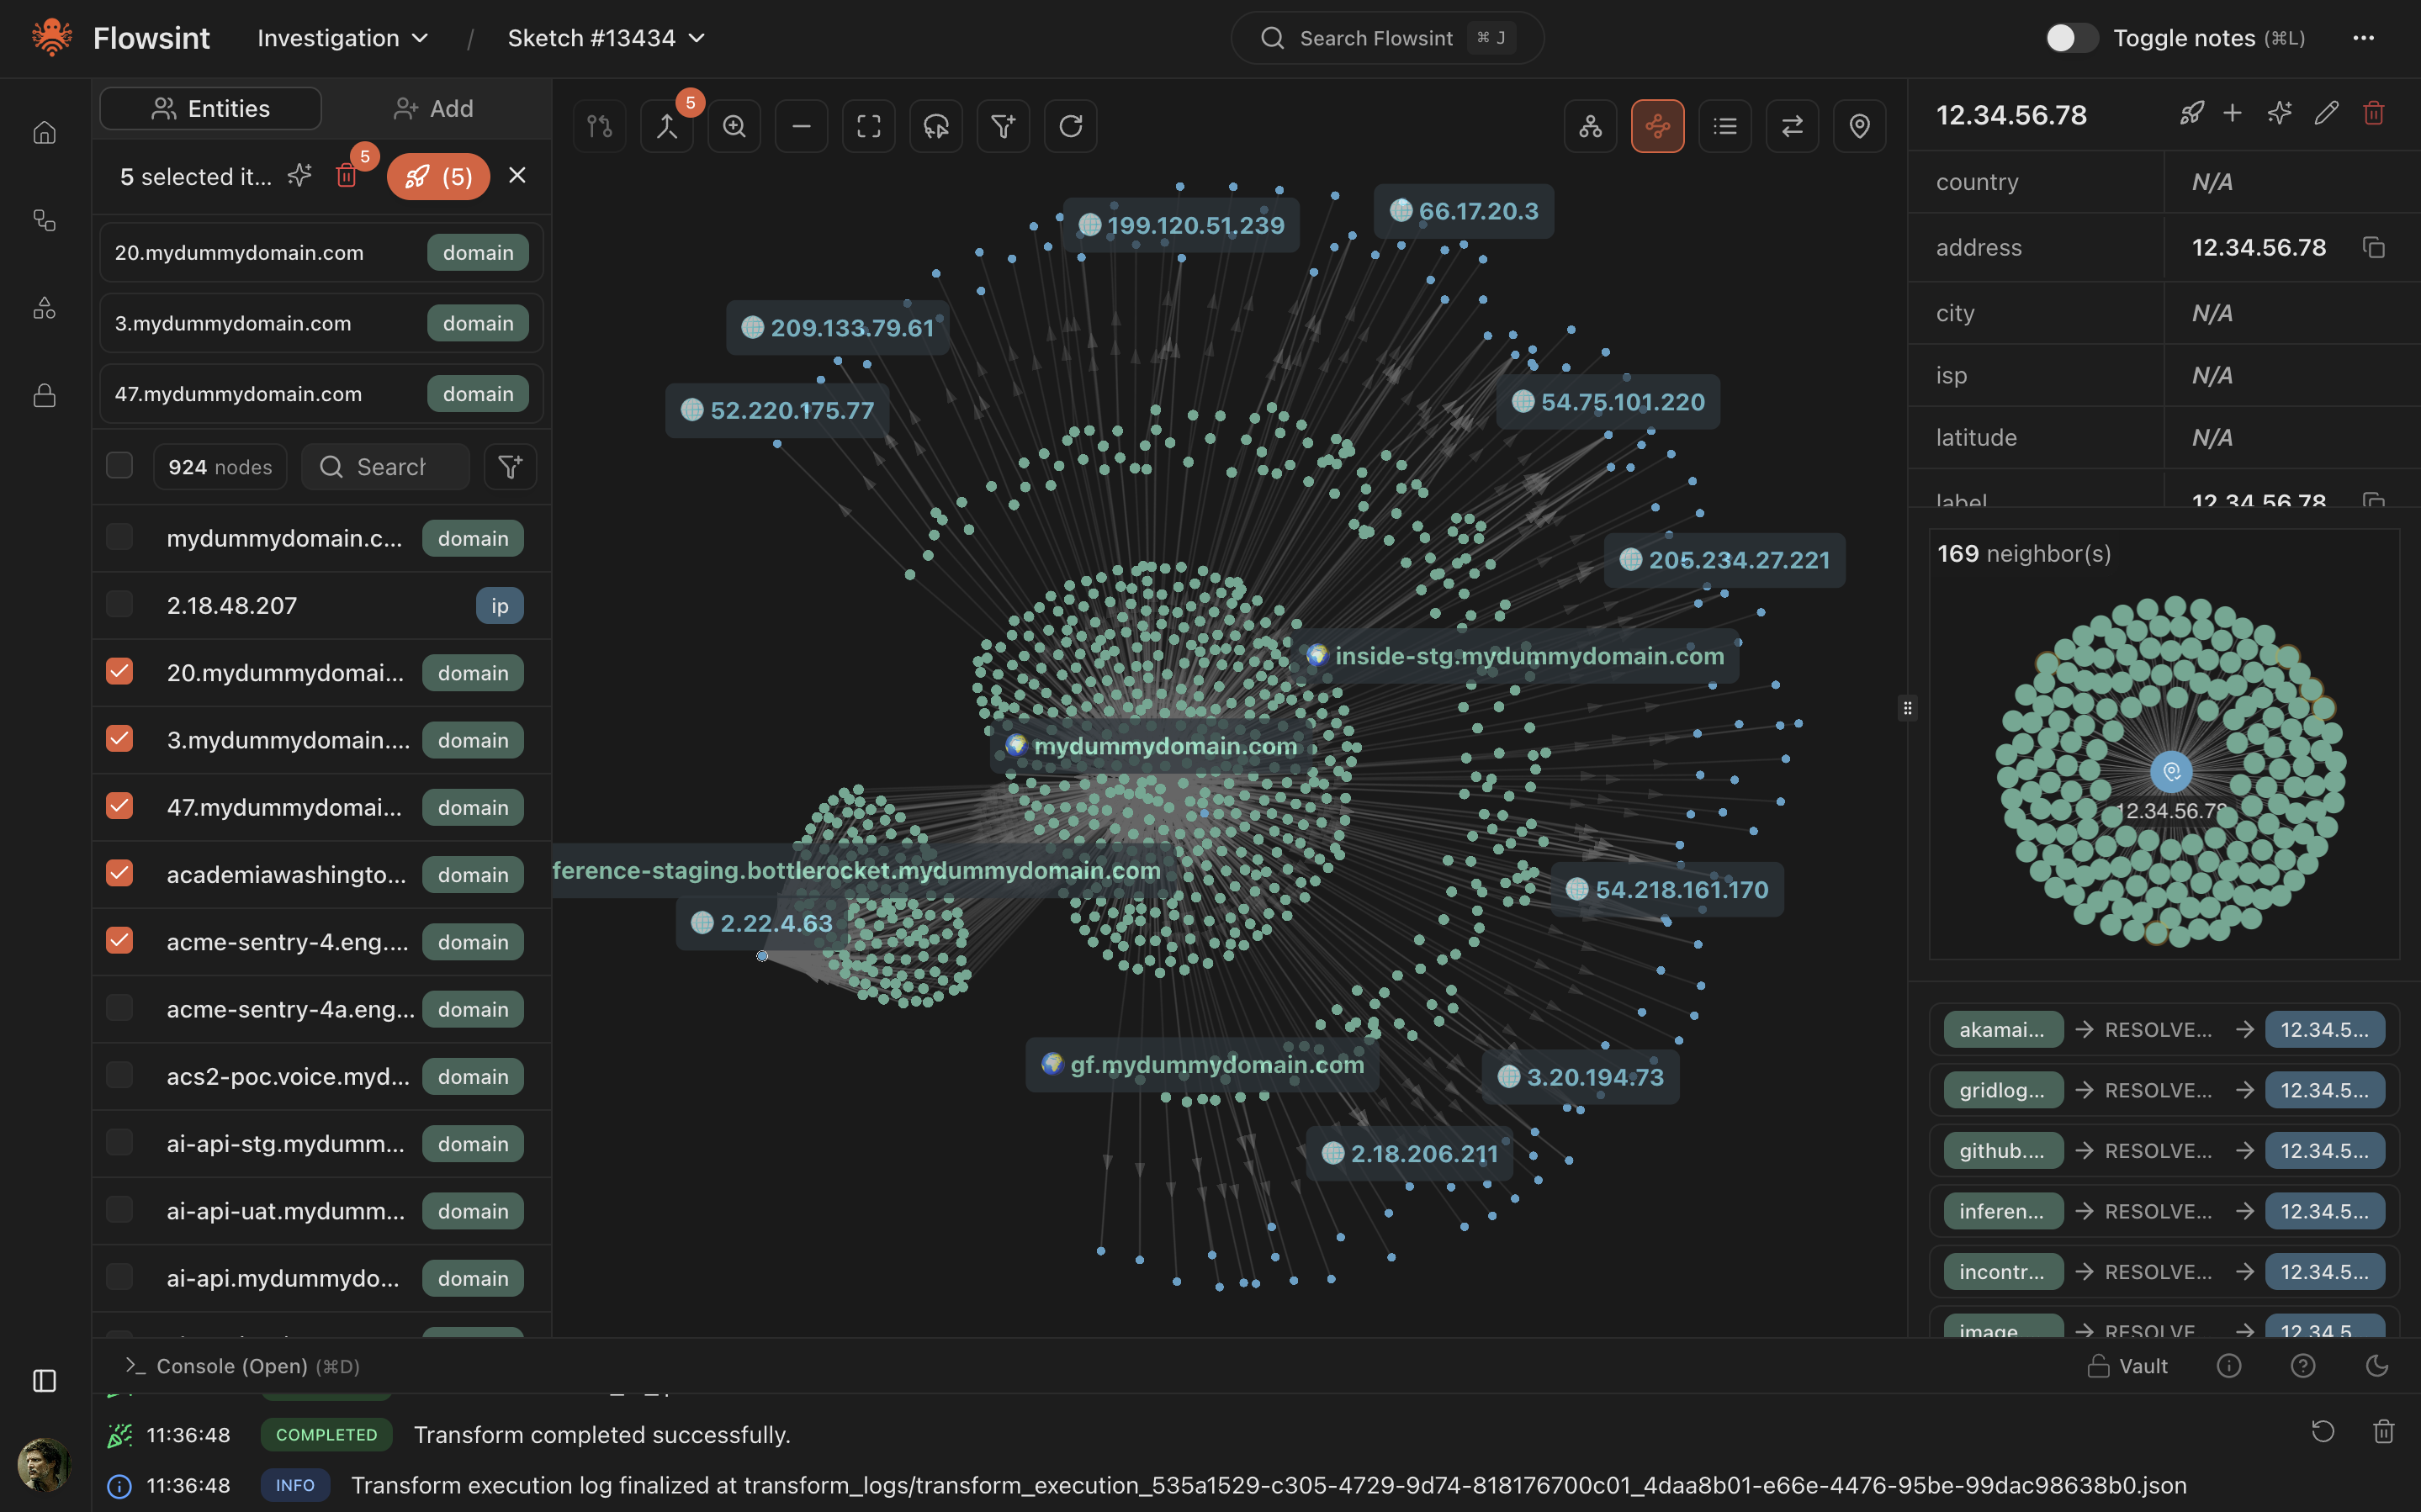 reconurge/flowsint
Uma plataforma moderna para investigações visuais, flexíveis e extensíveis baseadas em grafos. Para analistas e investigadores de cibersegurança.
 sonitbahl/sshintel
Honeypot SSH autossuficiente para capturar interações de atacantes e transformá-las em inteligência de segurança estruturada.
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 a3igner/plex-codec-cache-implant
Relato de incidente: .so não assinado no cache de codecs do Plex Media Server executa um dropper a cada transcode (CVE-2026-96656) — IOCs, STIX, YARA
 suominen/tunderflow
Site estático que acompanha o status de correção do TUNderflow (CVE-2026-81000), um underflow de receive-headroom em TUN/TAP do kernel Linux que…
 cristianzsh/freki
Plataforma de análise de malware de código aberto com análise estática de PE, correspondência de padrões YARA, integração com VirusTotal, API REST e…
 cristianzsh/amcache-evilhunter
:alien: Identifica executáveis suspeitos no Amcache.hve; filtragem de registros e integração com o VirusTotal
 mkorman90/regipy
Regipy é uma biblioteca python independente de sistema operacional para análise de hives de registro offline.
 v01dl1ng/vghost-watch
Descoberta passiva em toda a internet + auxiliar de divulgação responsável para CVE-2026-74580 (bug de cache de metadados de vhost do Linux) —…
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 zedocun/sharepoint-cve-2023-29375-incident-response
Análise de incidentes de SOC de ponta a ponta e playbook de caça a ameaças direcionado à escalada de privilégios no Microsoft SharePoint…
 emrekybs/socmintelligence
Um framework modular de OSINT e SOCMINT para inteligência de redes sociais, investigação e análise de dados públicos.
 jpcertcc/phishurl-list
Dataset de URLs de phishing do JPCERT/CC







