
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 cellebrite-labs/pplorer
Plugin do IDA que resolve chamadas PPL para a função PPL subjacente real.
 splintersfury/autopiff
Mecanismo de análise semântica para detecção de correções de vulnerabilidades em patches de driver do kernel Windows — 58 regras YAML, descompilação…
 darkarnium/log4j-cve-detect
Detecções para CVE-2021-44228 dentro de binários aninhados
 n7on/dllspy
Descubra superfícies de entrada e problemas de segurança em assemblies .NET compilados — sem executá-los.
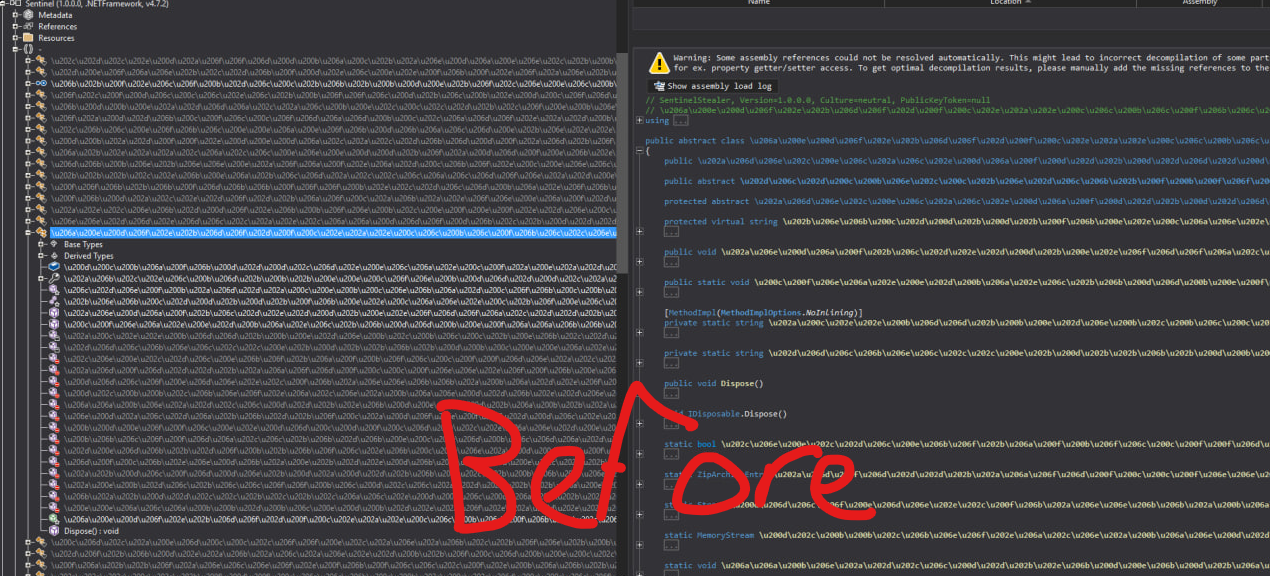 zypherion-technologies/unconfuserex
Um deobfuscator ConfuserEx2 com suporte para anti tamper, compressor, constants, control flow e resource recovery.
 nccgroup/ghidra-nanomips
nanoMIPS module for Ghidra
 ga1ois/blackhat-europe-2022
Select Bugs From Binary Where Pattern Like CVE-1337-Days
 emicoecommerce/magento-apsb22-48-security-patches
Este repositório contém possíveis patches de segurança para a vulnerabilidade de segurança Magento APSB22-48 e CVE-2022-35698.
 hackinglz/svg_phishing_tools
Ferramentas de análise e geração de SVG para phishing de anexos SVG comumente vistos
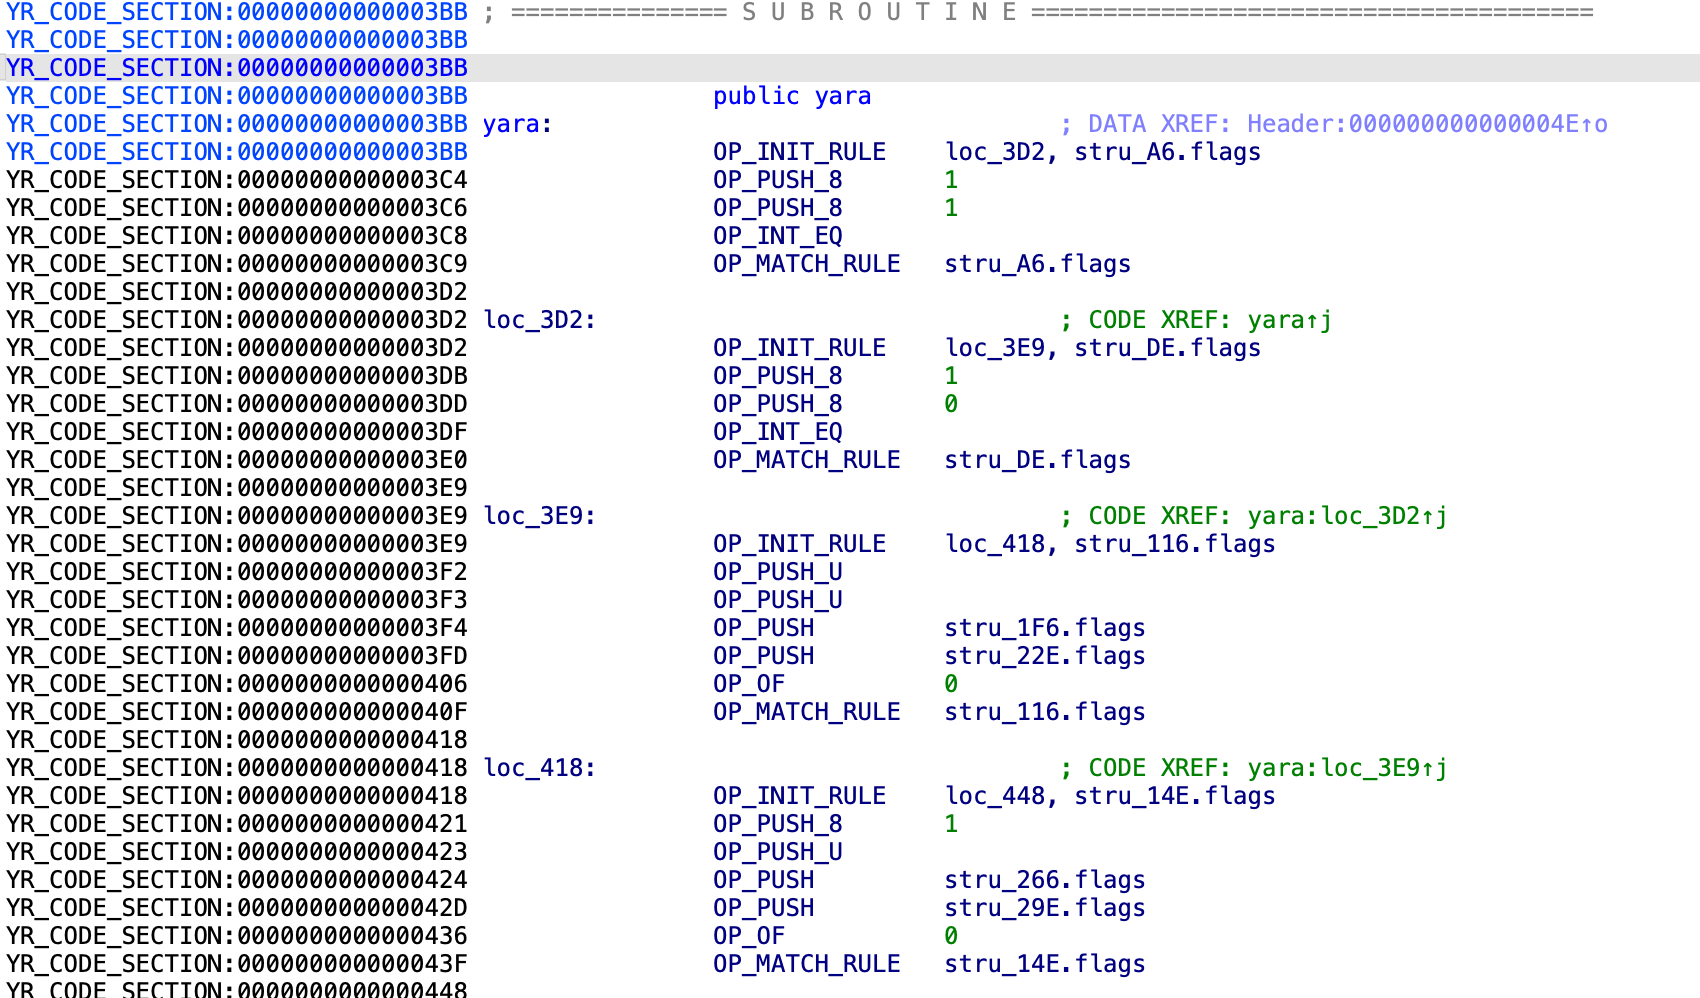 milankovo/yaravm
Este repositório contém um IDA processor para carregar e desmontar regras yara compiladas.
 dr4k0nia/tooling-playground
Uma coleção de pequenos scripts e ferramentas para desofuscação e análise de malware.
 mucoze/umay
Plataforma de Análise de Similaridade de Malware para IoT
 rakosn1cek/oversight
Um auditor de segurança leve e sandbox para scripts de shell. O Oversight combina um mecanismo de Análise Estática (Rust) com Execução Dinâmica…
 iilegacyyii/exportdumper
Uma pequena ferramenta que fiz para despejar a tabela de exportação de arquivos PE. O caso de uso principal foi pensado para uso em DLL proxying.
 raoufmaklouf/jsecret
Scanner estático rápido baseado em Go para detectar dados sensíveis (chaves de API, tokens, senhas) em arquivos JavaScript e código-fonte usando…
 akatorich/kernelflirt
Depurador em nível de kernel do Windows com interface estilo OllyDbg/IDA, breakpoints de software e hardware, símbolos PDB, descompilador e 17…
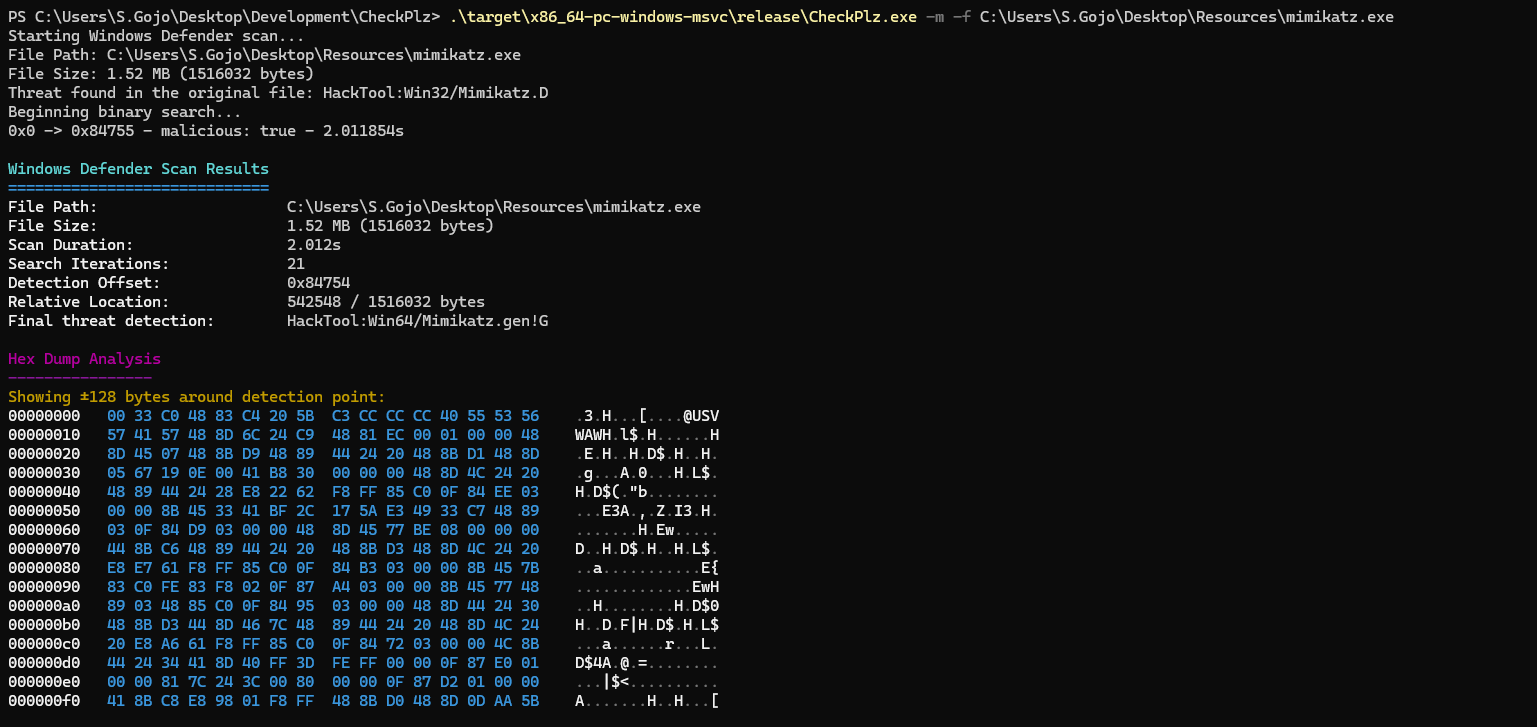 blacksnufkin/checkplz
Analise arquivos em busca de ameaças potenciais utilizando a AMSI (Antimalware Scan Interface) e o Windows Defender. Isolando conteúdo malicioso.
 reverserid/jurig
um agente de IA totalmente autônomo para engenharia reversa








