

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/blacksnufkin/checkplz
Ferramentas DefensivasAnálise EstáticaAnálise Dinâmica (Sandboxing)Análise de VulnerabilidadesAnálise de MalwareAnálise de Binários
GitHubblacksnufkin/checkplz

CheckPlz

Analise arquivos em busca de ameaças potenciais utilizando a AMSI (Antimalware Scan Interface) e o Windows Defender. Isolando conteúdo malicioso.

Ver Repositório
41538há 1 anoRevisado pelo Kitploit
Compartilhar

CheckPlz

CheckPlz é uma adaptação em Rust dos populares ** ThreatCheck** e GoCheck, ferramentas projetadas para escanear arquivos em busca de ameaças potenciais enquanto aproveita a AMSI (Interface de Escaneamento Antimalware) e o Windows Defender. Ao isolar conteúdo malicioso com precisão e fornecer análise abrangente, o CheckPlz oferece uma experiência de escaneamento de arquivos aprimorada e eficiente.

Principais Recursos

  • Integração com AMSI: Realize escaneamentos precisos de buffer para detecção de ameaças.
  • Isolamento de Ameaças por Busca Binária: Localize com precisão a seção do arquivo que causa a detecção.
  • Análise de Dump Hex: Visualize conteúdo malicioso com um dump hexadecimal e ASCII detalhado.
  • Suporte a Depuração: Ative a saída detalhada para obter insights mais profundos.
  • Saída Personalizável: Escolha entre saída bruta ou colorida, amigável ao terminal.

Como Funciona

  1. Escaneamento AMSI:

    • Inicializa um contexto AMSI.
    • Escaneia o conteúdo do arquivo e buffers em busca de ameaças.
    • Se uma ameaça for detectada, realiza uma busca binária para isolar o segmento malicioso.
  2. Escaneamento do Windows Defender:

    • Invoca MpCmdRun.exe para escanear o arquivo.
    • Analisa a saída para detecção de ameaças.
    • Realiza uma busca binária se uma ameaça for encontrada.
  3. Busca Binária:

    • Escaneia recursivamente segmentos do arquivo para localizar conteúdo malicioso.
    • Produz logs e resultados detalhados.

Instalação

  1. Clone o repositório:
    git clone https://github.com/your-username/CheckPlz.git
    cd CheckPlz
    
  2. Compile o projeto:
    cargo build --release
    
  3. O executável estará disponível em target/release/checkplz.exe.

Instruções de Uso

Execute o CheckPlz com as opções desejadas:


Usage: CheckPlz.exe [OPTIONS] --file <FILE>

Options:
  -f, --file <FILE>  Path to the file to scan
  -d, --debug        Enable debug mode
  -a, --amsi         Use AMSI scan
  -m, --msdefender   Use Windows Defender scan
  -r, --raw          Raw output without ANSI colors
  -h, --help         Print help
  -V, --version      Print version

Exemplos de Comandos

  • Escaneie um arquivo usando AMSI:

    checkplz --file malicious.exe --amsi
    
  • Escaneie um arquivo com o Windows Defender:

    checkplz --file suspicious.exe --msdefender
    
  • Realize um escaneamento usando AMSI e Windows Defender com saída de depuração ativada:

    checkplz --file unknown.exe --amsi --msdefender --debug
    
  • Realize um escaneamento com formatação de saída bruta:

    checkplz --file unknown.exe --amsi --raw
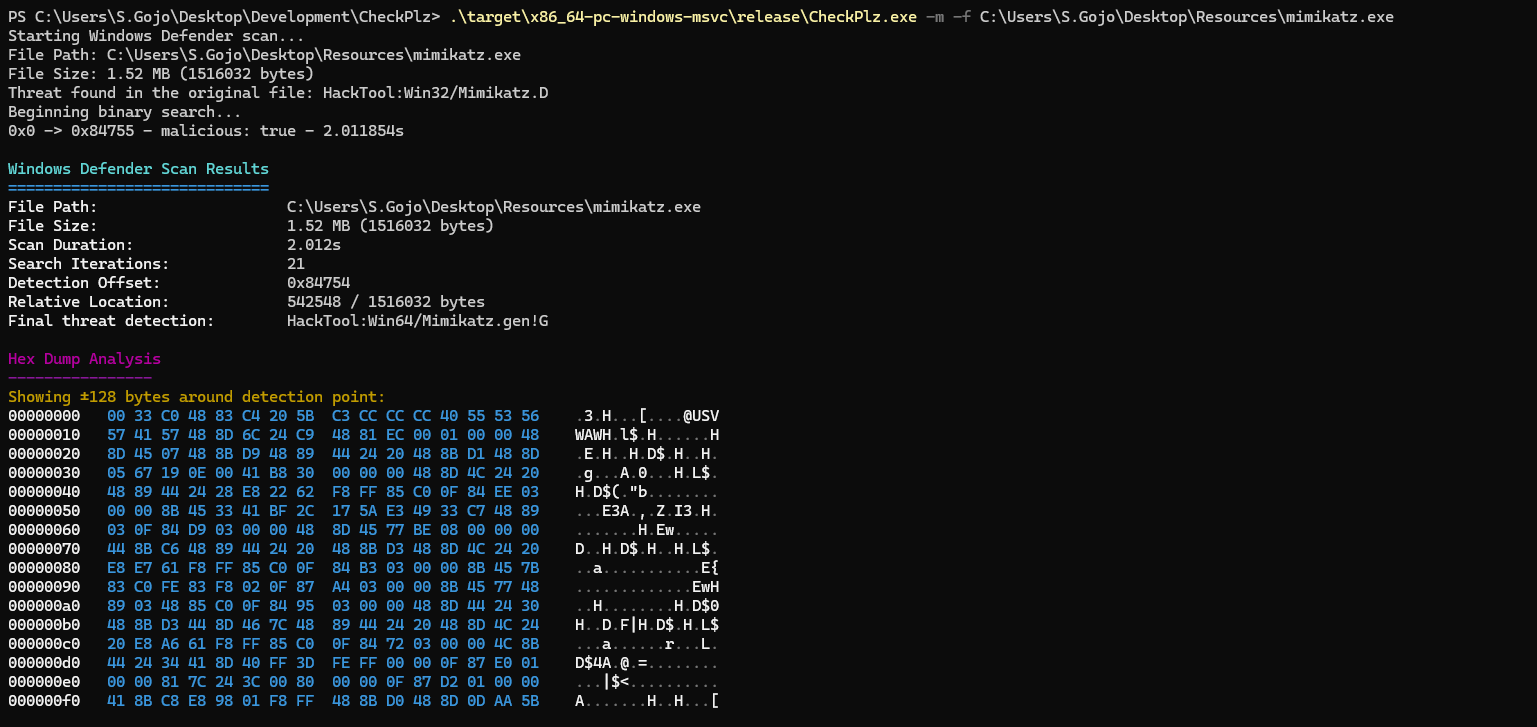
    

Visão Geral da Saída

  • Resultados do Escaneamento: Exibe o status de detecção, possíveis deslocamentos maliciosos e o tempo gasto no escaneamento.
  • Análise de Dump Hex: Visualizações detalhadas das seções suspeitas, destacando bytes maliciosos. Screenshot 2024-12-27 163057
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






