

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/milankovo/yaravm
Análise EstáticaEngenharia ReversaDepuradoresAnálise de MalwareAnálise de Binários
GitHubmilankovo/yaravm

YaraVM

Este repositório contém um IDA processor para carregar e desmontar regras yara compiladas.

Ver Repositório
53629há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

YaraVM

Yara é uma ferramenta para correspondência de padrões em arquivos, comumente usada para análise de malware. Regras Yara podem ser compiladas em um formato binário que pode posteriormente ser carregado e executado. Este repositório contém um módulo de processador e um carregador para o IDA Pro, permitindo carregar e analisar regras Yara compiladas.

Instalação

Para instalar o YaraVM no IDA, siga estes passos:

  1. Copie o arquivo yara_loader.py para a pasta loaders do IDA.
  2. Copie o arquivo yara_proc.py para a pasta proc do IDA.
  3. Copie o arquivo libyara.til para a pasta til do IDA.
  4. Agora você pode abrir as regras yara compiladas no IDA.

Para conveniência, você pode usar os seguintes comandos para criar os links simbólicos necessários:

mkdir -p ~/.idapro/loaders
mkdir -p ~/.idapro/procs
mkdir -p ~/.idapro/til

ln -s $PWD/src/yara_loader.py ~/.idapro/loaders/yara_loader.py
ln -s $PWD/src/yara_proc.py ~/.idapro/procs/yara_proc.py
ln -s $PWD/src/libyara.til ~/.idapro/til/libyara.til

Demonstração

Você pode carregar o arquivo test.yar.bin no IDA Pro para ver o bytecode Yara e o bytecode regex.
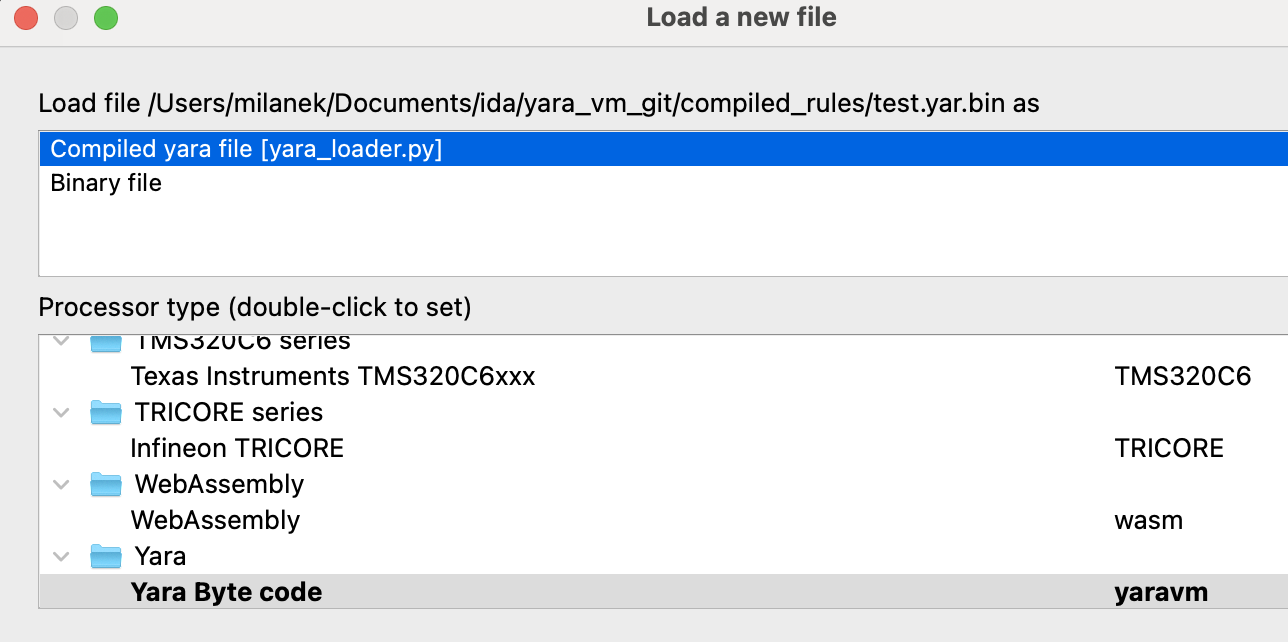
carregador em ação bytecode yara bytecode regex

Baixar ferramenta






