
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 we5ter/flerken
Uma Solução para Detecção de Comandos Obfuscados Multiplataforma apresentada no CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 arguslab/argus-saf
Framework de análise estática baseado em Scala para bytecode Android e Java com análise de fluxo, descompilação e análise de código nativo via…
 boratanrikulu/gobee
Escreva seus programas BPF em Go, não em C. gobee transpila um subconjunto de Go para BPF C e gera bindings tipados para cilium/ebpf.
 0xdea/rhabdomancer
Assistente de pesquisa de vulnerabilidades que localiza chamadas a funções de API potencialmente inseguras em um arquivo binário.
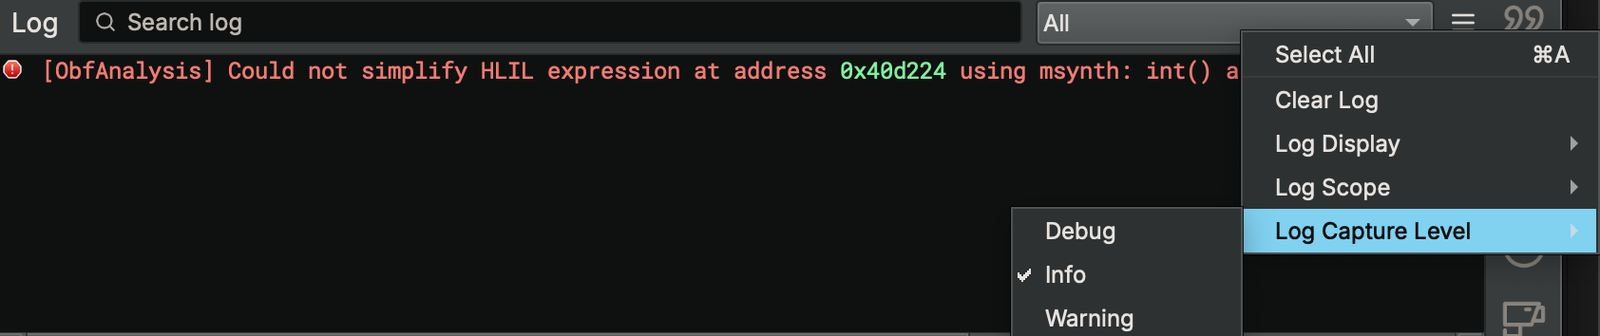 mrphrazer/obfuscation_analysis
Plugin Binary Ninja para analisar e simplificar código ofuscado
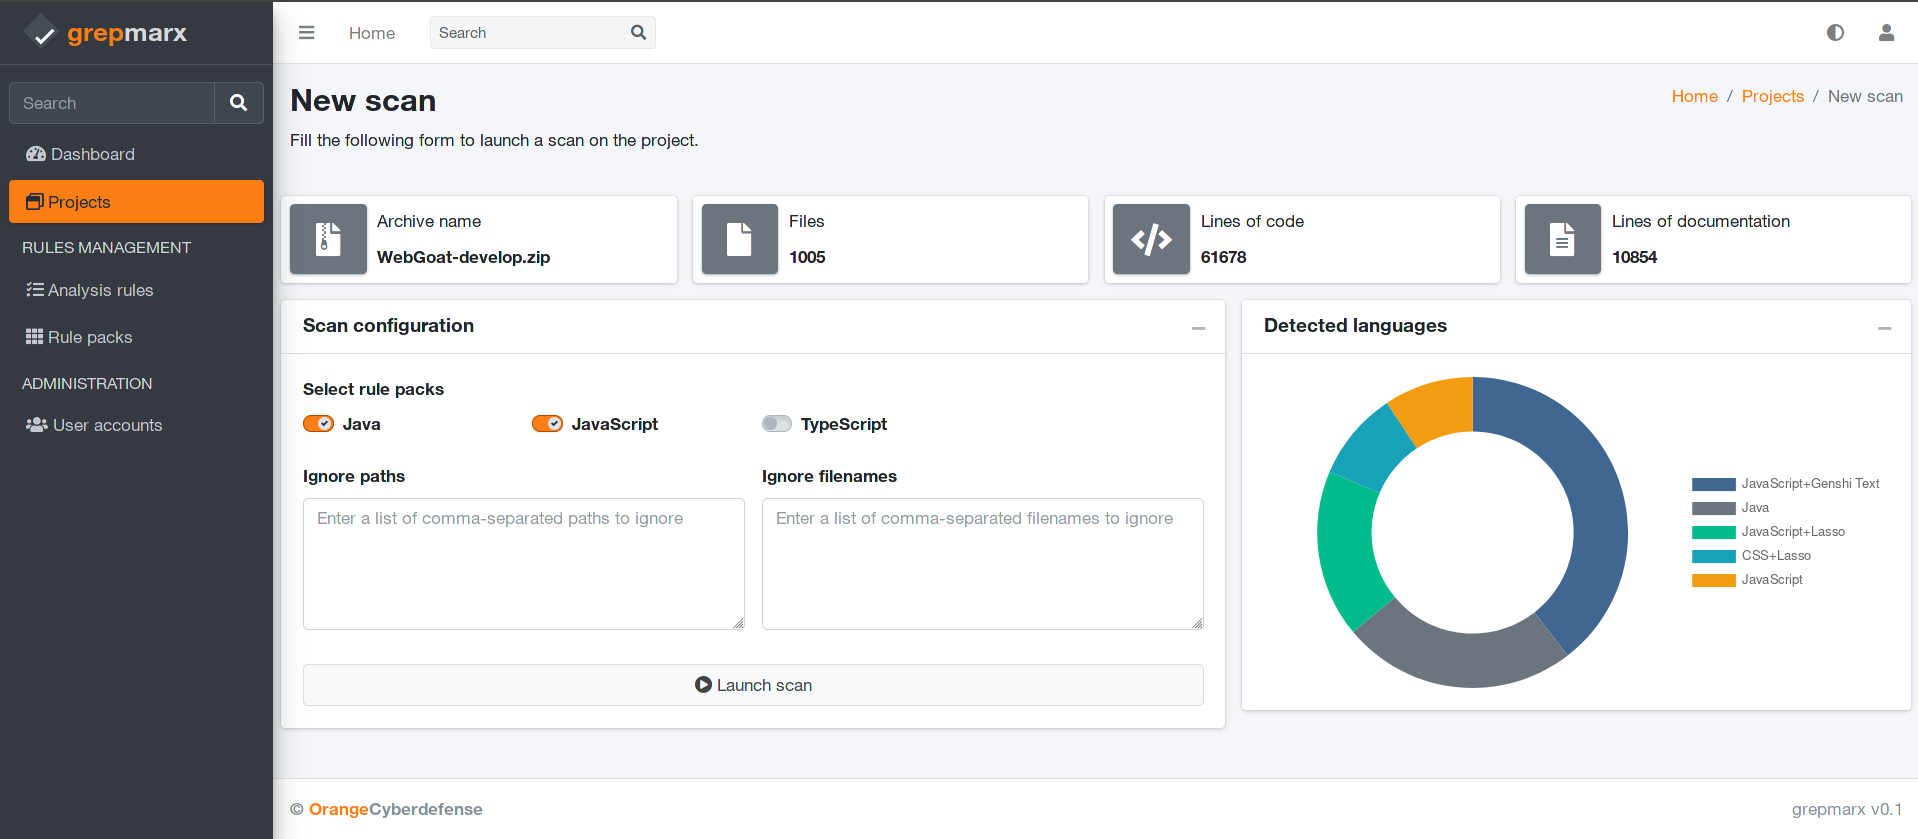 orange-cyberdefense/grepmarx
Uma plataforma de análise estática de código fonte para entusiastas de AppSec.
 takahiroharuyama/ida_haru
scripts/plugins para IDA Pro
 galoisinc/mate
Suite interativa de análise de programas que usa Code Property Graphs para caçar bugs em código C e C++, unificando a análise de vulnerabilidades…
 demonslay335/cryptotester
Uma utilidade para brincar com criptografia, voltada para análise de ransomware.
 nmantani/fileinsight-plugins
FileInsight-plugins: caixa de ferramentas de decodificação do editor hexadecimal McAfee FileInsight para análise de malware
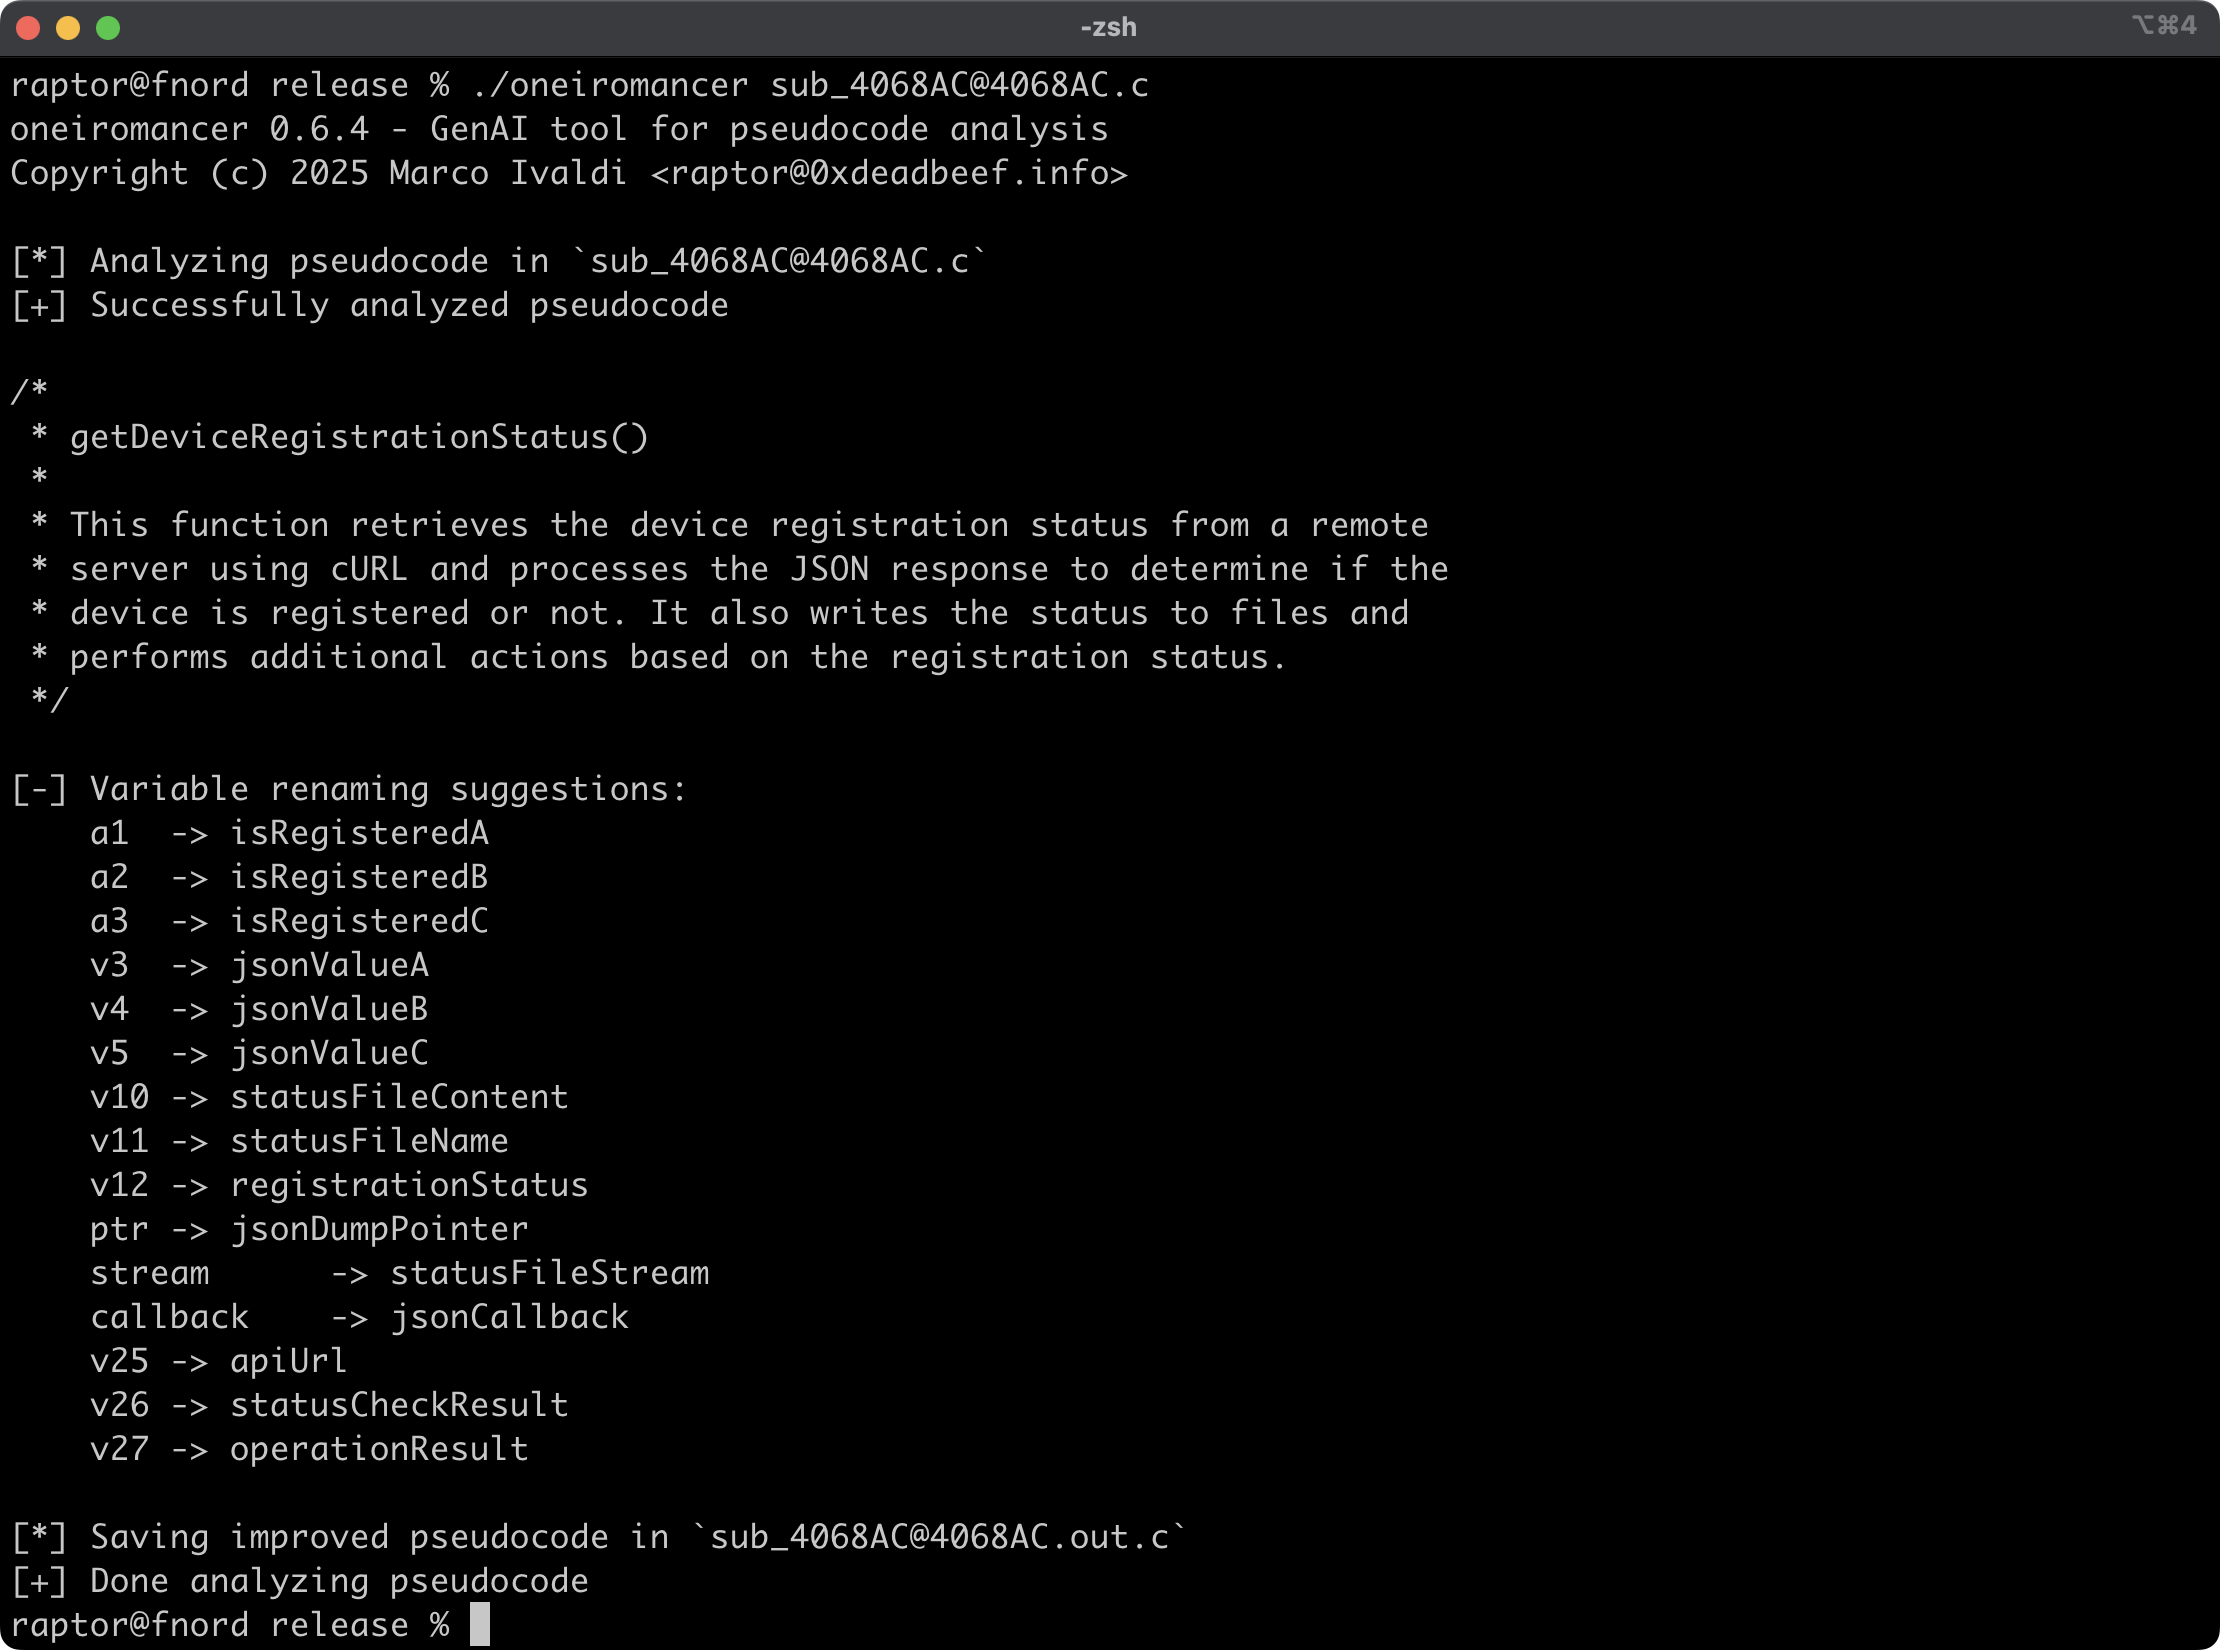 0xdea/oneiromancer
Assistente de engenharia reversa que usa um LLM executado localmente para auxiliar na análise de pseudocódigo.
 cmu-sei/kaiju
CERT Kaiju é uma extensão de framework de análise binária para o conjunto de ferramentas de engenharia reversa de software Ghidra. Este repositório é…
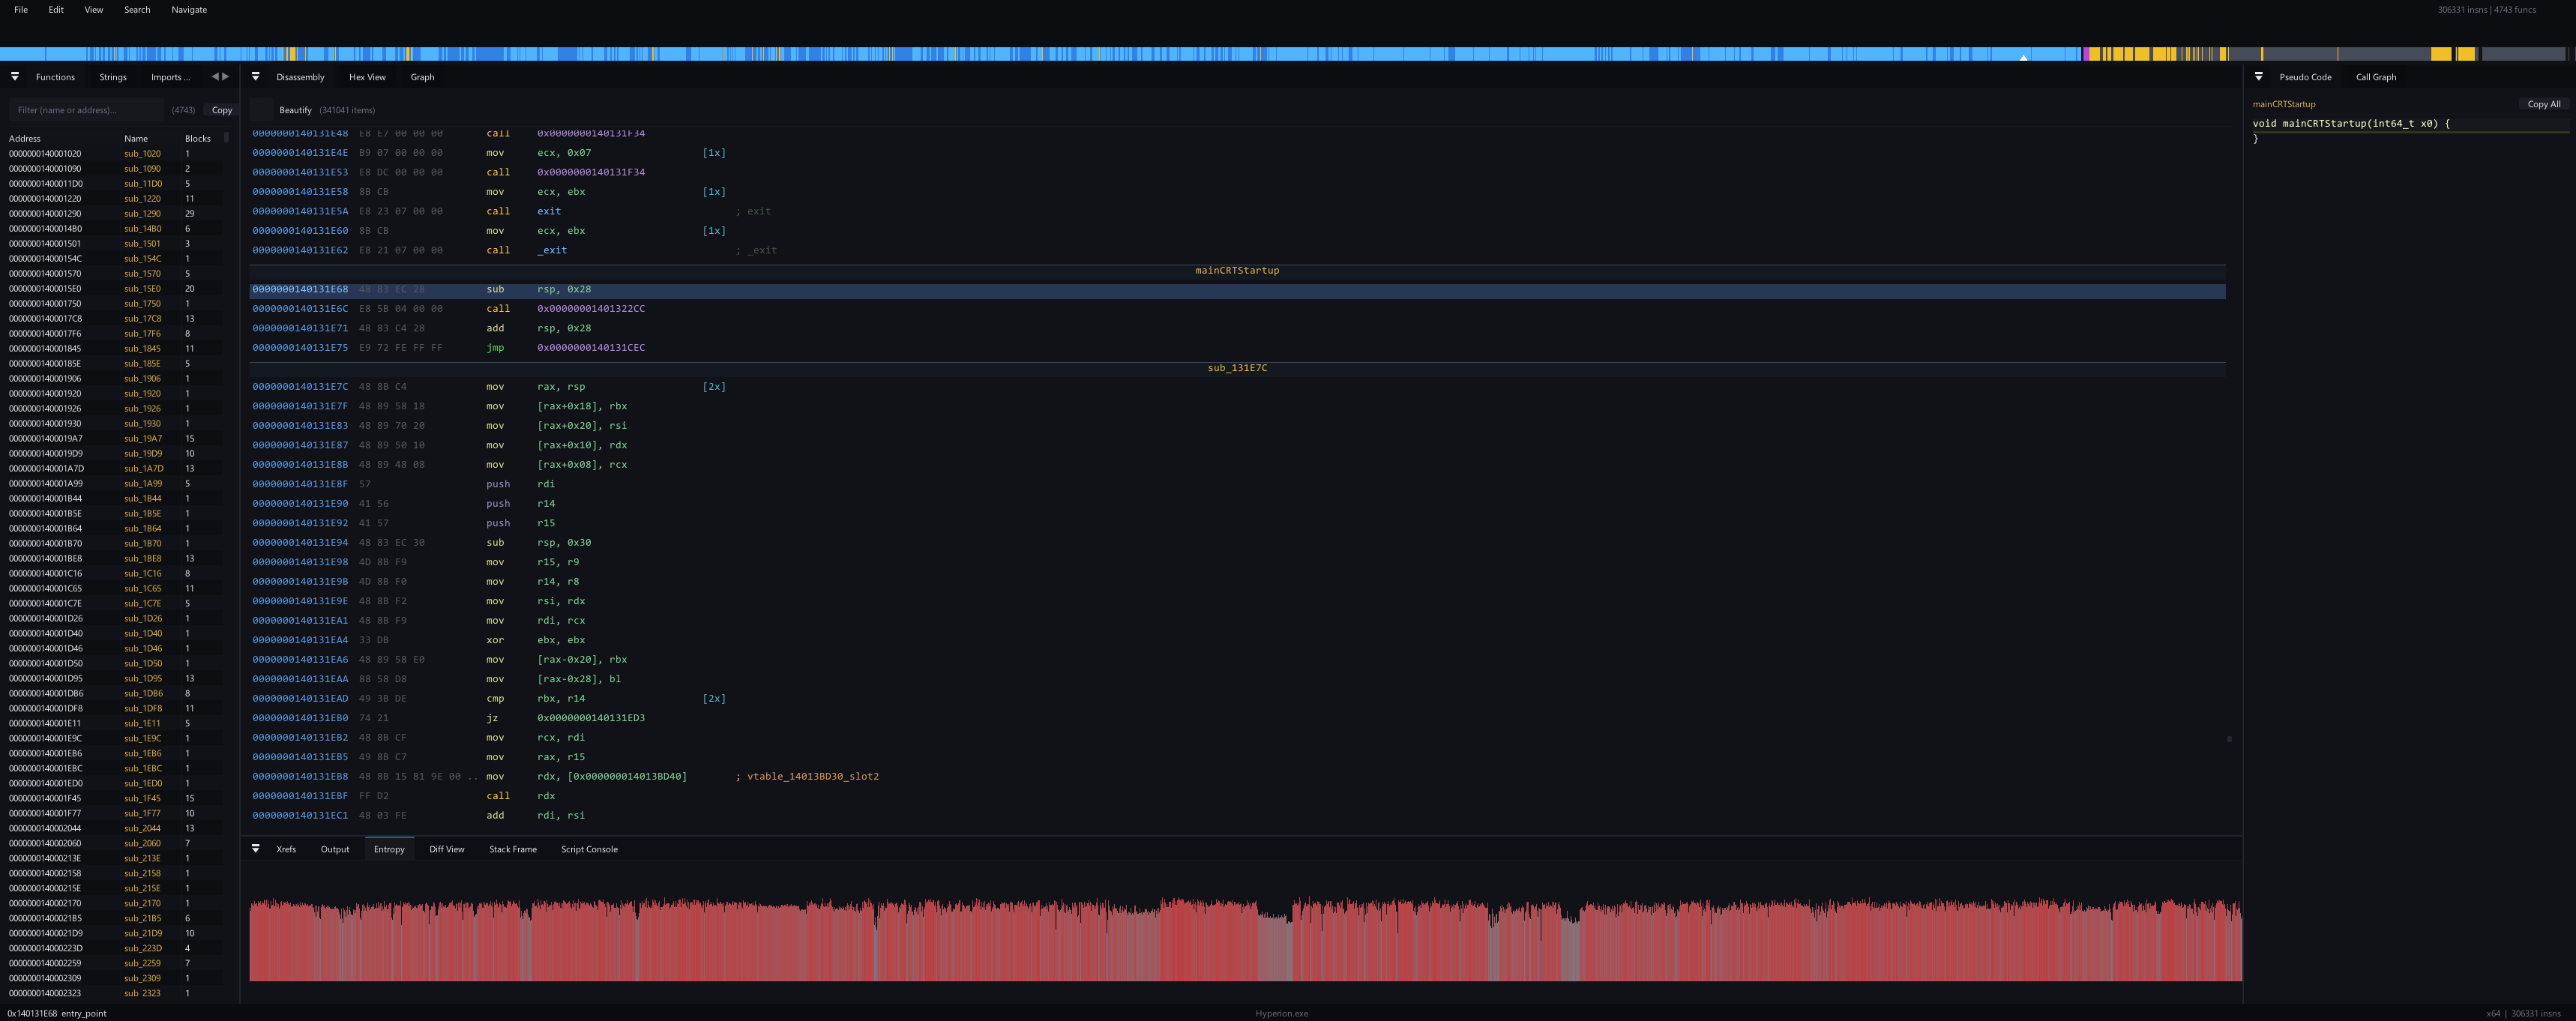 sidenai/hyperion-disassembler
Disassembler e decompilador nativo multiarquitetura - PE/ELF/Mach-O, x86/x64/ARM64, scripts em Lua, recuperação de RTTI
 promptfoo/modelaudit
Scanner de segurança para arquivos de modelos de IA/ML. Detecta código malicioso, backdoors e vulnerabilidades antes da implantação.
 denuvosoftwaresolutions/simba
Desofuscação Eficiente de Expressões Mistas Booleanas-Aritméticas Lineares
 thebabush/llvm-jutsu
Ofuscação anti-LLM através da contagem de dedos
 dimareverse/nuitka-static-unpacker
Ferramenta de pesquisa prioritariamente estática para desempacotar binários compilados com Nuitka: extrai constantes, módulos, recupera arquivos .pyc…
 jhftss/ida2obj
Ferramenta de instrumentação binária estática que extrai arquivos de objeto COFF de executáveis, permitindo inserção de código/dados em qualquer…








