
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
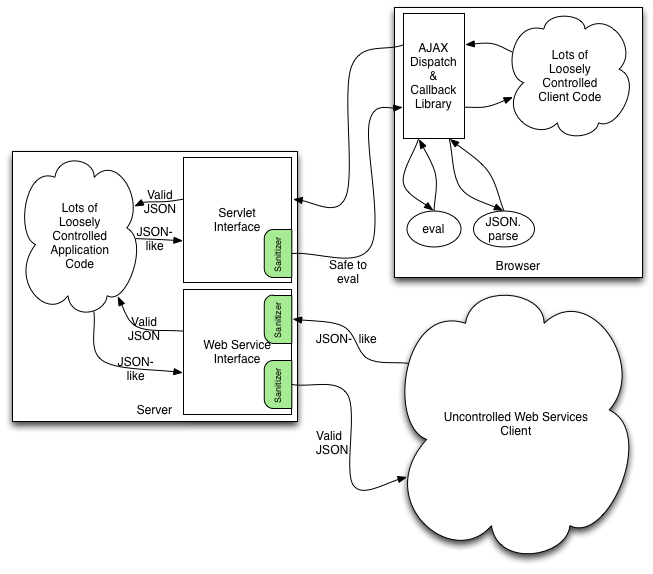
 owasp/json-sanitizer
Dado conteúdo semelhante a JSON, o Sanitizador JSON o converte em JSON válido.
 dissectmalware/pyonenote
Uma biblioteca Python para analisar arquivos OneNote (.one)
 githubsecuritylab/seclab-taskflows
Example de taskflows de agentes de IA e servidores MCP para auditar código-fonte, triar problemas e detectar vulnerabilidades em projetos web,…
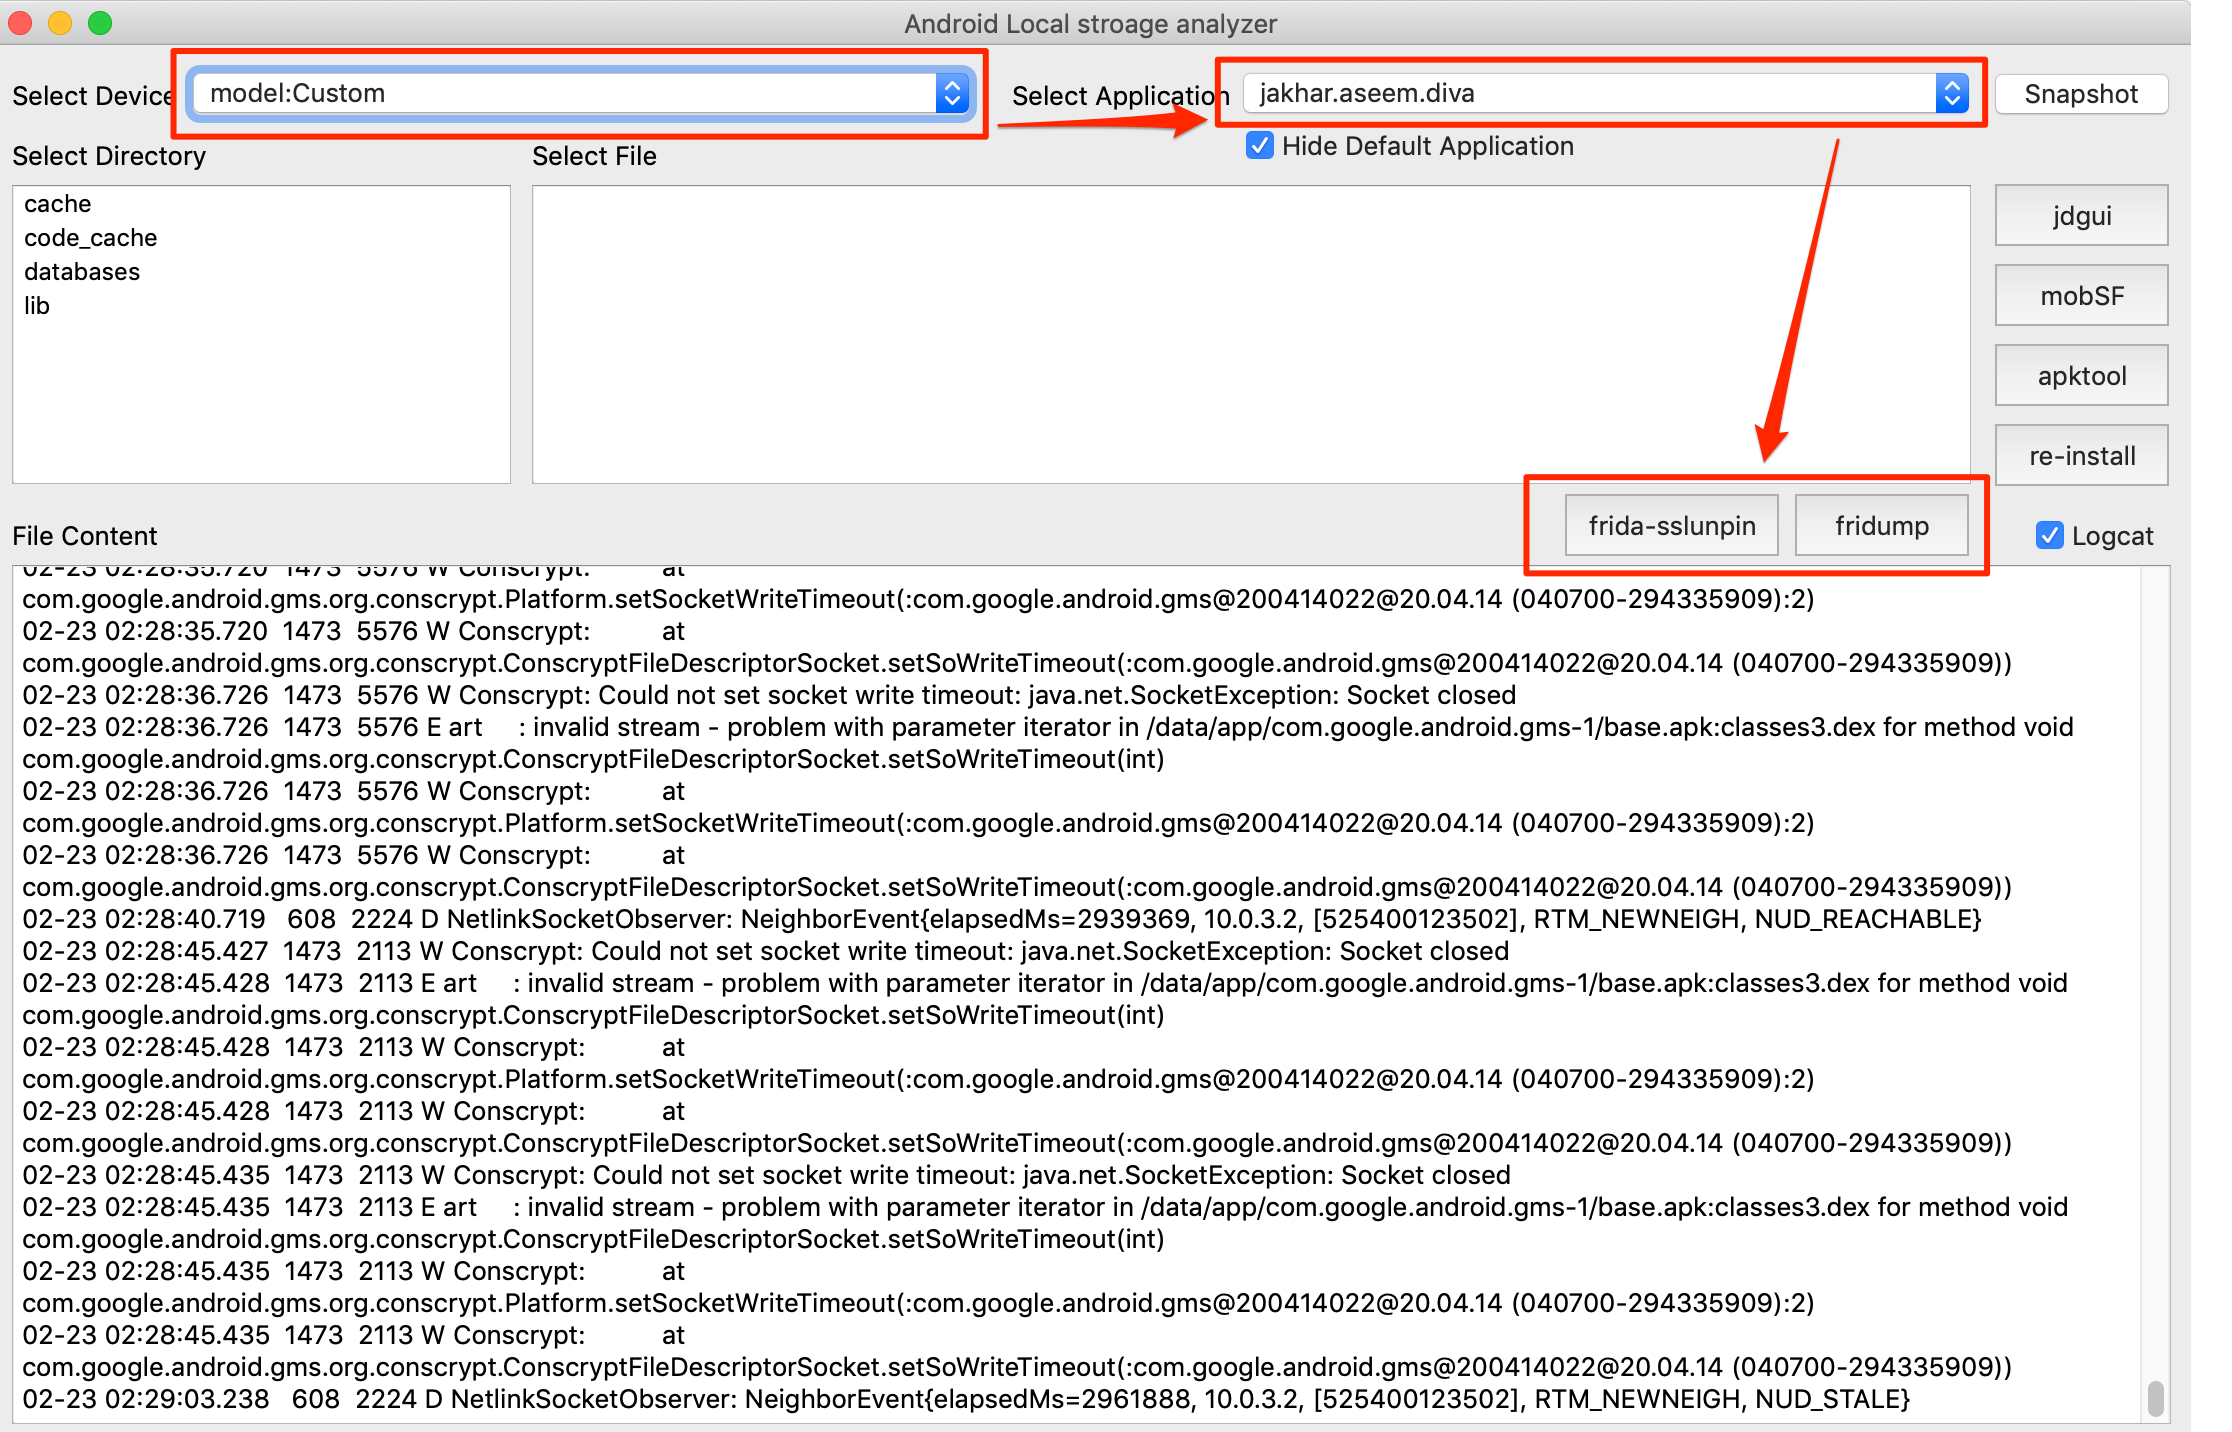 notsosecure/android_application_analyzer
A ferramenta é usada para analisar o conteúdo do aplicativo Android no armazenamento local.
 santhreal/keyhog
Scanner de segredos de código aberto em Rust
 neo23x0/yara-performance-guidelines
Um guia sobre como escrever regras YARA rápidas e com baixo consumo de memória
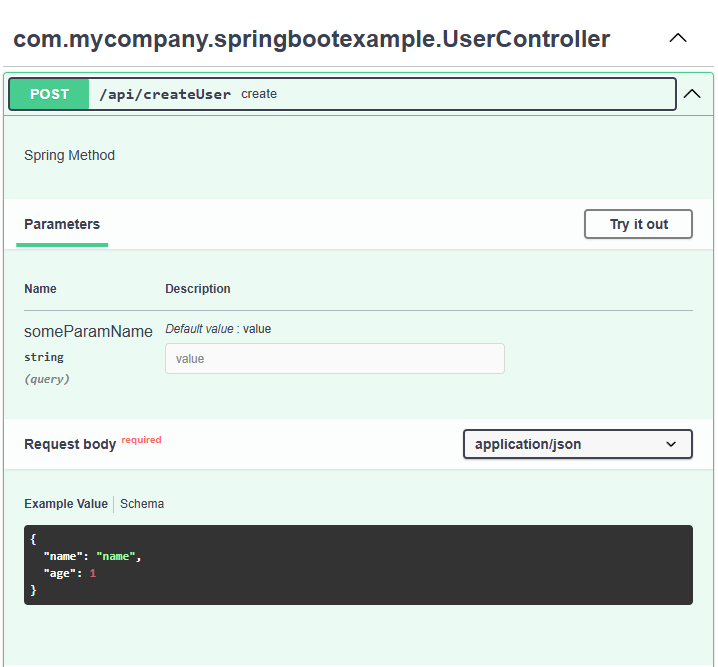 blackfan/bfscan
Ferramenta para encontrar URLs, caminhos, segredos e gerar requisições HTTP brutas e especificações OpenApi a partir de arquivos de configuração e…
 nuguardai/nuguard
repositório de código aberto para validar aplicações de IA agêntica: redteam, comportamento, cadeia de suprimentos, análise estática
 traceforce/mcp-xray
Scanner de segurança unificado para servidores MCP com modos de configuração, pentest e varredura de repositórios. Gera relatórios SARIF para…
 owasp/ocsd
OWASP Desenvolvedor de Software Seguro Certificado
 ohaswin/pyscan
scanner de vulnerabilidades de dependências Python, escrito em Rust.
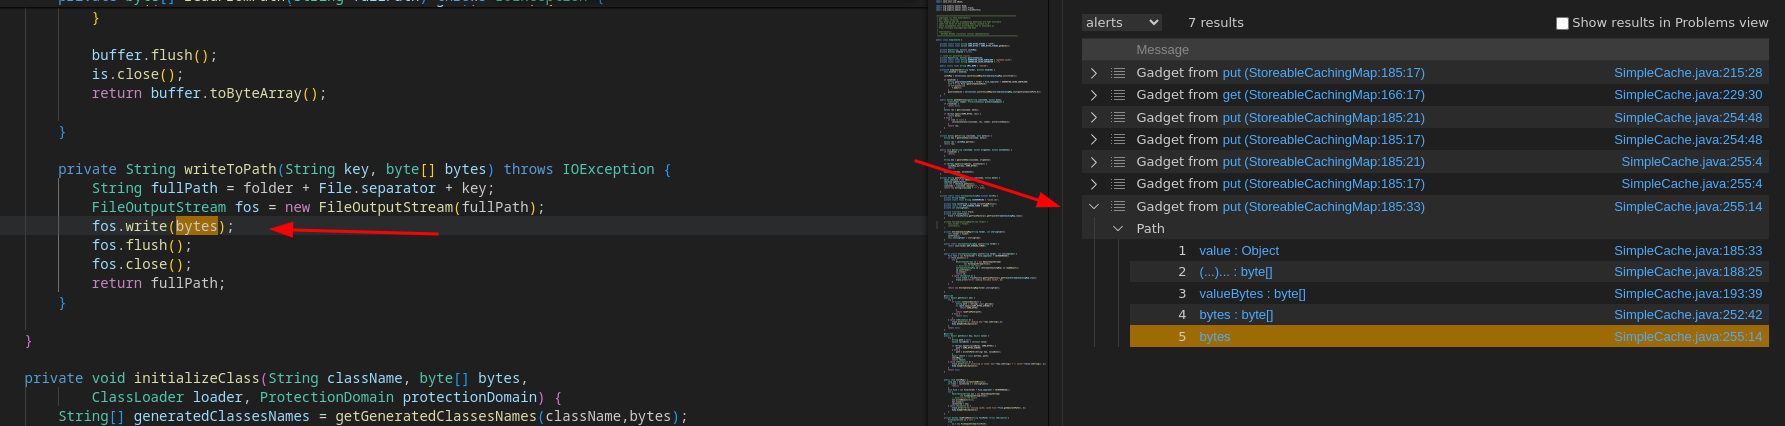 synacktiv/qlinspector
Encontrando cadeias de gadgets Java/C# com CodeQL
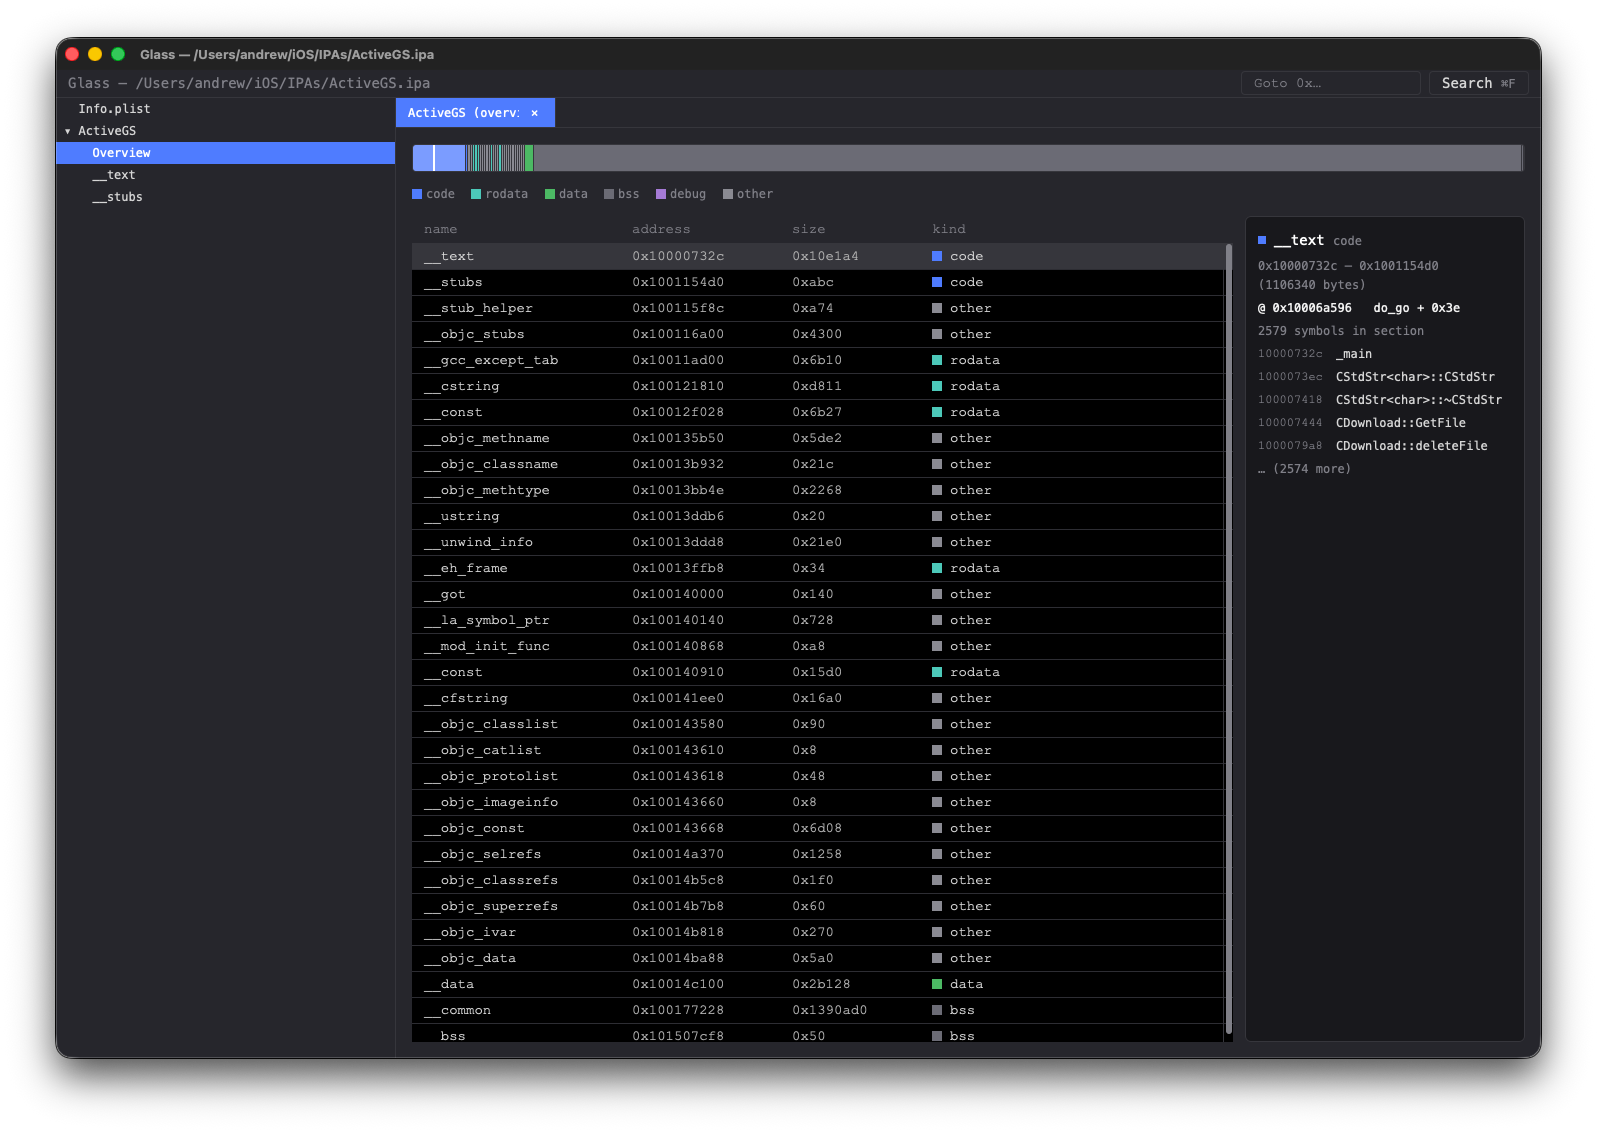 azw413/glass
Glass - uma alternativa rápida e gratuita ao IDA Pro
 syscallx-18113/apkx-hunter
Estrutura de análise estática para Android baseada em C para descompilação, detecção de segredos, descoberta de endpoints, análise de permissões e…
 m14r41/scan4secrets
Encontre credenciais e segredos com mais de 170 regras abrangendo código-fonte, URL da Web e CI/CD, verifica-os em relação às APIs dos fornecedores e…
 security-prince/resources-for-application-security
Alguns bons recursos para começar com segurança de aplicações.
 sfaci/masc
Um Scanner de Malware Web
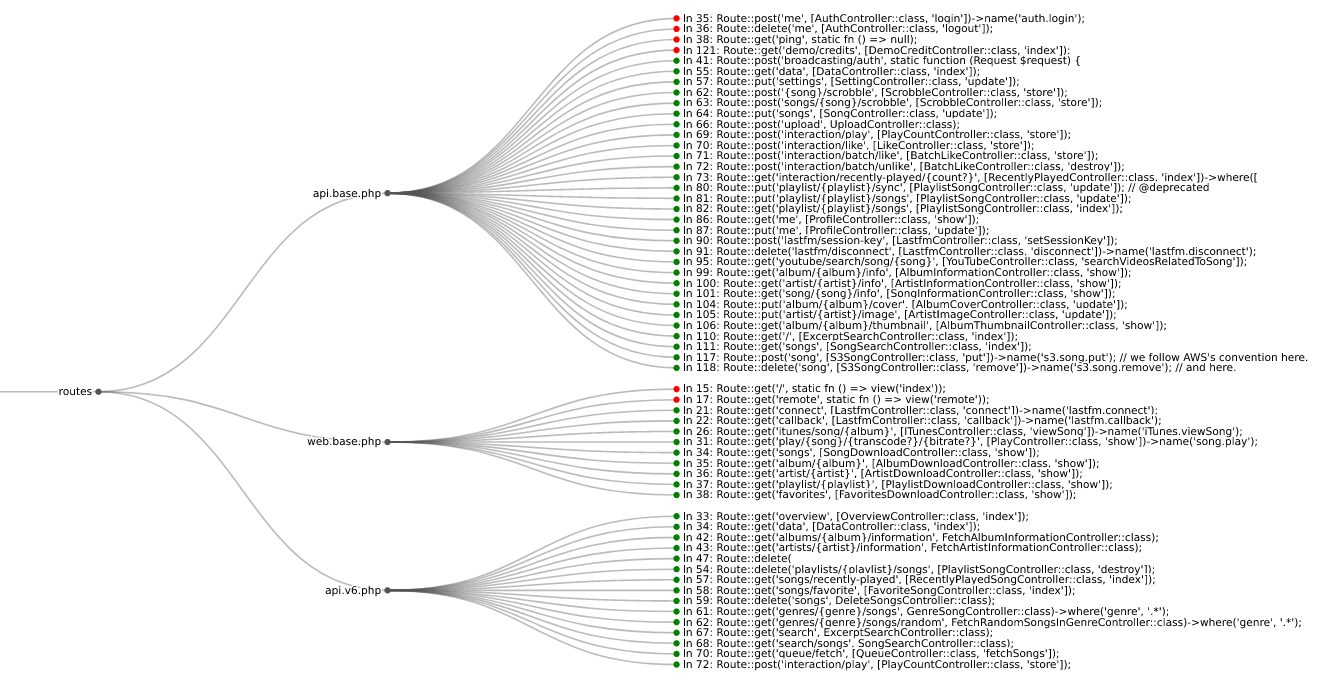 mschwager/route-detect
Encontre bugs de segurança de autenticação (authn) e autorização (authz) em rotas de aplicações web.








