
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit

 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito com Unicorn Framework com Ambiente de Emulação de Dump de Processo
 exploits-forsale/themebleed
Prova de Conceito para CVE-2023-38146 ("ThemeBleed")
 davidtavarez/pinky
pinky - O mini RAT PHP (Ferramenta de Administração Remota)
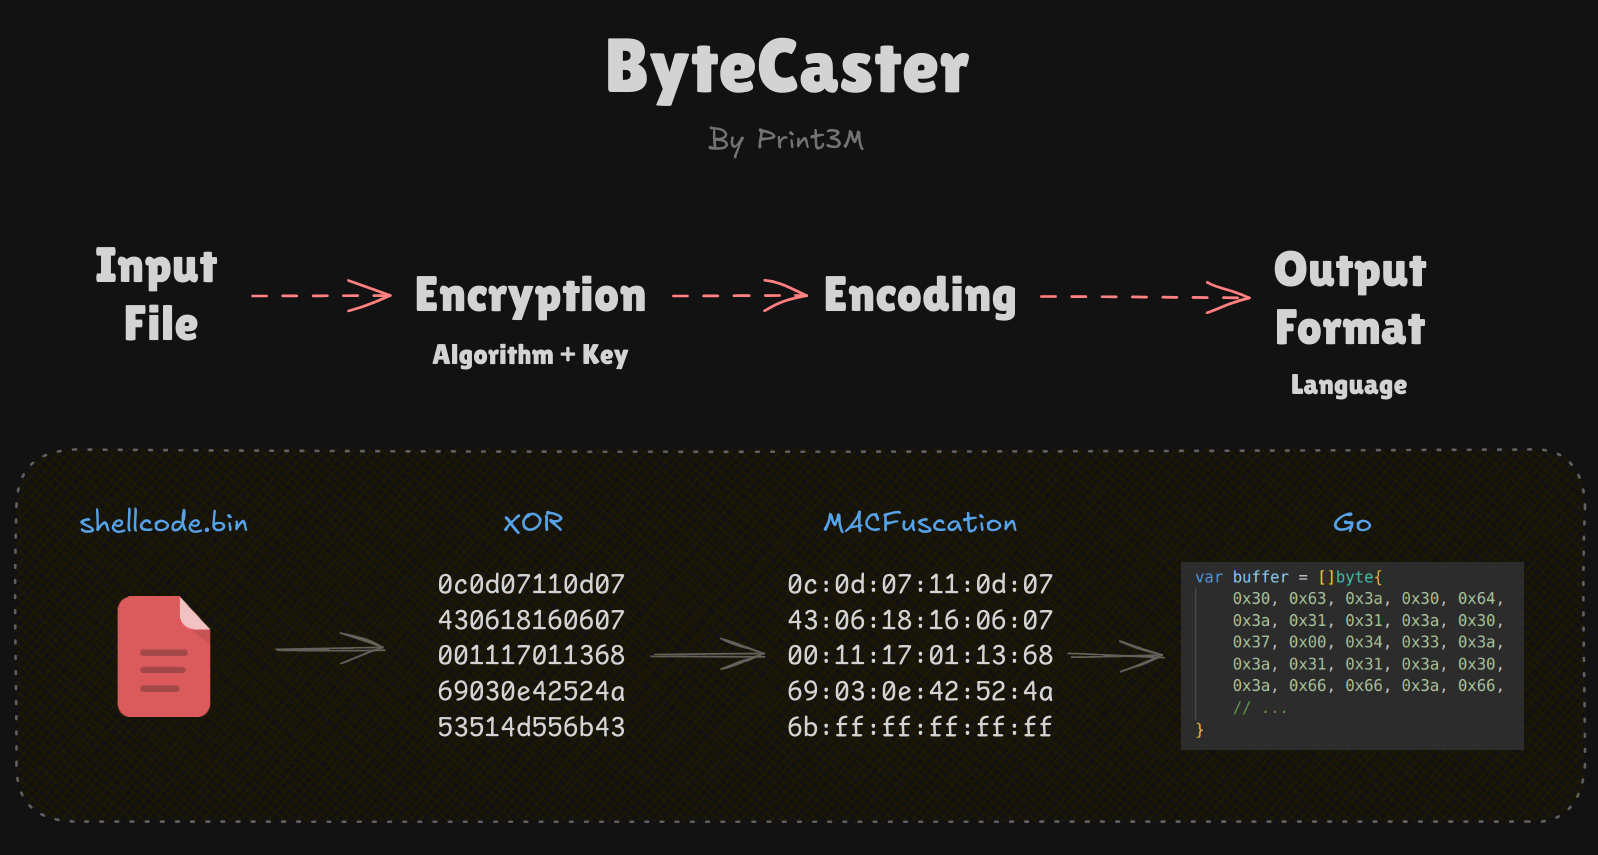 print3m/bytecaster
Canivete suíço para criptografia de payloads, ofuscação e conversão para arrays de bytes – tudo em um único comando (14 formatos de saída…
 hasherezade/masm_shc
Um utilitário auxiliar para criar shellcodes. Limpa o arquivo MASM gerado pelo MSVC, fornece dicas de refatoração.

 l0n3m4n/cve-2024-6387
PoC - Vulnerabilidade de Execução Remota de Código sem Autenticação no servidor OpenSSH (Scanner e Exploit)
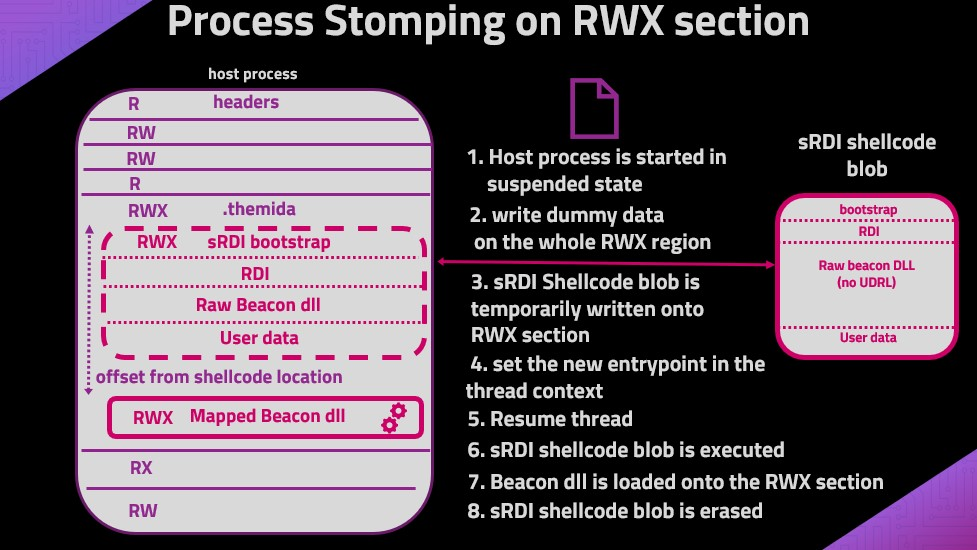 naksyn/processstomping
Uma variação do ProcessOverwriting para executar shellcode na seção de um executável
 codextf2/cobaltstrike_bofloader
port/reimplementação de código aberto do Cobalt Strike BOF Loader como está
 rek7/postshell
PostShell - Shell Bind/Backconnect de Pós-exploração
 zznop/sploit
Pacote Go que auxilia em análise binária e exploração
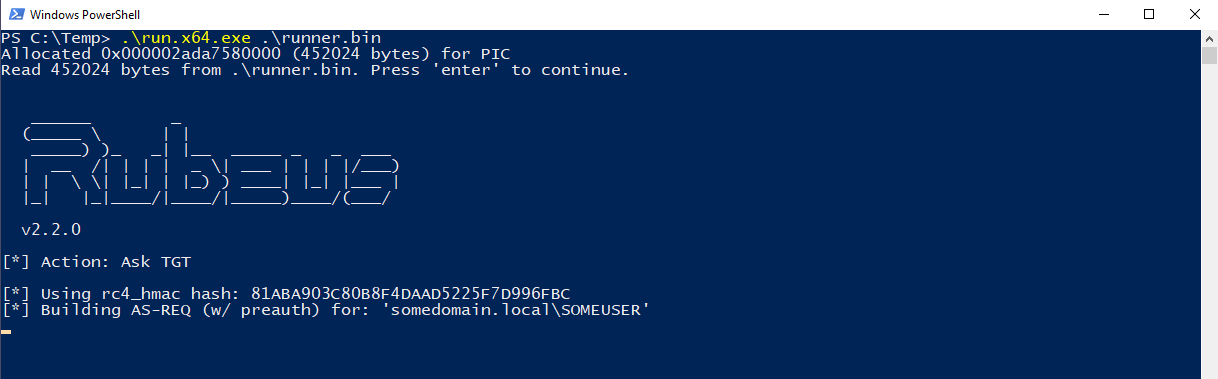 ofasgard/execute-assembly-pico
Um PICO para Crystal Palace que implementa hospedagem de CLR para executar um assembly .NET em memória.
 malwaretech/basichook
Motor de hooking inline x86 (usando trampolins)
 youssefnoob003/sindrikit
Uma biblioteca C fundamental para construir capacidades ofensivas operacionalmente críveis.
 bishopfox/asminject
Fork fortemente modificado do projeto dlinject de David Buchanan. Injeta payloads arbitrários de assembly (ou binários pré-compilados) diretamente em…
 licitrasimone/crystalsliver
Kit de evasão Crystal Palace para Sliver
 tremwil/ds3-nrssr-rce
Documentação e código de prova de conceito para CVE-2022-24125 e CVE-2022-24126.
 iilegacyyii/datainject-bof
Sequestra a execução de código ao sobrescrever ponteiros do Control Flow Guard em combase.dll








