

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/josh0xa/threadfire
ShellcodeTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubjosh0xa/threadfire

threadfire

PoC de Sequestro de Execução de Thread para Injeção de Código Win32

Ver Repositório
1773326há 2 anosRevisado pelo Kitploit
Compartilhar

threadfire

O programa usa Thread Hijacking para injetar shellcode nativo em uma aplicação Win32 padrão. Eu tinha 15 anos quando fiz isso - por favor, ignore o código de baixa qualidade.

Sobre

Desenvolvi este pequeno projeto para continuar minhas experiências com diferentes métodos de injeção de código e para permitir que profissionais de segurança RedTeam utilizem este método como uma forma única de realizar testes de penetração em software. Com o sequestro de thread, o programa hijacker.exe pode suspender uma thread dentro do programa target.exe, permitindo-nos escrever shellcode nessa thread alvo e, posteriormente, executá-lo (via; WriteProcessMemory(), SetThreadContext(), ResumeThread(), CreateThread()).
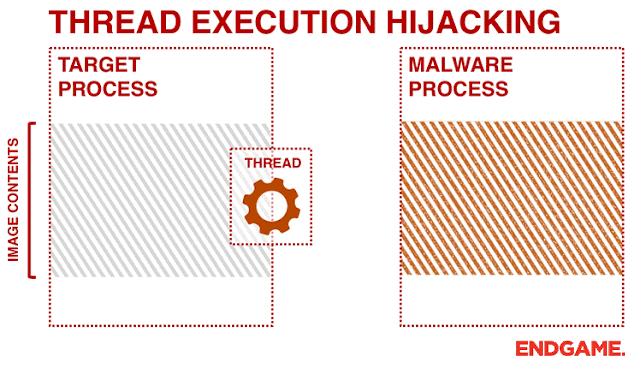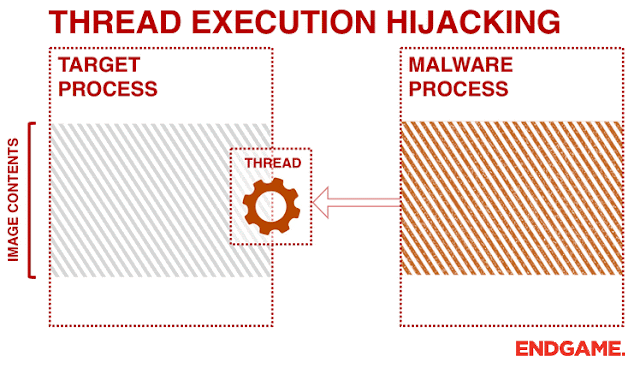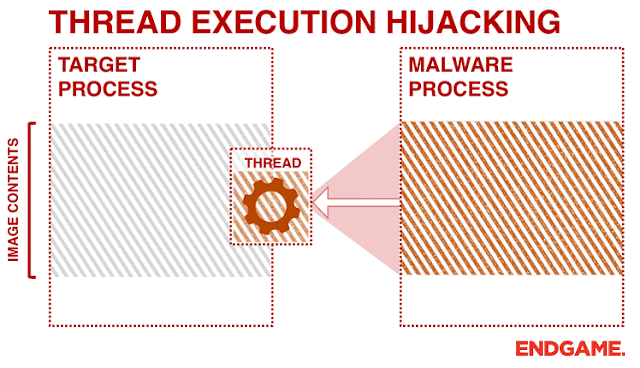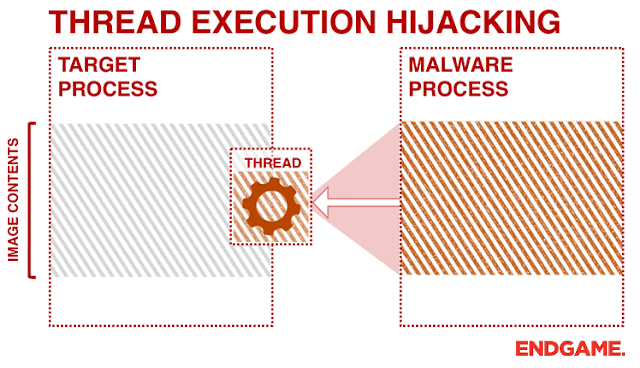
Exemplo GIF

texto alternativo

Uso

int main()
{
	System sys;
	Interceptor incp;
	Exception exp;

	sys.returnVersionState();
	if (sys.returnPrivilegeEscalationState())
	{
		std::cout << "Token Privileges Adjusted\n";
	}
	
	if (DWORD m_procId = incp.FindWin32ProcessId((PCHAR)m_win32ProcessName))
	{
		incp.ExecuteWin32Shellcode(m_procId);
	}

	system("PAUSE");
	return 0;
}

Para Mais Informações Sobre Sequestro de Execução de Thread

Clique no Link Abaixo

https://capec.mitre.org/data/definitions/30.html

  • ntdll.dll
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





