
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 gmh5225/anti_suspend
Proteja o processo por shellcode
 sneakynachos/cve-2026-2764-but-with-wasm
Cadeia de exploits de prova de conceito para o Firefox JIT CVE-2026-2764, encadeando má compilação do JIT e use-after-free em leitura/escrita…
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mas com wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mas com wasm
 yzddmr6/java-shellcode-loader
Carregador de shellcode implementado em Java
 solomonsklash/sleepycrypt
Uma função de shellcode para criptografar a imagem de um processo em execução durante a suspensão.
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Biblioteca compartilhada (.so) pura (sem dependências) em NASM Linux x86_64, POC para injeção reflexiva de SO ELF
 winterknife/pinkpanther
Shellcode de modo kernel artesanal para roubo de token em Windows x64
 choisg/onedriveupdatersideloading
Payload para sideloading de DLL do OneDriveUpdater.exe, baseado na publicação do blog da PaloAltoNetwork Unit42
 codewhitesec/lastenzug
Proxy Socks4a utilizando PIC, Websockets e ofuscação estática em nível de assembly
 techryptic/pokemon-shellcode-loader
Cansado de olhar para hex o dia todo e ver '\x41's? Prefere olhar para Lugia/Charmander? Tenho a solução para você.
 daem0nc0re/tangledwinexec
PoCs e ferramentas para investigação de técnicas de execução de processos do Windows
 iilegacyyii/shellcrypt
Uma ferramenta de QoL para ofuscar shellcode. No futuro poderá encadear métodos de codificação/criptografia/compressão.
 wra7h/flavortown
Várias formas de executar shellcode
 secforce/sharpwhispers
Porte em C# do SysWhispers2. Ele usa o SharpASM para encontrar as code caves para executar o stub de chamada de sistema.
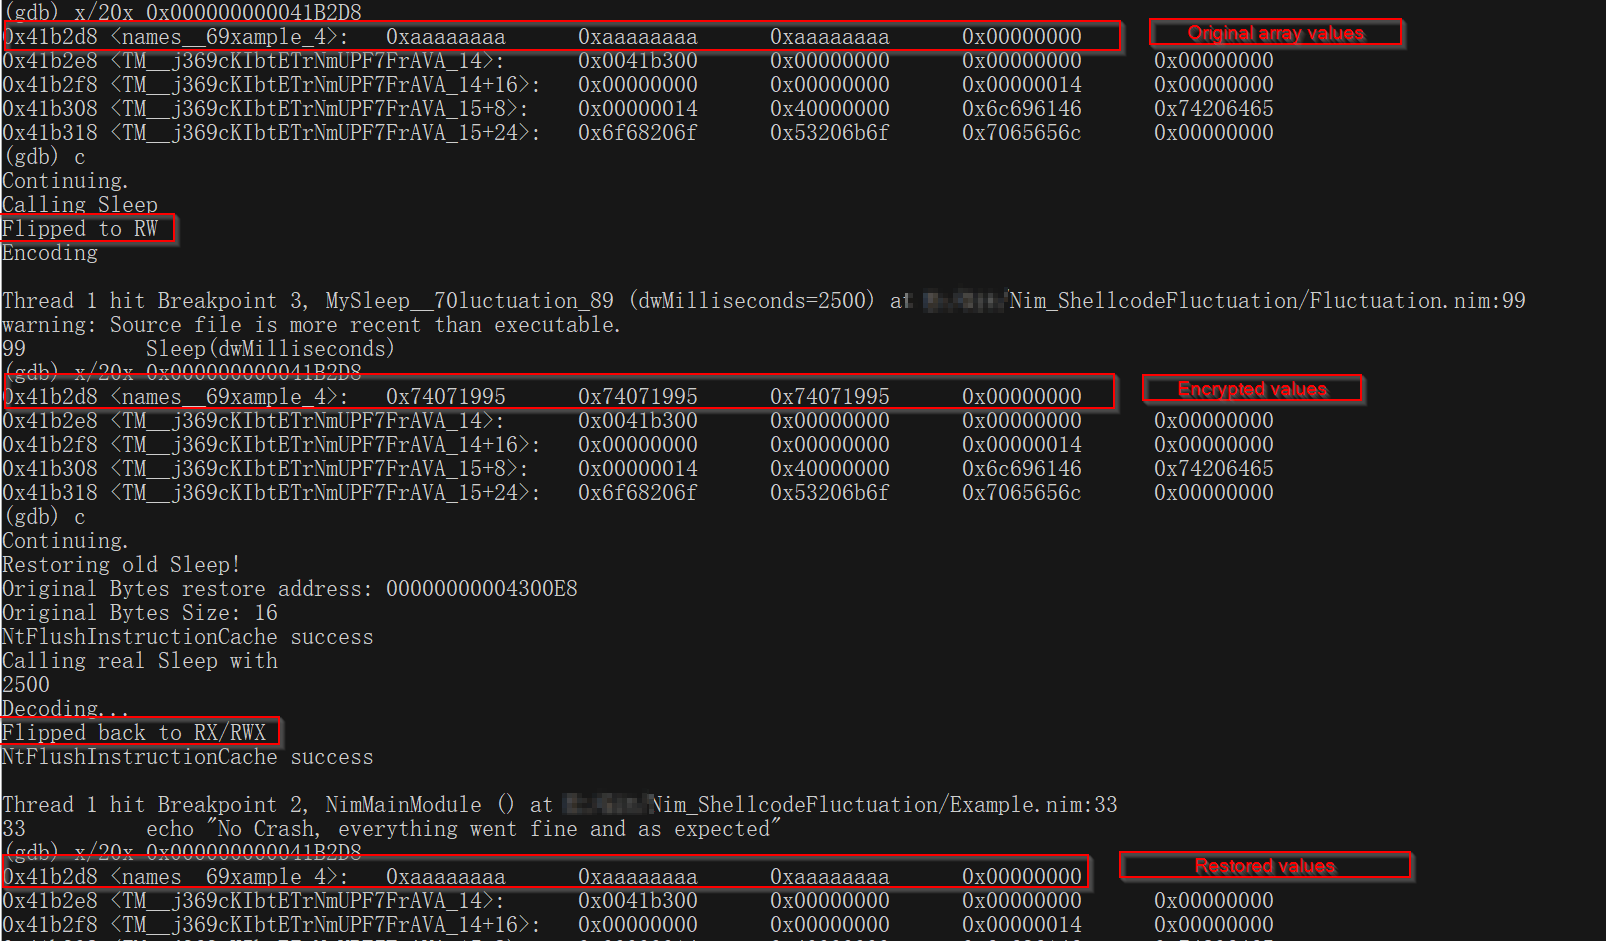 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC portado para Nim
 zimawhit3/bitmancer
Biblioteca Nim para Desenvolvimento de Segurança Ofensiva








