 mein-0/mercilessamd
Prova de conceito que explora os IOCTLs de leitura/escrita de MSR do AMD AmdTools64.sys para sobrescrever IA32_LSTAR, contornar o SMEP e escalar de administrador para SYSTEM no Windows 10 x64.

olá hackers.
AmdTools64.sys é o driver Special Tools assinado que acompanha o AMD uProf. Sem bypass de UAC, sem barreira de usuário padrão. Uma vez que você tem o handle, não há whitelist no índice MSR, então você pode ler e escrever qualquer MSR que quiser.
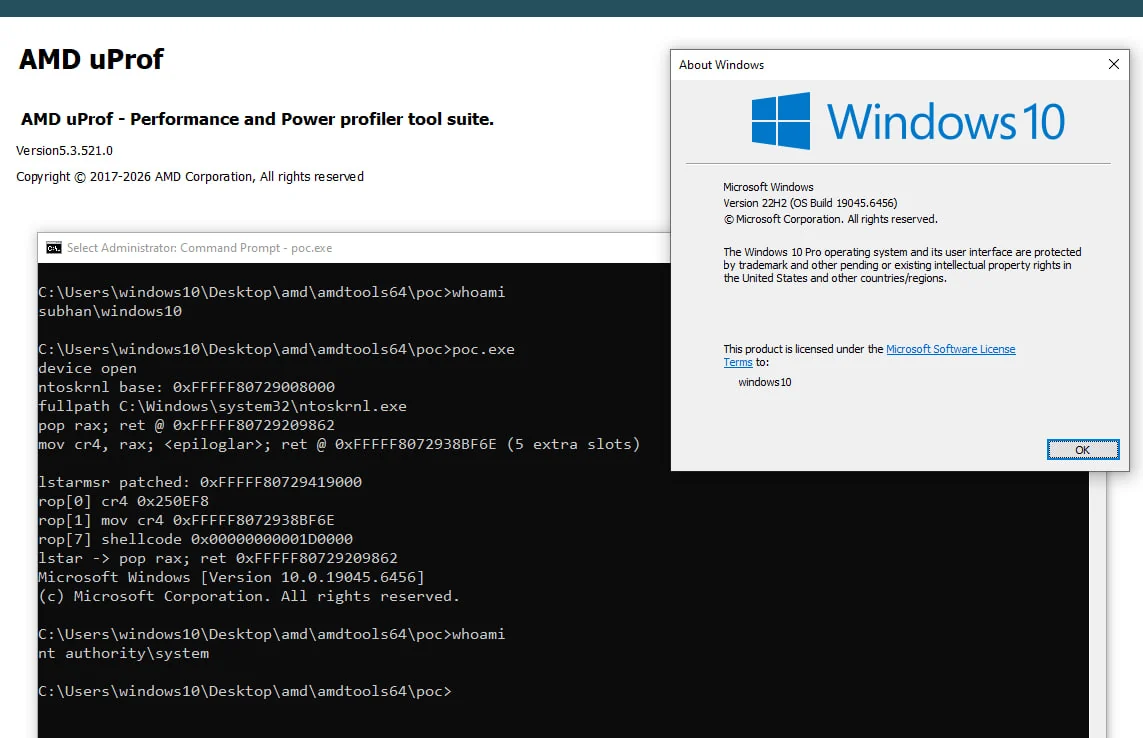
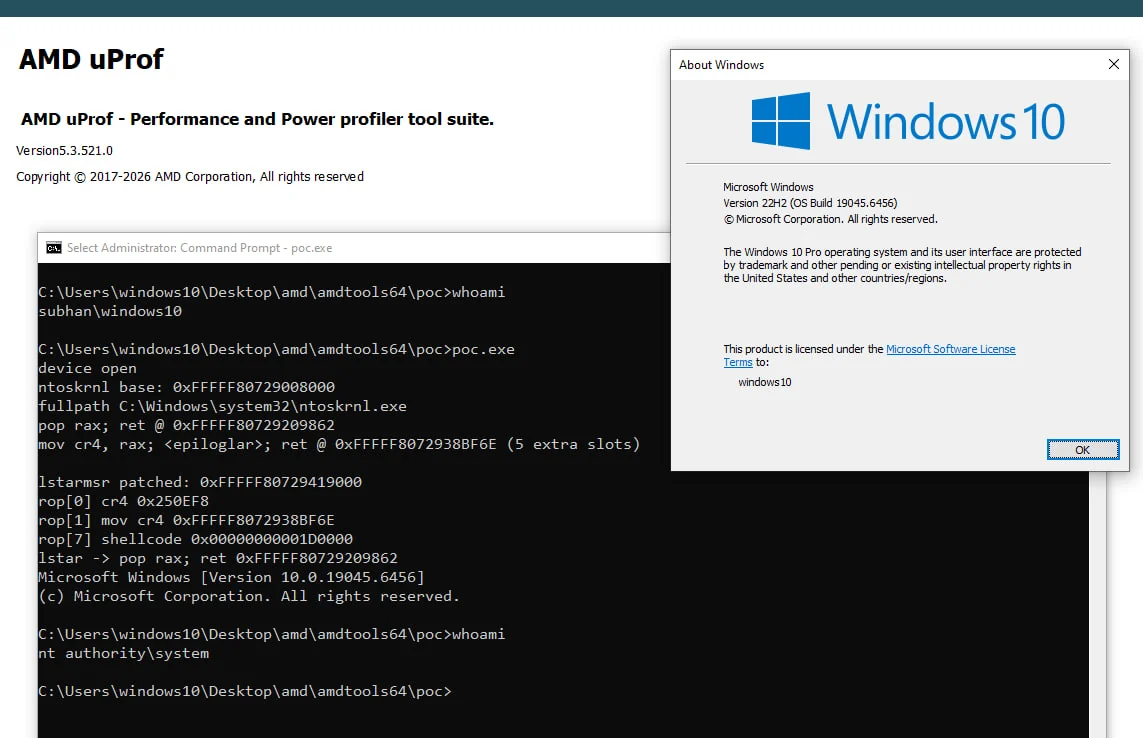
O lado da leitura já quebra o KASLR por si só. Leia IA32_LSTAR (0xC0000082) e o driver entrega ntoskrnl!KiSystemCall64 de graça. O lado da escrita é o verdadeiro problema. IA32_LSTAR é o endereço para o qual a CPU salta em cada syscall, e o driver permite que um usuário normal o sobrescreva. Aponte-o para código que você controla e a próxima syscall executa seu código em CPL0. O SMEP é a única coisa no caminho, então o exploit lê IA32_LSTAR primeiro para encontrar o ntoskrnl, analisa o diretório de importação a partir do disco, encontra alguns gadgets para limpar o SMEP com mov cr4, rax, executa um pequeno shellcode que copia o token SYSTEM para o processo atual e restaura IA32_LSTAR na saída para que a máquina continue funcionando.
Existem dois IOCTLs e essa é toda a história. 0xFFF02804 lê um MSR e 0xFFF02808 escreve um, ambos com um buffer de 20 bytes e sem validação de índice. O dispatcher só verifica os tamanhos dos buffers. Há também uma leitura/escrita de memória física e um mapeamento físico em modo usuário (0xFFF0281C, 0xFFF02820, 0xFFF028A4), mas o caminho de mapeamento pode disparar PFN_LIST_CORRUPT em RAM arbitrária, então o caminho MSR é o usado aqui.
Testei isso no Windows 10 x64 22H2 (build 19045.6456) com AMD uProf 5.3.521.0. O driver é a versão 1.7.16.218. Sem race e sem heap grooming, funcionou todas as vezes que executei. O driver acompanha o uProf e está instalado em muitas máquinas AMD, então ele já está carregado para você. A captura de tela é a máquina Win10: whoami é subhan\windows10 antes, nt authority\system depois.
No Windows 11 26300 eu consegui instalar o driver e ler IA32_LSTAR, mas o wrmsr para LSTAR falha quando a Integridade de Memória está ativada, o VBS/HVCI o intercepta. O layout conhecido de EPROCESS no Win11 é UniqueProcessId 0x1D0, ActiveProcessLinks 0x1D8, Token 0x248, ImageFileName 0x338, verificado contra PsGetProcessId, PsReferenceProcessToken e PsGetProcessImageFileName naquela build.
O valor está no driver assinado e na primitiva de kernel: um administrador pode carregar o driver da AMD e obter execução de código em ring-0. A cadeia LSTAR-para-SYSTEM aqui é a parte do exploit, não uma nova descoberta de driver.
Reportei isso ao AMD PSIRT em 2026-08-17. No entanto, eles fizeram tudo ao seu alcance para evitar reconhecer essa falha, chegaram até a me bloquear no Gmail para que eu não pudesse mais enviar e-mails para eles a partir do meu próprio endereço. Isso é apenas o começo; daqui em diante, não compartilharei minhas descobertas sobre produtos AMD com eles diretamente ou por meio de seus outros canais. Continuarei compartilhando tudo bem aqui. Fiquem ligados e continuem hackeando!
