
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 connormcgarr/kernel-exploits
Exploits de Kernel
 badsectorlabs/copyfail-go
Uma implementação em Go do copyfail (CVE-2026-31431)
 thatstraw/pwnlnx
Shell reverso Python multi-threaded com geração de payload, gerenciamento de sessões, keylogging, compartilhamento de tela e persistência para testes…
 sliverarmory/sliver-gui
GUI Electron multiplataforma para o framework C2 Sliver, oferecendo painéis de sessão e beacon, geração de payload, listeners, loot e gerenciamento…
 crossc2/crossc2kit
CrossC2 desenvolvido com base no framework Cobalt Strike pode ser usado para controle de sistemas em outras plataformas. O CrossC2Kit fornece algumas…
 synacktiv/ouned
O projeto OUned automatizando a exploração de ACL de Unidades Organizacionais do Active Directory através de envenenamento gPLink
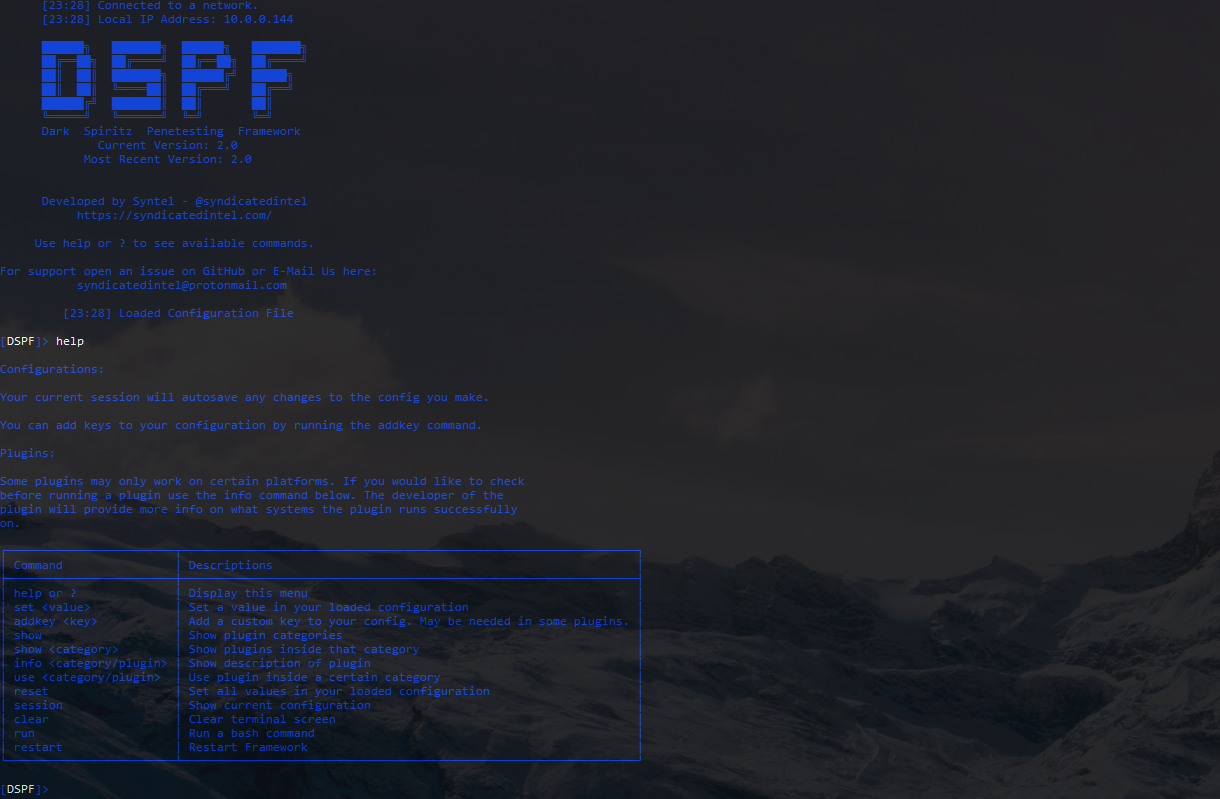 m4cs/darkspiritz
🌔 Repositório Oficial do DarkSpiritz Penetration Framework | Escrito em Python 🐍
 saleemrashid/sudo-cve-2019-18634
Prova de Conceito para CVE-2019-18634
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 Prova de Conceito (KeePass 2.5x)
 maldev-academy/maldevacademyldr.2
Implementação RunPE com múltiplas técnicas de evasão (2)
 s3cur3th1ssh1t/nimsyscallpacker
Empacota assemblies C#, arquivos PE ou shellcode em binários Nim criptografados com recursos avançados de evasão, incluindo bypass de AMSI/ETW,…
 ariary/fileless-xec
Stealth dropper executando binários remotos sem gravá-los no disco .(Suporte a HTTP3, suporte a ICMP, rastros invisíveis, multiplataforma,...)
 florylsk/recycledinjector
Injetor de shellcode de syscall nativo usando HellsGate/HalosGate/TartarusGate para execução indetectável, com carregamento externo de shellcode e…
 winscripting/uac-bypass
Prova de conceito em PowerShell que contorna o Windows User Account Control (UAC) para elevar privilégios, destinada a testes de penetração…
 kindtime/nosferatu
DLL que faz hook na autenticação NTLM e Kerberos no lsass.exe para injetar um hash backdoor, permitindo acesso autenticado persistente em sistemas…
 d3lb3/keefarcereborn
Uma DLL autônoma que exporta bancos de dados em texto claro uma vez injetada no processo do KeePass.
 cyberark/rpcmon
Ferramenta de monitoramento RPC baseada no Event Tracing for Windows
 1r0bit/taskhound
Ferramenta para enumerar Tarefas Agendadas privilegiadas em Sistemas Remotos








