
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 olivsec/loboguara
Plataforma de inteligência de ameaças cibernéticas para descoberta de certificados SSL, varredura de domínios/URLs, monitoramento de vazamento de…
 wh04m1001/diagtrackeop
Exploit de escalada de privilégios no Windows que abusa de SeImpersonate via RPC do DiagTrack, usando o Secondary Logon para obter um token…
 anonymous941/zygote-injection-toolkit
Uma utilidade de linha de comando para explorar a injeção Android Zygote (CVE-2024-31317)
 fatrodzianko/get-rbcd-threaded
Ferramenta para descobrir caminhos de ataque de Delegação Restrita Baseada em Recursos em ambientes Active Directory
 nmulasmajic/cve-2018-8897
Implementa a vulnerabilidade POP/MOV SS (CVE-2018-8897) ao causar um bugcheck na máquina (DoS local).
 jollheef/libreoffice-remote-arbitrary-file-disclosure
Prova de conceito da vulnerabilidade de divulgação arbitrária de arquivos remotos do LibreOffice
 zarkones/bloodfangc2
Implante PIC moderno para Windows (64 e 32 bits)
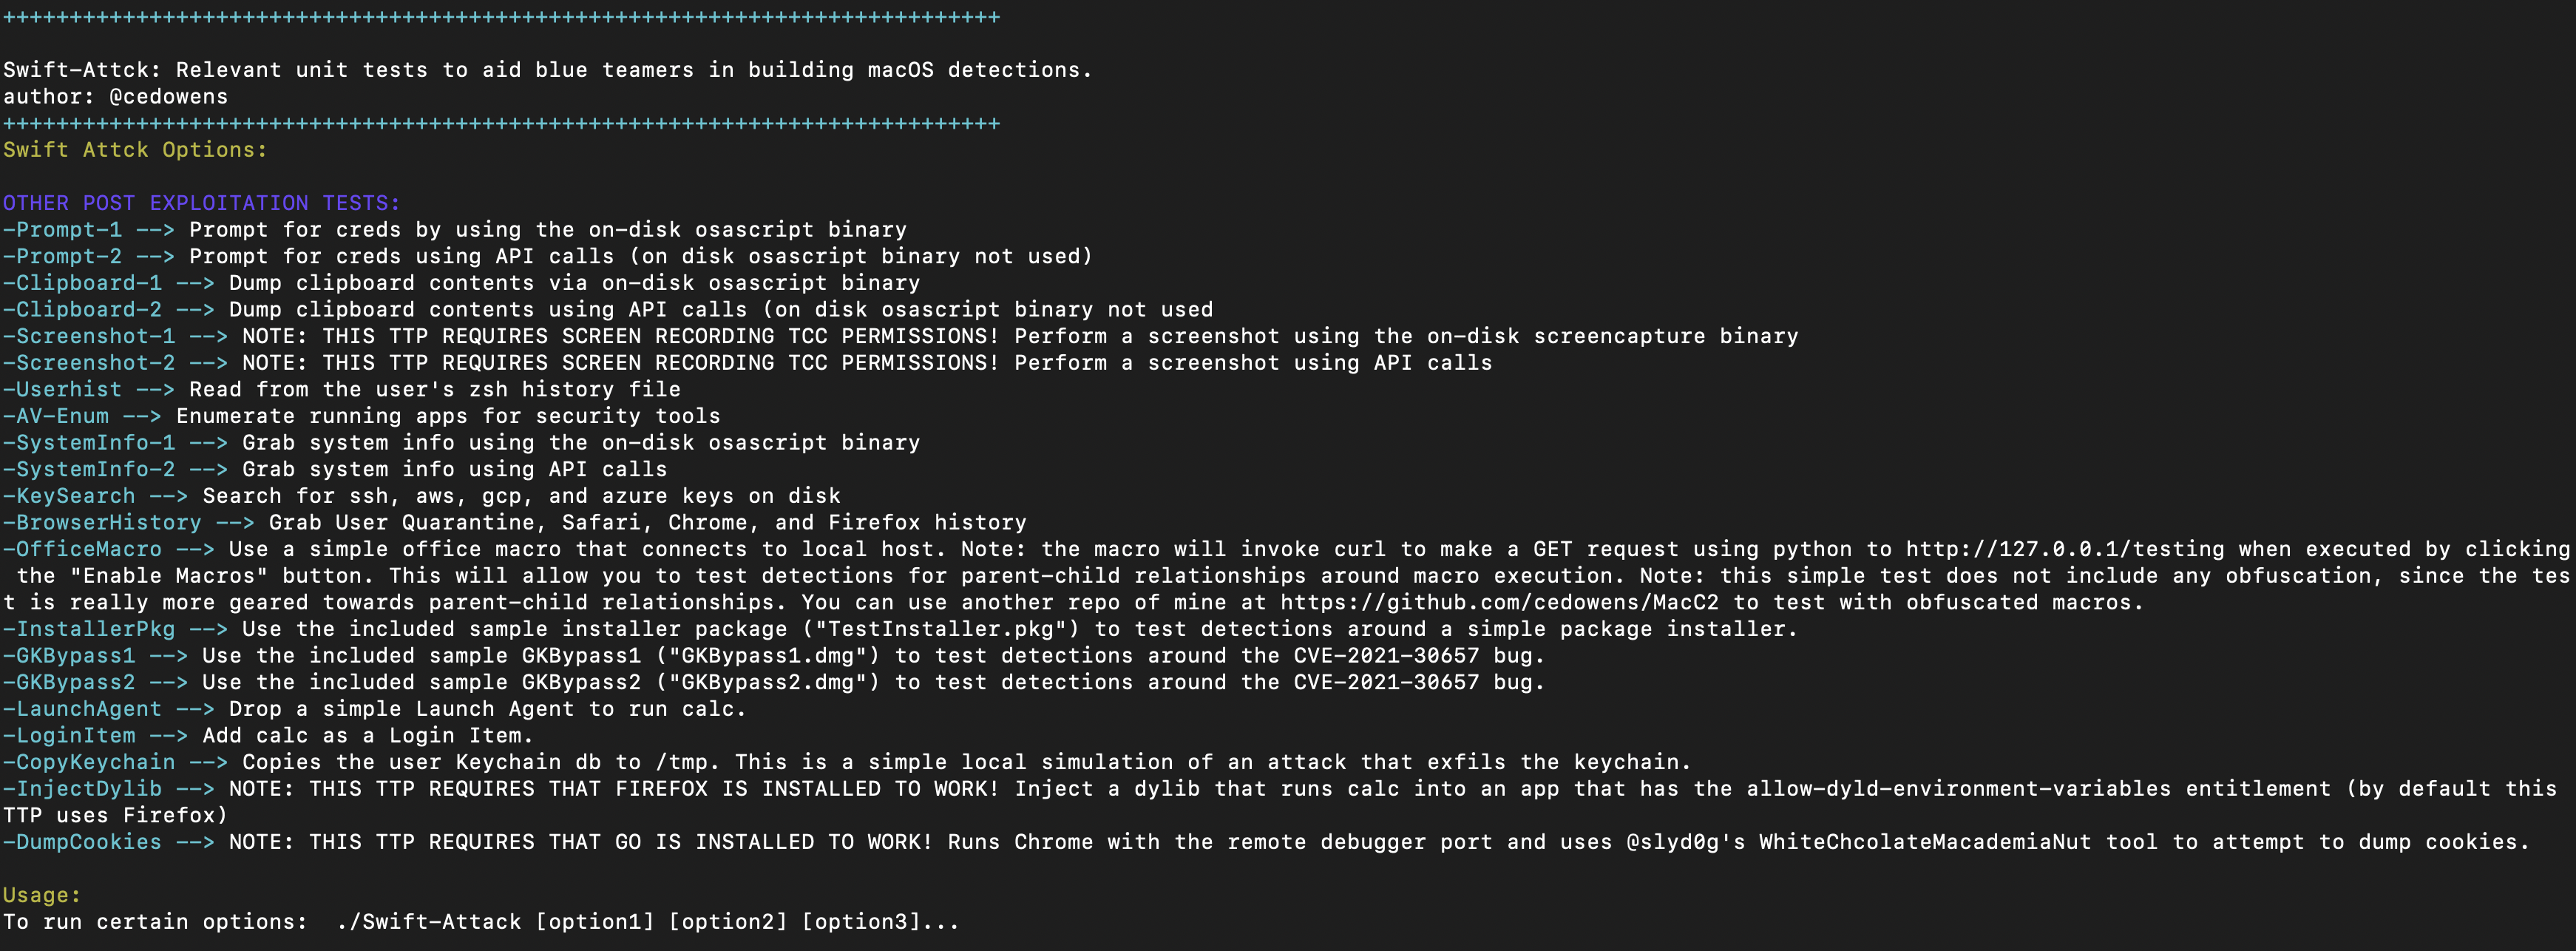 cedowens/swift-attack
Testes unitários para equipes azuis auxiliarem na construção de detecções para alguns métodos comuns de pós-exploração no macOS.
 deadjakk/reg1c1de
Scanner de permissões de registro escrito em C# para encontrar possíveis caminhos de escalonamento de privilégios dentro do registro
 estimated1337/lenovo_exec
CVE-2022-3699 com capacidade de execução arbitrária de código no kernel
 deh00ni/ntdumpbof
BOF do Cobalt Strike que cria um minidump do LSASS na memória e o exfiltra através do callback C2 para análise offline de credenciais com Mimikatz ou…
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) apenas para SERVICE
 manizada/cifswitch
Prova de conceito de exploit para CVE-2026-46243, aproveitando uma biblioteca NSS falsa e manipulação de namespace para escalar privilégios via…
 secdev02/easytokens
Kali365 - Réplica do EvilTokens
 scs-labrat/android_autorooter
Exfiltrar dados sensíveis de usuário de aplicativos no Android 12 e 13 usando a vulnerabilidade CVE-2024-0044 remotamente
 lloydlabs/process-enumeration-stealth
PoC furtiva de enumeração de processos do Windows que lista PIDs usando NTFS via NtQueryInformationFile, contornando APIs de monitoramento padrão e…
 daniomass/slivermirage
Crystal Palace PICO loader para Sliver C2 bypass de AMSI em duas camadas, silenciamento de ETW, payloads criptografados com AES-256-CBC, 6 variantes…
 connectedlucy/plague
Detecções Padrão para EDR








