
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 gmh5225/kli-ex
Importador lazy de kernel estendido para drivers Windows que resolve APIs em tempo de execução com nomes de importação criptografados e em cache para…
 federicochieregato/darkfox
Trojan de acesso remoto criado usando WinRar com instalador do Firefox e um Reverse Shell em Python embutido.
 mobilehackinglab/ghostlock-a17
Exploit de kernel para CVE-2026-43499 no Samsung Galaxy A17 que alcança root via bypass de KDP, recuperação de KASLR e execução de workqueue forjada…
 neofito/cve-2020-1337
CVE-2020-1048 bypass: PoC de plantio binário
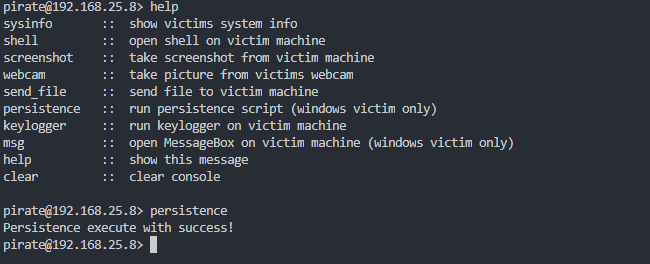 gbrn1/pirate
Ferramenta de Acesso Remoto em Python
 persistent-security/hermes-the-messenger
Uma PoC para obter persistência via notificações push no Windows
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
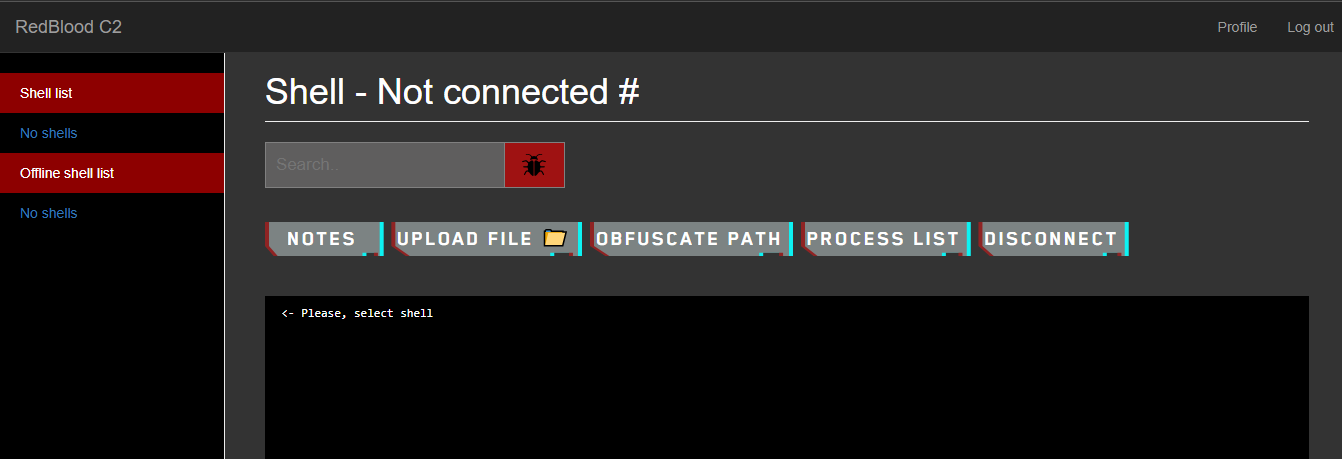 kira2040k/redbloodc2
Servidor de comando e controle em Node.js com geração de payload FUD, comunicação criptografada, gerenciamento de sessão e módulos para exfiltração…
 tc4dy/cve-2026-65643-poc-toolkit
Kit de ferramentas para equipes Red/Blue para CVE-2026-65643, uma RCE de estacionamento de domínio no cPanel. Inclui exploit com reverse shell,…
 agentshield-ai/sigma-ai
Regras de detecção Sigma para monitoramento de segurança de agentes de IA
 al1ex/pentest-command
Pentest-Command
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC para OPPO PCKM00 (SM6150) / Linux 4.14.180
 rbowes-r7/refreshing-soap-exploit
Um exploit PoC para o CVE-2022-41622 - um CSRF no plano de controle do F5 BIG-IP que leva a root remoto.
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
exp para CVE-2019-0887
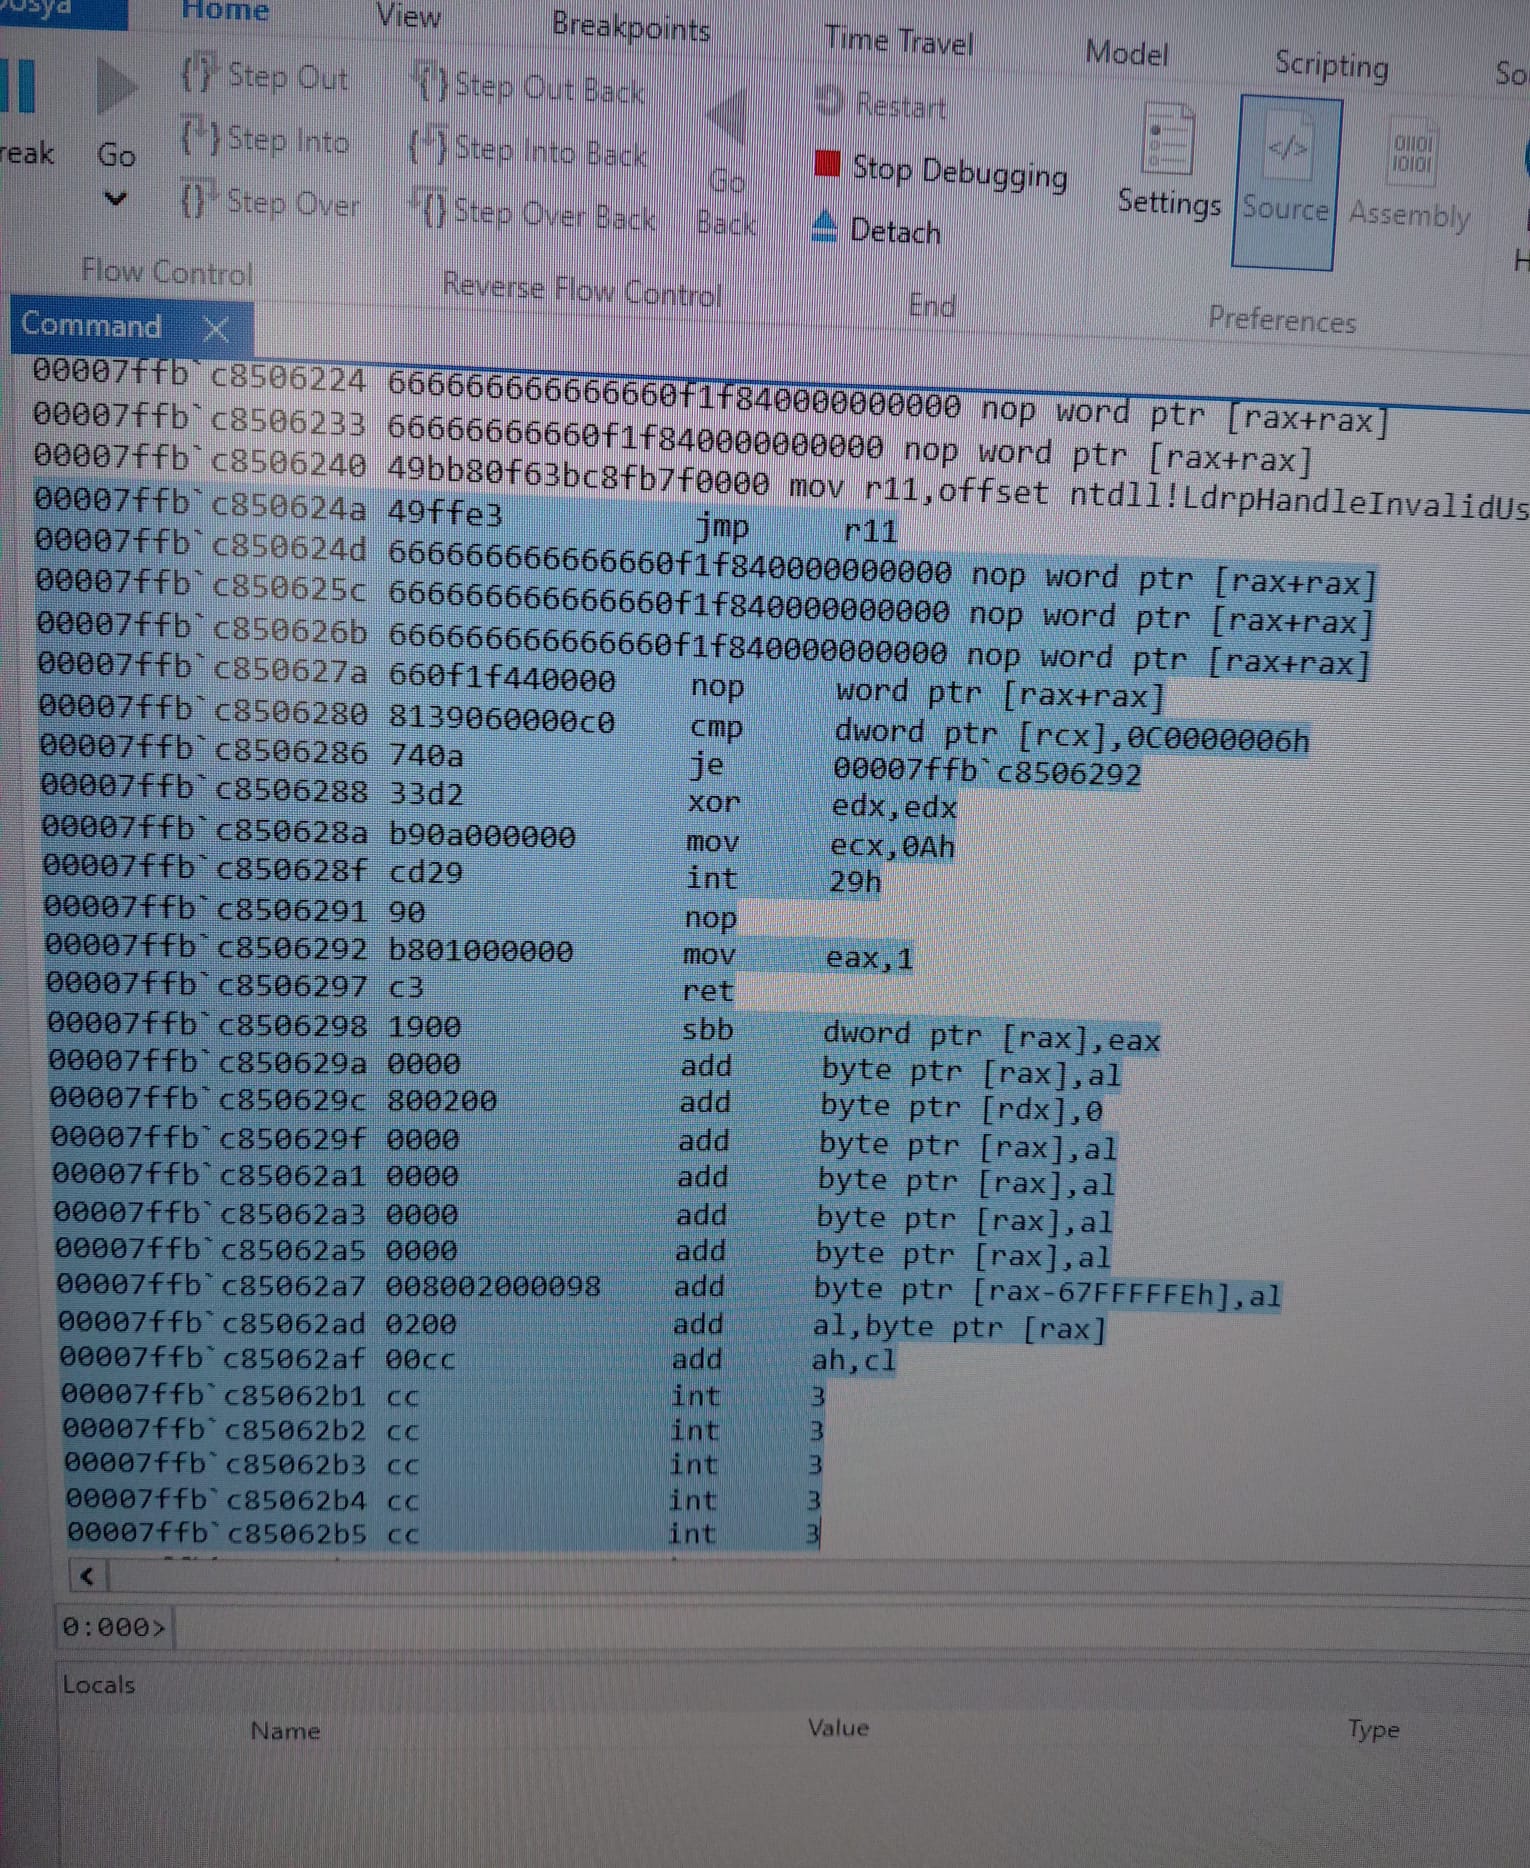 kaandemir993/advanced-loader-reverse-engineering
Análise aprofundada de engenharia reversa de um loader multifásico avançado visando Shellhost.exe, amsi.dll, mstscax.dll e clbcatq.dll utilizando…
 racoten/reflectivepluginloader
Mapeador PE reflexivo e mecanismo de module stomping reforçado contra evasão para Windows x64
 synacktiv/extloader
Um kit de exploração de extensões do Chromium








