
 tc4dy/cve-2026-65643-poc-toolkit
Kit de ferramentas para equipes Red/Blue para CVE-2026-65643, uma RCE de estacionamento de domínio no cPanel. Inclui exploit com reverse shell, webshell, persistência e varredura em massa, além de um verificador não intrusivo para detecção e auditoria.



USO EXCLUSIVAMENTE ÉTICO – TESTES DE SEGURANÇA AUTORIZADOS
Este repositório fornece ferramentas apenas para profissionais de segurança autorizados, blue teams e testadores de penetração.
O acesso não autorizado a sistemas de computador é ilegal sob o CFAA (EUA), Computer Misuse Act (Reino Unido), TCK 243/244 (Turquia) e leis similares em todo o mundo.
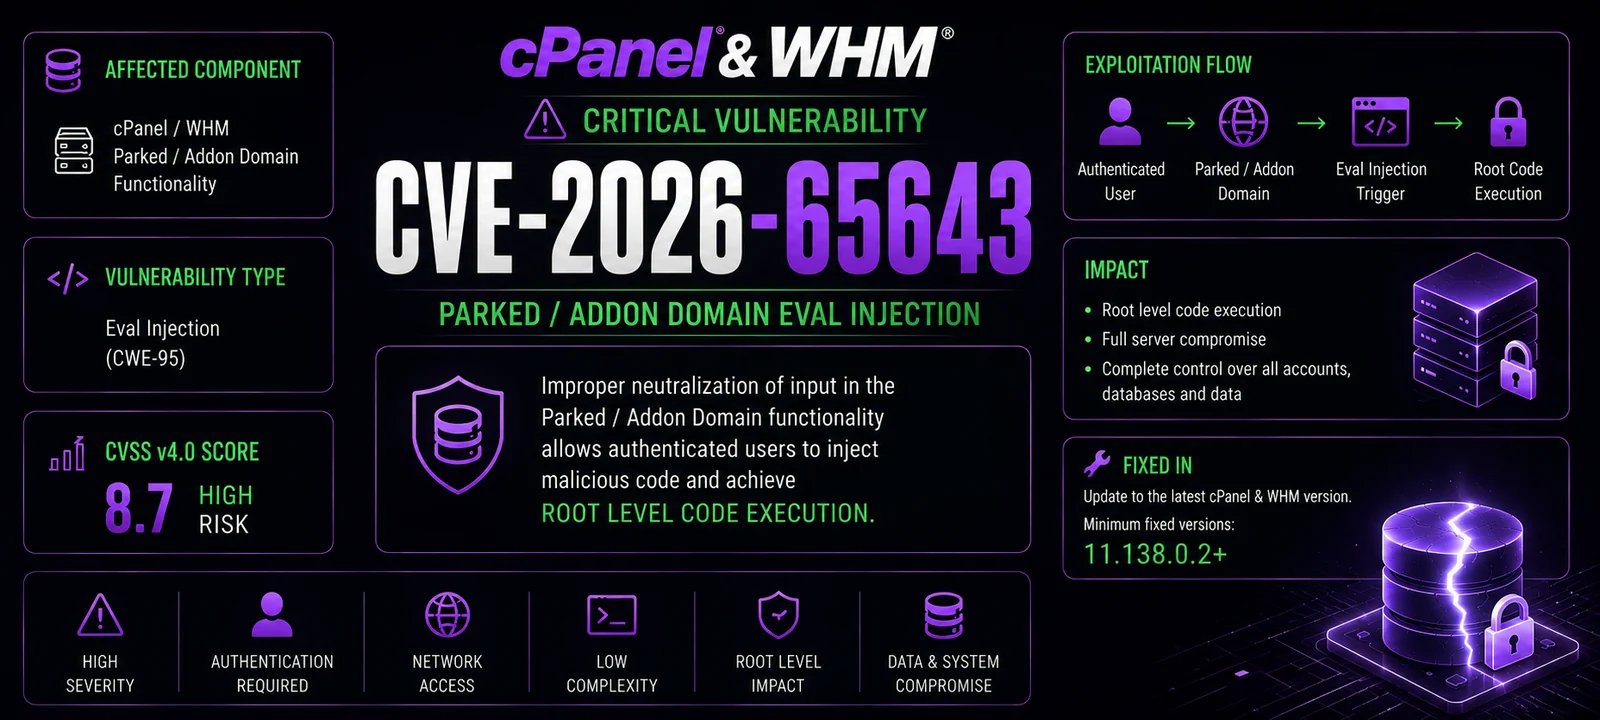
CVE‑2026‑65643 é uma vulnerabilidade crítica de injeção de comando no cPanel & WHM versões 11.x que permite a um usuário autenticado do cPanel executar comandos arbitrários do sistema com privilégios de root através da funcionalidade de estacionamento de domínio.
`).| Ferramenta | Propósito | Usuário Pretendido |
|---|---|---|
exploit.py | Toolkit completo weaponizado com reverse shell, webshell, persistência, leitura/escrita de arquivos, alteração de senha de root, varredura em massa, suporte a Tor e recursos de OPSEC. | Red teams / pentesters autorizados |
verifier.py | Verificador de vulnerabilidade não intrusivo que detecta a versão do cPanel, valida a injeção e avalia o risco sem executar qualquer payload malicioso. Gera relatórios detalhados. | Blue teams / auditores de segurança |
| Recurso | exploit.py | verifier.py |
|---|---|---|
| Detecção de vulnerabilidade | [+] | [+] |
| Detecção de versão (4 endpoints) | [+] | [+] |
| Injeção de comando | [+] | [-] |
| Reverse shell | [+] | [-] |
| Upload de WebShell | [+] | [-] |
| Persistência (criação de usuário cPanel) | [+] | [-] |
| Alteração de senha de root | [+] | [-] |
| Leitura/escrita de arquivos | [+] | [-] |
| 4 métodos de injeção (JSON/Form/CGI/API2) | [+] | [+] |
| Suporte a Tor (anonimato) | [+] | [-] |
| Rotação de User‑Agent (OPSEC) | [+] | [-] |
| Jitter (OPSEC) | [+] | [-] |
| Varredura em massa (multi‑thread) | [+] | [-] |
| Shell interativo | [+] | [-] |
| Modo não intrusivo (seguro) | [-] | [+] |
| Registro de linha do tempo | [+] | [+] |
| Relatório HTML | [+] | [-] |
| Relatório JSON | [+] | [+] |
| Limpeza de logs (anti‑forense) | [+] | [+] |
| Suporte a proxy | [+] | [+] |
| User‑Agent personalizado | [+] | [+] |
| Controle de verificação SSL | [+] | [+] |
| Cenário | Ferramenta Recomendada |
|---|---|
| Blue Team – verificar se sua instalação do cPanel é vulnerável | verifier.py |
| Auditoria de Segurança – avaliação de vulnerabilidade não intrusiva | verifier.py |
| Red Team – teste de penetração autorizado com exploração completa | exploit.py |
| Bug Bounty – teste de divulgação responsável | verifier.py |
| Varredura em Massa – verificar múltiplos alvos quanto à vulnerabilidade | exploit.py (apenas detecção) |
| Resposta a Incidentes – verificar se os sistemas foram comprometidos | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py| Parâmetro | Descrição |
|---|---|
-t, --target | URL do cPanel alvo (ex.: https://cpanel.example.com:2083) |
-l, --target-file | Arquivo contendo lista de alvos (um por linha) para varredura em massa |
-u, --username | Nome de usuário do cPanel |
-P, --password | Senha do cPanel |
-p, --port | Substituir porta do cPanel (padrão da URL ou 2083) |
--threads | Número de threads para multi‑alvo (padrão: 10) |
-o, --output | Salvar relatório JSON em arquivo |
--html-report | Salvar relatório HTML em arquivo |
-v, --verbose | Saída detalhada |
--proxy | Proxy HTTP/HTTPS (ex.: http://127.0.0.1:8080) |
--tor | Rotear através do Tor (localhost:9050) |
-ua, --user-agent | User‑Agent personalizado |
--no-keep-alive | Não manter a sessão ativa |
--delay | Atraso entre requisições (padrão: 2.0s) |
--jitter | Jitter aleatório (0‑1 seg) entre requisições (padrão: 0.5) |
--max-retries | Máximo de tentativas (padrão: 5) |
--ssl-verify | Verificar certificados SSL |
--timeout | Timeout da requisição (padrão: 15s) |
--cmd | Executar um único comando no alvo |
--reverse-shell | IP:PORT do reverse shell |
--passwd | Alterar senha de root |
--adduser | Criar usuário cPanel (USER DOMAIN PASSWORD) |
--read | Ler um arquivo |
--write | Escrever um arquivo (especificar caminho) |
--write-content | Conteúdo a ser escrito |
--cleanup | Limpar logs e histórico após exploração |
-i, --interactive | Shell interativo após exploração |
--domain-suffix | Sufixo para domínio estacionado (padrão: exploit.local) |
verifier.py| Parâmetro | Descrição |
|---|---|
-t, --target | URL do cPanel alvo (ex.: https://cpanel.example.com:2083) |
-u, --username | Nome de usuário do cPanel |
-P, --password | Senha do cPanel |
-o, --output | Salvar relatório JSON em arquivo |
-v, --verbose | Saída detalhada |
--proxy | Proxy HTTP/HTTPS (ex.: http://127.0.0.1:8080) |
--tor | Rotear através do Tor (localhost:9050) |
--ssl-verify | Verificar certificados SSL |
--timeout | Timeout da requisição (padrão: 15s) |
--cleanup | Limpar logs após o teste |

