
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 lethal-forensics/macos-collector
macos-collector - Coleta automatizada de artefatos forenses do macOS para DFIR
 deadexpl0it/cve-2026-78006-poc
POC para CVE-2026-78006 The Events Calendar <= 6.17.4 - Injeção de Objeto PHP Não Autenticada para Execução Remota de Código
 themalwareguardian/cve-2022-34302
Demonstra CVE-2022-34302, um bypass do Secure Boot através do bootloader assinado da New Horizon Datasys, cujo carregador PE/COFF personalizado…
 themalwareguardian/cve-2022-34303
Demonstra o bypass do Secure Boot da CVE-2022-34303 por meio do UEFI Shell assinado pela CryptoPro, usando o comando mm para anular o gSecurity2 e…
 themalwareguardian/cve-2022-34301
Demonstra o bypass do Secure Boot da CVE-2022-34301 através do UEFI Shell assinado pela Eurosoft (esdiags.efi), utilizando o comando mm para anular o…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 s3cur3th1ssh1t/nimsyscallpacker
Empacota assemblies C#, arquivos PE ou shellcode em binários Nim criptografados com recursos avançados de evasão, incluindo bypass de AMSI/ETW,…
 idov31/silverseal
Framework de pós-exploração para Linux com um bootkit UEFI que carrega de forma persistente e furtiva um rootkit de módulo de kernel baseado em Rust…
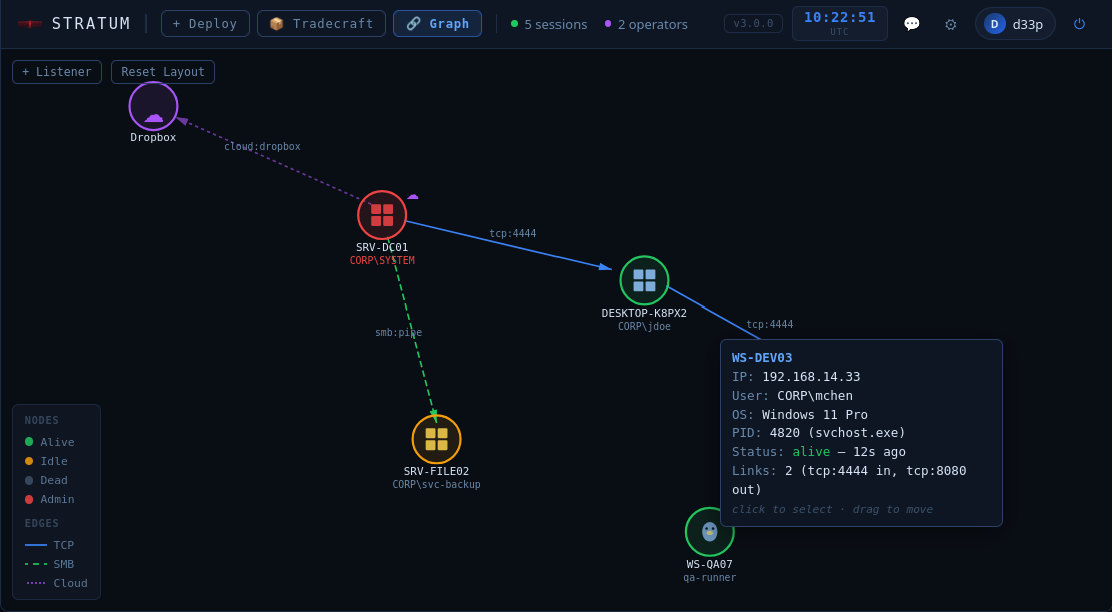 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Porta validada do GhostLock CVE-2026-43499 para NVIDIA Shield TV Pro mdarcy 9.2.4
bc-security/empireEmpire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 its-a-feature/mythic
Um framework colaborativo e multiplataforma para red teaming.
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) for the Galaxy S26
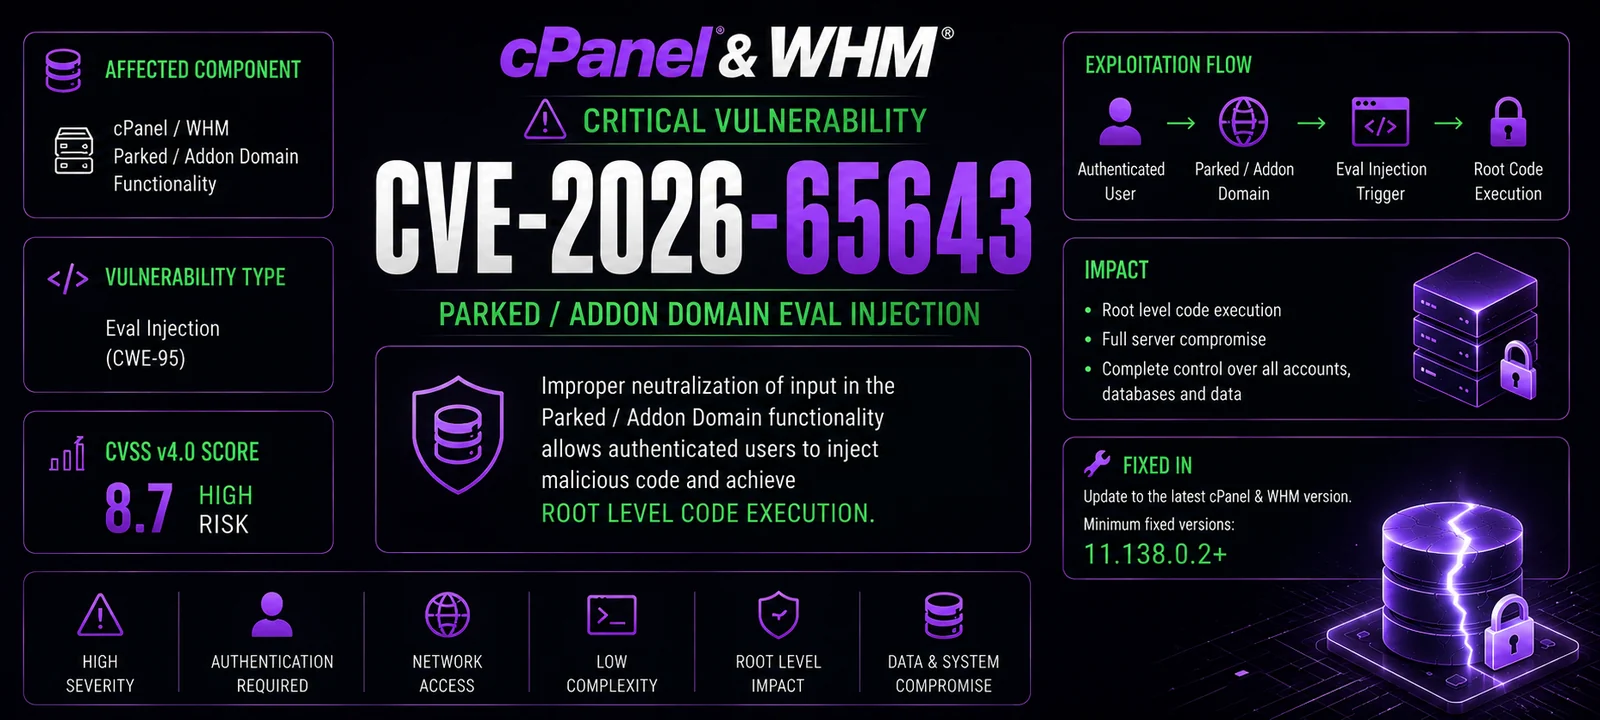 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue team toolkit for CVE-2026-65643, a cPanel domain parking RCE. Includes exploit with reverse shell, webshell, persistence, and mass scanning,…
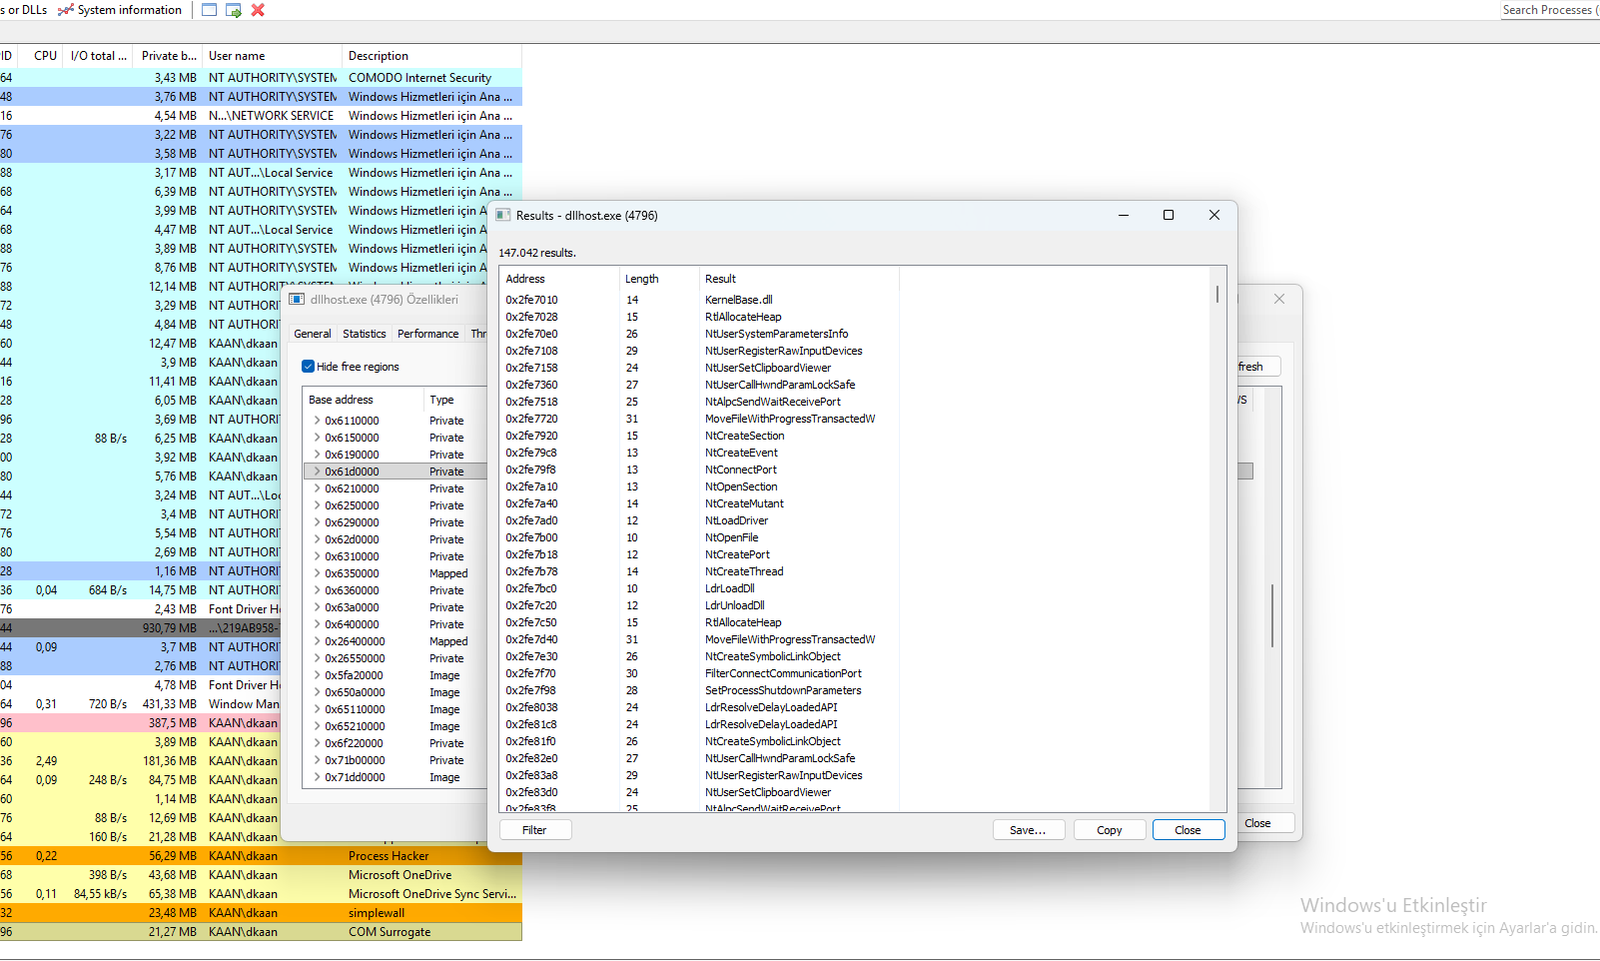 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análise aprofundada de engenharia reversa do Lumma Stealer, um info-stealer que utiliza process hollowing, chamadas de API nativa e comunicação com…
 atomiczsec/adrenaline
Coleção de BOFs agnóstica de C2, categorizada por fase da cadeia de ataque. Projetada para ser pequena e modular, permitindo execução rápida e…
 ricardojoserf/adduser-samr
Crie administradores locais no Windows usando a API SAMR. Em C#, Crystal, Python, Rust, Golang, Nim e Deno (Javascript)







