Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BlackMamba — Framework de C2/pós-exploração | Kitploit
Ferramentas/GitHubGitHub/loseys/blackmamba
Ferramentas de Criptografia/DescriptografiaGeração de PayloadsMecanismos de PersistênciaExfiltração de DadosPós-ExploraçãoComando e ControleRed TeamingFerramenta de Acesso RemotoArchived
GitHubloseys/blackmamba

BlackMamba

Framework de C2/pós-exploração

1.2k17855há 5 anosRevisado pelo Kitploit
Compartilhar
Ver Repositório


BlackMamba
BlackMamba

Comando e Controle

O que é BlackMamba?

Black Mamba é um Command and Control (C2) que funciona com múltiplas conexões ao mesmo tempo. Foi desenvolvido com Python e com Qt Framework e possui múltiplas funcionalidades para uma etapa de pós-exploração.

Algumas Funcionalidades

  • Múltiplos clientes.
  • Comunicação em tempo real.
  • Comunicação criptografada.
  • Captura de tela.
  • Captura de vídeo em tempo real.
  • Bloqueio do mouse do cliente.
  • Download e upload de arquivos.
  • Keylogger.
  • Downloader web.

Chamada para Contribuições⚠️

Ei, antes de ir para a galeria você precisa saber que o BlackMamba é um projeto aberto, então, se você acha esta ferramenta útil e quer adicionar alguma funcionalidade, melhorar o desempenho do código ou melhorar algo no BlackMamba, a melhor forma de fazer isso é enviar um pull request <3
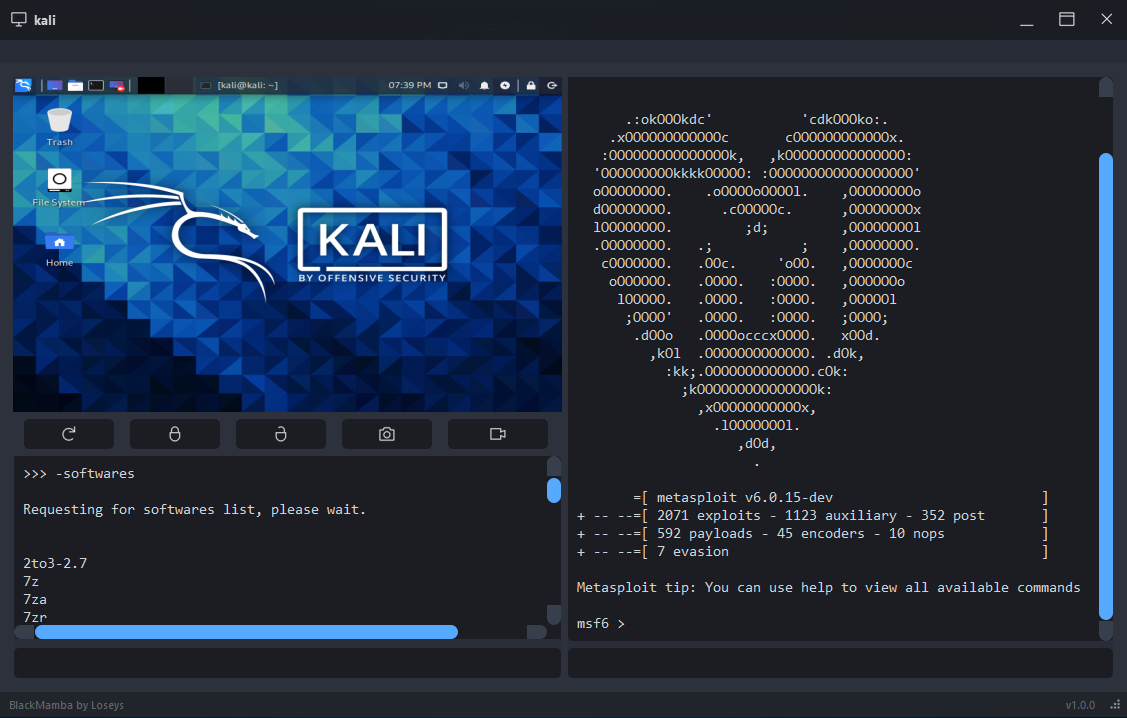
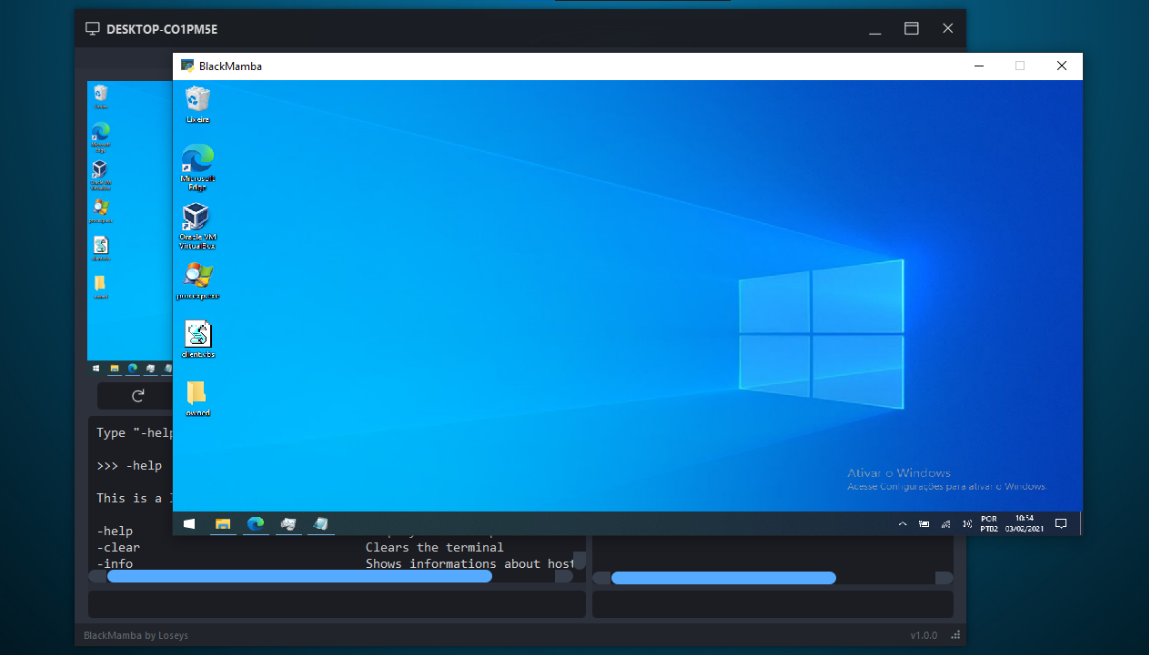
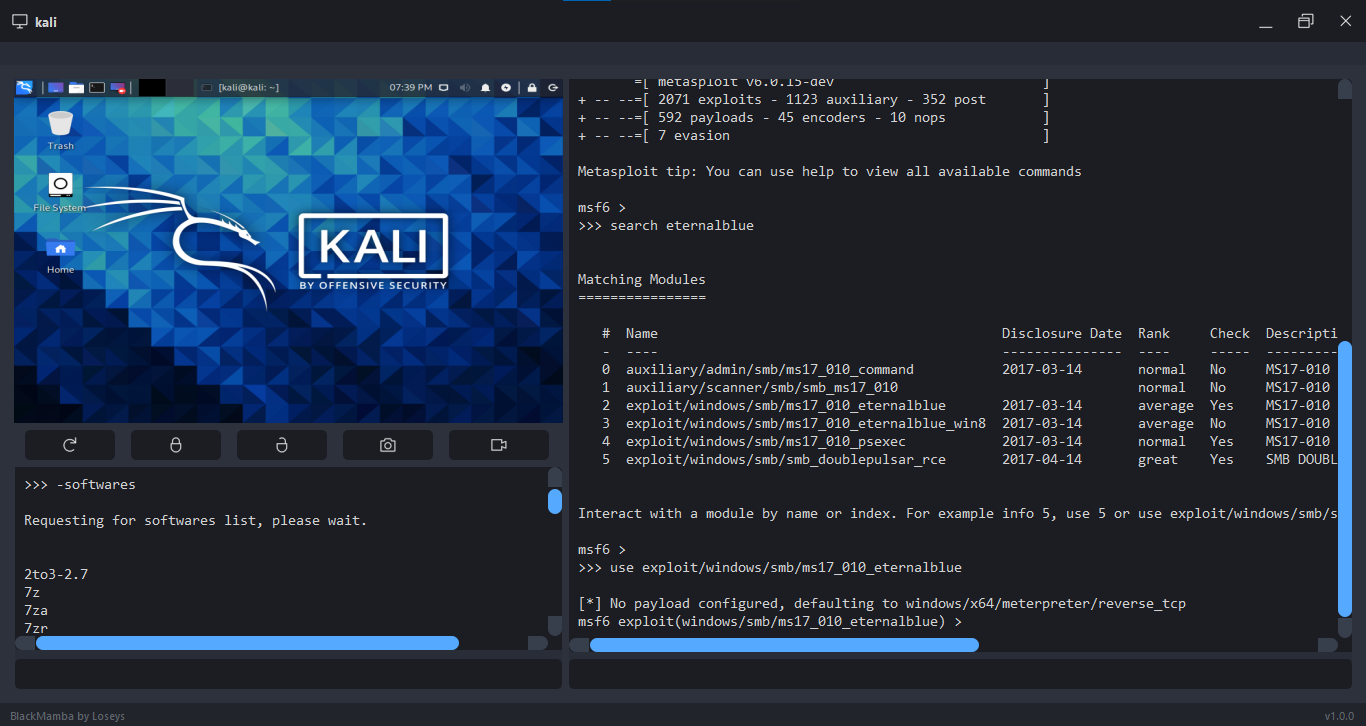
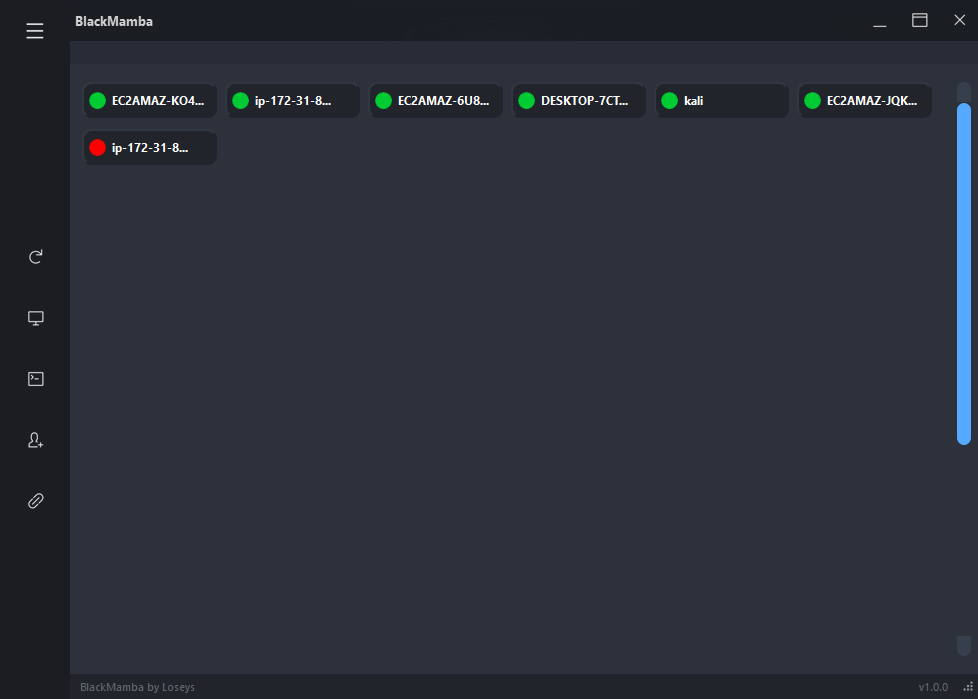
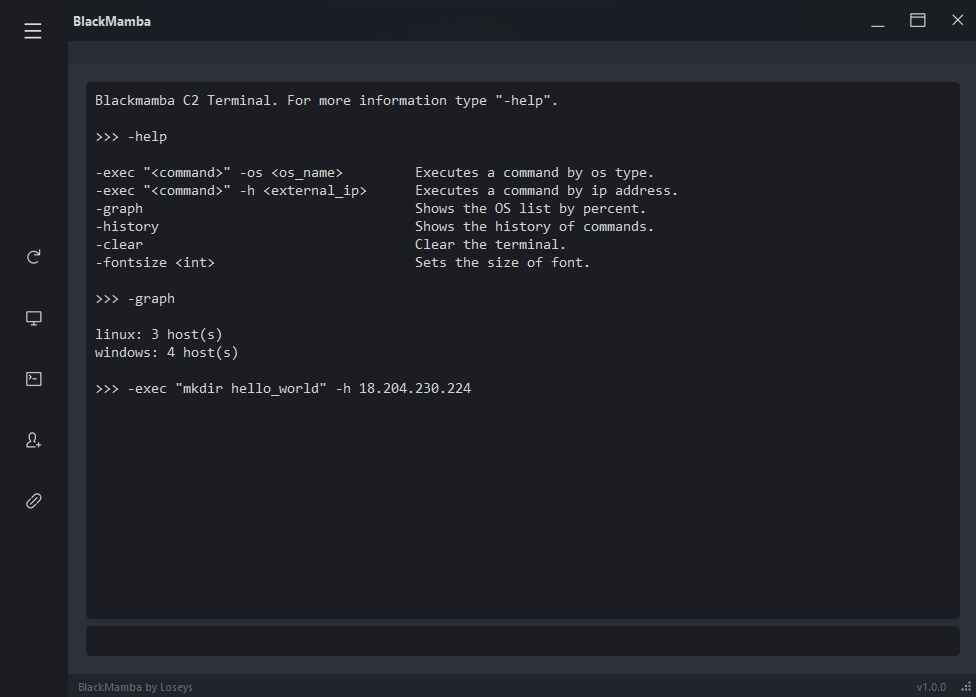
Galeria

Instalação

1º - Baixe o BlackMamba;

2º - Instale os pacotes PIP;

 pip install -r requirements.txt  

3º - Abra as portas 65000 e 65005 no seu Gateway ou Roteador (o número da porta é opcional);

4º - Crie uma exceção no firewall para o BlackMamba ou desative-o;

5º - Vá para "BlackMamba/bin/profile/socket.txt" e insira o número da porta aberta;

 SERVER_IP=0.0.0.0
 PORT=65000
 PORT_VIDEO=65005

IMPORTANTE: Não altere o 0.0.0.0.

6º (OPCIONAL) - Vá para a pasta BlackMamba e abra o arquivo "keygen.py". Copie a chave resultante e cole em "BlackMamba/bin/profile/crypt_key.py";

O BlackMamba usa uma chave de criptografia padrão. É interessante que você a altere.

7º - Volte para a pasta raiz do BlackMamba e abra o arquivo "main.py";

WINDOWS
python main.py

KALI LINUX
(sudo chmod 777 main.py)
(sudo python3 main.py)

ANOTHER LINUX
sudo chmod 777 main.py
sudo python3.8 main.py

8º - Clique no botão que tem um ícone de pessoa e sinal de mais;

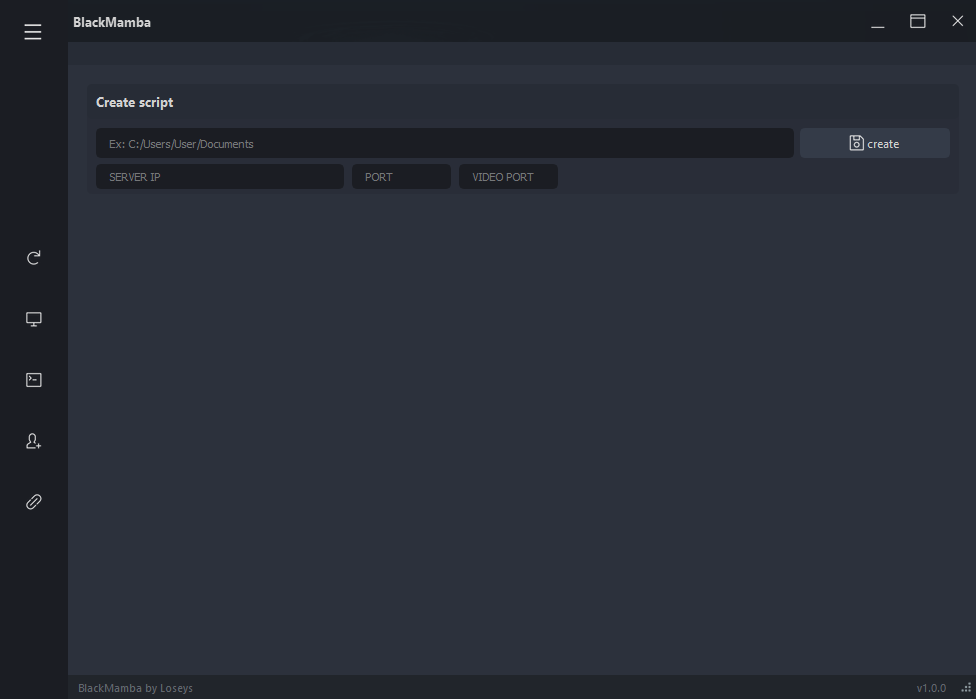
9º - Informe o caminho onde o arquivo Python será criado, informe ambos os números de porta e o endereço IP (externo ou local) do seu host, depois clique no botão "Create".

Instalação do Cliente

Após criar o script do Cliente, você precisará executá-lo no host alvo:

WINDOWS

python script.py

GNU/LINUX

1º Baixe os pacotes:

scrot -y
python3-pip -y
python3-tk -y
python3-dev -y

2º sudo python3.8 script.py

KALI LINUX
(sudo python3 script.py)

IMPORTANTE: O script do cliente não possui persistência. Se você quiser fazer persistência, precisará fazer isso por conta própria. Outro ponto importante é que o script do cliente pode atrasar alguns segundos ou alguns minutos para conectar/reconectar.

Autor

Gustavo (Loseys)

Agradecimentos, Contribuidores e Contribuidores Involuntários

(Em nenhuma ordem específica)

  • Random Davis
  • Wanderson-Magalhaes
  • @byt3bl33d3r
  • Vitor
  • cybernobie
  • w0rk3r
  • wesley587
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →