
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 xcellerator/freebsd_kernel_hacking
Aprendendo Hacking do Kernel FreeBSD - Exercícios
 spiralbl0ck/bios-stuff-related-programming
OBJETIVO FINAL:ROOTKIT DE BIOS E RSHELL USANDO A PILHA DE REDE DA BIOS
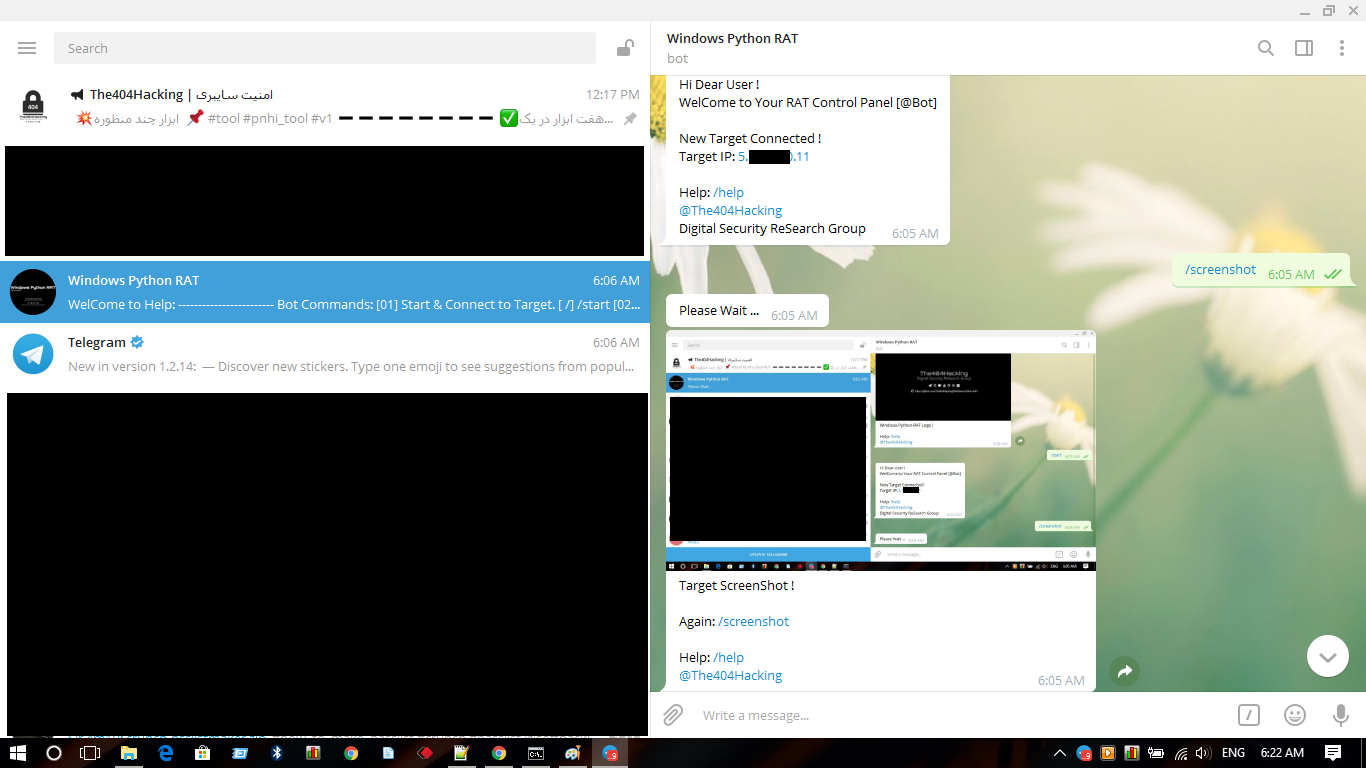 the404hacking/windows-python-rat
Uma Nova Ferramenta de Administração Remota para Microsoft Windows [RAT] em Python por Sir.4m1R.
 tiagorlampert/saint
👁️ (s)AINT é um gerador de spyware para sistemas Windows escrito em Java. [Descontinuado]
 nu11secur1ty/iis-backdoor
Backdoor furtivo no IIS usando filtro ISAPI oculto para acesso remoto persistente, exfiltração de dados e injeção de exploit em tempo real por meio…
 gosecure/dllpasswordfilterimplant
Implante de Filtro de Senha DLL com Capacidades de Exfiltração
 gbrn1/pirate
Ferramenta de Acesso Remoto em Python
 esskumar/phantomevasion
Ferramenta de evasão de antivírus baseada em Python que gera executáveis indetectáveis a partir de payloads do msfvenom com técnicas avançadas como…
 0xthirteen/staykit
Extensão do Cobalt Strike para persistência pós-exploração usando o assembly .NET SharpStay. Oferece persistência orientada por GUI via chaves de…
 empireproject/empire
Empire é um agente de pós-exploração em PowerShell e Python.
 facebookarchive/weasel
Implante de canal oculto DNS para Red Teams.
 davidkowalk/arduino-netcat-backdoor
*Prova de conceito* Ataca uma máquina Windows executando Windows 7 ou posterior, criando uma Backdoor persistente.
 ianxtianxt/apache-
Backdoor de manutenção de privilégios do Apache
 outflanknl/sharphide
Ferramenta para criar chaves de registro ocultas.
 nccgroup/sshession
A ferramenta de backdoor de multiplexação SSH
 nccgroup/accomplice
Ferramentas para descoberta e abuso de sequestros de COM
 federicochieregato/darkfox
Trojan de acesso remoto criado usando WinRar com instalador do Firefox e um Reverse Shell em Python embutido.
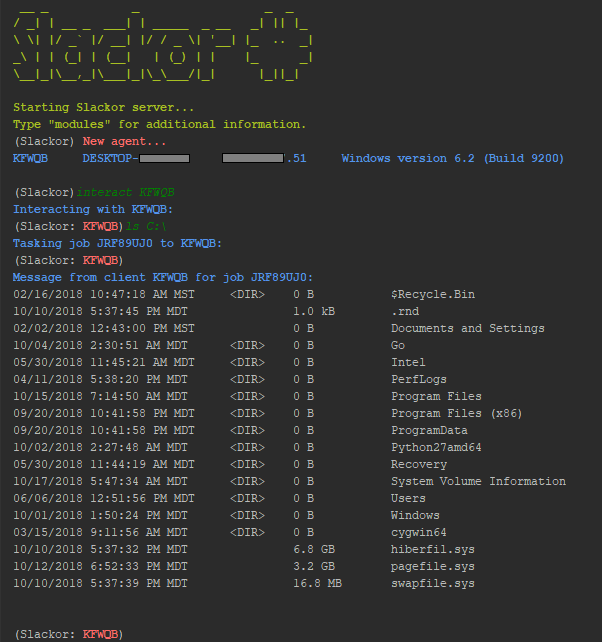 coalfire-research/slackor
Um implante Golang que usa o Slack como servidor de comando e controle








