
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 sammyenigma/cve-2026-43499-s26
Exploit do kernel Android GKI 6.12 para CVE-2026-43499, encadeando um bug de rollback do rt_mutex com sobrescrita de pilha do pselect para obter root…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Porta validada do GhostLock CVE-2026-43499 para NVIDIA Shield TV Pro mdarcy 9.2.4
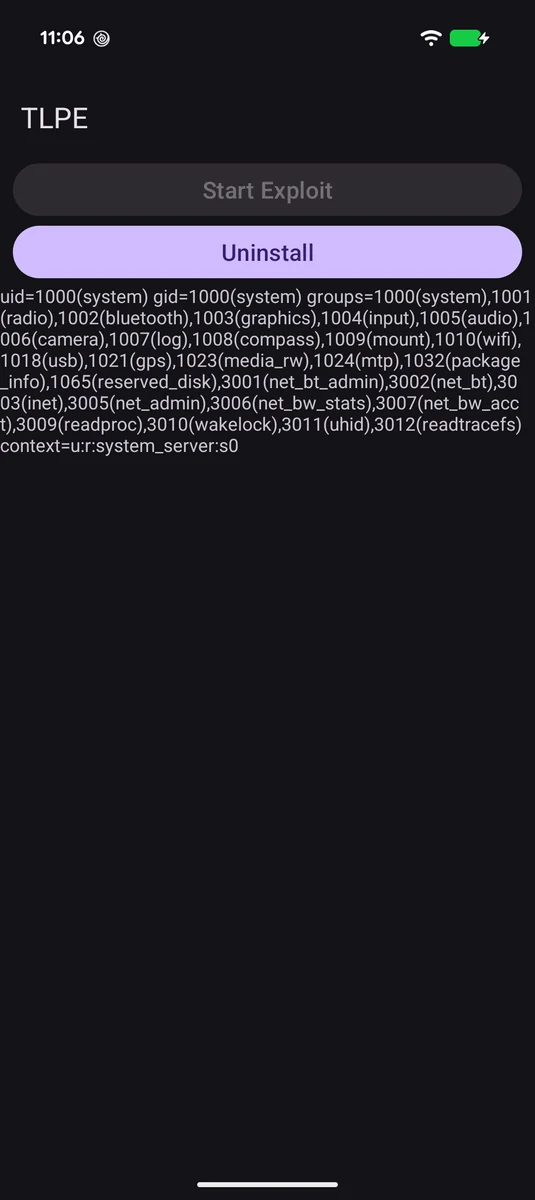 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
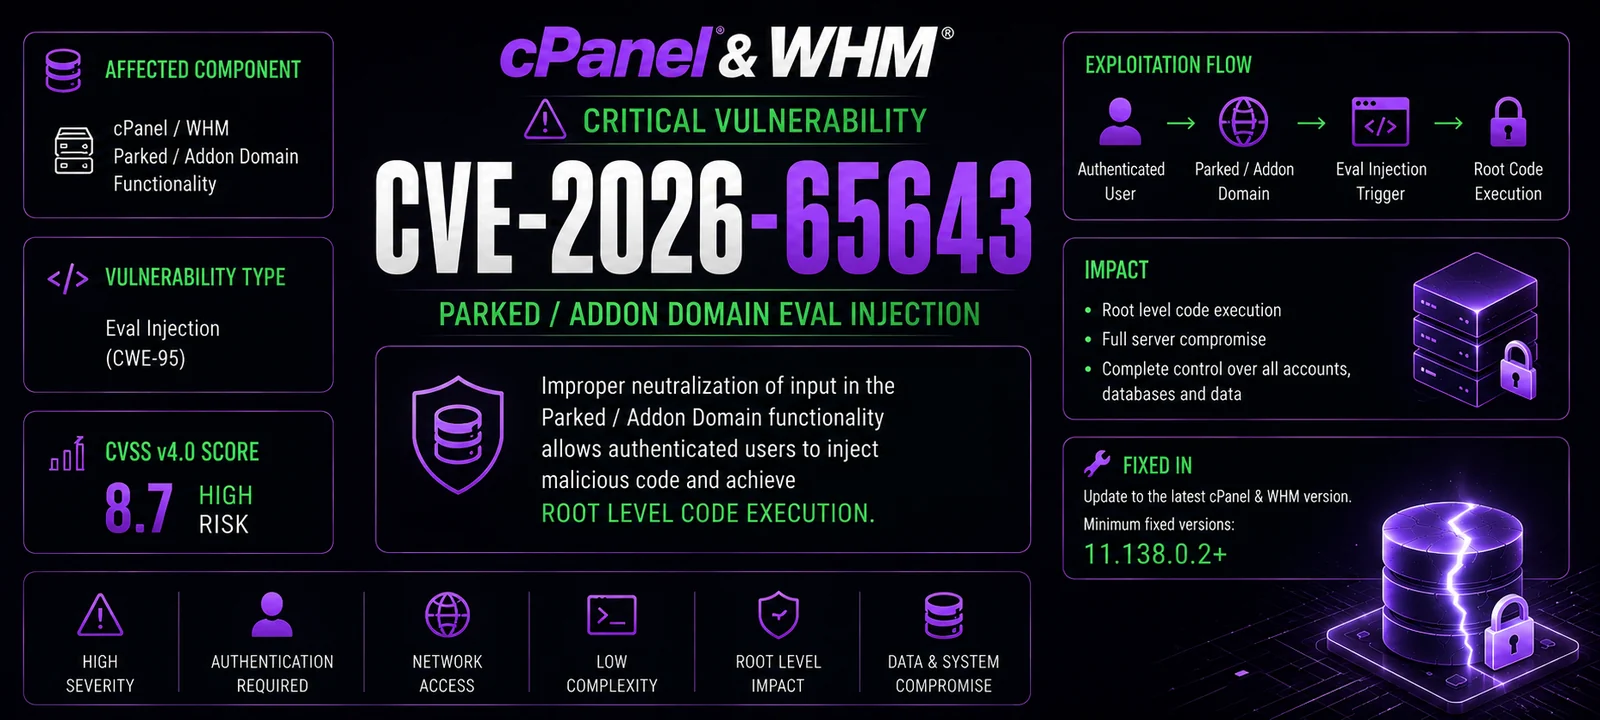 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue team toolkit for CVE-2026-65643, a cPanel domain parking RCE. Includes exploit with reverse shell, webshell, persistence, and mass scanning,…
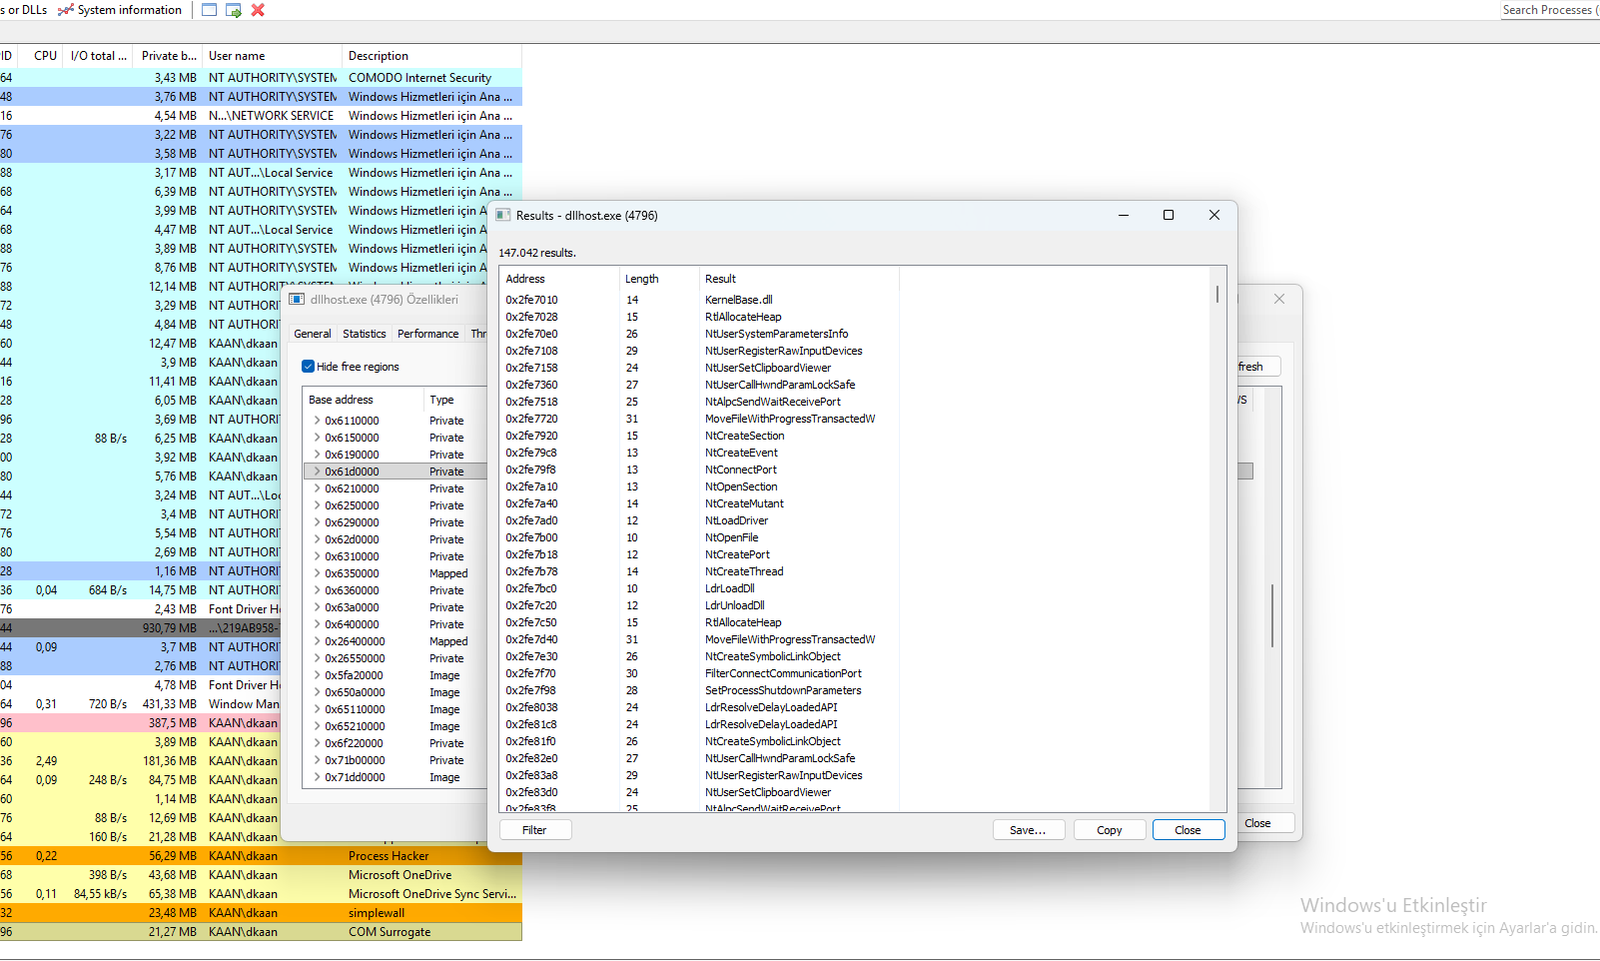 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análise aprofundada de engenharia reversa do Lumma Stealer, um info-stealer que utiliza process hollowing, chamadas de API nativa e comunicação com…
 nurupo/rootkit
Módulo de kernel Linux que concede privilégios de root, oculta processos/arquivos e se protege contra descarregamento, projetado para fins…
 gsoffmarket/malvinci
Este script simples, mas poderoso, apresentará um novo tipo de malware que desativará o firewall, iniciará um servidor HTTP, encaminhará sua porta…
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Exploração de RCE Não Autenticada no Langflow
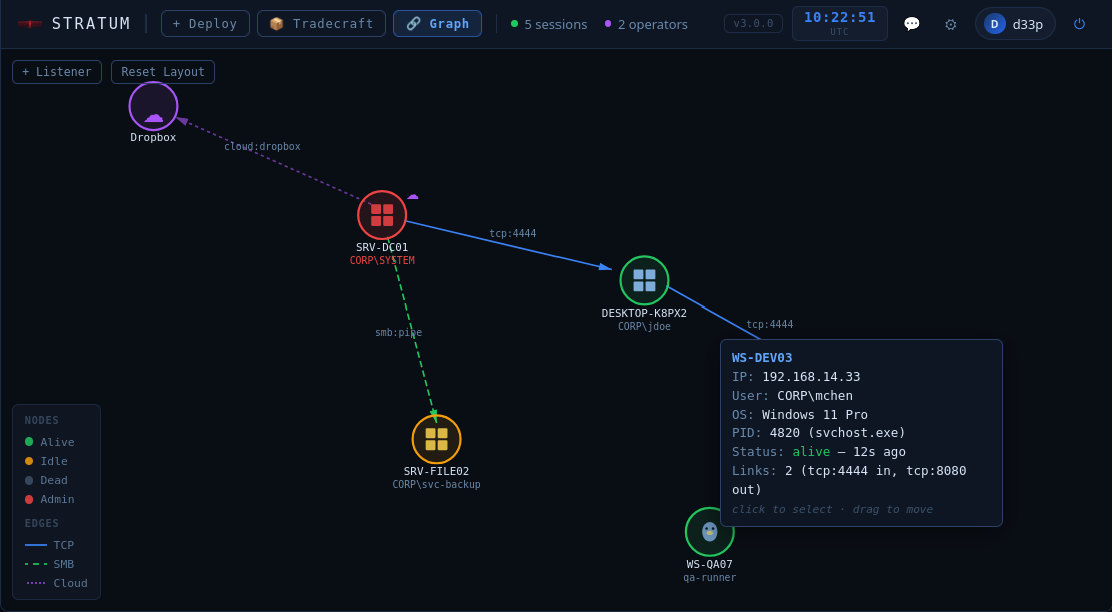 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 shinycolumn/cve-2025-56799
# Vulnerabilidade de Injeção de Comandos do Sistema Operacional via Agendador de Limpeza de Cache no Aplicativo Desktop Reolink
 epsilonpoint88-glitch/epsilonpoint-
Framework de exploração modular direcionado à CVE-2026-23550 no WordPress, com exploração em massa, ofuscação, pós-exploração e infraestrutura C2…
 m4rm0k/talkingben
# Rootkit UEFI em desenvolvimento, focado em escalonamento de privilégios, integração com C2 e evasão anti-EDR/AV para implantação de malware no…
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing: Leitura/escrita arbitrária de arquivos -> RCE
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) for the Galaxy S26
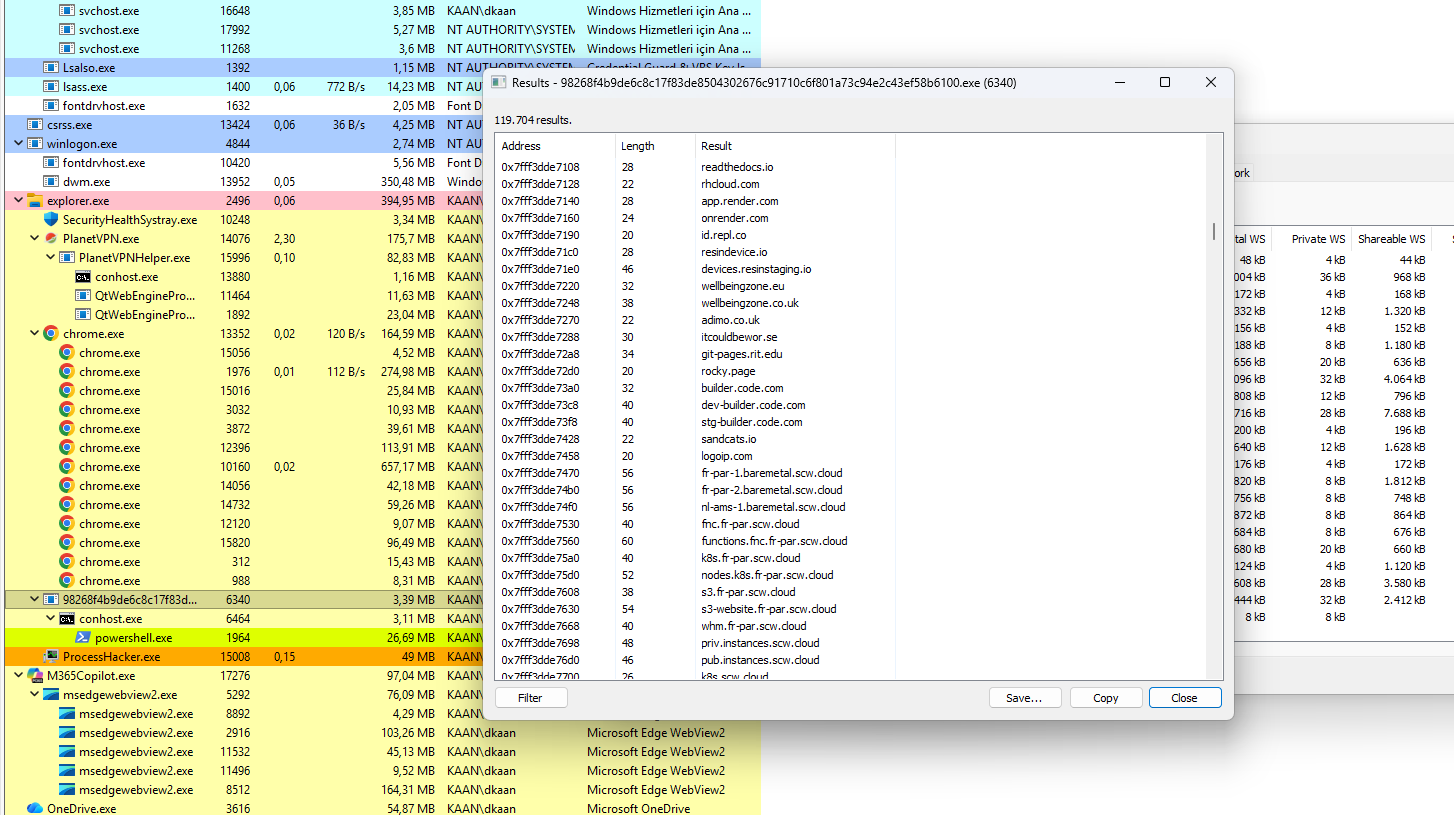 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
 mobilehackinglab/ghostlock-a17
Kernel exploit for CVE-2026-43499 on Samsung Galaxy A17 achieving root via KDP bypass, KASLR recovery, and forged workqueue execution with persistent…
 cenobyte-vincit/xspawn
Spawna programas macOS por meio da interface XPC privada do launchd, sem executá-los via exec, fazendo o EDR registrar o launchd como pai. Suporta…








