

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/h1d3r/gpu_shellcode
Pós-ExploraçãoRed TeamingDesenvolvimento de PayloadsAtaque Adversário
GitHubh1d3r/gpu_shellcode

GPU_ShellCode

Esconde payloads reflexivos na memória da GPU por meio de APIs CUDA, limpando a memória do host durante o sleep e usando um handler VEH para restaurar a memória executável, evadindo a análise forense de memória.

Ver Repositório
3203332há 4 anosRevisado pelo Kitploit
Compartilhar

envenenamento de gpu; esconder o payload dentro da memória da gpu.

depois do meu repo mais antigo, no qual usei a descrição da thread para esconder o payload, eu queria encontrar uma nova maneira, então agora estou usando a memória da gpu nividia usando cuda api's para alocar, escrever e liberar quando não houver necessidade de o payload ser encontrado na memória.

Passos:

1- primeiro, precisamos configurar e inicializar algumas structs / e executar o nosso ve handler.

2- segundo, executamos o payload stageless, temos que usar stageless, para saber onde a reflexão vai aterrissar (estou usando cobalt strike e ele usa dll reflective loader), só nos importamos com o 2nd stage porque esse é o payload real. não adicionei nenhum truque a esta etapa, apenas um virtualalloc e uma seção rwx

3- agora, quando o payload dorme, copiamos o payload para a memória da gpu e limpamos o payload na memória real.

4- quando o sono termina, o veh tratará a exceção (EXCEPTION_ACCESS_VIOLATION) redefinindo as permissões de memória para PAGE_EXECUTE_READWRITE e colocando o payload de volta no lugar a partir da gpu.
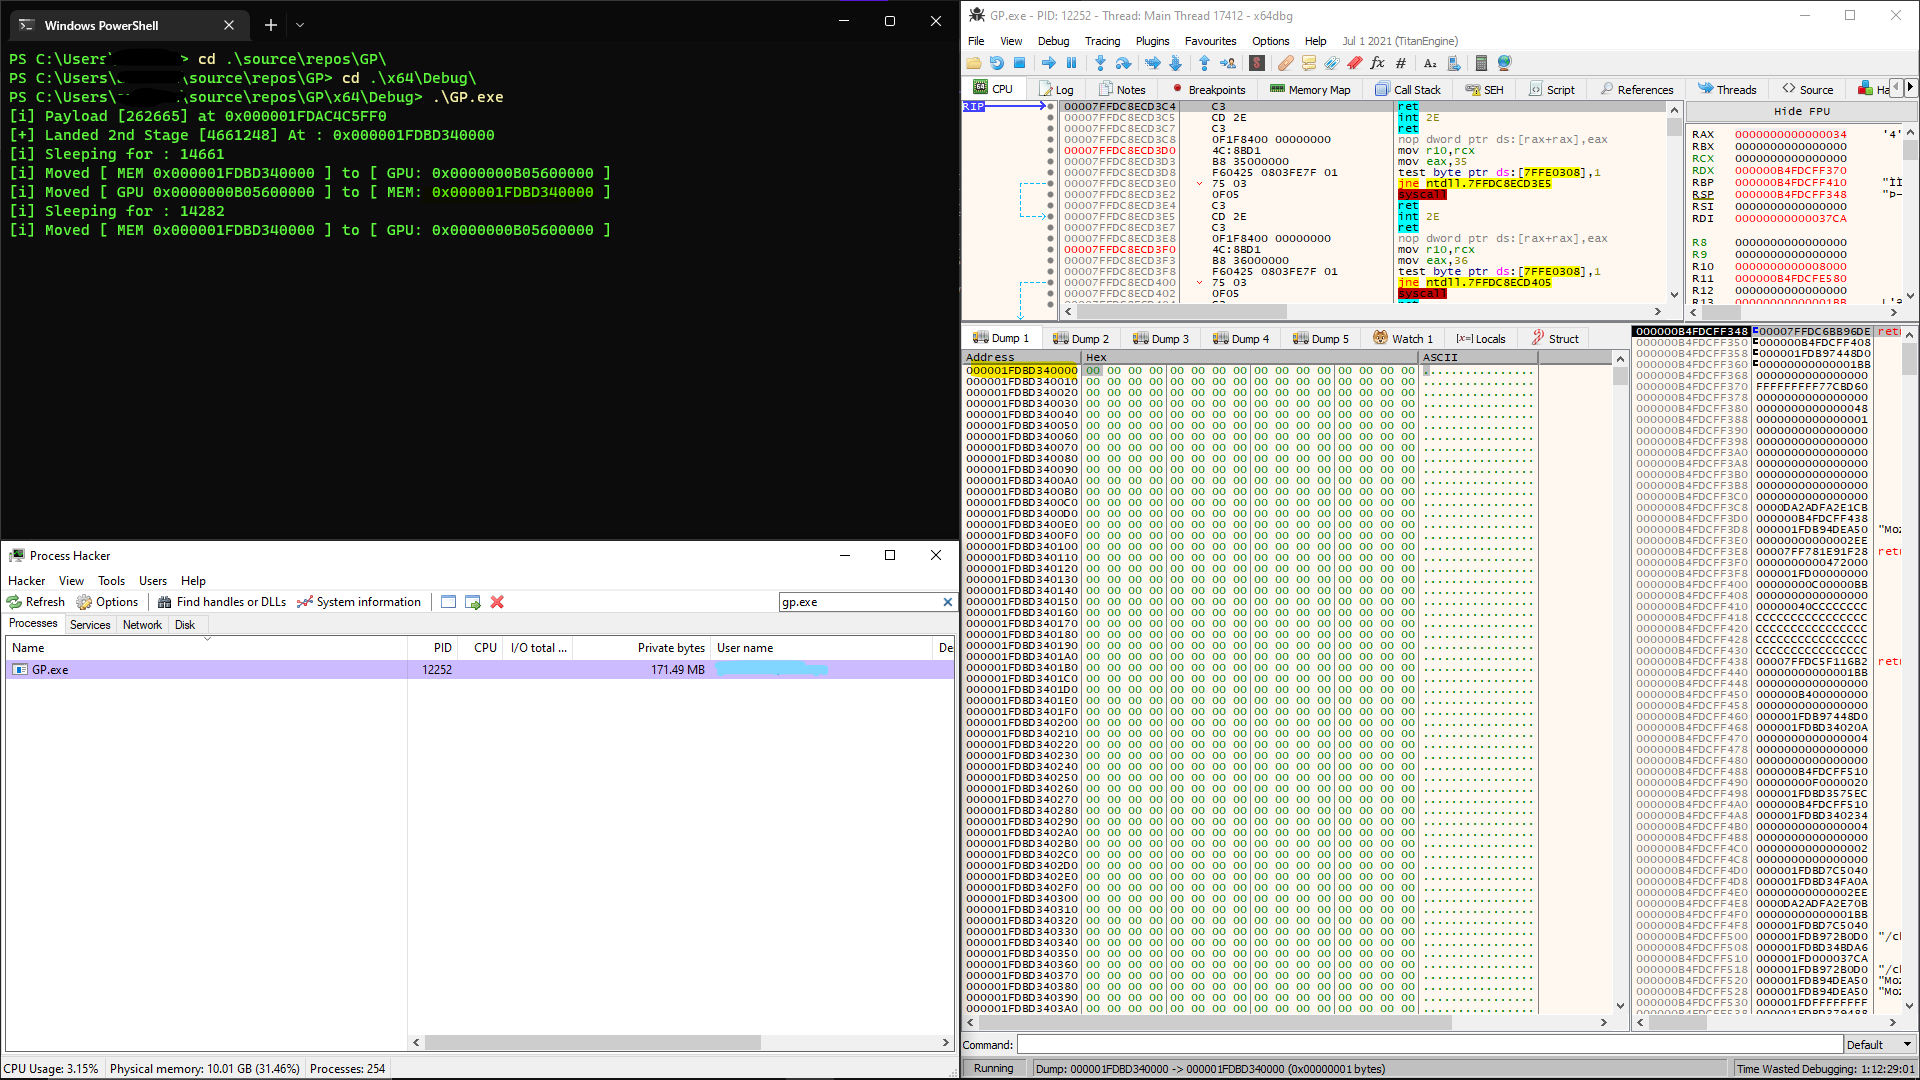

Demonstração:

img

Agradecimentos a: vxunderground papers


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





