
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit

 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 silentisvox/syscallrevenant
Syscalls indiretas limpas com adulteração de syscalls.
 hexbytee/freepbx-sqli-rce
Prova de conceito em Python que explora a CVE-2025-57819, uma injeção SQL não autenticada no FreePBX que encadeia a criação de administrador, a…
 kamalx06/tornadoc2
Framework C2 baseado em pull com dez transportes nativos, handlers multiprofile concorrentes, tasking assinado com ECDSA e um servidor de equipe…
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
Um exploit de prova de conceito para CVE-2026-105133 e CVE-2026-105134 que afetam o AhsayCBS
 gmh5225/memory-relocalloc
Prova de conceito em C que localiza code caves na seção .reloc de DLLs mapeadas para alocar e executar pequenos shellcodes, substituindo chamadas…
 ripits-sec/couchpotato
Ferramenta de escalonamento de privilégios no Windows que aplica patches em ETW e AMSI e utiliza syscalls indiretas para abusar de…
 bittersecurity/decepticon
Agente autônomo de red team com LLM que planeja e executa cadeias completas de ataque — reconhecimento, exploração, escalação de privilégios,…
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - IPsec login_banner start-scripts
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - Alta - Remoto - Privilégio remanescente - mapa global de processo do Python Data Source
 twosevenonet/injectsetconsole
Prova de Conceito para Injeção de Código em Processo Sem Usar WriteProcessMemory
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate
 abraxas/vfs-quote-breakout
VFS para Git ab95cf51 - Alta - Remoto - RCE - core.virtualfilesystem envolto em aspas simples
 rianjuniorsf/exploit-js2py
A vulnerabilidade CVE-2024-28397 afeta versões do js2py até a v0.74, uma biblioteca Python que permite a execução de código JavaScript dentro do…
 karmanya03/overthrone
Framework de exploração de Active Directory totalmente em Rust: enumeração LDAP/SMB/Kerberos, pathfinding de grafo de ataque, Kerberoasting, relay…
 google/kernel-research
Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…
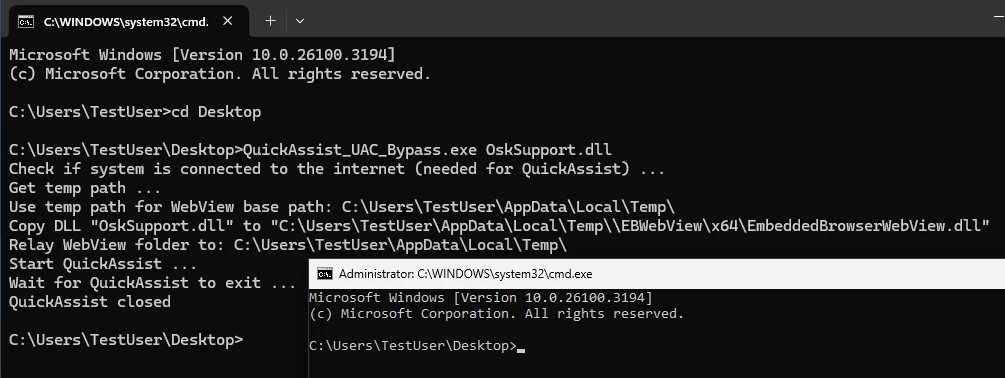 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC abusando do binário UIAccess QuickAssist para carregar uma DLL controlada pelo atacante via WebView2 BrowserExecutableFolder, e…








