
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
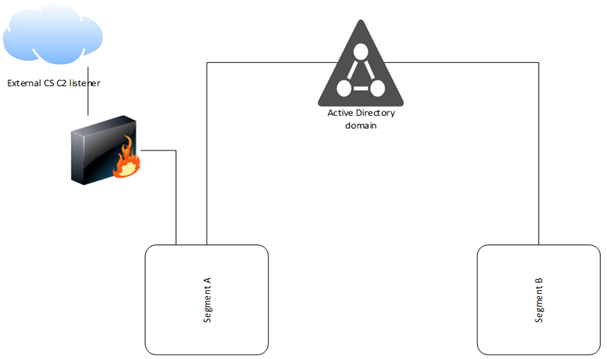
 fox-it/ldapfragger
Ferramenta C2 que roteia dados do beacon do Cobalt Strike através de atributos de usuário LDAP para comando e controle furtivo em redes segmentadas.
 d00mfist/mystikal
macOS Gerador de Payload de Acesso Inicial
 hypnguyen1209/cve-2026-62911
Exploit de prova de conceito para CVE-2026-62911: RCE sem autenticação prévia no Microsoft Exchange via relay NTLM para MRSProxy, gravando um…
 strivexjun/memorymodulepp
Biblioteca C++ para carregar DLLs diretamente da memória sem tocar no disco, com suporte a tratamento de exceções, permitindo execução furtiva de…
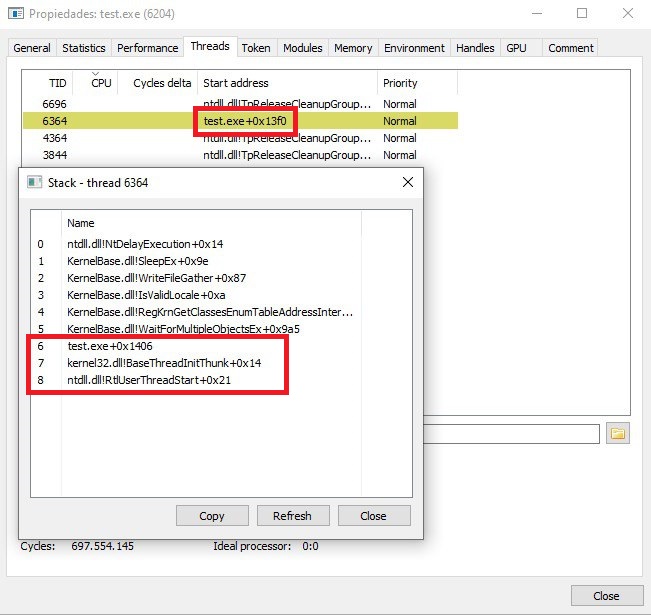 kudaes/unwinder
Spoofing de pilha de chamadas para Rust
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 ynsmroztas/nextrce
Ferramenta de Exploração de React Shell e Next.js RSC (CVE-2025-55182)
 jymcheong/autottp
Táticas, Técnicas e Procedimentos Automatizados
 cy4nguy/python-ransomware
Código Fonte Completo em Python do RansomeWare com Decoumetions Completas.
 arosenmund/defcon33_silence_kill_edr
Materiais práticos do workshop DEFCON para matar e silenciar agentes EDR: configuração de laboratório, BYOVD, ferramentas personalizadas de evasão em…
 safebreach-labs/sireprat
Execução Remota de Comandos como SYSTEM no Windows IoT Core (versões disponíveis para Python2.7 e Python3)
 jas502n/cve-2020-14882
Exploit de RCE não autorizada do Weblogic CVE-2020-14882 com bypass de patch, execução de comandos e implantação de webshell para testes de…
 mythicagents/nimplant
Um implante multiplataforma escrito em Nim
 ryhanson/externalc2
Uma biblioteca para integrar canais de comunicação com o servidor External C2 do Cobalt Strike
 xorrior/raven
C2 Externo do CobaltStrike para Websockets
 xtr4nge/fruityc2
FruityC2 é um framework de pós-exploração (e de código aberto) baseado na implantação de agentes em máquinas comprometidas. Os agentes são…
 thesecretclub/riscy-business
RISC-V Virtual Machine
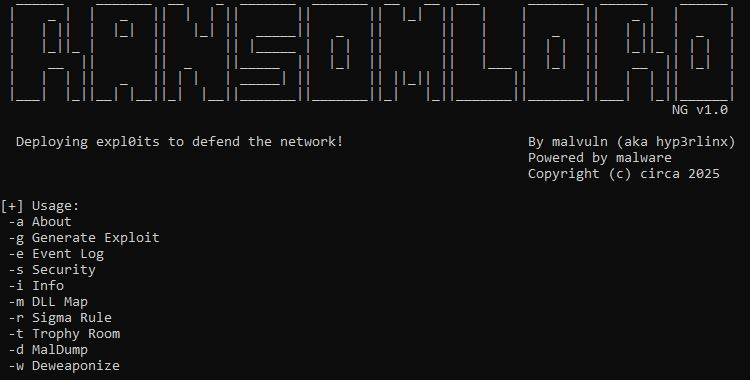 malvuln/ransomlord
RansomLord é uma ferramenta de exploração anti-ransomware de prova de conceito que automatiza a criação de arquivos PE, usados para comprometer…








