
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
 sahilmgandhi/iotshark
IotShark - Monitoramento e Análise de Tráfego IoT
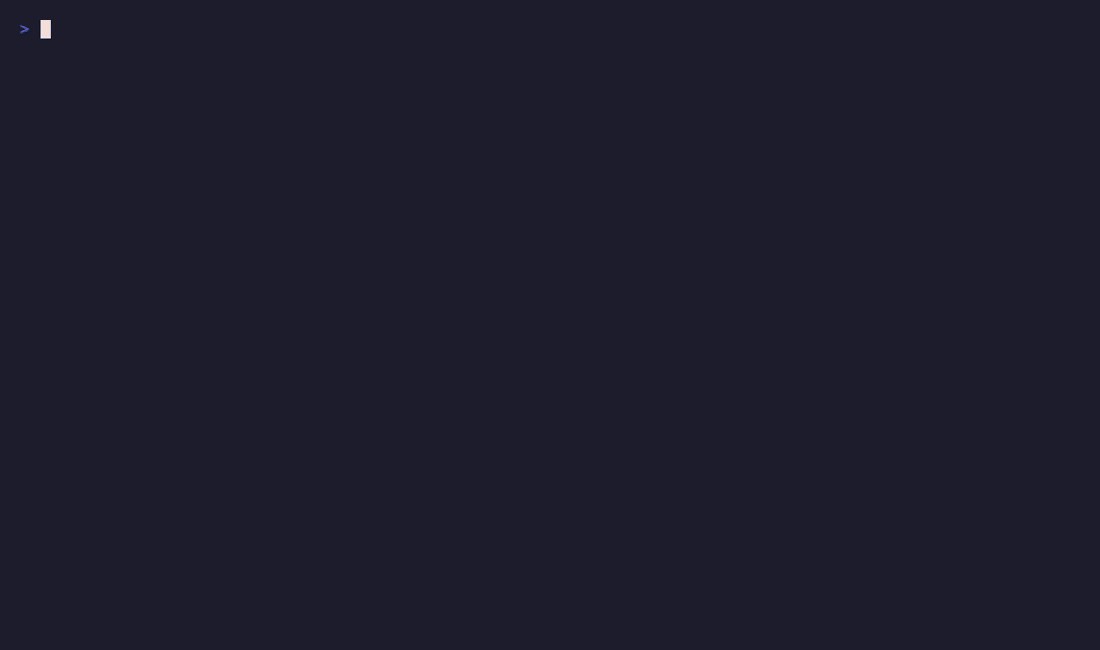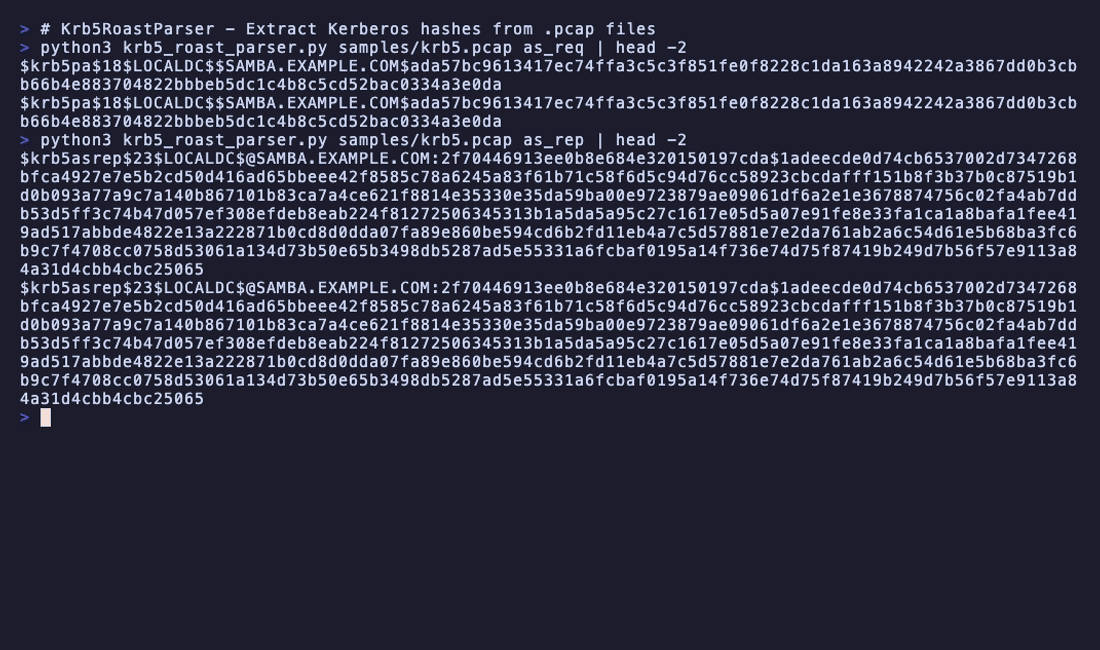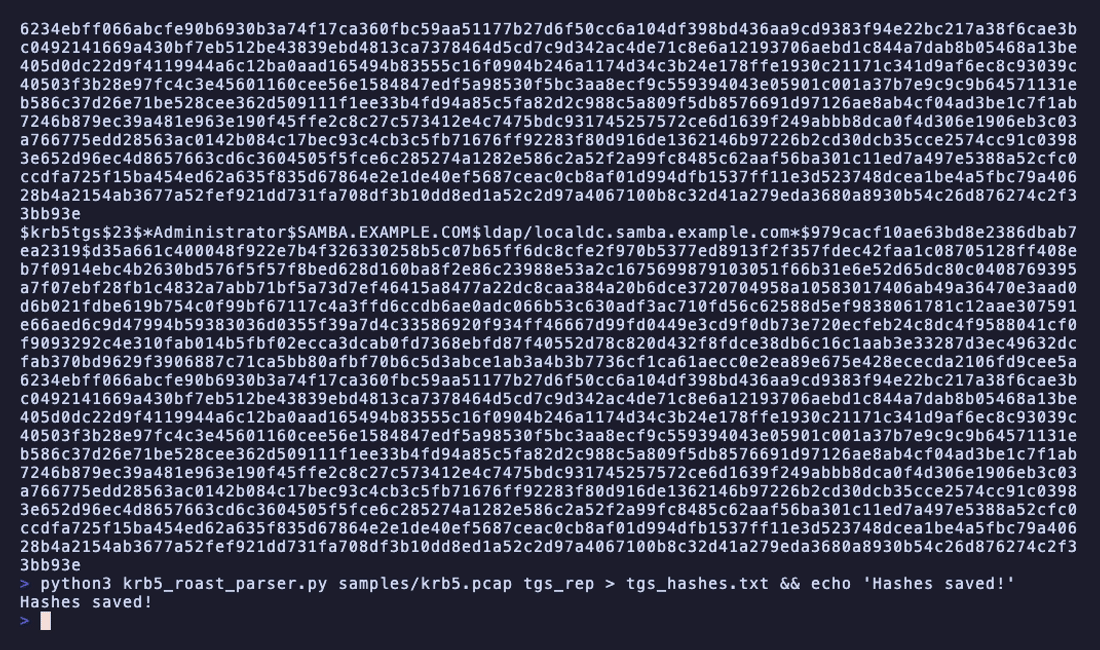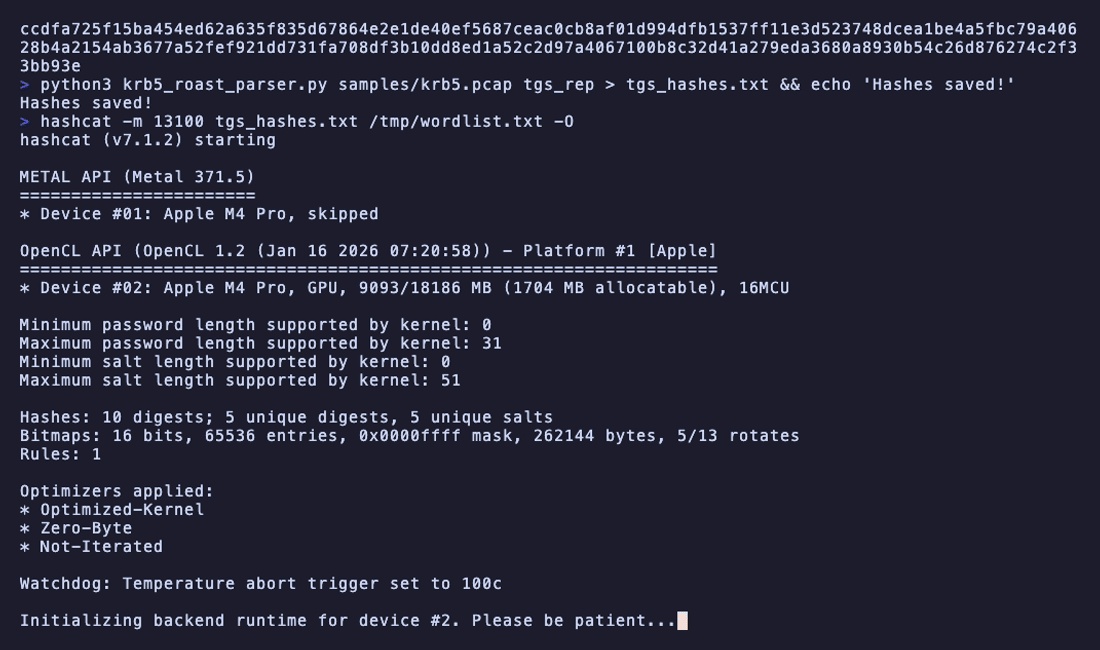 jalvarezz13/krb5roastparser
KrbRoastParser é uma ferramenta para analisar pacotes Kerberos de arquivos pcap para extrair hashes AS-REQ, AS-REP e TGS-REP
 pkb1s/sharprelay
Ferramenta em C# que utiliza o driver WinDivert para interceptar e redirecionar o tráfego da porta 445 do Windows para ataques de retransmissão NTLM…
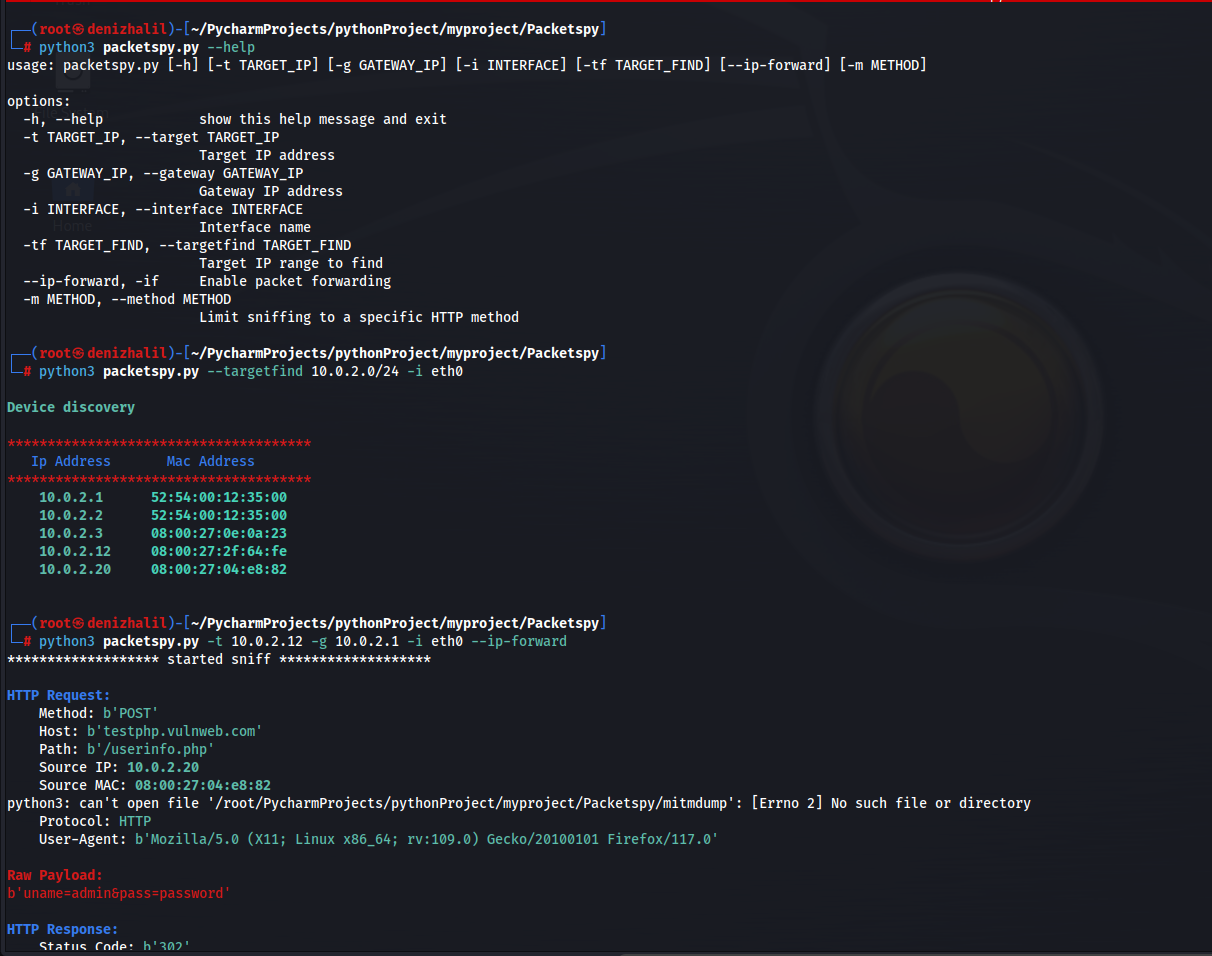 halildeniz/packetspy
Sniffer de pacotes de rede para captura de tráfego em tempo real, inspeção HTTP, análise de payload bruto e descoberta de dispositivos com…
 codepr/creak
Envenenar, resetar, falsificar, redirecionar script MITM
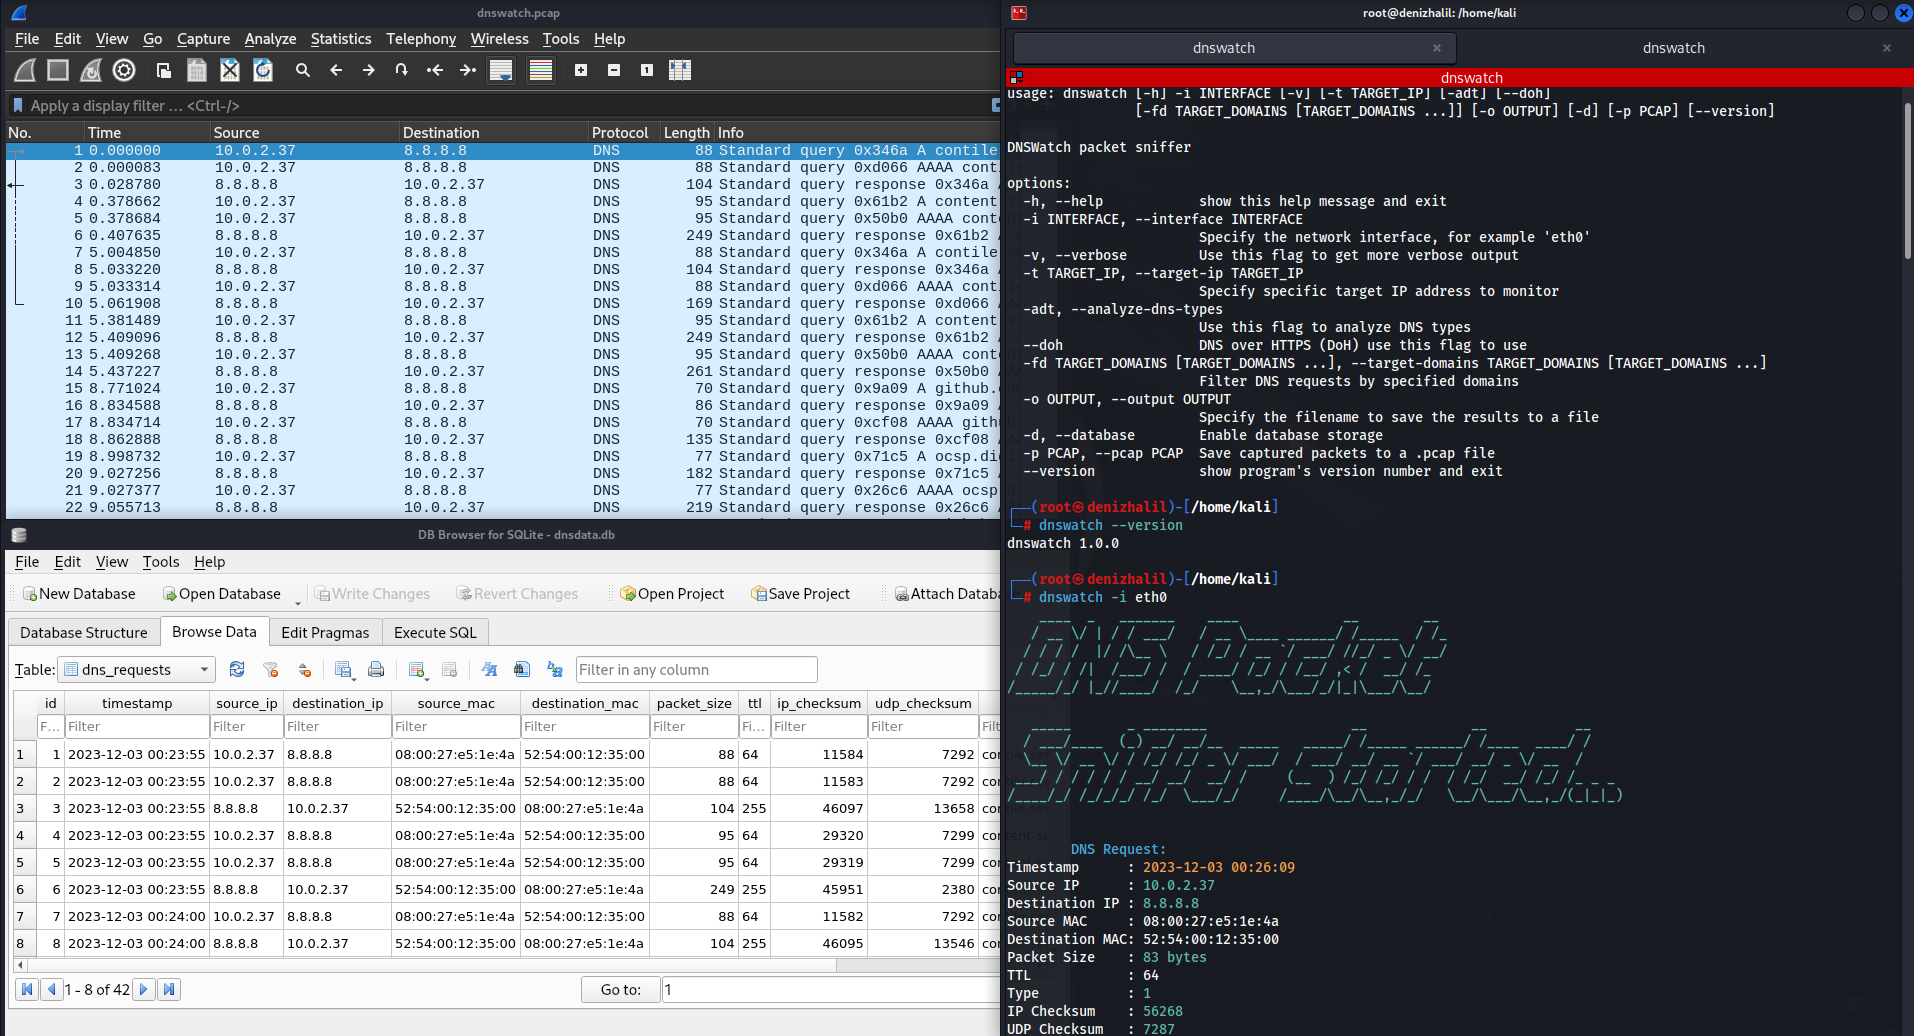 halildeniz/dnswatch
Sniffer e analisador de tráfego DNS para monitoramento, filtragem e detecção de anomalias em consultas DNS. Recursos incluem exportação PCAP, suporte…
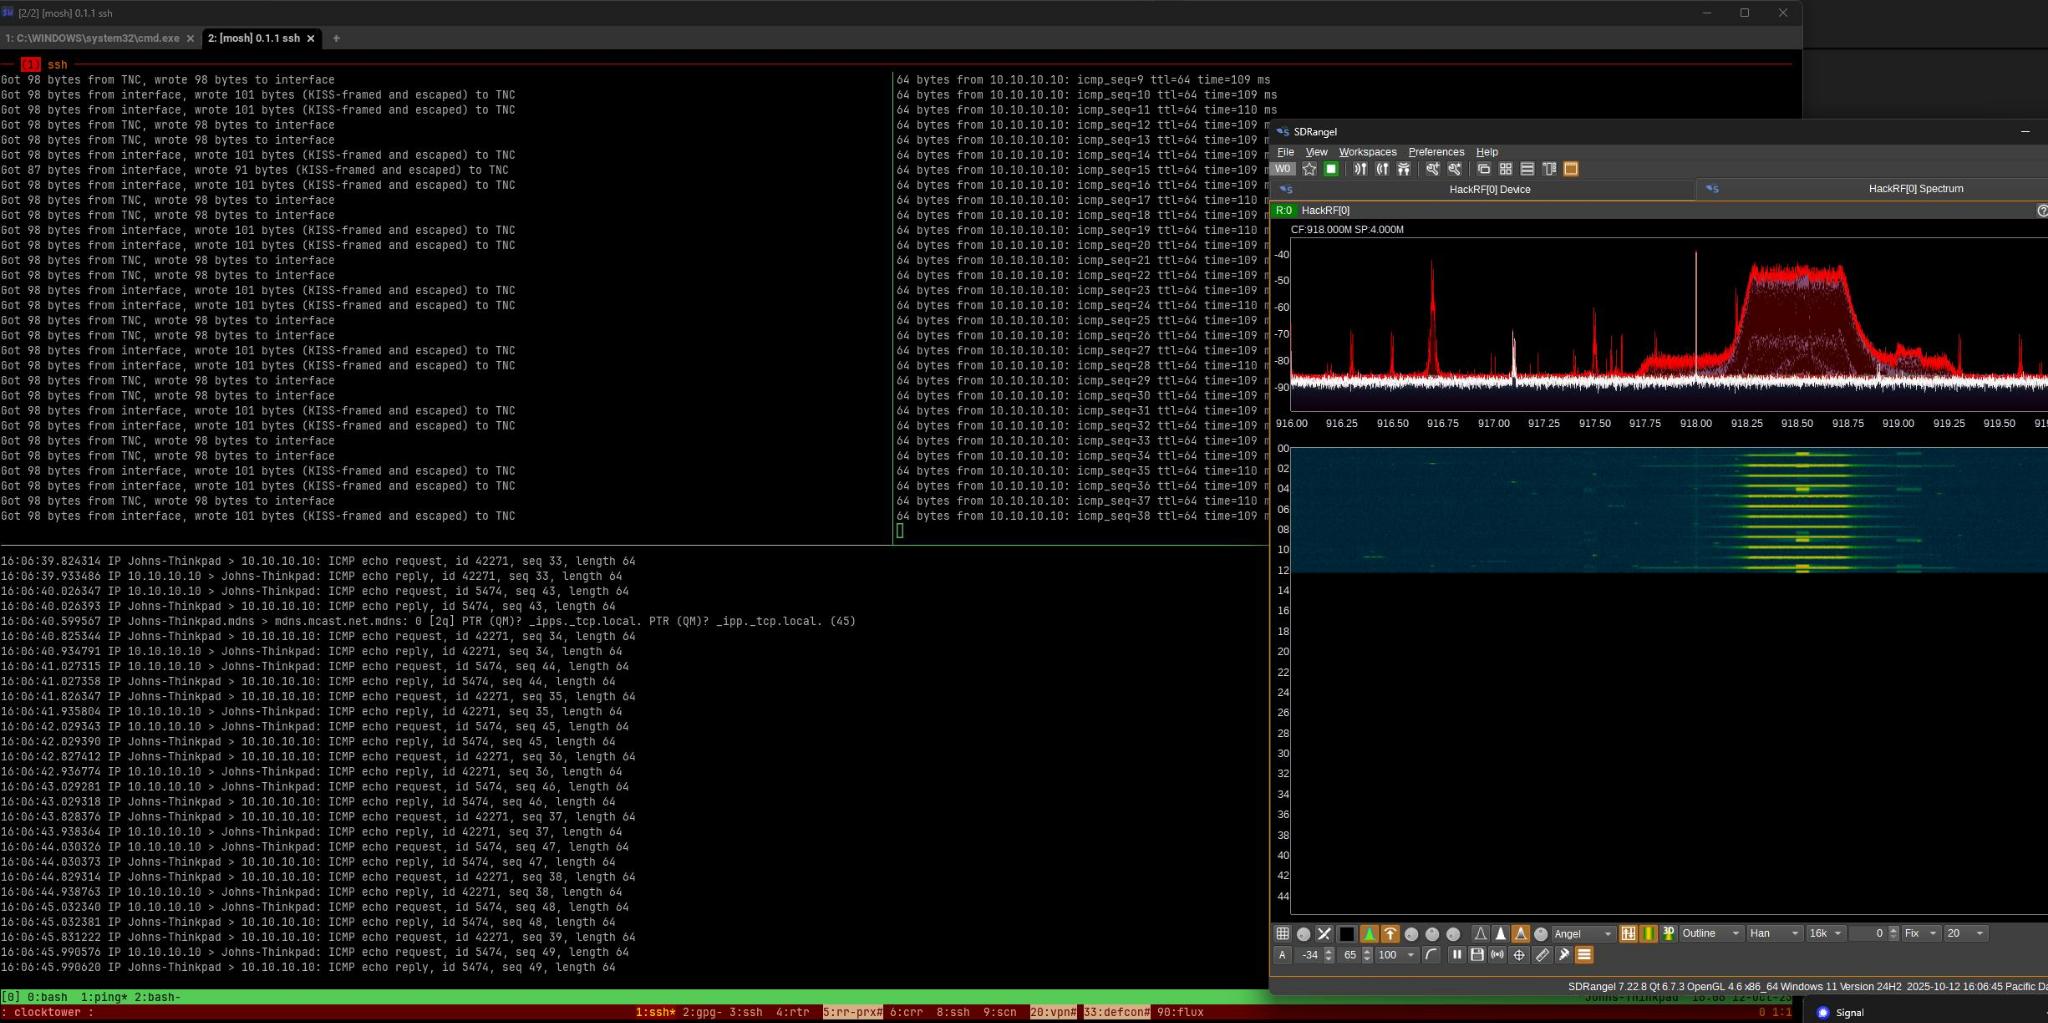 datapartyjs/meshtnc
Firmware para converter rádios LoRa comerciais em modems KISS TNC com CLI serial, sniffer de pacotes BLE e compatibilidade com APRS/AX.25 para redes…
 asaotomo/hx0-hawkeye
Uma extensão leve de navegador para captura de tráfego e análise de segurança, que permite realizar o fluxo de trabalho completo de captura,…
 nccgroup/pcap-burp
Importador de Pcap para Burp
 quarkslab/peetch
Kit baseado em eBPF para sniffing de tráfego de rede, extração de chaves TLS do OpenSSL e interceptação/descriptografia de conexões TLS 1.2 em tempo…
 azizaltuntas/network-analysis-tools
Kit de ferramentas de análise Pcap (arquivo de captura)(v.1)
 packetsifter/packetsiftertool
PacketSifter é uma ferramenta/script projetada para ajudar analistas a examinar uma captura de pacotes (pcap) e encontrar tráfego relevante. O…
 nccgroup/ebpf
eBPF - ferramentas de filtro de pacotes Berkeley estendido
 mcp-shark/mcp-shark
Análise forense semelhante ao Wireshark para comunicações do Model Context Protocol Capture, inspecione e investigue todas as requisições e…
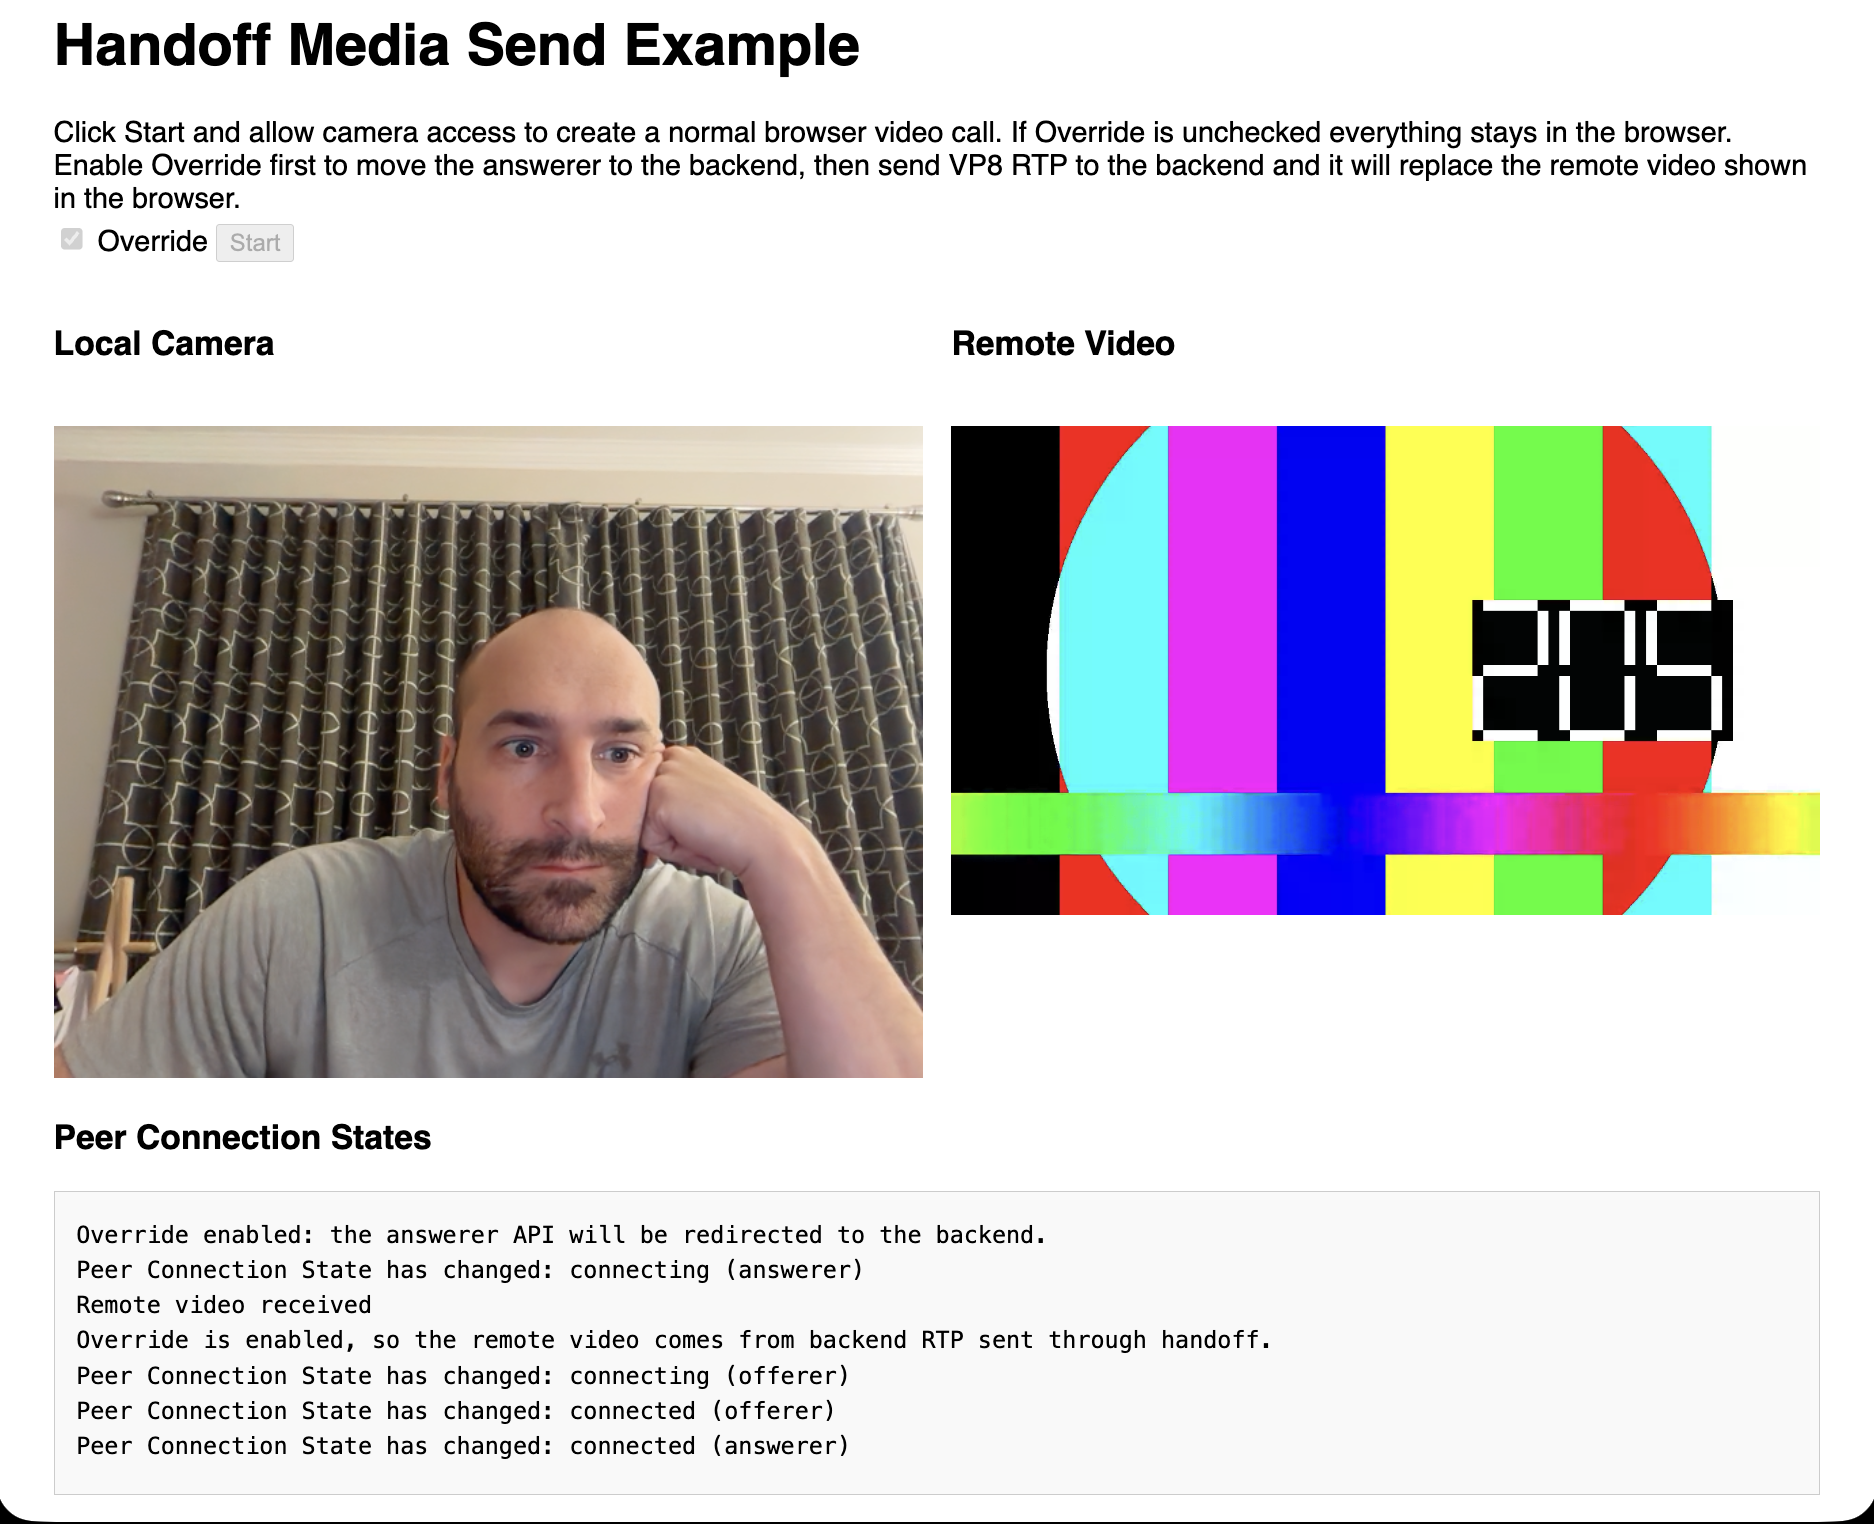 pion/handoff
Inicie WebRTC no navegador—execute-o em outro lugar
 iamckn/mousejack_transmit
Ataque a mouse/teclado sem fio com replay/transmit poc
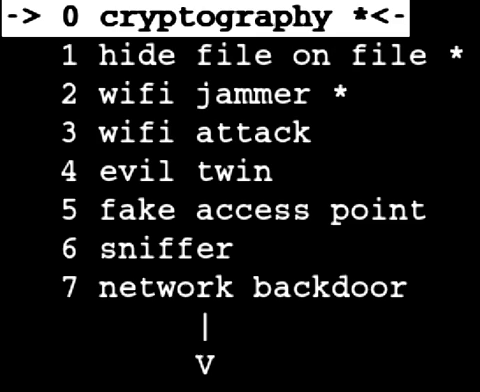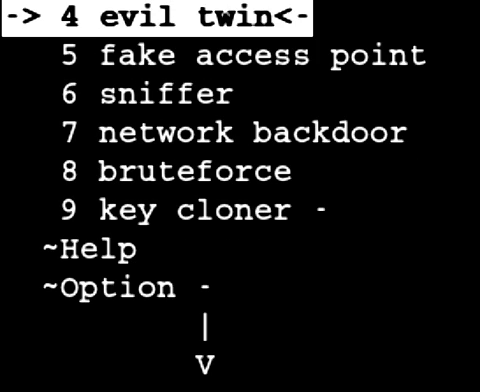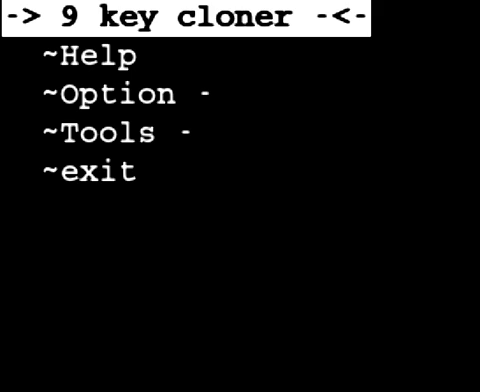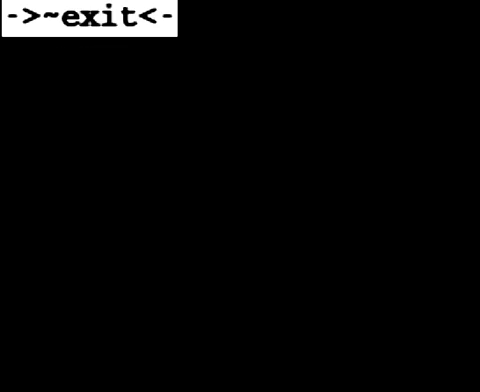 marcrowproject/bramble
Bramble é um conjunto Open source de hacking.
 phillipmartin/gopassivedns
Registrador DNS passivo baseado em rede que captura e registra consultas DNS de tráfego ao vivo ou arquivos pcap, gerando saída em JSON para…








