
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
 decrypto-org/rupture
Um framework para ataques BREACH e outros ataques criptográficos baseados em compressão.
 clausing/scripts
Coleção de scripts Python e Perl para forense digital, resposta a incidentes e análise de rede, incluindo ferramentas de assinatura de hash e…
 vignesh07/babyshark
TUI de PCAP com foco em fluxos (arquivos de caso, UX deslumbrante). Do do do do.
 hari-prasaanth/thick-client-pentest-checklist
Um checklist baseado na OWASP com mais de 80 casos de teste
 awakecoding/wireshark-rdp
Wireshark RDP resources
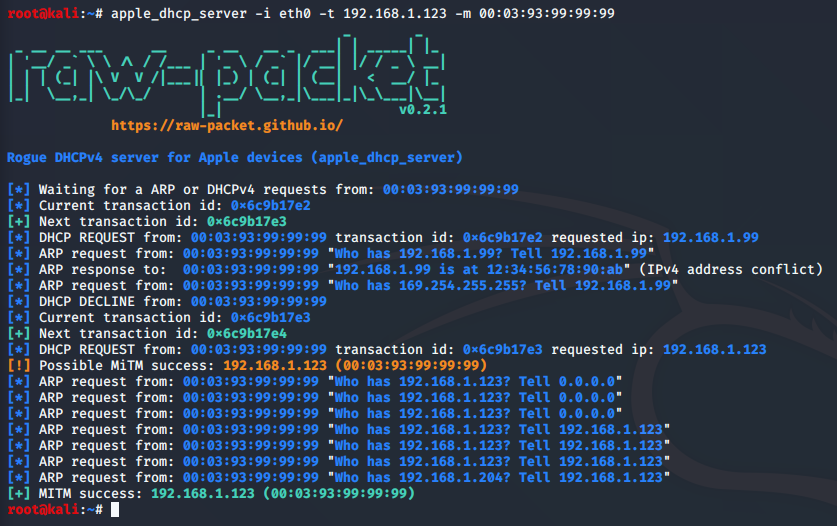 raw-packet/raw-packet
# Projeto Raw-packet
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' é uma ferramenta que encontra e extrai arquivos de arquivos de captura de pacotes.
 niloofarkheirkhah/nili
Nili é uma ferramenta para Scanner de Rede, Man-in-the-Middle, Engenharia Reversa de Protocolo e Fuzzing.
 androguide/dsploit
dSploit - O kit de ferramentas de segurança de TI profissional mais completo e avançado no Android.
 davidhavoc/ayaflow
Um analisador de tráfego de rede de alto desempenho baseado em eBPF, escrito em Rust.
 rjbhide/wireshark-forensics-plugin
Plugin do Wireshark que correlaciona tráfego de rede com inteligência de ameaças, tags de ativos e dados de vulnerabilidade para acelerar a análise…
 galkan/flashlight
Os pentesters gastam muito tempo durante a fase de levantamento de informações. O Flashlight (Fener) fornece serviços para escanear redes/portas e…
 ntrippar/arpwner
Ferramenta de spoofing de ARP e manipulação de pacotes de rede para ataques man-in-the-middle, interceptação de tráfego e reconhecimento de LAN…
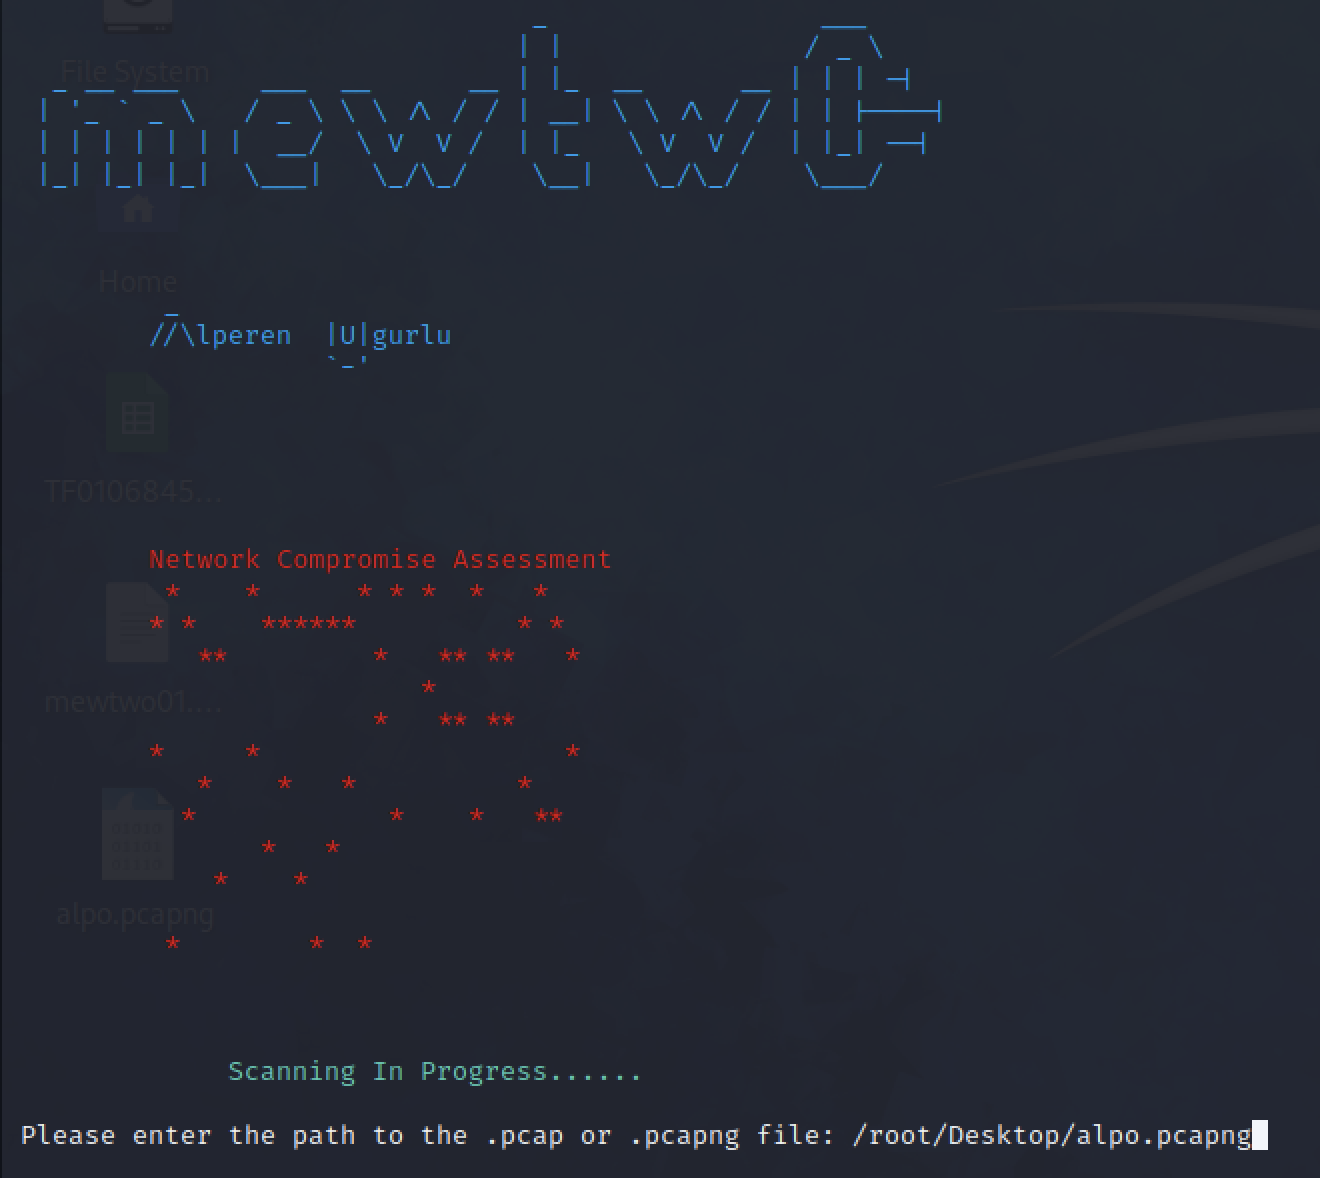 alperenugurlu/network_assessment
Com o Wireshark ou TCPdump, você pode determinar se há atividade prejudicial no tráfego de rede que você gravou na rede que monitora.
 mhils/honeyproxy
Este projeto agora faz parte do @mitmproxy.
 mspicer/pcapinator
Uma ferramenta para processar muitos pcaps usando tshark
 nxenon/h2spacex
Biblioteca/Ferramenta de baixo nível para Sincronização do Último Frame HTTP/2 (também conhecida como Ataque de Pacote Único) baseada em Scapy +…
 puniaze/portdog
Detector de anomalias de rede que monitora pacotes brutos para identificar atividade de varredura de portas em tempo real, com controles flexíveis de…








