
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
 kevin-robertson/conveigh
Conveigh é uma ferramenta de detecção de spoofer LLMNR/NBNS para Windows PowerShell.
 adamlaurie/hdmi-sniff
Capturar tráfego HDMI DDC (I2C)
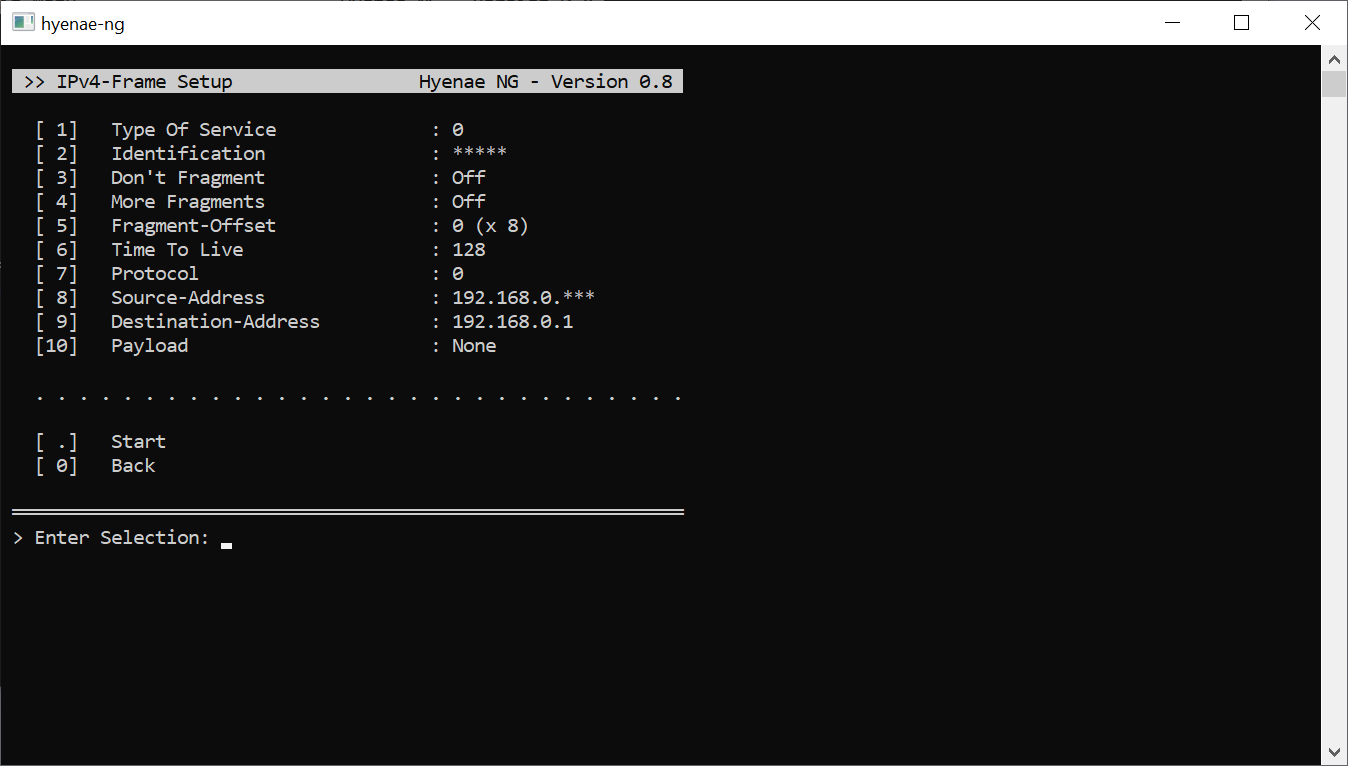 r-richter/hyenae-ng
Gerador de pacotes de rede multiplataforma com spoofing completo de camada, randomização de endereços baseada em padrões e evasão de detecção de…
 jtripper/sslnuke
Proxy transparente que descriptografa tráfego SSL e exibe mensagens IRC.
 aleksamcode/preferred-network-list-sniffer
Uma ferramenta de reconhecimento para capturar e exibir SSIDs da Lista de Redes Preferidas do dispositivo.
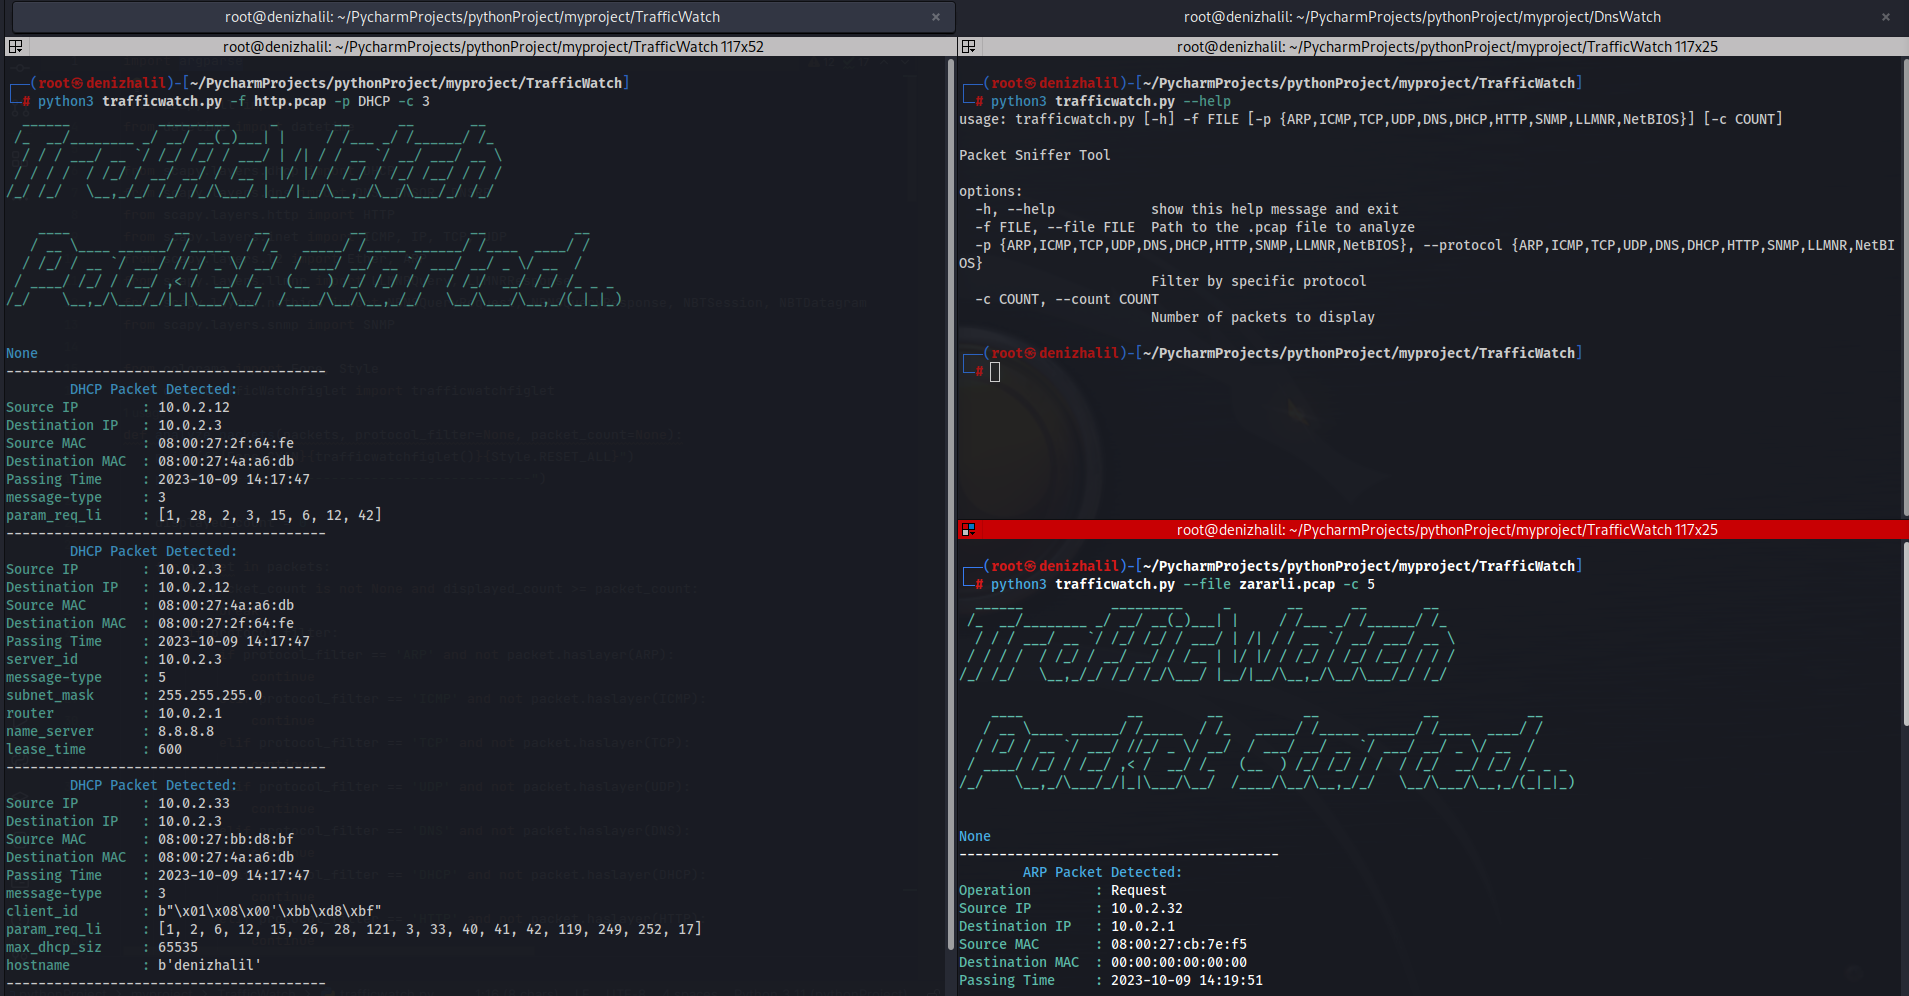 halildeniz/trafficwatch
Analisador e sniffer de pacotes baseado em PCAP que suporta inspeção dos protocolos ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR e NetBIOS com…
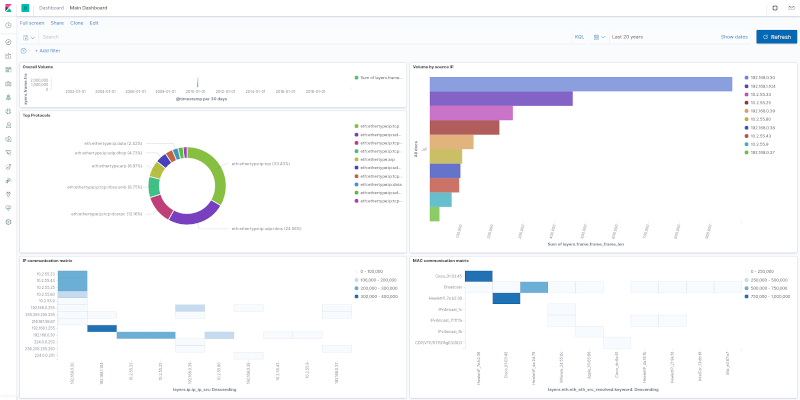 h21lab/tsharkvm
tshark + máquina virtual de análise ELK
 impostorkeanu/eavesarp
Analisar requisições ARP para identificar hosts em comunicação e configurações de endereço de rede obsoletas (SNACs)
 7h3ram/flowinspect
Uma ferramenta de inspeção de rede
 rnehra01/arp-validator
Ferramenta de segurança para detectar ataques de envenenamento ARP
 nicholasadamou/minipwner
Um script para configurar um TP-Link MR3040 rodando OpenWRT em uma 'dropbox' de teste de penetração simples, porém poderosa.
 haidang-infosec/phantom-grid
Um sistema de Defesa Ativa alimentado por eBPF que transforma seu servidor Linux em um honeypot enganoso. Recursos incluem redirecionamento…
 thelightscope/thelightscope
TheLightScope
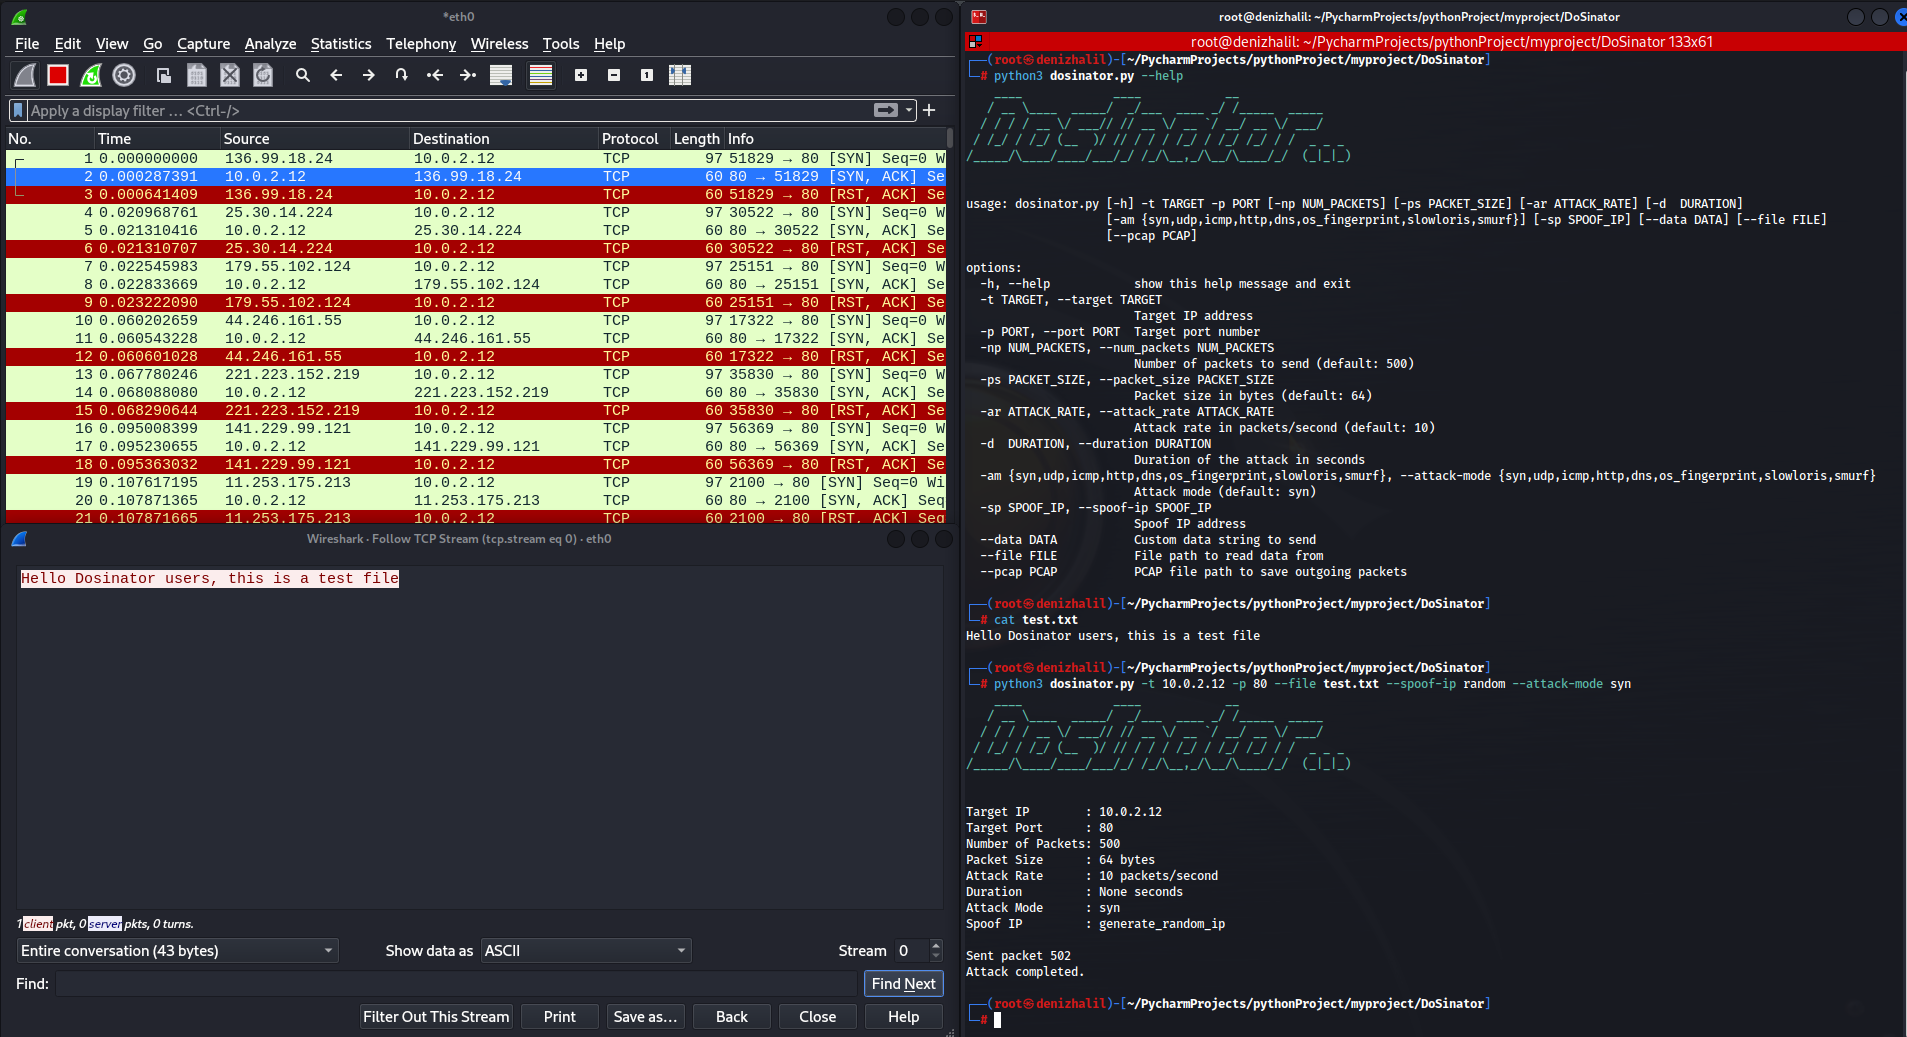 halildeniz/dosinator
DoSinator é uma poderosa ferramenta de teste de Negação de Serviço (DoS) desenvolvida em Python.
 hash3lizer/airpydump
Analise pacotes sem fio em tempo real. Atualmente suporta três modos de funcionamento (Reader, Live, Stealth).
 jduck/challack
Código de exploração de prova de conceito para CVE-2016-5696
 yeet-src/usbsnoop
Sniffer vivo de transferências USB em todo o sistema em eBPF — decodifica tráfego USB inline (controle SETUP, SCSI, HID) a partir de dois ganchos URB…








