
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
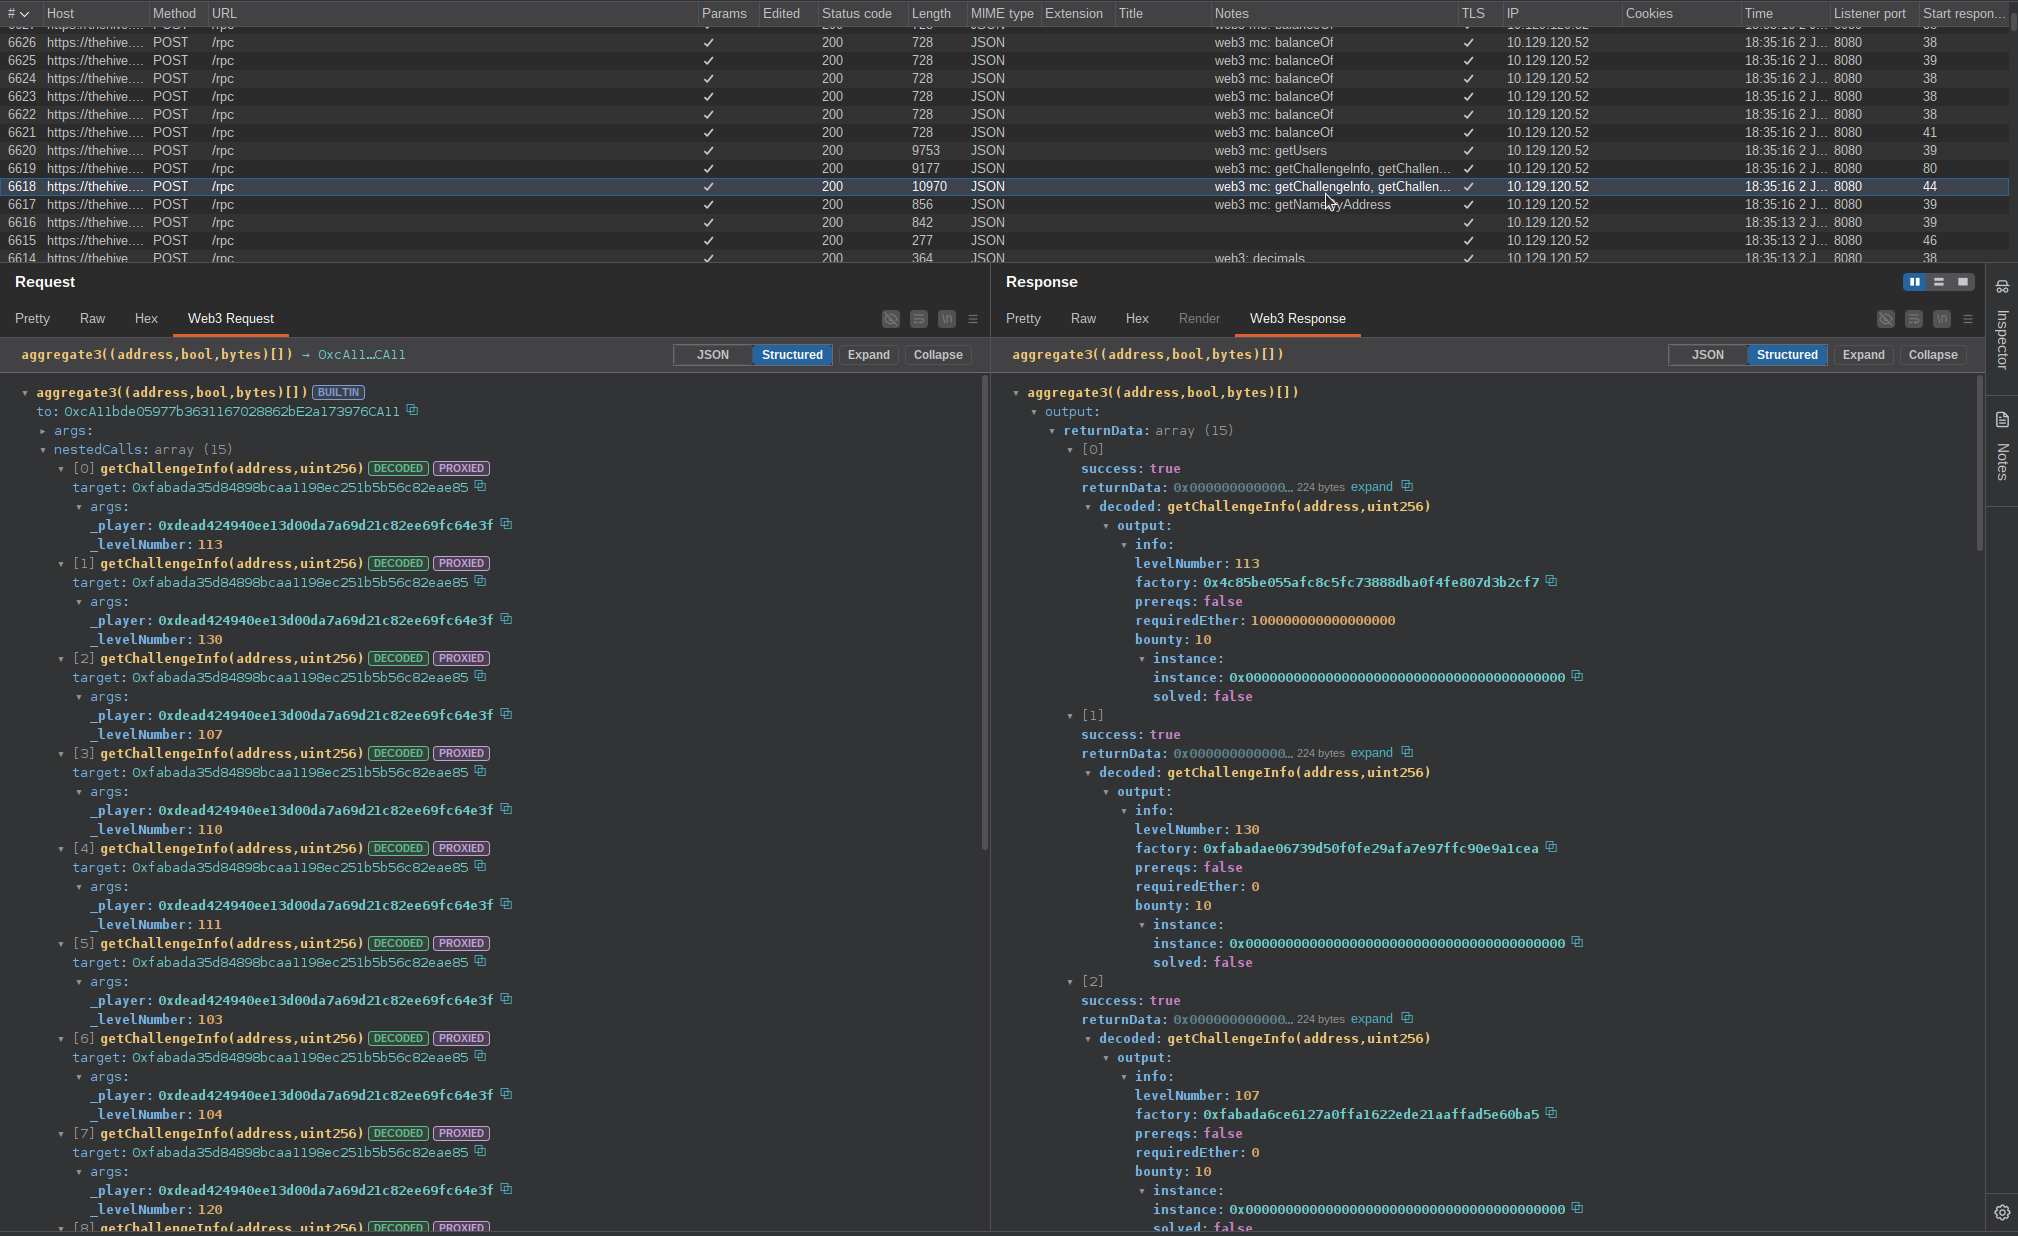
 nccgroup/web3-decoder
Extensão do Burp Suite para decodificar tráfego Web3 JSON-RPC, incluindo chamadas de funções de contratos inteligentes, respostas e resolução de ABI…
 pwnfunction/sandbox
Execute código de IA não confiável com segurança e rapidez
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 firelock-ai/kin
Controle de versão baseado em grafo semântico para código escrito por IA. Rastreia entidades e relações em vez de diffs de arquivos, permitindo…
 nozominetworks/upx-recovery-tool
Automatiza a reparação de cabeçalhos UPX malformados em binários ELF, restaurando os campos magic, filesize, blocksize e overlay para que…
 arthastang/router-exploit-shovel
Geração Automatizada de Aplicações para Tipos de Estouro de Pilha em Roteadores sem Fio
 nccgroup/datajackproxy
O Datajack Proxy permite que você intercepte tráfego TLS em aplicações nativas x86 em várias plataformas.
 madmin3r/unconfuserex
Desofuscador para ConfuserEx 2.
 jeffssh/cve-2021-30860
Coleção de materiais relacionados a FORCEDENTRY
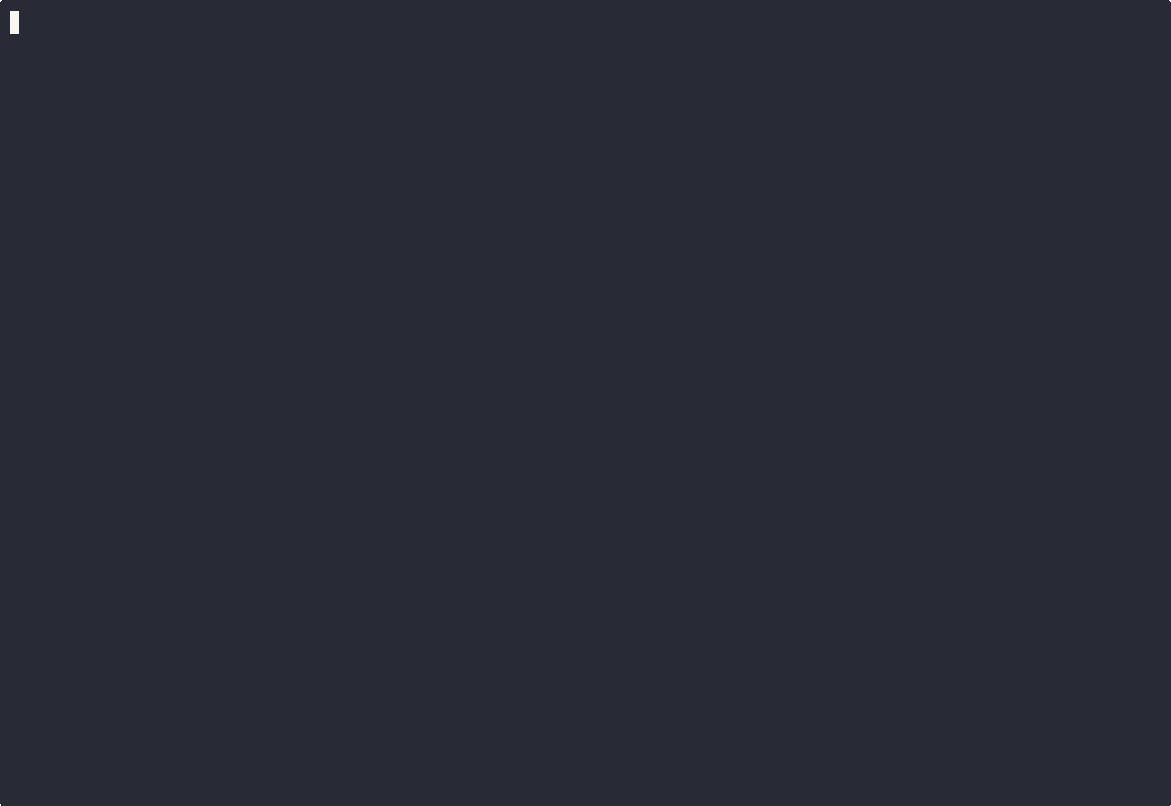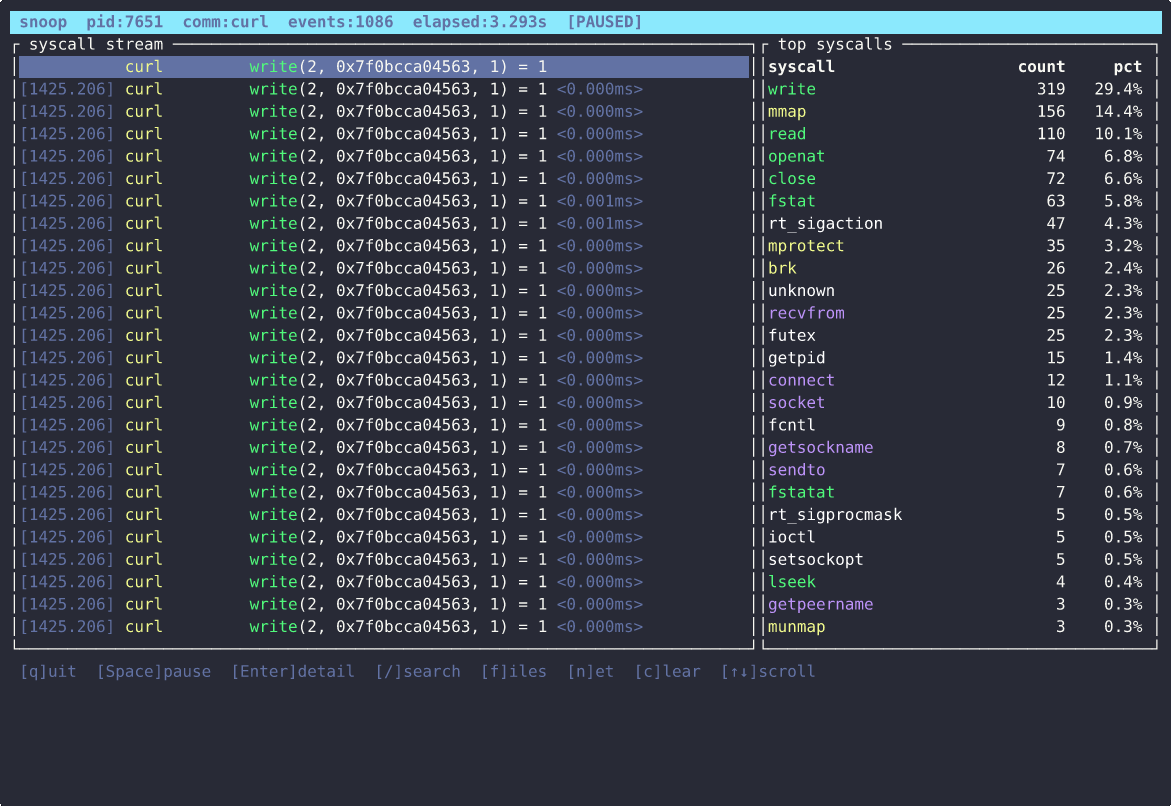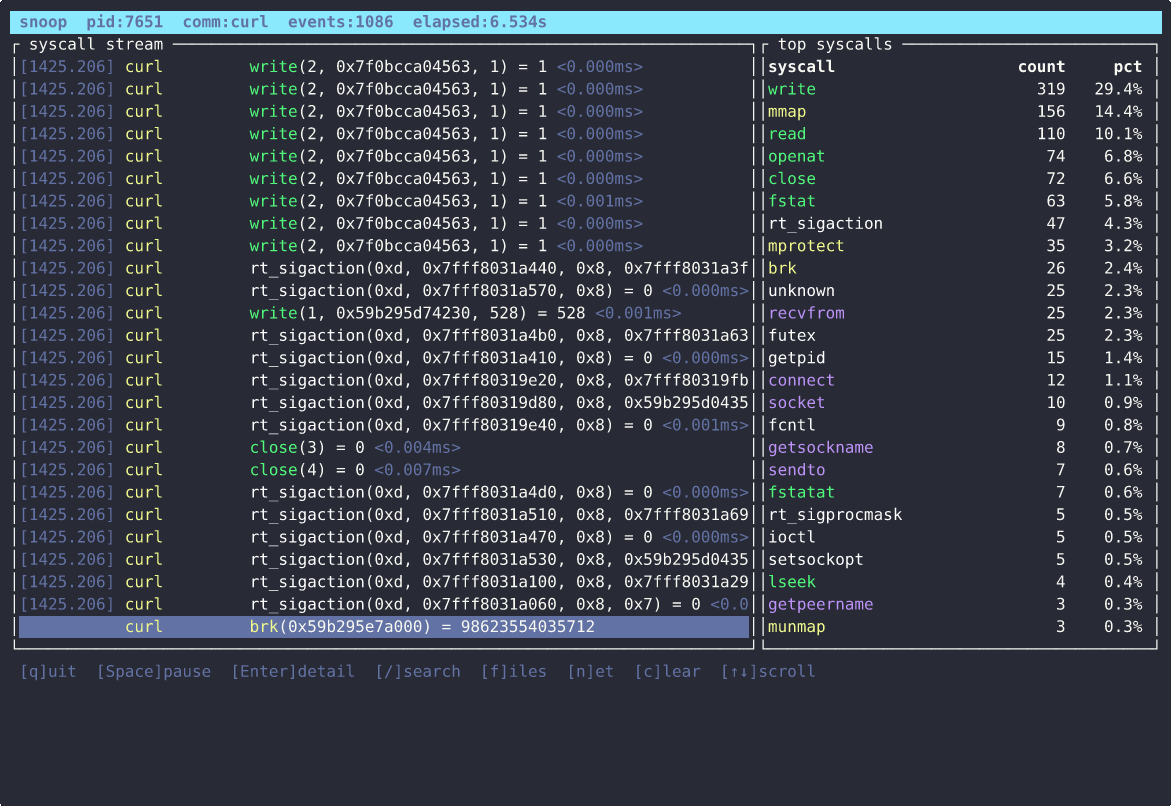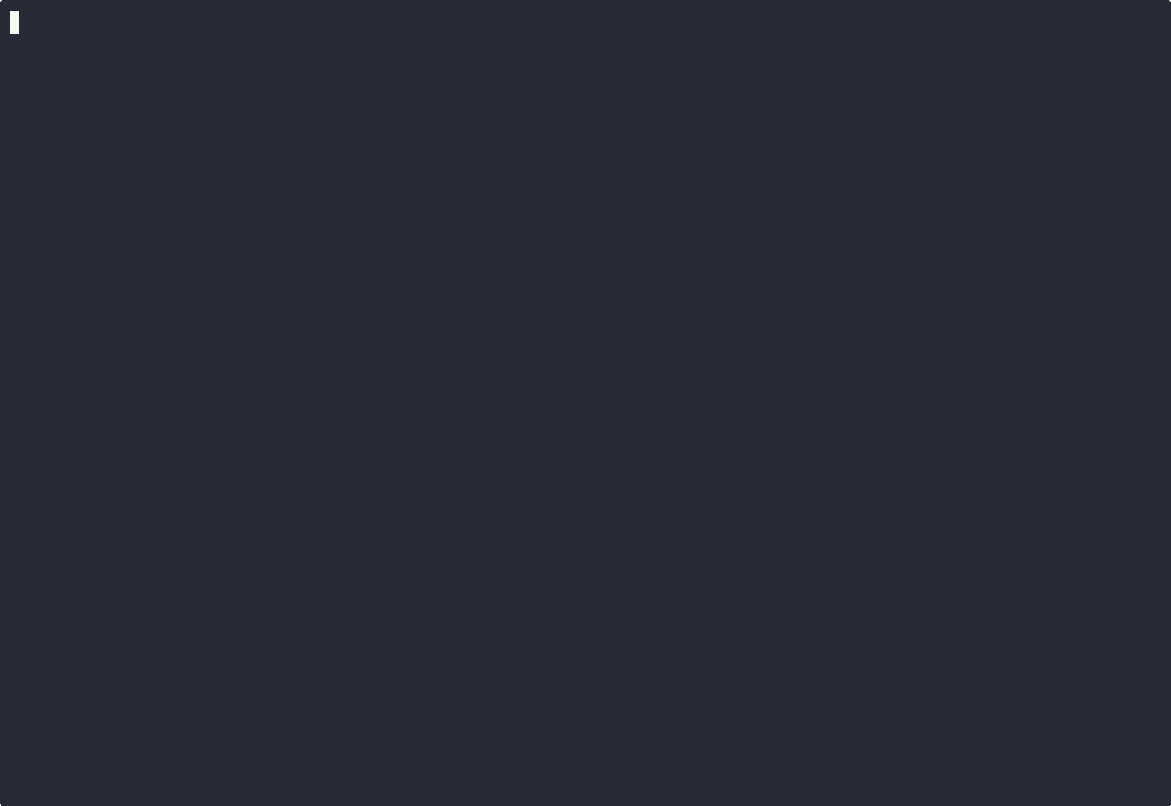 pandaadir05/snoop
Um rastreador moderno de chamadas de sistema construído sobre eBPF. Pense no strace, mas com uma TUI real, filtros inteligentes, descriptografia TLS…
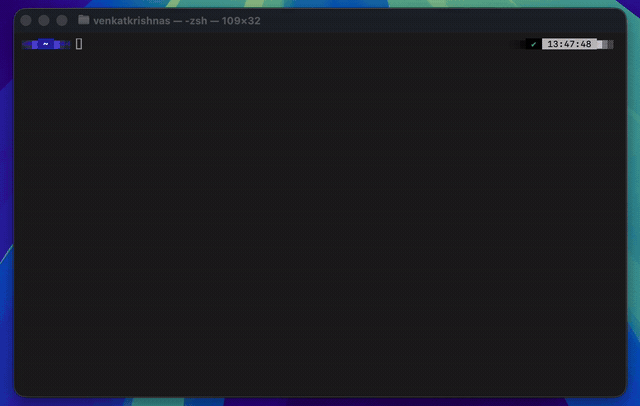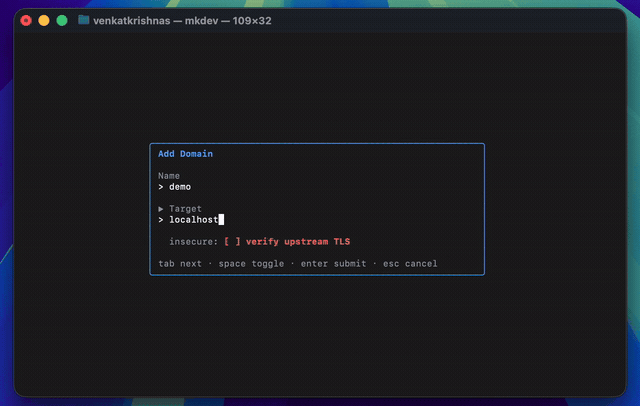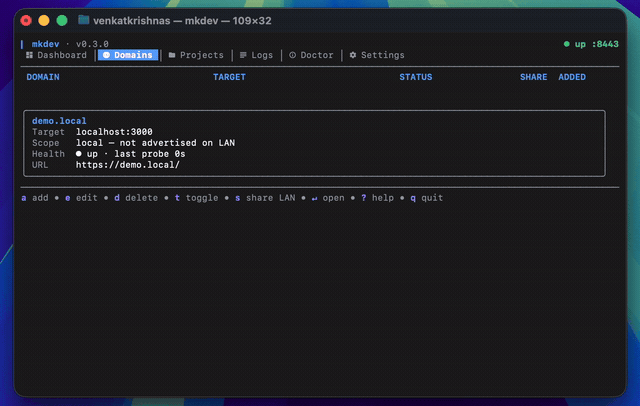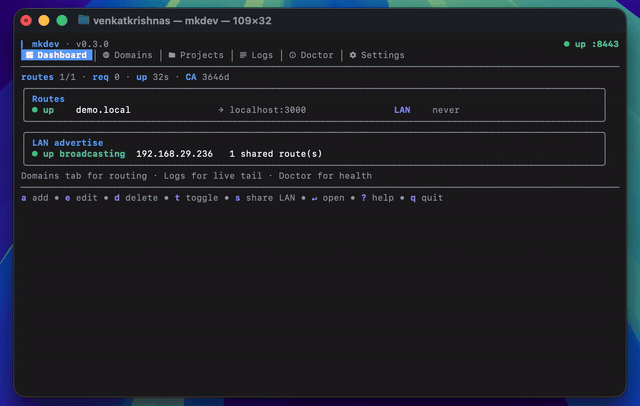 venkatkrishna07/mkdev
HTTPS confiável para localhost — CA local, /etc/hosts, compartilhamento de LAN via mDNS, proxy reverso. Mapeia https://name.local → localhost:port
 bytesizedmarius/rewerse-engineering
Engenharia reversa da API Rewe em Go
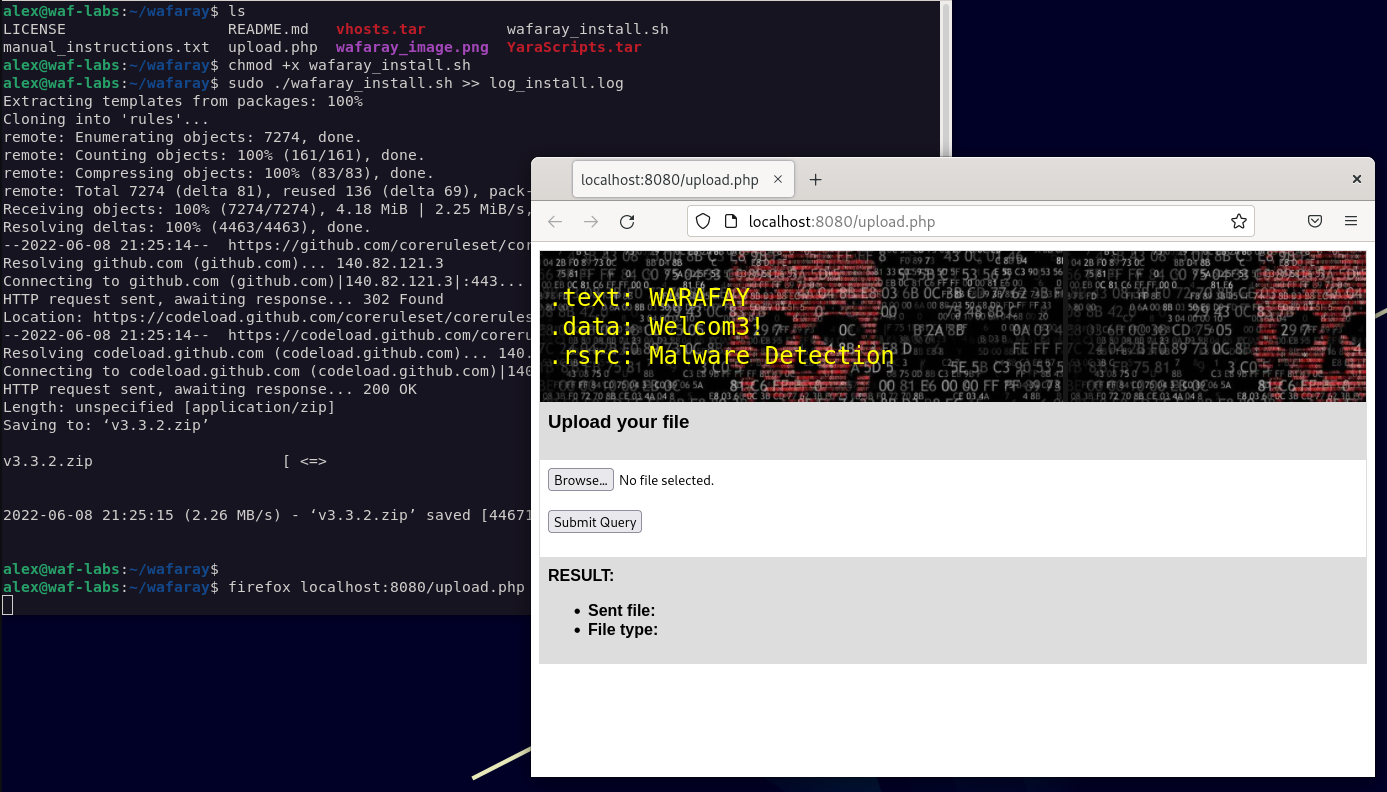 alt3kx/wafaray
Melhore sua detecção de malware com WAF + YARA (WAFARAY)
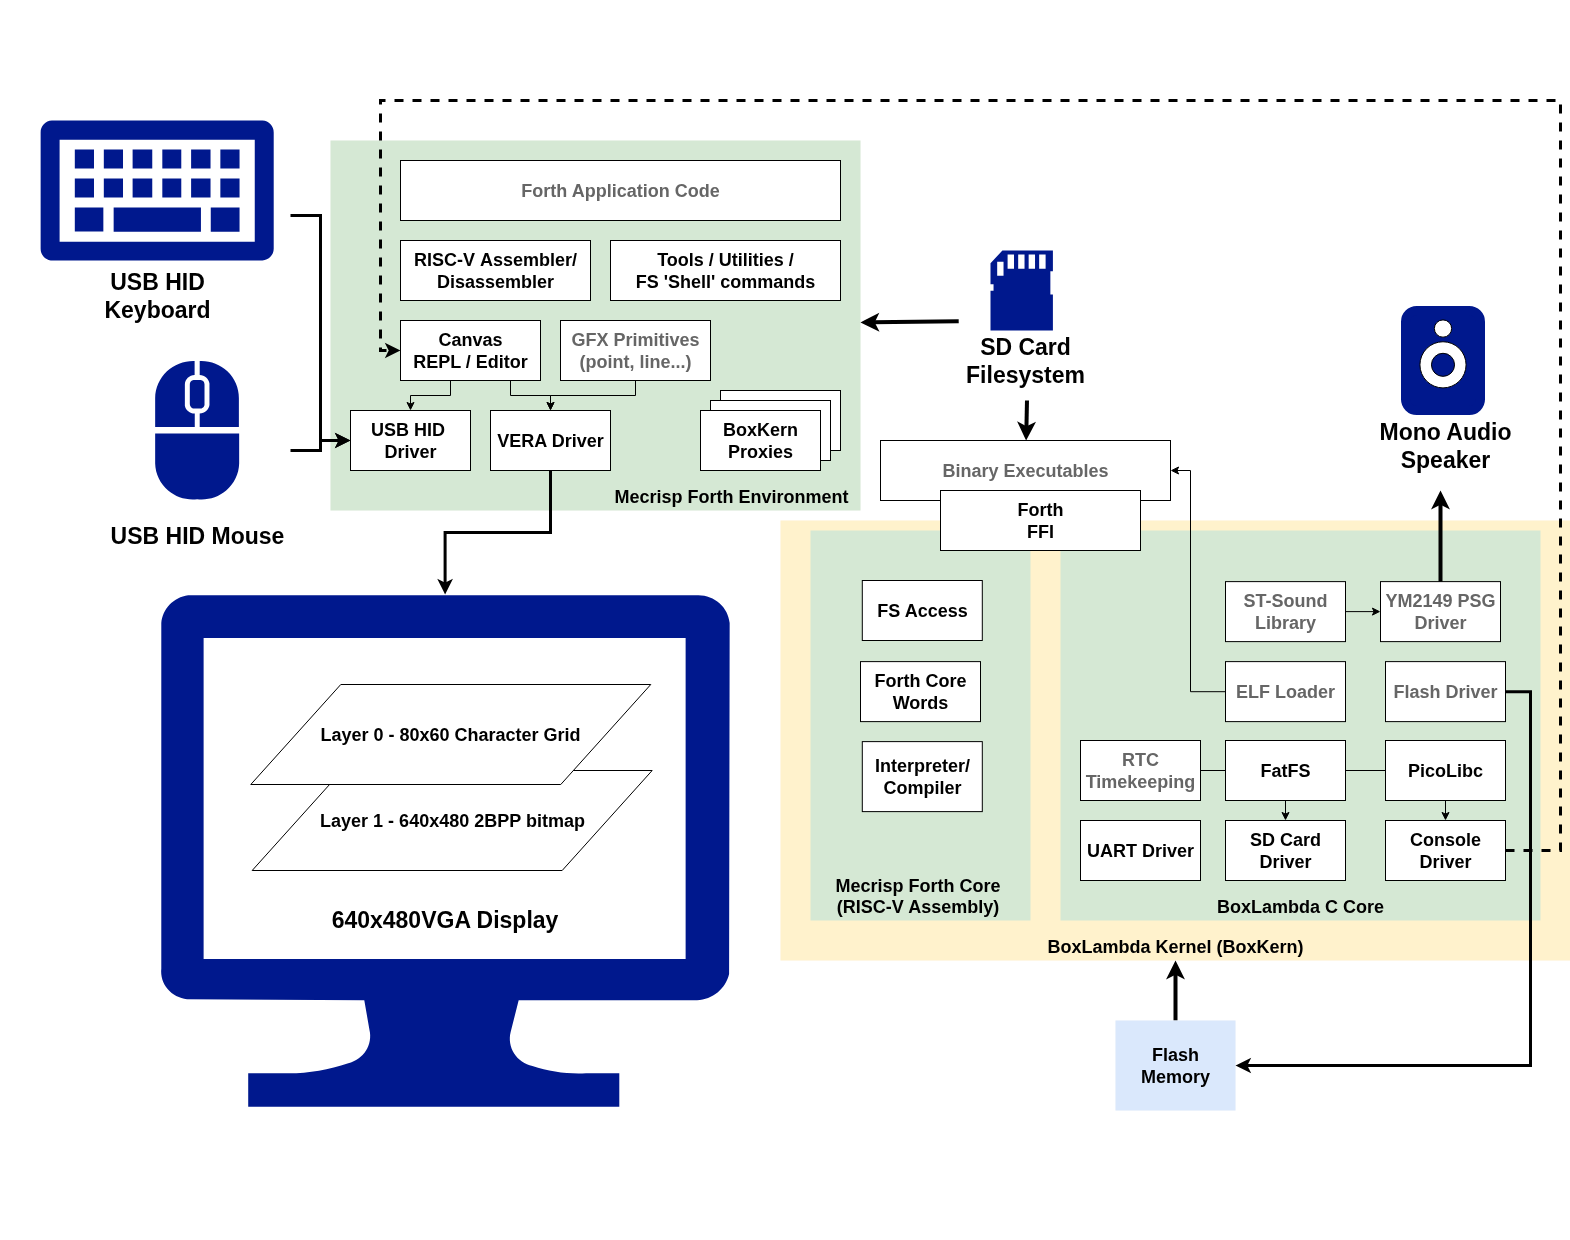 epsilon537/boxlambda
Sandbox de microcomputador baseado em FPGA para experimentação de software e RTL
 buffer/pylibemu
Um wrapper em Cython para Libemu
 nightwatchcybersecurity/truegaze
Ferramenta de análise estática para aplicativos Android/iOS com foco em problemas de segurança fora do código-fonte
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Uma falha de design no MobileDevice.framework/Xcode e nas Ferramentas de Desenvolvimento iOS/iPadOS/tvOS permite que um atacante na…
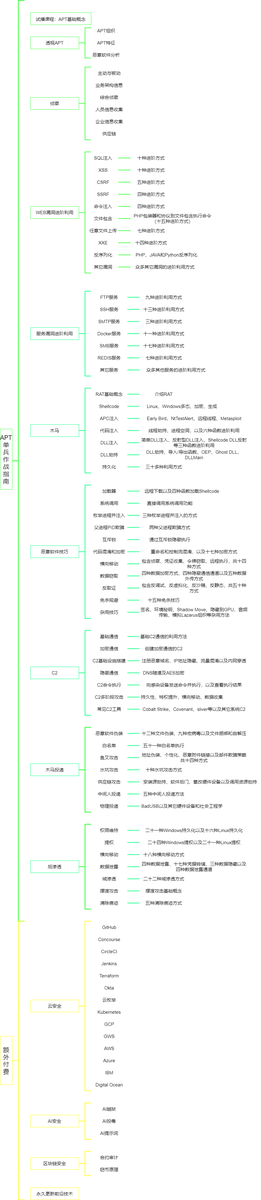 ghostwolflab/apt-individual-combat-guide
Guia educacional e repositório de código para compreender técnicas de ataque APT, cobrindo reconhecimento, exploração web e de serviços, trojans, C2…








