
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 utkonos/lst2x64dbg
Extrair rótulos de arquivos do IDA, Ghidra, Binary Ninja e Relyze e exportar banco de dados x64dbg. Incluindo endereço principal do radare2.
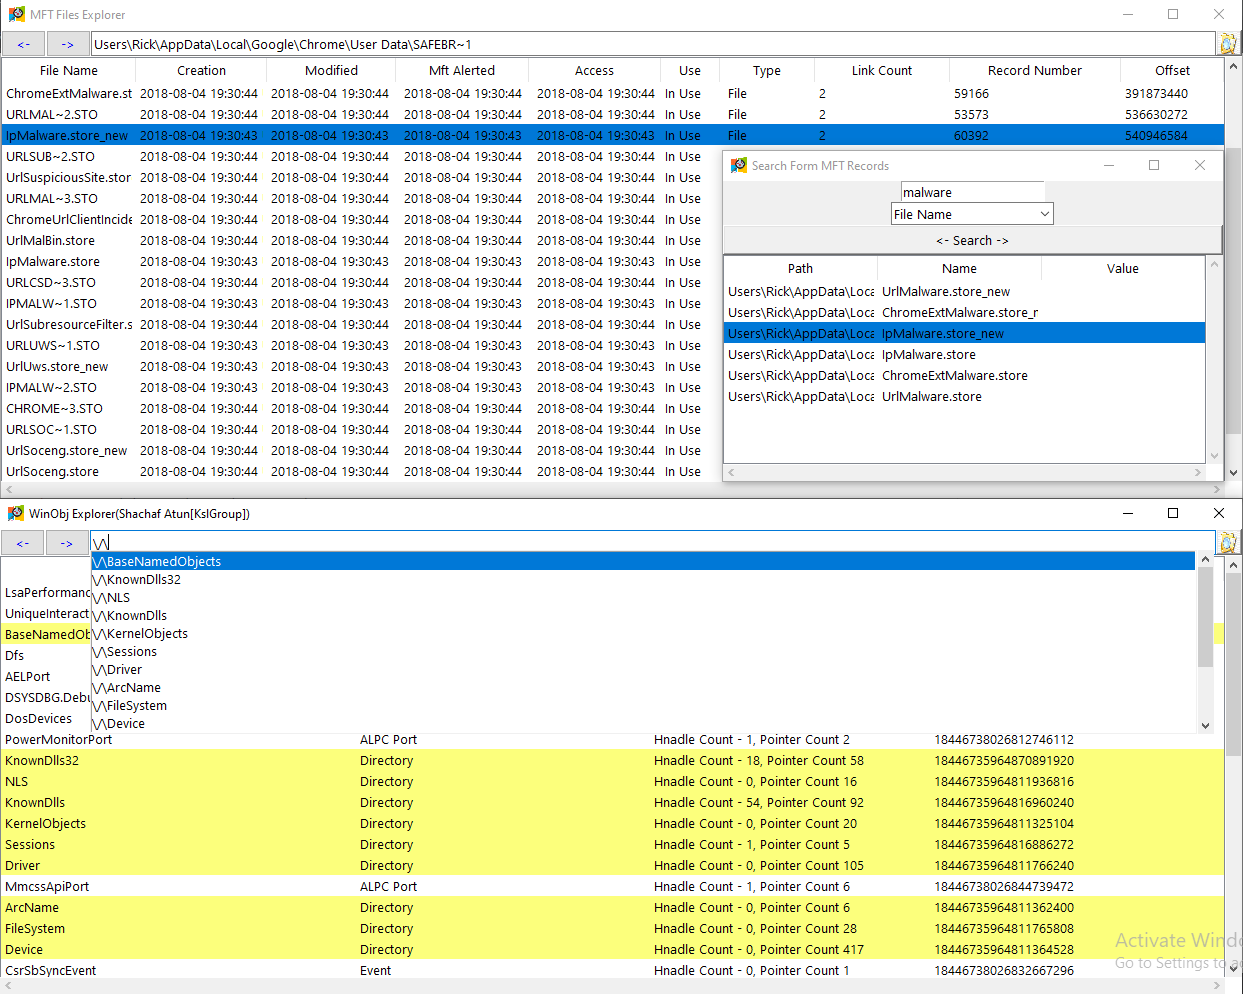 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
PoC para Foxit Reader CVE-2018-14442
 rew-sploit/rew-sploit
Emular e dissecar ataques do MSF e *outros*
 jhuapl/codecut
Um plugin Ghidra para localizar limites de arquivos de objeto.
 1d8/spybrowse
Código desenvolvido para roubar certos arquivos de configuração do navegador (histórico, preferências, etc)
 malwaretech/fsthook
Uma biblioteca para interceptar funções nativas por meio de hooks em KiFastSystemCall.
 67-6f-64/antioreans-codedevirtualizer
Plugin do IDA 6.8 que desvirtualiza a máquina virtual FISH do Themida (2.2.5.0-2.2.7.0), restaurando código nativo de binários protegidos para…
 nccgroup/ccs
Scanner baseado em regex para detectar credenciais codificadas em bases de código, projetado para integração com CI/CD com suporte a comentários de…
 r00tkitsmm/pishi
Pishi é uma ferramenta de cobertura de código como o kcov para macOS.
 alterakey/trueseeing
Scanner de vulnerabilidades para apps iOS/Android sem descompilação (DC25 demo lab, CB17)
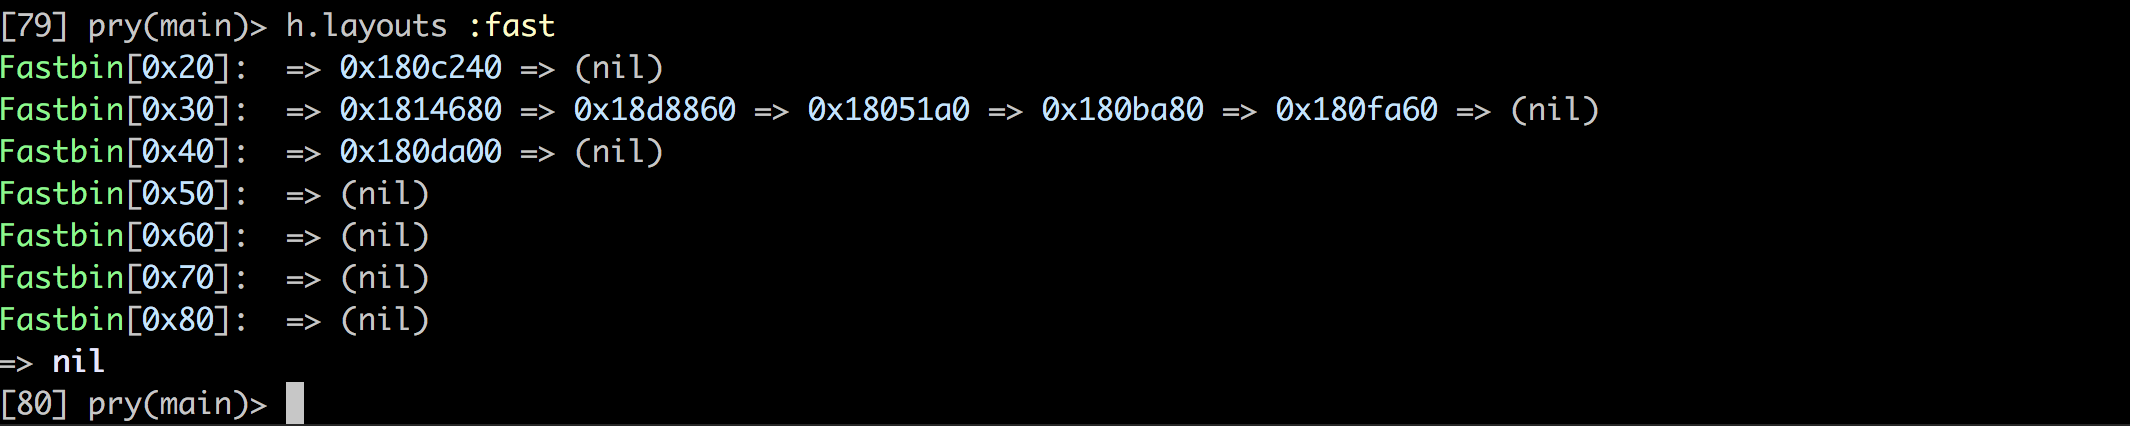 david942j/heapinfo
Uma informação interativa de memória para pwning / exploiting
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 zypherion-technologies/hallwatch
Detector de modo de usuário que captura chamadas de sistema indiretas. Captura Hell's Hall, Tartarus' Gate, RecycledGate, e chamadas de sistema VEH e…
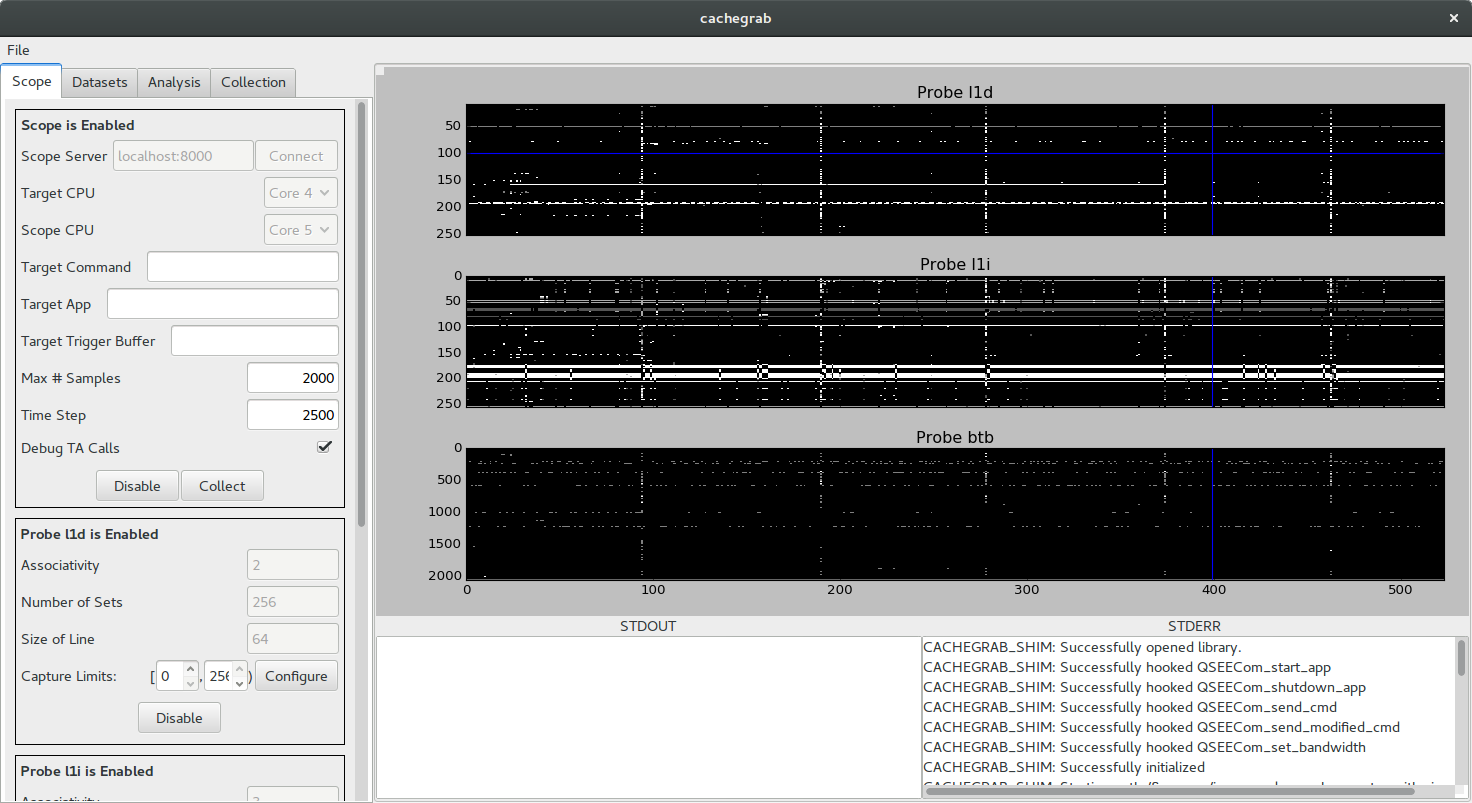 nccgroup/cachegrab
uma ferramenta projetada para auxiliar na realização e visualização de ataques de cache trace-driven contra software no mundo seguro de núcleos ARMv8…
 calebstewart/peach
Framework simples de varredura de vulnerabilidades
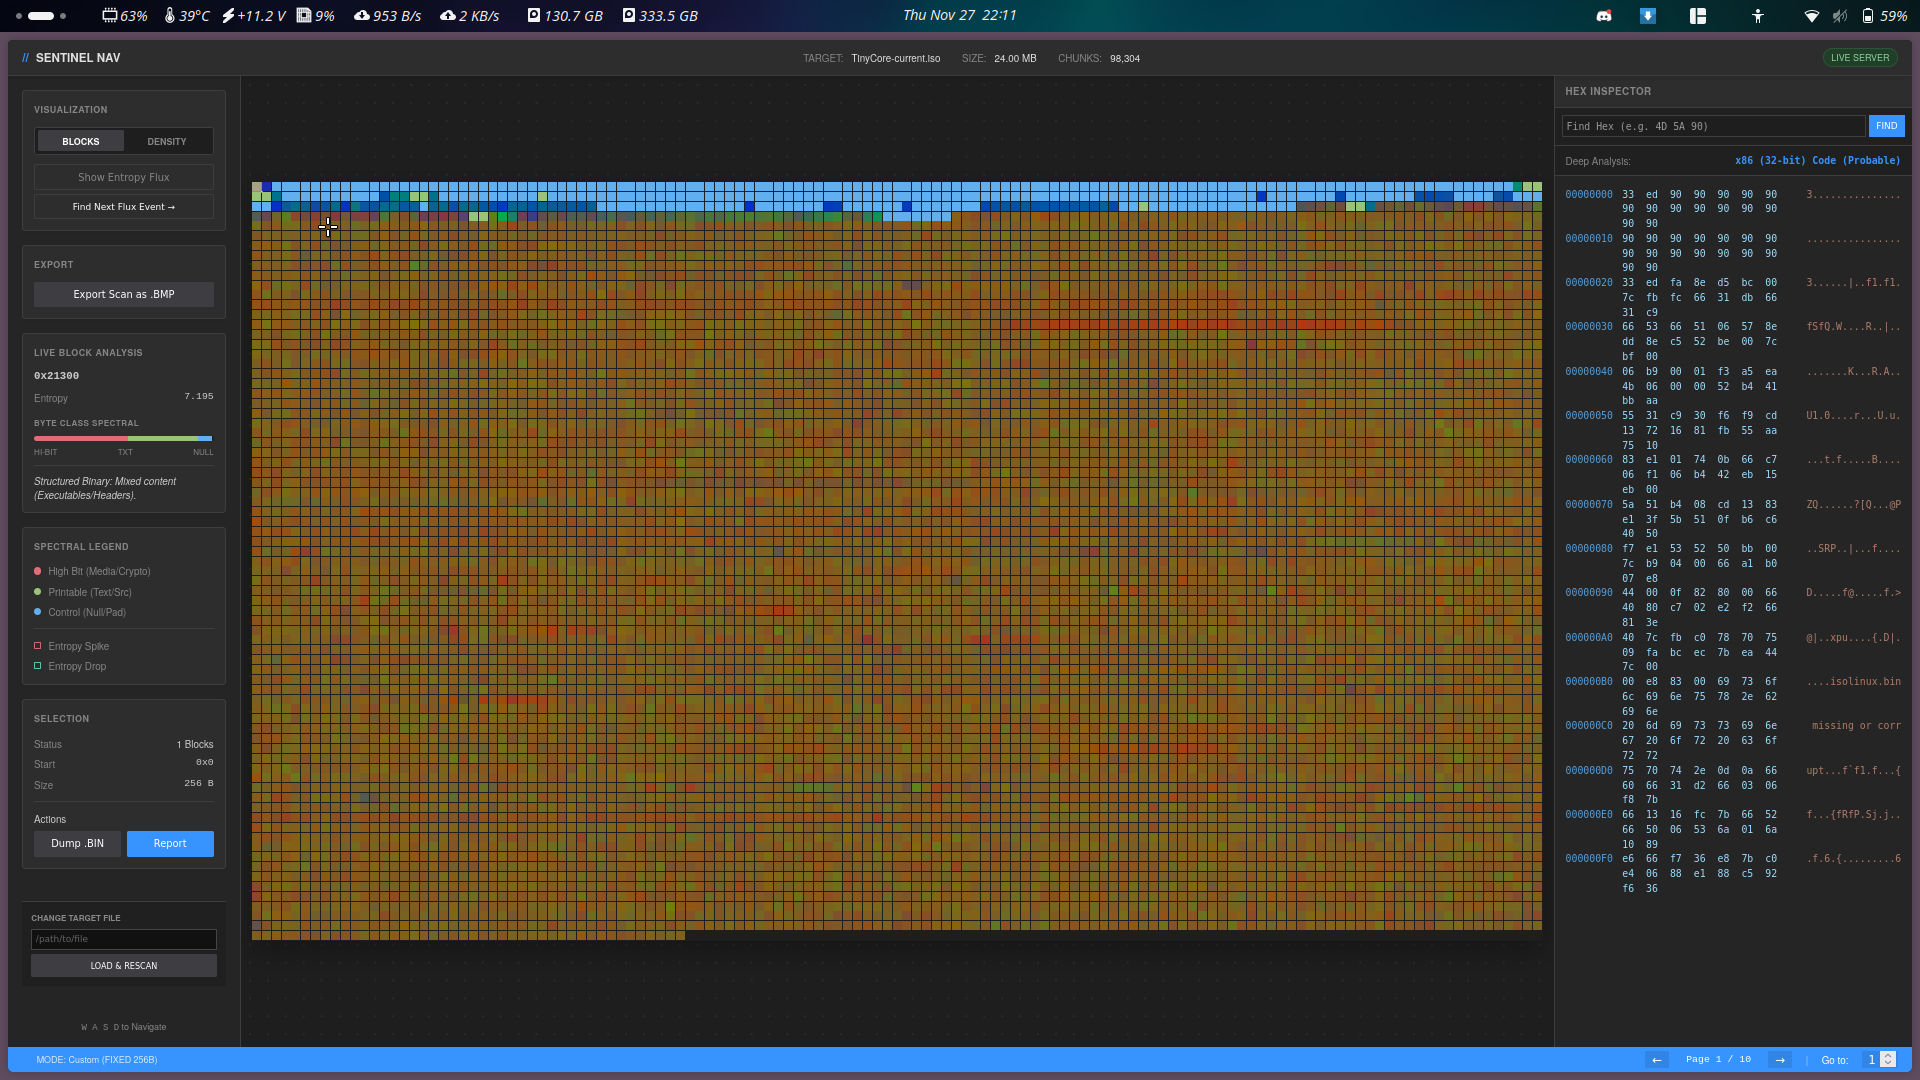 smolfiddle/sentinelnav
SentinelNav: ferramenta de visualização e forense binária em Python puro, sem dependências.
 watchfulip/tp-link-decrypt
Descriptografar Firmware TP-Link








