

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
web3-decoder — Extensão do Burp Suite para decodificar tráfego Web3 JSON-RPC, incluindo chamadas de funções de contratos inteligentes, respostas e resolução de ABI com suporte a proxy-aware e multicall. | Kitploit
Ferramentas/GitHubGitHub/nccgroup/web3-decoder
Análise de VulnerabilidadesEngenharia ReversaColeta de InformaçõesSegurança WebTestes de PenetraçãoSegurança de API
GitHubnccgroup/web3-decoder

web3-decoder

Extensão do Burp Suite para decodificar tráfego Web3 JSON-RPC, incluindo chamadas de funções de contratos inteligentes, respostas e resolução de ABI com suporte a proxy-aware e multicall.

Ver Repositório
1151837há 5 mesesRevisado pelo Kitploit
Compartilhar

Web3 Decoder

Web3 Decoder é uma extensão do Burp Suite que ajuda a analisar o que está acontecendo com as operações que envolvem contratos inteligentes da web3. Isso inclui principalmente chamadas JSON-RPC para nós Ethereum e nós de outras redes compatíveis (como Polygon, Arbitrum, BSC...).

Download e Instalação

Baixe o JAR mais recente da extensão — este link sempre serve a versão mais recente:

⬇ web3-decoder.jar (última versão)

As versões anteriores estão na página de Releases.

Em seguida, carregue-o no Burp Suite:

  1. Vá a Extensions → Installed → Add.
  2. Defina o Extension type como Java e selecione o web3-decoder.jar baixado.
  3. Clique em Next — as abas Web3 e as abas de editor Web3 Request/Web3 Response aparecem assim que ele carrega.

Requer uma versão do Burp empacotada com JRE 21 (versões atuais do Burp Suite). O JAR é autossuficiente — todas as dependências (web3j, etc.) estão incluídas.

Compilando a partir do código-fonte

./gradlew jar

O JAR da extensão é sempre gravado em um caminho constante — web3-decoder/build/libs/web3-decoder.jar — independentemente da versão, para que você possa apontar o Burp para ele uma vez e deixá-lo recarregar automaticamente nas recompilações. A publicação de releases está documentada em docs/RELEASING.md.

Capturas de Tela

É assim que nossas abas de editor Web3 aprimoradas ficam depois de decodificar com sucesso suas solicitações e respostas JSON-RPC:
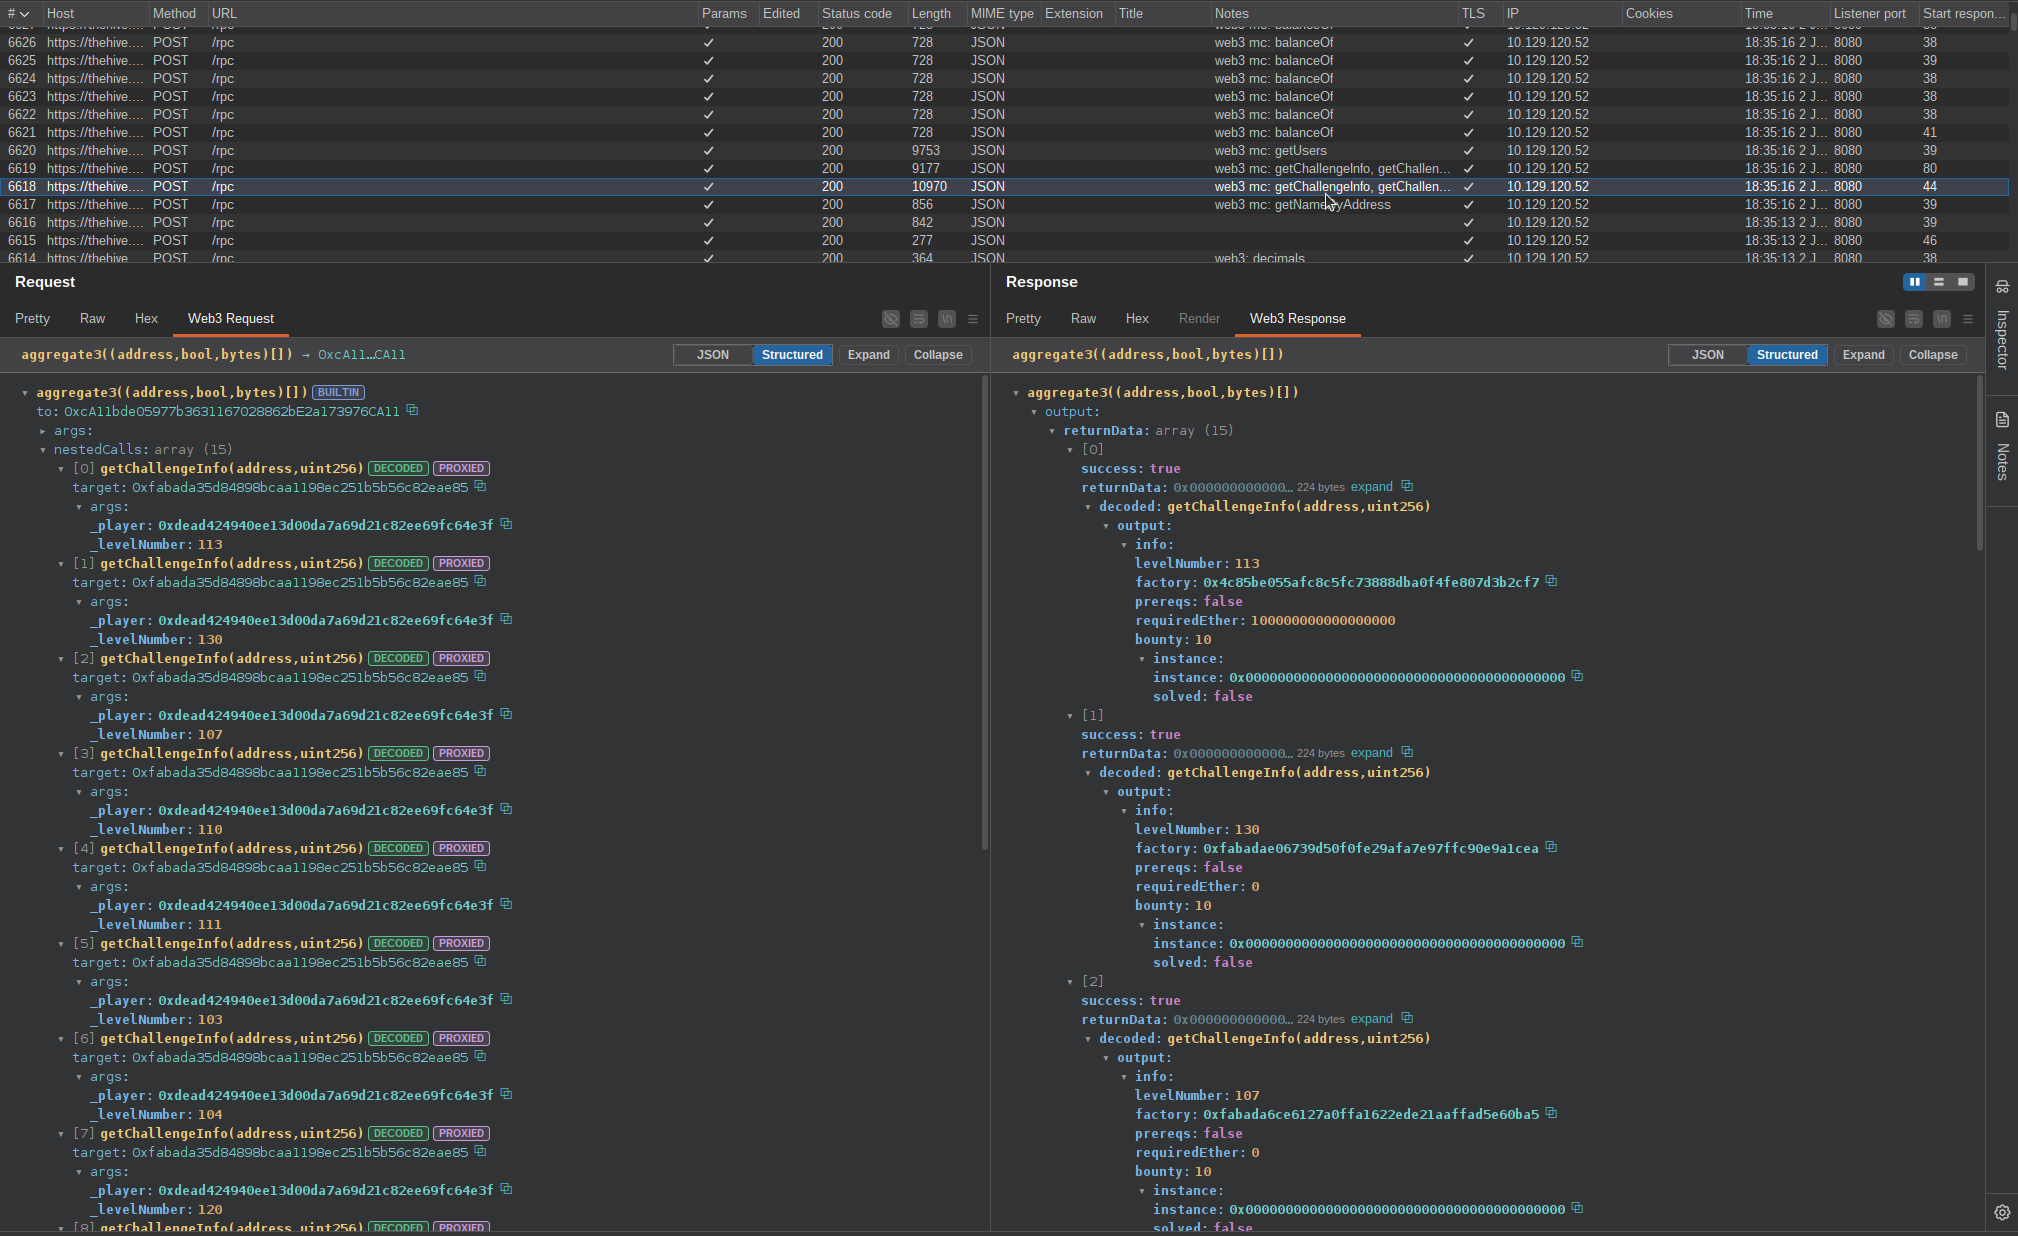
Web3 decoded requests and responses

Abaixo, a Web3 Tab reformulada, com todas as configurações, ABIs detectados e muito mais! (Obrigado, Claude Design!)
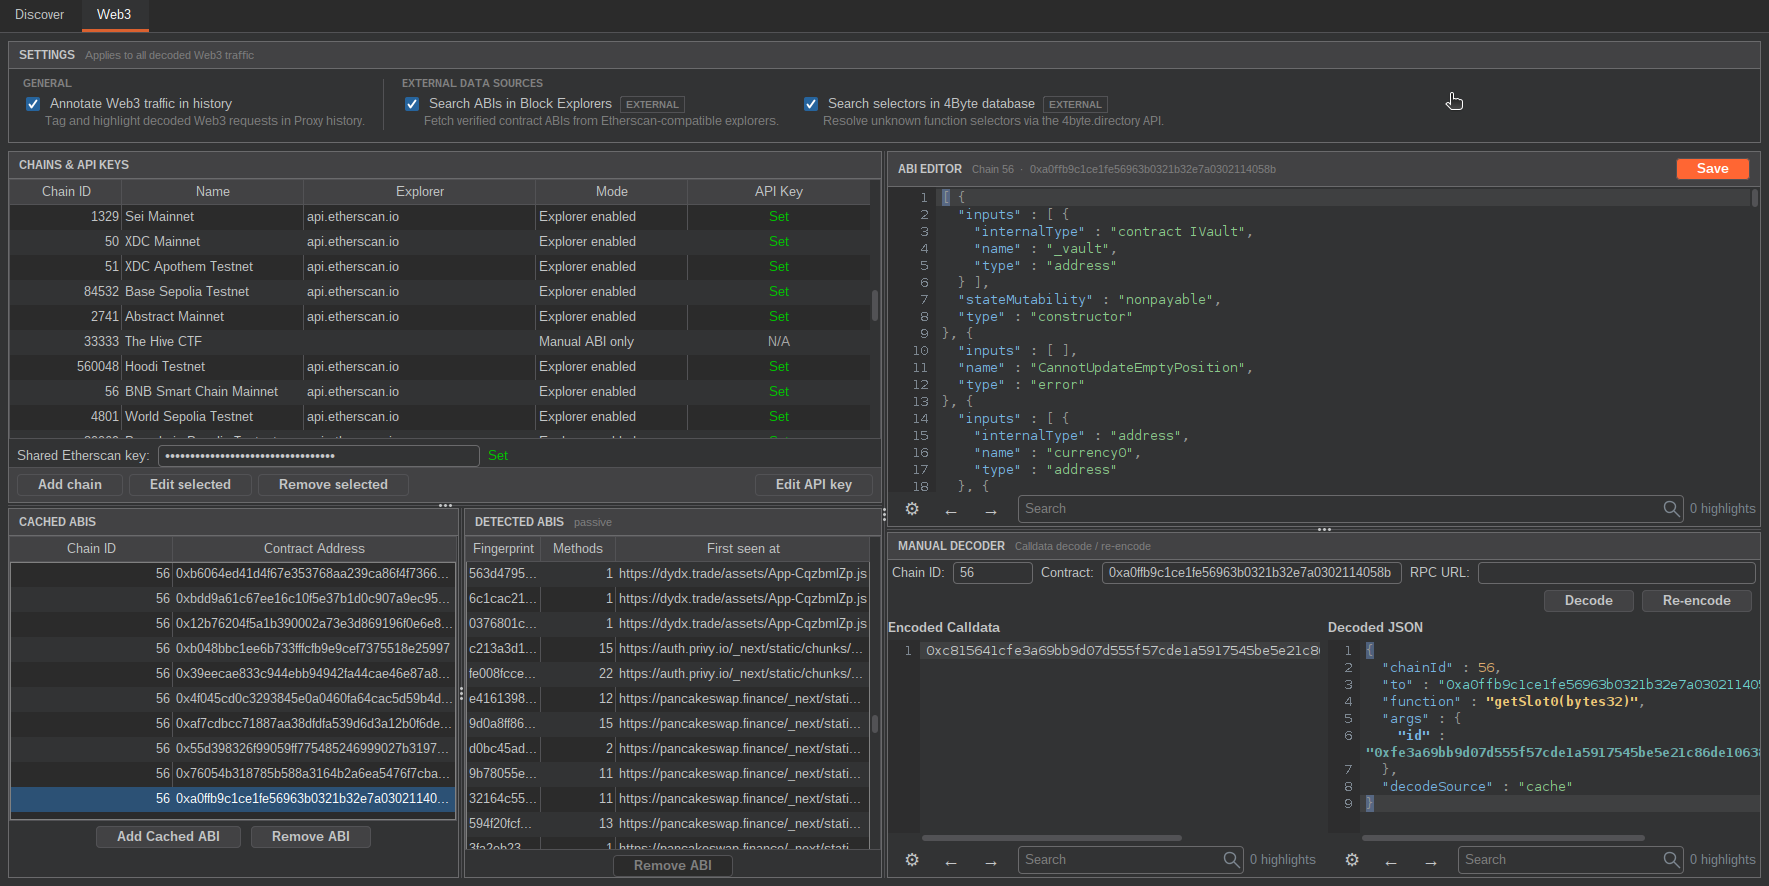
Web3 Tab

Documentação

A documentação detalhada está na pasta docs/:

  • Arquitetura — camadas, componentes e os principais fluxos de decodificação/codificação (com diagramas).
  • Estrutura do Projeto — layout de diretórios e responsabilidades pacote por pacote.
  • Stack de Tecnologias — dependências, build/empacotamento, runtime e modo CLI.
  • Funcionalidades — catálogo completo de capacidades com indicações de implementação.

Chaves de API dos Block Explorers

A maioria dos block explorers suportados, como o etherscan.io, exige uma chave de API para permitir mais de 1 solicitação a cada 5 segundos.

A nova interface permite gerenciar as chains, os block explorers e as chaves de API.

Adicionando Manualmente o ABI de um Contrato

A extensão armazena em cache os ABIs baixados dos block explorers, como o Etherscan. Você também pode adicioná-los diretamente pela aba Web3, obtendo-os automaticamente do block explorer ou adicionando-os manualmente.


Funcionalidades Implementadas

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




