
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit

 opensourcemalware/polinrider
Dossiê técnico sobre o ataque à cadeia de suprimentos PolinRider ligado à Coreia do Norte, documentando injeção de payload JS ofuscado, manipulação…
 lcbower33/stegoscan
Ferramenta automatizada de detecção de esteganografia que escaneia sites, servidores web e diretórios locais usando reconhecimento de objetos/texto…
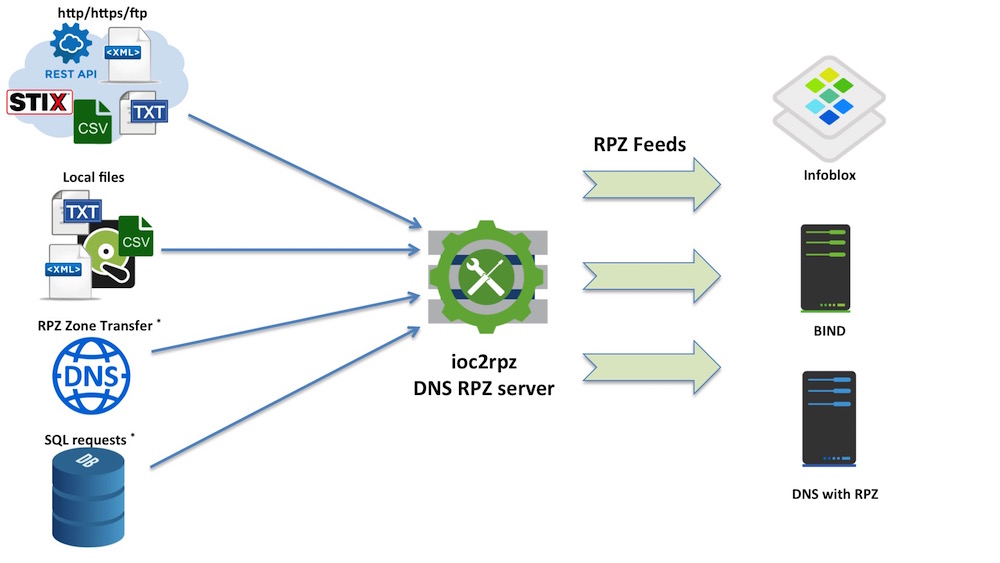 homas/ioc2rpz
ioc2rpz é o lugar onde a inteligência de ameaças encontra o DNS.
 sandflysecurity/sandfly-entropyscan
Scanner de entropia para Linux para detectar binários empacotados ou criptografados relacionados a malware. Encontra arquivos maliciosos e processos…
 withsecurelabs/ppid-spoofing
Scripts para realizar e detetar spoofing de PID pai
 deathshotxd/0xkern3lcrush
PoC e Pesquisa Avançados para CVE-2026-0828 (Safetica) e CVE-2025-7771 (ThrottleStop). Análise de TTPs de BYOVD (Bring Your Own Vulnerable Driver)…
 mcp-shark/mcp-shark
Análise forense semelhante ao Wireshark para comunicações do Model Context Protocol Capture, inspecione e investigue todas as requisições e…
 amd2g2zz/kunglao-agent
O agente especialista em engenharia reversa: planeja seu próprio caminho de análise, deriva cada fato a partir de evidências brutas e converge sob…
 checkpointsw/vectoredoverloading
Técnica local de injeção PE usando breakpoints de hardware e tratamento de exceções vetoradas para manipular o carregamento de DLL e executar cargas…
 v-p-b/pecloakcapstone
Fork do peCloak independente de plataforma baseado no Capstone
 pion/handoff
Inicie WebRTC no navegador—execute-o em outro lugar
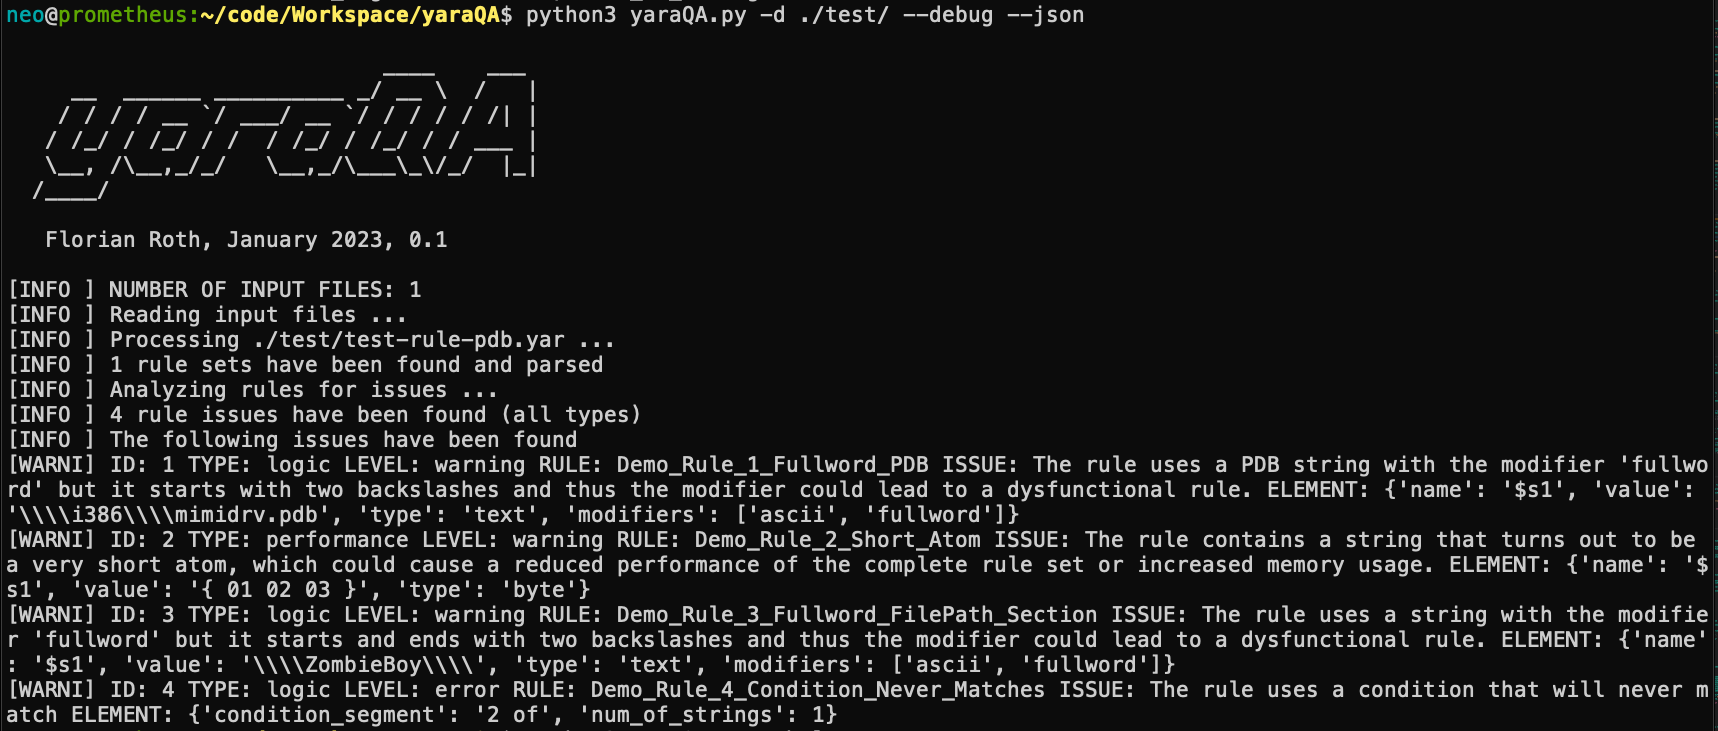 neo23x0/yaraqa
Analisador de regras YARA para melhorar a qualidade e o desempenho das regras
 neo23x0/process-watcher
Uma ferramenta de monitoramento de processos que tenta detectar exploração
 seal9055/sfuzz
Fuzzing de alto desempenho usando traduções binárias de riscv para x86 e técnicas modernas de fuzzing
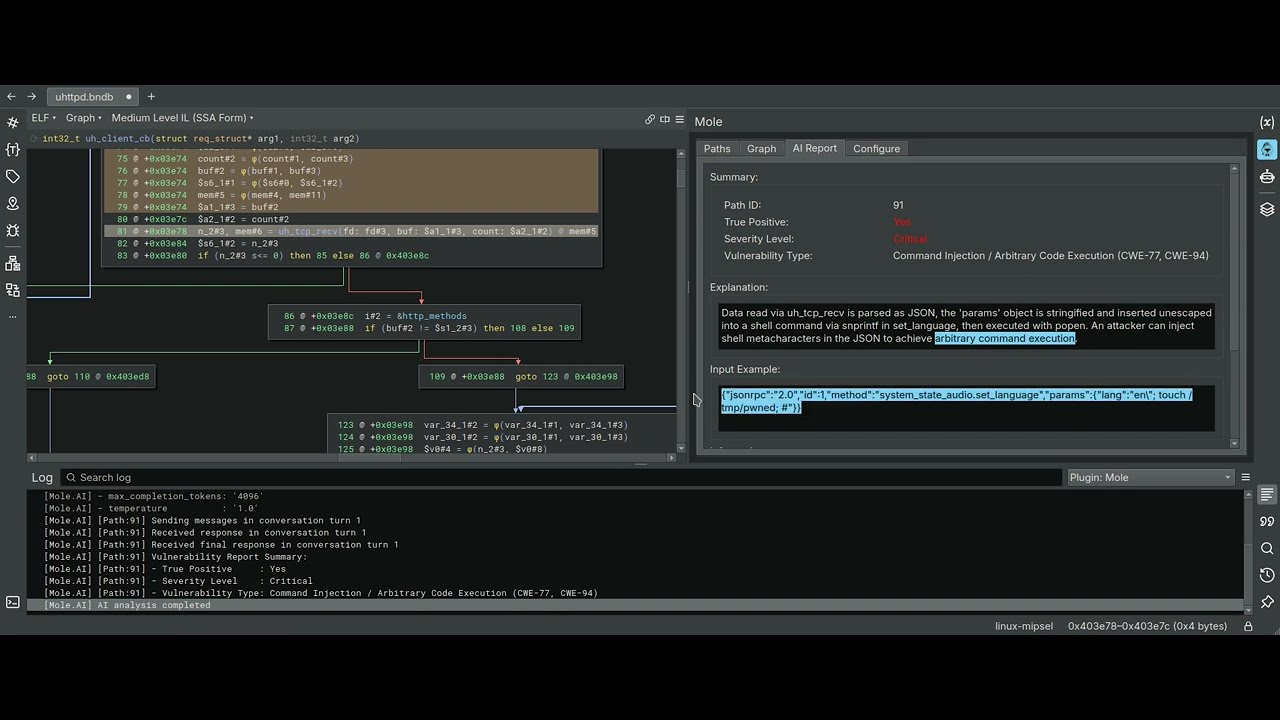 cyber-defence-campus/mole
Um plugin do Binary Ninja que utiliza backward slicing de variáveis como motor para static taint analysis.
 tihanyin/rex-skill
REx@Skill - Habilidade de Execução de Engenharia Reversa Agêntica para descoberta de vulnerabilidades em binários
 lautarovculic/frida-ipa-extract
Robusta ferramenta baseada em Frida para despejar aplicativos iOS descriptografados como .ipa de um dispositivo com jailbreak, suporta aplicativos da…
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
Alavancando o patch diffing para descobrir novas vulnerabilidades








